七层负载均衡根据URL路径把请求分发到不同服务,核心逻辑是网关读取HTTP请求头中的路径字段,按预设的路由规则匹配后转发到对应的后端服务组,相比按IP和端口转发的四层方案,它能感知应用层信息,是微服务架构下最常用的流量入口方案。
为什么说路径分流是微服务架构的刚需
单体应用拆成多个微服务之后,对外暴露的入口往往还是同一个域名,如果不做路径分流,客户端就得记住每个服务的独立端口或子域名,这不仅增加前端适配成本,还会引发跨域问题。
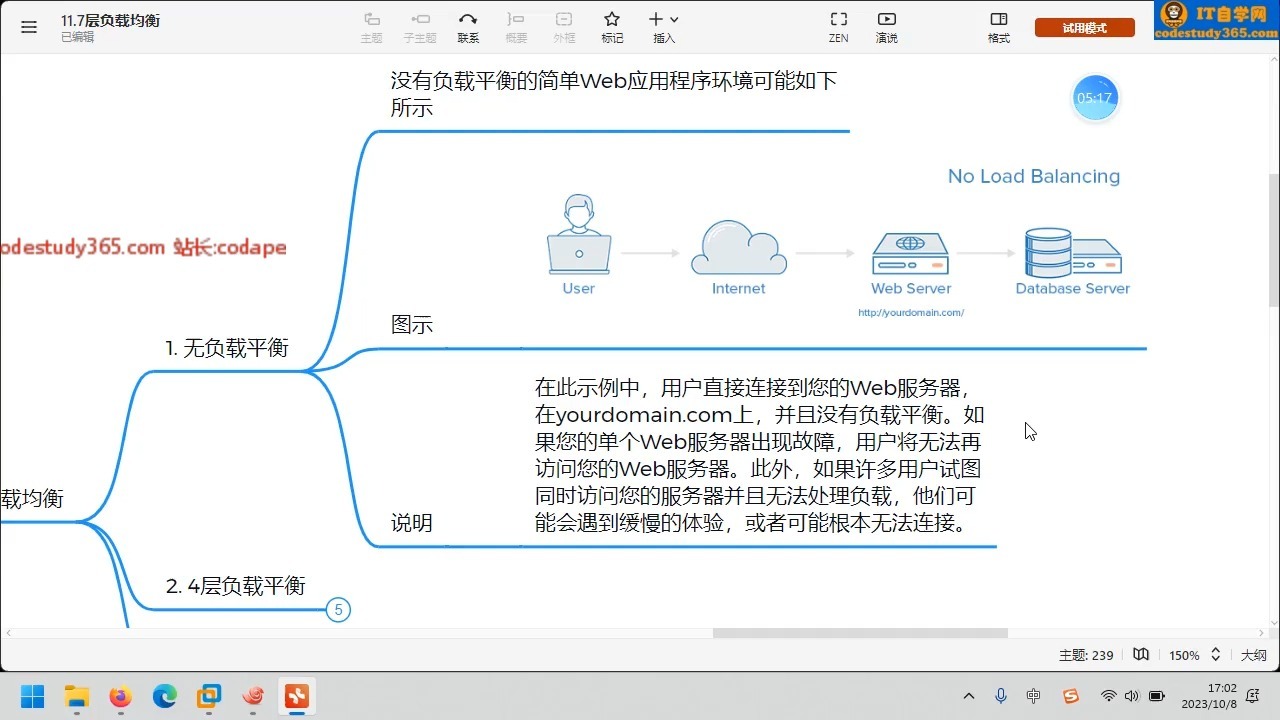
举个例子,一个电商网站拆成用户服务、商品服务、订单服务后,想让/user/开头的请求进用户服务,/product/进商品服务,/order/进订单服务,最直接的做法就是在流量入口处加一层七层负载均衡,通过路径规则实现”同域名、同端口、不同路径、不同后端”。
据行业共识,采用路径分流后,新增服务只需追加一条路由规则,不必再为每个服务单独申请域名和证书,运维成本明显下降,这也是Nginx、Traefik、APISIX等网关产品普遍将路径匹配作为核心功能的原因。
Nginx如何根据路径转发请求:配置实操
Nginx是目前市场占有率最高的七层负载均衡软件,配置路径转发主要依赖location块和upstream组。
七层负载均衡和四层负载均衡的区别
理解路径转发前,需要先分清这两种模式:
- 四层负载均衡基于IP和端口转发,不解析HTTP内容,无法识别URL路径。
- 七层负载均衡能解析HTTP协议,支持按域名、路径、请求头、Cookie等条件分发。
- 四层性能高但能力简单,七层功能丰富但有一定性能损耗,实际生产环境常采用”四层入口 + 七层分流”的混合架构。
nginx location路径匹配规则详解
Nginx的路径匹配有一套优先级次序,配置错误会直接导致请求打到错误的后端,这个知识点也是面试老常客。
| 匹配方式 | 写法示例 | 优先级 |
|---|---|---|
| 精确匹配 | location = /health |
最高 |
| 前缀优先匹配 | location ^~ /static/ |
高 |
| 正则匹配(区分大小写) | location ~ .php$ |
中 |
| 正则匹配(忽略大小写) | location ~ .jpg$ |
中 |
| 普通前缀匹配 | location /api/ |
低 |
具体接配置示例,假设你有两个后端服务组:
upstream user_service {
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
}
upstream order_service {
    server 192.168.1.20:8080;
}
server {
    listen 80;
    server_name example.com;
    location /user/ {
        proxy_pass http://user_service;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
    location /order/ {
        proxy_pass http://order_service;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
这段配置的含义是:所有访问example.com/user/的请求被转发到user_service组,两个后端节点自动做负载均衡;/order/路径则进入订单服务。
写完配置记得执行nginx -t检查语法,确认无误后nginx -s reload热加载生效,实际排障时,查看/var/log/nginx/access.log和error.log能快速定位路由没有命中的原因。
路径中的斜杠与proxy_pass的转发规则
路径转发有个高频坑,就是location末尾的斜杠和proxy_pass末尾的斜杠组合,会直接影响实际转发URL。
location /user/配合proxy_pass http://user_service;:请求/user/list会完整转发为/user/list。location /user/配合proxy_pass http://user_service/;:请求/user/list会去掉/user前缀,转发为/list。location /user配合proxy_pass http://user_service/;:同样会剥掉前缀。
多数情况下,微服务网关内部不做路径剥离,前缀由网关自身路由识别,因此建议第一种写法,避免后端服务因路径不匹配出现404。
云环境下的路径分流方案:SLB与K8s Ingress怎么选
如果你的业务跑在云上,自建Nginx虽然灵活,但需要自己处理高可用和证书续期,云厂商提供的负载均衡产品和容器平台自带的Ingress控制器,是更省心的替代方案。
七层负载均衡和nginx区别:托管与自建的取舍
很多人在选型时纠结”到底用云SLB还是自己搭Nginx”,两者各有权衡:
- 云SLB免运维、自带DDoS防护、控制台配置简单,但价格相对较高,且部分高级路由规则受厂商限制。
- 自建Nginx完全可控,插件生态丰富,成本低,但需要自己管理主备节点和监控告警。
- 从架构演进来看,业务规模不大时自建Nginx性价比更高,流量上来后转云SLB或K8s Ingress能减轻运维压力。
以国内主流云厂商为例,华为云弹性负载均衡ELB的七层监听器支持按URL路径转发,配置入口在ELB控制台的”监听器”页面里添加转发策略即可,关于
华为云负载均衡价格,不同规格实例按LCU计费或按带宽计费差异较大,建议业务预估好QPS再决定规格,避免为过剩性能买单。
地域方面,同城双活场景通常把SLB实例部署在多个可用区,跨地域容灾则依赖DNS级别的全局负载均衡,这点在购买时要额外留意。
Kubernetes环境下的路径转发
容器化部署普及后,K8s Ingress成为路径分流的另一种主流形态,以Nginx Ingress Controller为例,通过Ingress资源对象的pathType字段定义路径匹配方式:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: shop-ingress
spec:
  rules:
  - host: shop.example.com
    http:
      paths:
      - path: /user
        pathType: Prefix
        backend:
          service:
            name: user-svc
            port:
              number: 80
      - path: /order
        pathType: Prefix
        backend:
          service:
            name: order-svc
            port:
              number: 80
这套配置与Nginx的location逻辑类似,但由K8s控制器动态更新路由规则,服务扩缩容时无需手动改Nginx配置,业内专家指出,集群规模超过几十个服务后,Ingress方案的可维护性明显优于手工维护Nginx配置。
路径转发的常见误区和性能建议
路径分流配置并不复杂,但生产环境中不少团队栽过跟头,这里集中梳理几个高频问题。
正则匹配放在前缀匹配前面导致的”拦截”
Nginx的location匹配顺序不是按书写顺序执行的,而是先遍历所有前缀匹配,再按顺序执行正则,如果你在server块里写了location ~ .php$,又在后面写了location /user/,那么/user/info.php这个请求会被正则规则先拦截,不会进入/user/的服务,应对办法是:正则路由只放真正需要正则的场景,其余一律用前缀匹配。
长连接与超时配置
七层负载均衡在代理WebSocket或HTTP/2长连接时,需要显式设置proxy_read_timeout和proxy_send_timeout,默认60秒的超时对长轮询类接口不够用,建议按业务实际调整:
location /ws/ {
    proxy_pass http://ws_backend;
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_read_timeout 3600s;
}
路由粒度不要拆得过细
有的团队喜欢给每个接口单独配一条路径规则,几十个location堆在配置文件里,肉眼根本看不出规律,比较合理的做法是,按服务粒度配置前缀,把接口级别的路由交给后端框架处理,比如网关只认
/product/前缀,至于/product/detail和/product/search如何内部路由,那是商品服务自己的事。
不存在或路径没匹配上时怎么办
线上最常见的报错有两种:404和502。
- 404说明请求到达Nginx但没匹配到任何
location规则,检查路径拼写和location前缀是否一致。 - 502说明路由规则命中了,但后端服务没响应,查后端节点健康状态及
proxy_pass地址是否可达。 - 使用
curl -H "Host: example.com" http://网关IP/user/list直接测试转发链路,能快速定位是网关问题还是后端问题。
七层路径分流的未来演进
路径分流解决的是”按URL分到不同服务”这个问题,但在云原生时代,流量治理的需求已经扩展到灰度发布、流量镜像、熔断限流等更细粒度控制,像APISIX、Istio这类新一代网关,在路径匹配之外还支持按Header、按权重、按来源IP做精细化分流,并且通过控制台动态下发规则,不需要像Nginx那样频繁reload。
对于中小团队,Nginx路径转发足够应对绝大多数场景;对于大规模微服务集群,建议把入口网关升级为具备动态路由能力的API网关产品,选型的核心依据始终是团队维护成本和业务流量规模,而不是盲目追求技术栈的新颖程度。
Nginx路径转发与后续扩展的Q&A
七层负载均衡按路径转发时,HTTPS证书如何配置?
在Nginx的server块中配置SSL证书后,location路径规则无需额外处理证书,所有HTTPS请求先完成TLS握手,再进入路径匹配阶段,若使用云SLB,在监听器上绑定证书后,转发策略照常配置,多个域名共用同一个网关时,需要配置多张证书并开启SNI支持。
路径转发规则想配置成不同环境共用同一域名,能做到吗?
可以,在路径前缀中加入环境标识即可实现,比如/dev/user/转发到开发环境用户服务,/prod/user/转发到生产环境用户服务,这种做法适合测试联调阶段,但生产环境更推荐用独立域名区分不同环境,避免因路径write错导致误入生产。
Nginx路径转发与网关Zuul的路径路由有何差异?
Nginx基于HTTP层做静态路径匹配,转发效率高,但不具备业务感知能力;Zuul是Java生态的API网关,路径路由写死在代码或配置中心里,支持结合注册中心动态发现服务实例,前者适合做流量入口的统一接入层,后者适合做微服务内部的业务网关,两者可同时存在,分工协作。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/635065.html