企业必须在设备入网的第一秒就完成身份识别、策略下发和行为基线记录,而非等到故障或攻击发生后才追溯。接入管控不是装个防火墙就完事,它是一场从”信任设备”到”信任身份”的思维转变,行业共识认为,90%以上的物联网安全事件都源于未受管控的非法接入和弱口令设备,这比漏洞利用本身更致命。
为什么业务侧防护必须卡住“接入”这道门
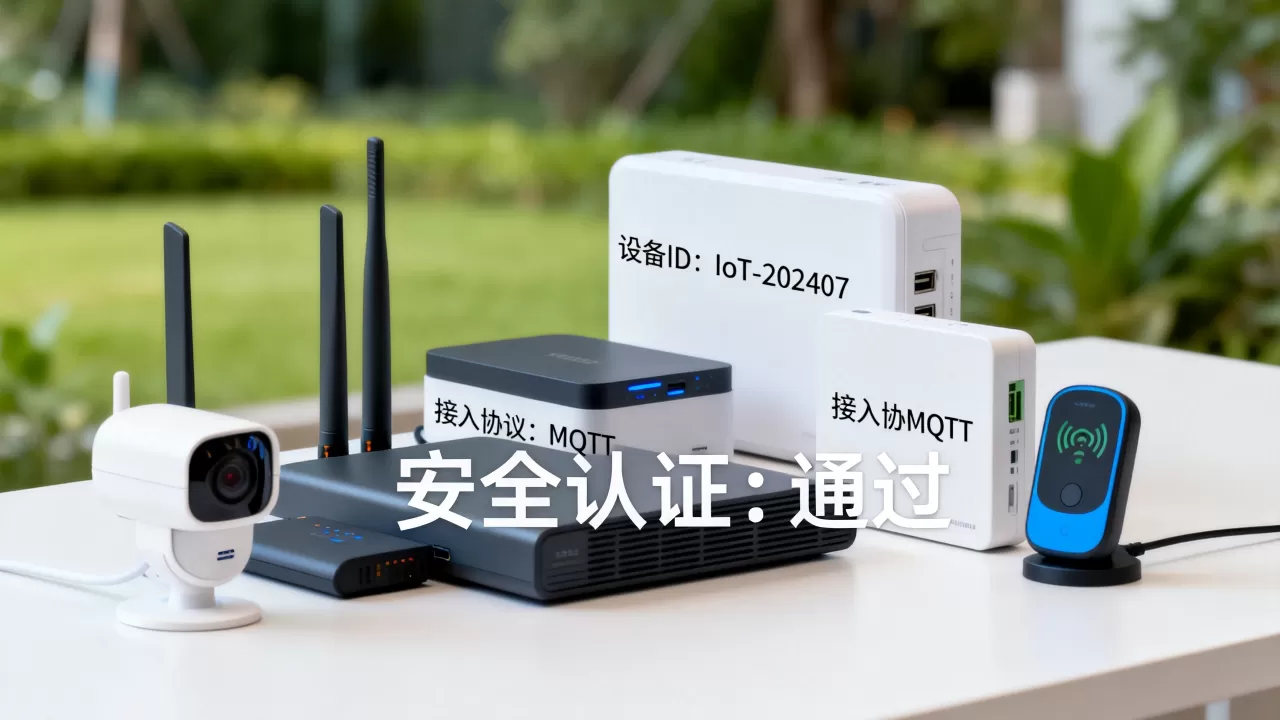
办公电脑的接入管理已经成熟,但物联网设备完全是另一套逻辑,摄像头、门禁、温湿度传感器、打印机、甚至会议室大屏,它们有几个共同特征:系统无法打补丁、默认口令不修改、固件更新周期以年为单位,如果让这类设备在业务网络里裸奔,等于把钥匙挂在门口。


业务侧防护中的接入管控,核心解决三个问题:
- 你是谁:设备指纹、MAC地址、证书、甚至物理位置的多维校验
- 你能去哪:基于业务最小化原则的微隔离策略,比如摄像头只能访问NVR和视频平台,绝不能碰财务网段
- 你在干什么:流量行为基线异常检测,比如一台电表突然发起大量SSH连接,这显然是失陷信号
很多企业的物联网设备分布零散,一个厂房里有几十台不同厂商、不同协议、不同系统的设备,靠人工登记Excel表格来管理根本不现实,误配和漏配是必然的。
企业物联网设备安全接入流程的落地实操
设备接入不能只靠安全部门推着走,它需要一套可执行、可复核、可追溯的标准动作,以下是适合中小规模网络、IT人力有限但业务连续性要求高的场景流程:
- 资产预登记:设备到场后,先录入资产台账,至少记录型号、序列号、固件版本、责任人、物理位置,这一步看似繁琐,但后期溯源时能省下大量排查时间。
- 默认口令强制修改:接入前必须完成,由管理员操作而非使用人员自行处理,防止有人嫌麻烦改回弱口令,曾有某物流公司生产网因一台打印机保留出厂口令”admin”,被内网扫描器横向爆破成功,导致当日面单打印服务中断长达6小时。
- VLAN隔离与专属子网:物联网设备单独划分网段,与办公网、服务器区做三层路由隔离,这是最简单也最有效的宏观管控手段。
- 访问控制策略最小化下发:以NVR系统为例,业务侧只需开放监控设备至管理平台的554端口和8000端口,并仅限指定源地址访问,至于远程运维通道,必须走安全设备接入网关,先认人再认设备。
- 持续监控与告警:在交换机上开启NetStream或sFlow,将流量镜像到旁路检测设备,对物联网网段的异常连接数、非常规端口流量、非工作时段活跃度进行统计分析。
这套流程看起来简单,但真正执行起来最耗时的是第一部和第三部,很多设备位置偏远,接人交换机后要手动改端口配置,批量保障能力比较弱,这就涉及下文要说的平台化思考。
物联网设备管控平台怎么选
面对几十个甚至上百个设备时,手工在交换机上敲命令已经不是效率问题了,而是必然出错,业务侧防护需要的是可视化与自动化管控能力。
选型时应重点比较以下能力的强弱:
| 对比维度 | 传统NAC方案 | 物联网专用接入管控平台 | 云化SASE接入方案 |
|---|---|---|---|
| 设备识别能力 | 依赖MAC或Agent | 基于资产指纹深度识别 | 云侧指纹库+本地探针融合 |
| 策略编排 | 静态VLAN指派为主 | 动态准入、基于身份与风险 | 零信任动态鉴权,策略随云端下发 |
| 海量哑终端适配 | 较弱,易产生MAC泛洪 | 支持无感知接入排队机制 | 依赖云专线质量,离线场景受限 |
| 故障排查复杂度 | 需要网络工程师逐跳定位 | 可查看设备入网全流程审计日志 | 依赖云平台可视度,本地无留存 |
| 价格与部署模式 | 一次性软硬件采购,价格透明 | 按终端数授权,中等规模投入 | 订阅制按年付费,带宽费用另计 |
给一个实际参考:一套支持1000点物联网设备管控的中端平台,市场价大约在15万-30万元区间(含一年维保与实施),这比多数企业预期的低得多,但比传统交换机配置更省心。
摄像头、门禁与生产设备的分场景管控细则
园区视频监控网是最典型的物联网接入场景,摄像头数量大、IP地址固定、业务流量特征清晰,接入管控的重点是防止私接:施工队可能为了方便,把摄像头接到办公网的弱电间,导致办公网暴露在视频网风险之下,应对方式是端口级别白名单,每个接入交换机端口绑定摄像头IP与MAC,出现异常数据包则端口自动关闭,并推送告警至工单系统。
RFID与手持终端网络在仓储物流中很常见,PDA扫码枪需要频繁漫游切换AP,管控必须保证认证时延低于50ms,否则严重影响拣货效率,这里不建议做复杂的证书认证,而是基于终端指纹+用户账号绑定
的双因子方式,性能损耗小且在库房高干扰环境下依然稳定。
生产车间PLC与数控机床的场景则对雕琢度要求更高,业务侧往往要求控制指令实时性绝对优先,网段内禁止高峰时段出现广播风暴,管控方式应该从“持续监控”转为“在设备接入前通过固件哈希校验”,从源头确保接入的是没有被篡改过的固件版本。
几类问答里频繁被问的物联网设备接入管控问题
问:现有交换机不支持高大上的协议,怎么低成本做接入管控?
如果设备数量不多,可以启用交换机自带的1X功能,配合FreeRADIUS开源认证服务器,实现基于端口的基础准入控制,设置命令大致为:interface GigabitEthernet0/1/10、dot1x enable、dot1x port-control auto,学习成本不高且能应对合规审计的基本要求。
问:混合了办公网和物联网设备的网络,能不能用一套平台同时管?
能,但领导需要提前与项目负责人对齐建设分工,办公电脑需要安装EDR客户端联动作业,物联网设备则依赖被动指纹与流量特征,在一个登录界面下统一查看两类资产风险状态,是单一管控平台最核心的吸引力,也是近年来自动化编排方案的主要演进方向。
问:接入管控平台发现的未知设备,后续该如何处理?
直接阻断会引发业务中断,主流做法是加入隔离观察VLAN,保留少量持续检测能力,在允许其运行的同时观察24小时行为特征,若发现外联恶意IP或端口扫描行为则即刻断网,这类处置策略在业界被称为“灰名单模式”,该模式下,设备能够正常通信,同时其所有的流量行为都被完整记录,供安全运营团队在事后检索。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634200.html