敏感配置项交给信封加密处理,是当前防范代码仓库明文泄露最实用的安全手段,其核心思路是用少量主密钥保护海量数据密钥,从根源上平衡安全性与运维成本。
为什么“改配置文件后缀”救不了你的密钥
很多团队处理敏感配置的第一步,是修改文件扩展名、删除线上日志、甚至大范围重置密码,这些动作往往只能带来短暂的心理安慰。改后缀不等于加密,任何人克隆仓库后查看提交历史,Dockerfile 里的环境变量、application-prod.yml 里的数据库连接串,照样会以明文的形式暴露在 git log 中。


代码仓库本质上是一种广播式存储,它本身就服务于协作、回溯与分发,与“保密”这一需求天然存在冲突,即便你立刻删掉文件,修改记录依然被永久镌刻在 .git 目录中,行业共识认为,配置泄露已经是企业安全事件中最常见的成因之一,相当一部分中小团队遭遇的入侵,原点就是一次公开代码托管网站上不经意的误提交。
既然仓库无法隔绝检索,就需要在进入仓库前完成加密动作,加密的对象不是整个配置文件本身,而是其中真正敏感的具体键值对,DB 密码、API Token、私钥内容,敏感配置项单独摘出来交给信封加密,是当下数据安全建设中公认的稳妥做法。
信封加密和普通AES加密有什么区别
直观定义
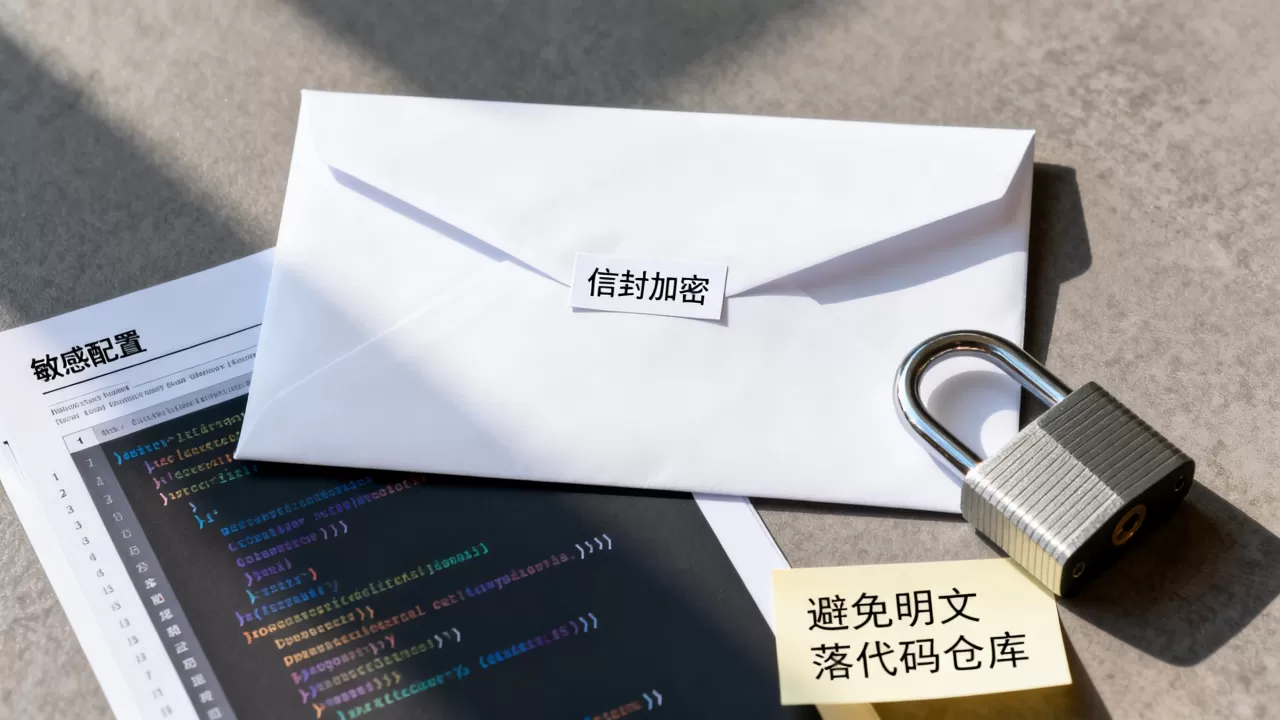
信封加密也叫 Envelope Encryption,它不像传统方式那样直接用固定密码加密文件,而是用“密钥加密密钥”的方式逐层保护。加密文件时,系统生成一把随机的数据密钥,数据密钥加密真实配置内容,随后再用主密钥加密数据密钥,最终密文中,既包含被脱敏的配置数据,也包含被主密钥包装过的密文密钥。
对比单层加密的树状优势
单层加密意味着只要一个密钥泄露,所有配置全部裸奔,信封加密则像是一棵倒置的树:顶端的根密钥被单独管理,下面每一份配置都由独立的数据密钥加密,即使某一份文件的数据密钥因程序反编译泄露,攻击者拿到的也只是那把被主密钥锁住的“钥匙副本”,无法直接解开其他配置,信封加密的妙处在于,主密钥与密文永远被隔离存储,哪怕仓库被人打包下载,攻击者也拿不到可用的解密素材。
一个通俗的比喻
你可以把信封加密想象成保险库与柜员之间的关系,客户每次存款(加密配置),柜员都会领用一个独立的保险盒(数据密钥),放进保险库(主密钥)之后,盒子上锁,保险库只认总钥匙,客户手上永远只有一把盒子的钥匙,即便盒子被偷,没有总钥匙就无法打开库房东墙。
信封加密在代码仓库场景里的具体操作路径
引入信封加密并不会让开发流程变得笨重,主流云厂商的 KMS 服务都支持该模式,下面以常见操作路径说明。
第一步:确认需要加密的敏感项
通过巡检脚本或者人工排查,定位项目根目录下所有可能涉及密钥的材料,通常情况下,遗漏重灾区集中在:
- 配置文件,如
.env、application.yml、config.js - 构建脚本中的临时凭证,如 CI 变量、镜像构建参数
- 基础设施即代码(IaC)文件中的访问令牌
第二步:为数据密钥创建本地包装
这一阶段的核心原则,是让明文密钥始终不落盘,这里以无需云环境的纯软件方案演示加密流程。
命令行用户可借助 SOPS(Secrets OPerationS)或 git-secret 等工具完成自动化加密,以 SOPS 为例,管理流程简化如下:
- 先配置一个主密钥源(支持 PGP 或云 KMS)
- 使用
sops --encrypt prod.yaml > prod.enc.yaml对文件进行加密 - 后续编辑器内只需要执行
sops prod.enc.yaml,插件便会自动调用主密钥解开临时编辑副本,保存时重新加密
整个过程里,开发者的本机不保留任何用于解开仓库的原始口令,网络传输时不暴露明文片段。
第三步:运行时解密边界落在内存
应用启动时,需要将密文转换为内存中的环境变量,这步通常由配置代理或 SDK 完成,设计原则是:解密操作必须在受保护的应用进程中即时发生,且用完即刻释放引用,当前端页面的打包产物也要避免包含加密数据块,否则会增加前端逆向提取的风险。
第四步:主密钥生命周期管理
一旦发现主密钥疑似泄露,需要立即轮换并更新信封密钥,因为信封机制的存在,轮换主密钥只需重新包装数据密钥,而不必重新加密所有配置内容,操作成本大幅降低。
信封加密和常见方案哪个适合你的团队
| 方案 | 加密对象 | 典型适用场景 | 主要短板 |
|---|---|---|---|
| 简单哈希/Base64 | 字符串 | 极低安全要求 | 完全可逆,防君子不防小人 |
| Git 子模块存储密钥文件 | 整份密钥文件 | 老牌单体项目 | 仍易随仓库泄露 |
| SOPS + 云 KMS(信封加密) | 配置文件中的字段 | 微服务、多环境配置 |
需要团队成员熟记命令 |
| HashiCorp Vault | 动态密钥、数据库账号 | 具备专职运维的大中团队 | 部署与学习成本较高,需额外服务器资源 |
从对比可以看出,信封加密占据的生态位非常清晰,它不需要单独部署一套高可用服务,不依赖固定 IP 或内网穿透,却把安全水位提到与专业密钥管理系统相近的高度,大多数情况下,越轻量的方案越容易长期坚持执行。
没有云环境能否落地信封加密
利用 GPG 实现信封加密
在偏传统的本地机房环境,也可以采用 GnuPG(GPG)作为主密钥的存放介质,配置管理工具 Ansible 自带 ansible-vault,实际上就是一种信封加密的应用,运营团队只需持有私钥文件,将私钥离线存储至 USB Key,加密执行时插入一次即可。
微软 AD 域与加密文件系统(EFS)
Windows 服务器环境中,EFS 会将加密策略绑定到域账户,解密动作由操作系统内核完成,对运维人员透明,它天然提供了类信封机制,但为了安全起见,还是建议将 EFS 证书导出至离线安全区,避免本机可获取导致文件被同权限进程读取。
内部私有 CA 签发信封证书
针对自研网关,可以搭建私有 CA,用它为各个微服务签发短期解密证书,服务启动时,从内部接口拉取密文数据,经短暂证书内的私钥完成解密,这样即便仓库全部泄露,没有私钥的数据也完全等同于噪音。
敏感配置加密如何融入现有开发流程
把信封加密纳入版本控制的日常循环,比想象中简单。
- 本地初始化:项目初始化时,一次性运行加密工具,为指定目录生成规则。
- 提交时自动拦截:在 Git 的
pre-commit钩子中增加文本扫描插件,如果检测到明文高危字段(如password:后紧跟非占位符内容),提交动作直接告警并终止。 - 拉取后自动识别:CI 流水线或微服务启动脚本里增加解密步骤,保证同一份仓库代码在本地环境和测试环境行为一致。
开发者体验与安全通常存在某种矛盾,但信封加密把这种摩擦降到很低的水平,只要团队养成了“未加密不入库”的肌肉记忆,安全整改成本几乎是线性下降的。
这套方案能防住哪些攻击路径
信任何攻击模型都基于特定前提,信封加密在配置管理的核心威胁模型中表现稳健:
- 外部攻击者通过网站源码仓库溯源数据库密码不可行,密文与原随机串无法关联。
- 离职员工

携带完整仓库副本,并访问了曾用的配置中心除非同时在有效期内的主密钥泄露,否则历史密文无法解码。
- 开发者误用将调试日志上传至公开仓库日志中反映的全是密文块,不包含真实连接信息。
需要说明的是,它不防御应用层内存注入攻击,攻击者若已控制运行进程并拿到内存快照,相当于拿到了已经解密的明文,这是任何静态加密方案都难以覆盖的边界。
配置加密的常见误区
实践中容易走入的误区有以下几点。
其一,将加密密钥硬编码在启动脚本中,这就变成了把钥匙贴在门上,与直接明文并没有实质区别,主密钥应始终来源于外部隔离环境。
其二,对密文格式的恐慌,很多人检查仓库发现无法肉眼读取 ENC[AES256_GCM] 前缀就认为它是病毒或将文件损坏,这类结构在产品化加密流程中是最正常不过的表现。
其三,忽略备份文件的加密,如果业务方为了本地恢复方便,额外导出了一份未加密的 application-backup.yaml,那么仓库本身的加密就形同虚设,备份环节需要与生产环境执行同样的加密策略。
Q&A:信封加密的常见疑问
信封加密与KMS是什么关系,两者会冲突吗
信封加密是一种密码学方法,KMS 是一种密钥管理服务形态,大多数 KMS 对信封加密提供原生支持,例如调用 AWS KMS 的 Encrypt 接口时,用户命令中传入的用户主密钥(CMK)执行的就是对数据密钥的加密操作,两者是协作而非替代关系,在酷番云或简米云的密钥管理服务控制台,你可以直接创建主密钥,然后通过 SDK 调用生成数据密钥的接口,整个过程按 API 调用次数计费。
使用信封加密后,并发高的服务访问性能会下降吗
直接对大量配置使用主密钥加密,会因调用 KMS 接口造成网络延迟,信封加密的主要性能优化点在于它可以安全地在本地缓存数据密钥,直到密钥轮换时才重新连接 KMS,在正常负载下,服务启动阶段只产生一到两次远程调用,此后配置的加解密均在内存中完成,每秒处理上万次配置读取是常态水平。
配置文件的密钥轮换周期应该设为多久
这取决于主密钥所在系统的合规要求,企业内部办公系统通常按月轮换主密钥,对外提供服务的核心业务系统建议每月进行数据密钥轮换,主密钥则按季度或半年更新,信封加密极大方便了轮换流程:更新主密钥后,只需执行一次重新包装操作,完成对数据密钥的更新,业务侧的配置内容不需要重新修改和发布,服务重启即可生效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/629720.html