加密场景下回源链路安全加固,落地核心不是增加一套新设备,而是把回源从明文HTTP切换到TLS加密,同时叠加双向证书校验、源站IP白名单和回源鉴权头三类控制,形成“加密+身份+来源”三重约束。
加密场景下回源安全怎么解决:先理清暴露面
加密本身保护的是媒体分片或文件内容,但回源链路如果走明文,攻击者可以在公网节点抓取加密分片和部分元数据,多数情况下,HLS的AES-128密钥请求与媒体分片分离,但明文回源会让密钥ID、IV、加密分片同时暴露,配合离线分析会增加破解风险,更直接的风险是内容篡改和源站探测。
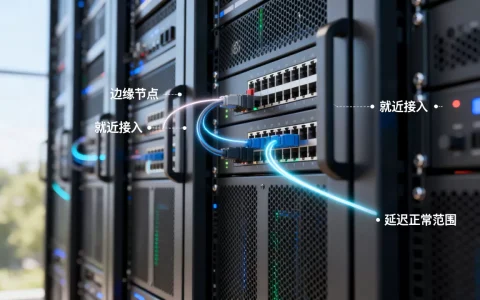
回源链路安全加固,解决的就是这一段从CDN边缘节点回到源站的传输信任问题,说白了,内容加密分片再难解,一旦回源路径上可以看见密文和密钥请求的关联关系,整个加密体系就出现了一道不该有的观察窗口。


回源链路安全加固落地方法:从TLS到双向证书校验
这一层是大多数内容加密场景下最先落地、也最容易验证的部分,实际落地通常分三步走:回源协议升级、双向TLS开启、来源控制叠加。
回源链路安全加固方案对比:HTTPS回源、双向TLS与专线
先看方案差异,不要一上来就上专线,多数业务用不到那个级别。
| 方案 | 保护强度 | 部署难度 | 成本 | 适用场景 |
|---|---|---|---|---|
| 普通HTTPS回源 | 中 | 低 | 低 | 普通网站、公开点播 |
| 双向TLS证书校验 | 高 | 中 | 低到中 | 内容加密、版权分发 |
| 私有隧道/专线回源 | 很高 | 高 | 高 | 金融、政务、高价值版权 |
加密场景建议至少做到双向TLS,而不是只开HTTPS,原因很简单:普通HTTPS只能证明源站是真的,不能证明回源请求来自合法CDN节点,攻击者一旦拿到源站IP,完全可以绕过CDN直接与源站建立TLS连接,再做后续探测。
CDN回源链路加密怎么配置:控制台与源站两侧操作
以主流CDN控制台为例,操作路径很清楚。
- 登录CDN控制台,进入域名管理,找到回源配置。
- 将回源协议从HTTP切换为HTTPS,回源端口保持443。
- 如果源站证书不是公共信任CA签发,需要在CDN侧上传自定义CA证书,不要直接关闭证书校验。
- 源站Nginx配置443监听:
server {
    listen 443 ssl;
    ssl_certificate /etc/nginx/ssl/origin.crt;
    ssl_certificate_key /etc/nginx/ssl/origin.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;
    proxy_pass http://127.0.0.1:8080;
}- 验证时用
curl -I https://源站域名确认返回正常,再查看CDN回源日志中是否还有HTTP回源记录。
双向TLS证书校验的落地步骤
双向TLS让源站反过来验证CDN节点身份,是回源链路安全加固中性价比最高的一步,自签名证书足够,不需要买公共信任客户端证书。
生成自签名CA和客户端证书:
openssl genrsa -out ca.key 2048
openssl req -x509 -new -nodes -key ca.key -days 3650 -out ca.crt
openssl genrsa -out client.key 2048
openssl req -new -key client.key -out client.csr
openssl x509 -req -in client.csr -CA ca.crt -CAkey ca.key -CAcreateserial -out client.crt -days 365-
将
client.crt和client.key打包上传到CDN回源认证配置,多数云厂商的配置入口在“回源配置- HTTPS双向认证”或类似路径。 -
源站Nginx配置客户端证书验证:
ssl_client_certificate /etc/nginx/ssl/ca.crt;
ssl_verify_client on;
ssl_verify_depth 2;- 测试时不携带客户端证书,
curl应返回 400 或 496 错误,证明源站已经拒绝未认证连接。
回源链路安全加固落地方法:来源控制与回源鉴权
只做TLS加密还不够,如果源站端口暴露在公网,攻击者可以自己构造TLS连接,或者用扫描器打源站,来源控制解决的是“哪些来源能碰到源站”。
源站IP白名单与安全组配置
最有效的做法是在云安全组或主机防火墙上,只允许CDN厂商公布的回源IP段访问443端口,拒绝其他来源。
- 在云控制台安全组规则中,授权对象填写CDN回源网段,不同厂商会定期更新。
- 源站只监听内网地址或限制外网访问,443端口不直接对全网开放。
- 定期同步回源IP段,避免CDN扩容后回源被防火墙误拦截。
如果源站就是一台Nginx,也可以在应用层加一道:
allow 1.2.3.0/24;
allow 5.6.7.0/24;
deny all;
不过应用层过滤会消耗CPU,建议优先在安全组做。
回源鉴权头配置
CDN回源时携带一个自定义请求头,源站校验通过才响应,这个动作可以在不改业务代码的情况下,把非CDN来源直接挡掉。
源站Nginx可以这样配置:
map $http_x_cdn_token $valid_token {
    default 0;
    "your-secret-token" 1;
}
server {
    location / {
        if ($valid_token = 0) {
            return 403;
        }
        proxy_pass http://127.0.0.1:8080;
    }
}
Token要定期轮换,并且不要硬编码在前端代码里,CDN侧配置回源头时,不同厂商叫法不同,有的叫“自定义回源头”,有的叫“回源鉴权设置”,但逻辑一样。
北京地区内容加密回源链路安全加固实施路径
北京地域的源站多数部署在华北区云主机,回源链路安全加固可以按本地化路径走。
- 将源站部署在与CDN边缘节点同地域的可用区,降低回源RTT,减少TLS握手后再传输的延迟。
- 安全组策略以北京可用区为边界,只放行同地域CDN回源出口,避免跨地域暴露。
- 北京地区等保合规要求中,通信传输加密是常见测评项,可以把回源链路加密配置截图、双向TLS证书部署记录、源站访问控制策略整理成台账,直接作为测评材料。
- 如果源站有IPv6回源需求,北京地区大部分CDN节点已支持IPv6回源,需要额外配置AAAA解析和源站IPv6监听,并在安全组中放行对应回源IPv6段。
行业共识认为,内容加密场景中回源链路安全不能只靠应用层密钥保护,传输层一旦明文,源站就始终向公网暴露一条可被利用的信任缺口。
回源链路安全加固落地成本大概多少
成本不能一概而论,但可以按模块拆开看。
- 证书费用:双向TLS使用自签名CA或云厂商免费证书,几乎零成本,如果一定用商业CA签发客户端证书,每年费用从几十元到数百元不等,但内容加密场景没有必要。
- CDN功能费用:HTTPS回源多数CDN不单独收费,但TLS握手产生的CPU消耗可能让源站规格需要上调一档,这是隐形成本。
- 专线或私有隧道:成本较高,按带宽和地域计费,北京地区跨机房专线包月费用明显高于普通公网HTTPS回源,一般只有高价值版权内容才选择。
- 运维成本:证书续期、回源失败告警、IP白名单更新需要脚本化,否则人工维护会持续累积。
加密回源链路安全加固常见问题
CDN回源链路加密会影响内容加载速度吗?
会增加TLS握手耗时,单次回源通常多几十毫秒,可以通过开启TLS会话复用、使用TLS 1.3、让源站与CDN边缘节点同地域部署来降低影响,点播场景下,首次回源后的缓存命中能摊薄这部分延迟,影响并不明显。
回源链路安全加固不配置双向证书够不够?
不够,单向TLS只能确认源站身份,无法确认连接是否来自合法CDN节点,如果攻击者拿到源站IP,可以绕过CDN直接与源站建立TLS连接,再做漏洞探测,双向证书校验解决的是“谁有资格回源”的问题,不能省。
加密场景下回源安全怎么解决密钥请求暴露问题?
密钥请求应该独立域名、独立路径,并且该路径强制HTTPS回源,不能走HTTP,源站对密钥接口做IP白名单和Referer限制,密钥响应头设置 Cache-Control: no-store,密钥本身不进入CDN缓存,回源链路使用双向TLS证书校验作为最后一道传输保护。
回源链路安全加固不是一次性配置,而是“协议切换、身份校验、来源控制、持续监控”四件事的组合,内容加密场景下,只要回源链路还在明文传输,源站就始终向公网暴露一条可被利用的信任缺口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/647651.html