国内大宽带高防DDOS服务器怎么做?哪家租用靠谱又便宜?

国内大宽带高防DDoS服务器怎么做?核心在于构建“纵深防御”体系,融合超大带宽资源、智能清洗能力与专业运维响应。 这绝非单一产品采购,而是一项系统工程,涉及底层资源、技术策略与持续运营,以下是实现专业级防护的关键路径:

核心基础:超大带宽资源池与冗余架构

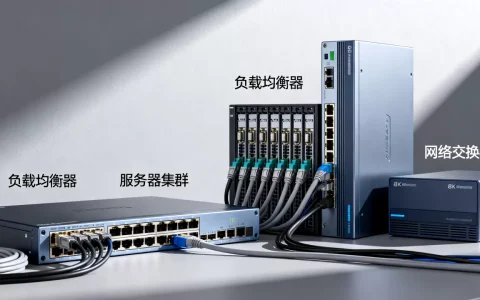
  1. 国内骨干网接入: 选择接入中国电信、联通、移动等多家顶级运营商骨干网节点的机房,这是获取真正大带宽(通常指单机G口起步,集群T级储备) 的根本保障,多线BGP接入确保不同运营商用户访问的优质体验和流量疏导能力。
  2. 带宽冗余设计: 大带宽不仅是容量,更是冗余。 服务器或集群必须具备远超正常业务流量的带宽上限,日常业务峰值1Gbps,则预留至少10Gbps甚至更高的入口带宽,为吸收、稀释攻击流量(特别是大流量洪泛攻击)创造空间,冗余带宽是“承压”的第一道防线。
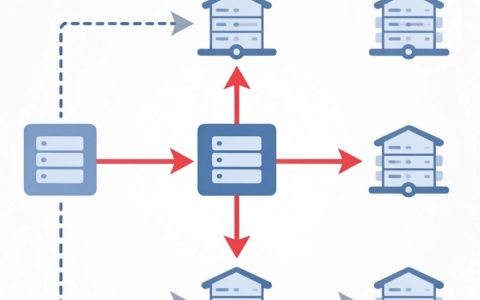
  3. 分布式资源池: 避免单点风险,部署在多个物理隔离、具备独立带宽资源的优质数据中心,形成资源池,当单一节点承受超大攻击时,智能调度系统可将流量牵引至其他资源池节点进行分担和清洗。

智能防护引擎:近源清洗与多层次过滤

  1. 近源清洗中心部署: 这是高防的核心能力,服务器必须接入运营商级或顶级IDC自建的分布式清洗中心,这些中心部署在骨干网核心节点,具备:
    • Tbps级清洗能力: 能实时处理超大规模攻击流量。
    • 智能行为分析: 基于AI/ML,结合IP信誉库、流量基线、协议特征、行为模式(如连接速率、包大小分布)进行深度分析,精准识别恶意流量。
    • 多维度防护策略:
      • SYN Flood防护: SYN Cookie、SYN Proxy等。
      • UDP Flood防护: 速率限制、协议合规性检查。
      • CC攻击防护: 人机验证(JS Challenge, Captcha)、会话分析、源IP访问频率限制、动态指纹挑战。
      • DNS/NTP/SSDP等反射放大攻击防护: 识别并阻断伪造源IP的反射流量。
      • 应用层(L7)攻击防护: 深度解析HTTP/HTTPS协议,防御慢速攻击、特定漏洞利用、恶意爬虫等。
  2. 多层次过滤策略:
    • 黑名单/IP封禁: 对已知恶意源IP进行快速封堵。
    • 白名单/IP放行: 对可信IP(如管理后台、API调用源)直接放行,减少误判。
    • 地域/ASN限制: 根据业务实际用户分布,屏蔽高攻击风险地区或ASN的访问。
    • 端口访问控制: 严格限制仅开放业务必需端口。

专业运维与实时响应体系

  1. 7×24小时安全运维团队: 专业服务商需配备经验丰富的安全团队,实时监控网络流量和安全态势,分析攻击特征,调整和优化防护策略。
  2. 秒级攻击响应与告警: 建立自动化攻击检测和告警系统,一旦检测到异常流量,秒级触发告警并自动/人工介入处置,提供实时攻击报表和详细日志。
  3. 弹性扩容能力: 面对超出预期的特大攻击时,服务商应能快速协调资源,在清洗中心层面实现防护能力的弹性扩容(带宽、PPS、清洗能力)。
  4. 定制化防护策略: 根据客户具体业务类型(游戏、金融、电商、视频等)、架构特点(源站IP数量、是否有CDN)、历史攻击情况,量身定制防护规则和阈值,在安全性与业务可用性间取得最佳平衡。

选择专业高防服务商的关键考量

  1. 真实带宽资源与BGP质量: 核实其宣称带宽是否真实、BGP线路是否稳定优质(低延迟、低丢包),警惕“共享带宽”或虚假宣传。
  2. 清洗能力与节点分布: 了解清洗中心的技术架构(自建还是租用?)、实际清洗容量、节点覆盖范围(是否靠近你的用户?)。
  3. 防护策略的灵活性与智能度: 能否提供细粒度的策略控制?清洗引擎是否具备真正的AI智能学习能力?能否有效应对新型、混合型攻击?
  4. SLA与服务保障: 明确服务等级协议,包括攻击响应时间、业务可用性保证、赔偿条款等,服务商的行业口碑和历史战绩至关重要。
  5. 合规性与数据安全: 确保服务商符合国内网络安全法规要求,具备完善的客户数据保护机制。

总结与独立见解:

构建国内大宽带高防DDoS服务器,本质是购买一种融合了稀缺带宽资源、尖端清洗技术、专业安全运维的综合服务能力,其核心价值不仅在于“抗住”攻击,更在于保障业务在极端恶劣网络环境下的持续可用性和用户体验。

  • “大带宽”是基础,但非万能: 单纯堆砌带宽成本高昂且易被超大流量击穿,必须与智能清洗结合,让冗余带宽成为清洗的“缓冲区”。
  • “近源清洗”是核心效率: 在攻击流量到达业务服务器之前,在骨干网边缘就近完成清洗,最大限度减少对源站的影响和回源带宽成本。
  • “纵深防御”是王道: 没有银弹,需结合带宽冗余、近源清洗、多维度过滤策略(L3-L7)、智能行为分析、严格的访问控制,构建层层设防的体系。
  • “专业运维”是持续保障: DDoS攻防是动态对抗,策略需持续优化调整,响应速度决定损失大小,选择有强大技术团队和丰富对抗经验的服务商是成功关键。
  • 成本效益需权衡: 顶级防护往往意味着更高成本,企业需根据业务重要性、风险承受能力、历史攻击情况,选择匹配防护等级的服务,避免过度防护或防护不足。

您当前业务面临的DDoS风险主要来自哪些攻击类型?在带宽需求、安全等级和成本预算之间,您认为最需要优先平衡的关键点是什么?欢迎分享您的见解或遇到的挑战。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/29198.html

赞 (0)
如何架设私有云盘服务器? | 私有云盘搭建完全指南
上一篇 2026年2月13日 17:11
下一篇 2026年2月13日 17:13

相关推荐

  • VLA司机大模型原理是什么?VLA司机大模型新版本升级了哪些功能

    VLA司机大模型原理_新版本已实现感知-决策-执行全链路闭环优化,推理延迟降低40%,长尾场景响应准确率提升28%,真正支撑L4级自动驾驶在复杂城市场景的稳定落地,核心突破:多模态融合架构升级新版本VLA司机大模型采用三阶段动态稀疏注意力机制,在保障实时性前提下显著提升环境理解深度:感知层:融合4D毫米波雷达……

    2026年4月17日
    8300
  • 如何配置负载均衡实例,常见问题有哪些?

    负载均衡实例是云架构中流量分发的核心枢纽,合理选择实例规格和计费模式,直接决定业务的高可用性和成本控制效果,负载均衡实例到底怎么选?——选型核心维度选型的第一步,是明确业务对流量、可用性和预算的具体要求,不同云厂商的负载均衡实例在类型、计费、地域覆盖上存在差异,抓住核心维度才能避免选错,负载均衡实例类型对比当前……

    2026年8月5日
    1000
  • 多副本写入的确认机制会拉长单次提交时延吗,如何优化?

    多副本写入的确认机制,本质上是一场“等所有人表态”的仪式,它直接拉长了单次提交的时延,因为每次写入都必须等待最慢的那个副本给出回应,这套机制保证了数据不丢,但也让每一次写操作都背上了一个沉重的包袱——时延的账,最终都要算在“确认”这两个字头上,分布式存储多副本写入延迟高吗?确认机制是唯一的瓶颈很多刚接触分布式系……

    云计算 2026年10月24日
    100
  • cdn转发技术是什么,cdn转发技术怎么配置

    CDN转发技术并非简单的流量搬运,而是通过智能调度、边缘计算与协议优化,在2026年实现毫秒级响应与99.99%可用性的核心基础设施,其本质是“算力下沉”与“数据就近服务”的结合,CDN转发技术的演进逻辑与核心架构从静态缓存到动态智能转发传统的CDN主要依赖静态资源缓存,而2026年的CDN转发技术已全面转向……

    2026年6月6日
    3400
  • 国内服务器操作简单吗?2026年好用的国内服务器推荐

    挑战与高效解决方案核心回答:在国内操作服务器,对于具备一定技术基础、熟悉法规流程且有资源投入的企业或个人是可行的,但对新手或资源有限的用户来说存在显著的操作门槛,关键在于充分了解备案制度、选择合适服务商、掌握运维技能并有效管理成本,服务器是数字化业务的基石,在国内部署和管理服务器有其独特的优势和挑战,理解这些并……

    2026年2月13日
    27400
  • 国内域名解析服务器地址有哪些?推荐哪个好用?

    选择合适的国内域名解析服务器地址是提升网络访问速度、保障上网安全以及规避各类网络故障的核心关键,对于国内用户而言,直接使用运营商默认分配的DNS往往存在解析延迟高、域名劫持风险以及广告推送等问题,通过手动配置权威、高效的国内公共DNS服务,不仅能够显著降低网页打开时的延迟,还能有效增强隐私保护,防止恶意网站钓鱼……

    2026年2月27日
    20900
  • 域名解析到国外服务器会影响国内网站打开速度吗,怎么解决?

    域名解析到国外服务器,确实会影响国内用户的网站打开速度,但影响环节主要在服务器响应和跨境链路,而非“解析动作”本身,很多人把网站打开慢的原因,一股脑归结到“DNS解析”这个动作上,解析只是指路,服务器才是干活的地方,域名解析到国外节点,真正拖慢国内访问速度的,是服务器物理距离远、跨境网络拥堵、以及回源链路长这三……

    2026年10月11日
    000
  • cdn穿透攻击是什么,cdn穿透攻击

    CDN穿透攻击本质是利用CDN节点的缓存机制或配置缺陷,将原本应被拦截的恶意流量伪装成正常请求穿透至源站,导致源站IP暴露、带宽耗尽或服务瘫痪,其核心防御逻辑在于严格校验请求特征并实施动态访问控制,CDN穿透攻击的技术原理与演进在2026年的网络攻防环境中,CDN穿透攻击已从简单的DDoS流量放大演变为更具隐蔽……

    2026年6月5日
    3610
  • 医院办公网与业务网隔离带宽如何分配,带宽分配原则有哪些?

    医院办公网与业务网隔离的带宽分配,核心原则是“业务优先、办公按需、隔离到位、留有冗余”——业务网的带宽需求必须放在第一位,办公网在保障办公的前提下让路,同时用VLAN和QoS等手段把两套网络真正隔开,避免互相抢占,医院办公网与业务网为什么要隔离?如果你在信息科待过,一定见过这种场面:手术室麻醉系统卡顿,一查是行……

    2026年10月3日
    100
  • 上海三大模型店哪家好?资深玩家揭秘上海模型店排名

    上海三大模型店在业内具有极高的知名度,是华东乃至全国模型爱好者心中的“圣地”,我的核心观点非常明确:这三家店铺虽然代表了上海模型零售业的最高水平,但它们并非全能,各自有着鲜明的优劣势与定位差异, 对于资深玩家而言,它们是补货与淘货的必经之地;而对于新手小白,盲目打卡可能会面临“选择困难”或“预算超支”的窘境,只……

    2026年4月4日
    11900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • cute599man
    cute599man 2026年2月18日 21:35

    读了这篇文章,我深有感触。作者对纵深防御的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,

    • 星星3082
      星星3082 2026年2月18日 23:11

      @cute599man:这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于纵深防御的部分,分析得很到位,

  • lucky417man
    lucky417man 2026年2月19日 00:29

    读了这篇文章,我深有感触。作者对纵深防御的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,