


在面临日益严峻的DDoS攻击威胁时,国内大宽带高防DNS解析的核心原理在于:依托超大带宽资源池、分布式智能调度系统和多层深度防御策略,将用户访问请求智能引导至最优、最安全的服务节点,在攻击流量到达源服务器之前进行识别、清洗和分流,确保合法用户的访问畅通无阻。


基础设施基石:大带宽资源池与全球分布式节点
大宽带高防DNS的根基是其构建的庞大网络基础设施:
- Tbps级带宽储备: 这是“高防”能力的物理基础,服务商投入巨资建设或租用覆盖全国乃至全球骨干网的超大带宽资源池(通常具备数百Gbps甚至Tbps级别的防御能力),当海量DDoS攻击(如UDP Flood、DNS Query Flood、NTP反射放大攻击)涌向目标域名时,这些带宽资源如同巨大的“缓冲池”,能够吸收和承载远超普通服务器或机房承受能力的攻击流量,避免因带宽耗尽导致的服务瘫痪。
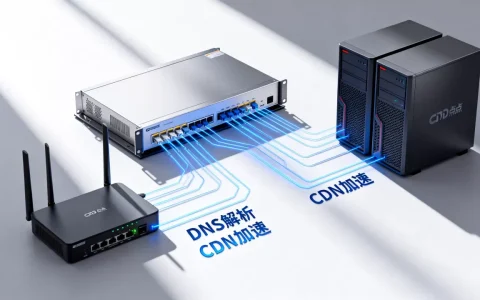
- 全球分布式解析节点(Anycast): 服务商在全球关键位置部署大量DNS解析服务器节点,并使用Anycast技术,Anycast的核心是将同一个IP地址(通常是高防DNS服务提供的IP)宣告到全球多个节点,用户发起的DNS查询请求,会根据BGP路由协议,自动被路由到拓扑距离最近、响应最快、且当前负载最轻的节点,这种分布式架构天然具备:
- 负载均衡: 避免单点过载。
- 加速访问: 用户就近获取解析结果,降低延迟。
- 基础抗攻击性: 攻击流量也会被分散到最近的节点,初步稀释攻击强度,单点承受的压力相对减小。
智能调度核心:基于攻击特征的流量牵引与清洗
大宽带提供了“容量”,而让高防真正“智能”的关键在于其核心调度与清洗引擎:

- 实时攻击检测与分析:
- 流量基线学习: 系统持续监控各节点的DNS查询流量,通过机器学习建立正常访问的“行为基线”(如请求频率、来源分布、请求类型比例、请求大小等)。
- 异常行为识别: 当攻击发生时,流量特征会显著偏离基线(特定来源IP的请求量激增、大量畸形DNS报文、只查询不响应的行为、请求类型异常集中),智能系统能在毫秒级内检测到这些异常。
- 攻击指纹分析: 系统分析攻击流量的特征(如源IP分布、报文特征、攻击协议类型),形成“攻击指纹”,用于后续精准清洗和策略制定。
- 智能流量调度与牵引:
- 一旦检测到攻击,调度系统会立即启动。
- 对于指向受保护域名的DNS查询请求,系统会根据攻击特征和预设策略,将疑似攻击流量和正常用户流量进行初步分离或标记。
- 牵引至清洗中心: 被识别为可疑或明确的攻击流量,会被动态路由策略“牵引”至专门构建的、具备超强清洗能力的分布式清洗中心(Scrubbing Center),这些中心部署在骨干网核心位置,拥有专用硬件(如FPGA芯片)和优化的软件算法。
- 多层深度流量清洗:
- 在清洗中心,攻击流量将经过一系列严格的过滤层:
- 协议合规性检查: 过滤掉不符合DNS协议规范(RFC标准)的畸形报文、碎片包。
- 速率限制与阈值过滤: 对来自单个IP、IP段或特定地理区域的过高频率请求进行限速或直接丢弃。
- 特征匹配过滤: 根据实时分析出的“攻击指纹”(如特定payload特征、特定来源端口模式),精确匹配并丢弃攻击报文。
- 行为分析过滤: 结合AI模型,分析请求序列、会话状态等行为模式,识别并阻断更隐蔽的慢速攻击或模拟正常行为的攻击。
- 源验证挑战(可选): 对高度可疑的源IP,可发起验证挑战(如响应特定Cookie要求),无法通过验证的视为攻击源。
- 合法流量回注: 经过层层清洗后,确认安全的合法DNS查询流量,会被“回注”到正常的解析路径,由DNS服务器返回正确的解析结果(通常是高防CDN的节点IP或源站IP)。
- 在清洗中心,攻击流量将经过一系列严格的过滤层:
- 结果缓存与智能应答:
- 清洗后的合法请求得到解析,结果会被缓存,加速后续相同请求的响应。
- 系统可根据用户地理位置、运营商线路、节点健康状态等,智能返回最优的服务节点IP(如CDN边缘节点),进一步提升访问体验和安全性(避免攻击直达源站)。
纵深防御策略:协议优化与联动防护
真正专业的大宽带高防DNS服务还包含更深层次的防护策略:
- DNS协议级防护优化:
- 支持并优化DNSSEC,防止DNS缓存投毒等欺骗攻击,确保解析结果的真实性和完整性。
- 对抗DNS隧道攻击的检测与阻断能力。
- 对EDNS Client Subnet (ECS) 等扩展协议的支持与安全管理,在保证CDN精准调度的同时防范潜在滥用。
- 与高防IP/CDN的深度联动:
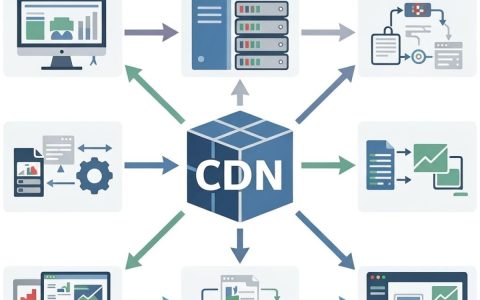
- 高防DNS解析结果通常指向高防IP地址池或高防CDN的入口节点。
- 这种联动形成了纵深防御:DNS层负责抵御针对DNS协议本身的攻击(如DNS Query Flood)并将用户流量引导至高防入口;高防IP/CDN层则负责抵御针对Web应用(HTTP/HTTPS Flood, CC攻击)或TCP/UDP端口的攻击,并在其清洗中心完成最终过滤,将干净流量送达源站,两层防御协同工作,覆盖更全面的攻击类型。
- 攻击溯源与威胁情报:
- 专业服务商具备强大的攻击日志记录和分析能力,可提供详细的攻击报告,包括攻击类型、峰值、来源分布、持续时间等。
- 结合威胁情报系统,能够更快地识别新型攻击手法和恶意源,动态更新防御策略,实现主动防御。
专业见解与解决方案选择建议
选择国内大宽带高防DNS服务,不能仅看带宽数字,更需关注其技术深度和运营能力:

- 真宽带 vs 虚标带宽: 核实其带宽资源是否真实、充足且分布合理,能否有效应对Tbps级攻击,了解其带宽储备和扩容能力。
- 智能清洗能力是关键: 带宽是基础,但清洗算法的精准度、效率和自学习能力(AI应用)决定了在同等带宽下能抵御的攻击强度和复杂度,询问其清洗原理、误杀率控制水平。
- 节点质量与覆盖: 节点的地理位置、数量、运营商线路接入质量(BGP多线)直接影响解析速度和调度效果,国内访问需特别关注国内节点的覆盖密度和网络质量。
- 联动防御生态: 是否提供与高防服务器、高防IP、云WAF、高防CDN等安全产品的无缝集成方案,形成一体化纵深防御体系。
- 可视化与响应: 管理控制台是否提供实时攻击态势感知、详细日志报表、灵活的防护策略配置(如自定义黑白名单、区域封禁)以及快速的应急响应支持。
- 协议支持与合规性: 确保支持必要的DNS协议标准(如DNSSEC, ECS)并符合行业规范。
您的业务是否曾因DNS层面的攻击导致服务中断?在选择高防DNS时,您最关注的是带宽数值、清洗技术、节点分布,还是整体的服务响应与支持?欢迎分享您的经验或疑问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/28631.html




评论列表(3条)
这篇文章讲的大宽带高防DNS原理挺实用的。横向对比国外类似技术如Cloudflare,国内方案在超大带宽资源池上更有优势,能更有效地应对本地DDoS攻击,同时提升访问速度。作为普通用户,我觉得这对网站稳定性帮助很大。
@lucky417man:是啊,你这点说得很到位!国内方案确实在本地化带宽和抗DDoS上更强,特别是针对国内攻击源。我觉得它还能通过智能调度减少延迟,日常上网体验更顺滑了。对网站稳定性的帮助超大!
这DNS防御策略用超大带宽和智能调度确实能扛攻击提速,但调度系统在突发大规模攻击时反应能有多快?攻击者总是出新招,万一有漏洞呢?作为用户,我更关心实际访问会不会偶尔卡顿。