给服务器设置远程端口并非修改SSH配置那么简单,核心在于通过修改配置文件并同步更新防火墙规则,实现非默认22端口的安全映射。
很多刚接触服务器运维的朋友,听到“修改远程端口”这个词,第一反应是觉得这只是一个简单的数字替换,这是一次涉及系统内核、网络协议栈以及安全策略的综合调整,如果操作不当,轻则导致无法连接服务器,重则可能因为防火墙规则冲突而彻底断联,在2026年的今天,随着自动化攻击工具的普及,默认端口22早已成为黑客扫描的首要目标,改变默认端口不仅是安全加固的第一步,更是构建纵深防御体系的关键环节。
为什么需要修改默认远程端口
默认端口22之所以危险,是因为它太“标准”了,任何具备基础扫描能力的僵尸网络或自动化脚本,都会优先探测22端口,业内专家指出,超过半数的高危入侵尝试都始于对默认端口的暴力破解或漏洞利用。
降低被自动化扫描的概率
将SSH服务监听端口从22改为其他高位端口(如30000-65535之间),可以屏蔽掉绝大多数无差别扫描器,这些扫描器通常只针对知名端口进行批量探测,当你把服务藏在一个非标准端口上时,攻击者需要先进行端口扫描才能发现你的服务,这大大增加了他们的攻击成本和时间成本。
缓解暴力破解攻击
虽然修改端口不能替代强密码或密钥认证,但它能有效减少服务器日志中的无效登录尝试,据统计,多数情况下,默认端口的服务器每天会收到成千上万次来自全球各地的登录失败记录,这不仅消耗服务器资源,还会导致日志文件迅速膨胀,影响故障排查效率。
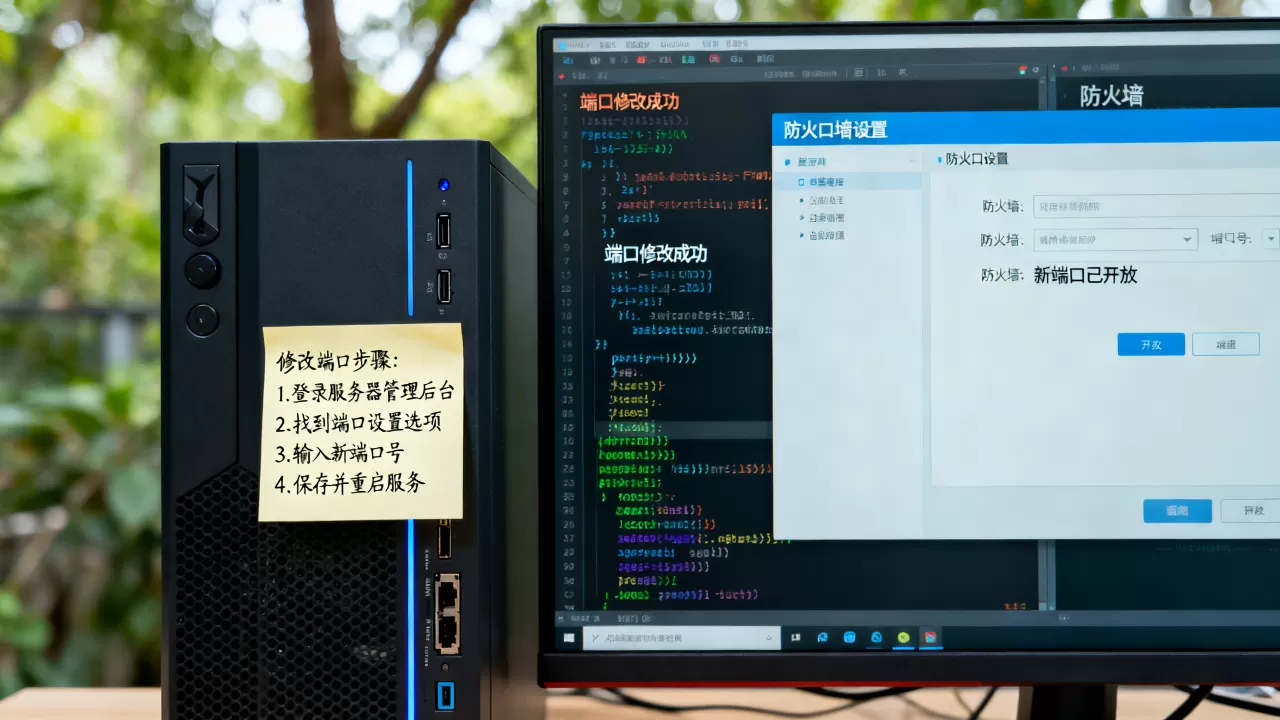
Linux服务器修改远程端口实操指南
这里以最常见的CentOS/RHEL系列和Ubuntu/Debian系列为例,演示如何安全地修改SSH端口,请务必在操作前确保你拥有root权限,并且当前会话稳定。
第一步:备份配置文件
在进行任何系统级修改之前,备份是铁律。
CentOS/RHEL系统
cp /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
Ubuntu/Debian系统
sudo cp /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
第二步:编辑SSH配置文件
使用文本编辑器打开配置文件。
sudo vi /etc/ssh/sshd_config
找到 Port 22 这一行,如果前面有注释符号 ,请将其删除,将 22 修改为你想要的新端口号,2222。
注意事项
- 确保新端口未被其他服务占用。
- 避免使用1024以下的特权端口,除非你有特殊需求。
- 建议选择一个4位数的随机端口,增加猜测难度。
第三步:配置防火墙规则
这是最容易出错的一步,很多用户修改了SSH端口,却忘记在防火墙中开放新端口,结果导致自己也被锁在外面。
使用firewalld(CentOS 7+/RHEL 7+)
# 添加新端口
sudo firewall-cmd --permanent --add-port=2222/tcp
# 移除旧端口(可选,建议先测试新端口连通性后再移除)
sudo firewall-cmd --permanent --remove-port=22/tcp
# 重载防火墙配置
sudo firewall-cmd --reload
使用ufw(Ubuntu/Debian)
# 允许新端口
sudo ufw allow 2222/tcp
# 如果之前允许了22端口,可以选择移除
sudo ufw delete allow 22/tcp
# 重启ufw服务
sudo ufw reload
第四步:重启SSH服务
# CentOS/RHEL
sudo systemctl restart sshd
# Ubuntu/Debian
sudo systemctl restart ssh
第五步:验证连接
在断开当前会话之前,务必在另一个终端窗口尝试使用新端口连接服务器。
ssh -p 2222 username@your_server_ip
如果连接成功,再关闭原会话,如果连接失败,立即回到原会话检查防火墙配置和SSH服务状态。
Windows Server设置远程桌面端口
对于Windows服务器,修改远程桌面(RDP)端口主要通过注册表实现。
修改注册表
- 按
Win + R,输入regedit打开注册表编辑器。 - 导航至:
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp - 找到
PortNumber键值,将其数据从3389修改为你想要的新端口(3390)。 - 确保数据类型为
REG_DWORD,基数为十六进制。
配置Windows防火墙
- 打开“高级安全Windows防火墙”。
- 在“入站规则”中,找到“远程桌面 – 用户模式 (TCP-In)”。
- 右键点击该规则,选择“属性”。
- 在“端口”选项卡中,将“特定本地端口”从
3389修改为新端口。 - 点击确定保存。
重启远程桌面服务
重启服务器或重启“Remote Desktop Services”服务以使更改生效。
常见误区与安全建议
修改端口只是安全加固的一环,不能替代其他安全措施。
不要依赖“安全通过 obscurity”
业内共识认为,修改端口并不能阻止高级持续性威胁(APT)攻击,攻击者一旦通过其他途径(如Web漏洞、邮件钓鱼)进入内网,端口隐藏毫无意义,必须结合强密码策略、SSH密钥认证以及Fail2ban等入侵检测工具。
端口扫描的局限性
虽然非标准端口能过滤掉大部分扫描器,但专业的渗透测试工具可以轻易扫描所有65535个端口,不要以为改了端口就万事大吉。
记录变更日志
每次修改端口后,务必在内部文档中记录变更时间、操作人、新端口号以及原因,这有助于团队协作和故障追溯。
Q&A:关于修改远程端口的常见问题
修改远程端口后,如何快速切换回默认端口?
如果需要恢复默认设置,只需将配置文件中的端口改回22,并在防火墙中重新开放22端口,然后重启SSH服务即可,对于Windows用户,将注册表中的PortNumber改回3389,并更新防火墙规则,重启服务即可。
修改远程端口会影响其他服务吗?
不会,SSH或RDP端口是独立的服务端口,修改它们不会影响Web服务器(80/443)、数据库(3306/5432)等其他服务的正常运行,只要确保新端口不与现有服务冲突即可。
修改远程端口后,客户端连接命令是什么?
对于Linux/macOS用户,使用 ssh -p 新端口号 用户名@服务器IP,对于Windows用户,在远程桌面连接工具中输入 服务器IP:新端口号,168.1.100:2222。
通过上述步骤,你可以安全地修改服务器的远程端口,提升系统的安全性,安全是一个持续的过程,定期审查和更新配置才是长久之计。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/475423.html