


在互联网的世界里,每一个能被访问的网站背后,都离不开两个核心要素:服务器域名和IP地址。服务器域名(www.example.com)是人类可读、便于记忆的网站地址,而IP地址(0.2.1 或 2001:db8::1)则是服务器在网络上的唯一数字标识符。 用户通过输入域名访问网站时,域名系统(DNS)会自动将其翻译成对应的IP地址,从而让用户的设备找到并连接到正确的服务器,理解这两者之间的关系和工作原理,是掌握网站运行、网络管理乃至网络安全的基础。

域名系统(DNS):互联网的“电话簿”
域名系统是整个机制的核心,它充当了将用户友好的域名转换为机器可识别的IP地址的分布式数据库,它的重要性体现在:
- 人类友好性: 想象一下需要记住几十甚至上百个像
217.14.206这样的数字串来访问常用网站,几乎是不可能的,域名(如google.com)极大地简化了访问过程。 - 抽象层: 域名与IP地址的绑定关系可以灵活变更,当网站需要更换服务器(即更换IP地址)时,只需更新DNS记录指向新的IP,用户依然使用原来的域名访问,完全无感知,这为服务器迁移、负载均衡和故障转移提供了巨大便利。
- 分布式架构: DNS 是一个全球性的分层分布式系统,具有极高的容错性和扩展性,避免了单点故障。
域名解析的详细旅程
当你在浏览器中输入 www.example.com 并按下回车,背后发生了一系列精密的步骤:
- 本地查询: 浏览器首先检查自己的缓存是否有该域名对应的IP,如果没有,检查操作系统(OS)的Hosts文件和缓存,再没有,则向本地配置的递归DNS解析器(通常由你的ISP、公共DNS如
8.8.8或企业内部DNS服务器提供)发起查询。 - 递归解析器查询根域名服务器: 递归解析器自身通常也没有直接答案,它会从DNS层级的最顶端开始查询:根域名服务器,根服务器不会存储具体域名的IP,但它知道负责顶级域(TLD)如
.com、.net、.cn的TLD域名服务器地址。 - 递归解析器查询TLD域名服务器: 递归解析器拿到
.comTLD服务器的地址后,向其查询example.com域名是由哪些权威域名服务器负责管理的。 - 递归解析器查询权威域名服务器: TLD服务器返回负责
example.com域的权威DNS服务器地址(通常是域名注册商或托管服务商提供的DNS服务器),递归解析器最终向这些权威服务器查询www.example.com的具体IP地址记录(通常是A记录或AAAA记录)。 - 获取答案并返回: 权威服务器返回
www.example.com对应的IP地址(184.216.34)。 - 递归解析器缓存并返回: 递归解析器将这个域名-IP映射关系缓存一段时间(由记录中的TTL值决定),然后将IP地址返回给你的操作系统和浏览器。
- 建立连接: 浏览器拿到IP地址后,通过TCP/IP协议,向该IP地址的服务器(通常是Web服务器监听的80或443端口)发起HTTP/HTTPS连接请求。
- 服务器响应: 目标服务器接收到请求,处理并返回网页内容,最终呈现在你的浏览器中。
IP地址:服务器的数字坐标
IP地址是服务器在网络上的唯一标识,是数据包传输的最终目的地,主要分为两大类:

- IPv4: 目前最广泛使用的版本,格式为四组十进制数字,用点分隔(如
168.1.1),总量约43亿个,由于互联网的爆炸式增长,已面临枯竭。 - IPv6: 为解决IPv4地址耗尽问题而设计的新一代协议,格式为八组四位十六进制数,用冒号分隔(如
2001:0db8:85a3:0000:0000:8a2e:0370:7334,可缩写),地址空间近乎无限(2^128个),是互联网未来的基石。
一个域名可以对应多个IP地址(如大型网站使用负载均衡),一个IP地址也可以托管多个域名(通过虚拟主机技术),这体现了域名和IP地址之间灵活的多对多关系。
域名注册、解析配置与关键记录类型
- 域名注册: 通过域名注册商购买和管理特定域名(如
example.com)的权利,注册时需提供注册人信息和管理DNS的权威服务器(通常是注册商默认提供或用户自定义)。 - 权威DNS服务器配置: 在域名管理后台设置各种DNS记录,告诉全世界你的域名如何解析。
A记录: 最核心的记录,将域名指向一个IPv4地址。www.example.com A 93.184.216.34AAAA记录: 将域名指向一个IPv6地址。www.example.com AAAA 2606:2800:220:1:248:1893:25c8:1946CNAME记录: 别名记录,将一个域名指向另一个域名,而非直接指向IP,常用于将子域名指向主域或CDN服务商提供的域名。mail.example.com CNAME example.com或www.example.com CNAME example.cdn.comMX记录: 邮件交换记录,指定接收该域名电子邮件的邮件服务器地址。example.com MX 10 mail.example.com(10是优先级)NS记录: 指定该域名由哪些权威DNS服务器负责解析。example.com NS ns1.registrar.com,example.com NS ns2.registrar.comTXT记录: 文本记录,常用于域所有权验证(如Google Search Console)、SPF(反垃圾邮件)、DKIM、DMARC等安全策略。TTL(Time-To-Live): 不是独立记录,而是附加在记录上的值(单位:秒),它告诉递归解析器该记录在本地缓存中可以保留多久,较短的TTL利于快速切换(如故障转移),但会增加DNS查询压力;较长的TTL能减少查询,提升响应速度,但变更生效慢,需根据场景平衡设置(如300秒/5分钟到86400秒/1天)。
常见问题与专业解决方案
-
域名解析失败/无法访问网站:
- 检查本地网络: 确保设备网络连接正常。
- 检查DNS设置: 尝试更换公共DNS(如
8.8.8,1.1.1)。 - 检查域名状态: 确认域名已注册、未过期、状态正常(非Hold/ClientHold等)。
- 检查DNS记录配置: 确认权威DNS服务器设置正确,
A/AAAA记录指向的服务器IP正确且服务器运行正常,使用在线DNS查询工具(如dig、nslookup命令或whatsmydns.net)查看全球解析是否一致。 - 检查服务器状态: 目标服务器是否宕机、防火墙是否阻止了访问端口(80/443)?
- 检查本地Hosts文件: 是否有错误的静态解析覆盖。
-
解析慢:
- 优化TTL: 对于不常变更的记录适当增加TTL。
- 选择优质的DNS服务商: 选择全球节点多、响应速度快的权威DNS解析服务(如Cloudflare DNS, Amazon Route 53, Google Cloud DNS)。
- 启用DNS缓存: 确保本地递归解析器(如路由器、ISP DNS)缓存有效。
- 减少CNAME链: 过多的CNAME跳转会延长解析时间,尽量直接指向目标地址或减少链长。
-
DNS劫持/污染:

- 部署DNSSEC: DNS安全扩展,对DNS数据进行数字签名,验证数据来源的真实性和完整性,防止篡改和伪造,这是目前对抗DNS劫持最根本的技术手段。
- 使用可信的递归DNS: 避免使用来源不明或安全性差的公共DNS。
- HTTPS: 强制网站使用HTTPS,即使DNS被劫持指向了错误的IP,浏览器也会因为SSL证书域名不匹配而发出警告(需用户警惕)。
- 监控与告警: 定期监控域名的解析结果是否异常。
-
IPv4地址耗尽与IPv6过渡:
- 拥抱IPv6: 在服务器和网络设备上积极部署并启用IPv6,同时在DNS中配置
AAAA记录,这是未来的必然选择。 - NAT技术: 在企业内部或ISP层面广泛使用网络地址转换(NAT),允许多个设备共享一个公网IPv4地址,缓解地址压力。
- IPv4地址交易市场: 在需要时考虑购买或租用额外的IPv4地址(成本较高)。
- 拥抱IPv6: 在服务器和网络设备上积极部署并启用IPv6,同时在DNS中配置

安全与最佳实践:E-E-A-T 的体现
- 专业性 (Expertise): 理解DNS协议(RFC 1034, 1035等)、IP协议栈、服务器部署、网络安全原理,正确配置各种复杂DNS记录。
- 权威性 (Authoritativeness): 确保域名注册信息真实有效(Whois信息),使用可靠且知名的域名注册商和DNS托管服务商,发布的DNS信息准确无误。
- 可信度 (Trustworthiness):
- 部署DNSSEC: 这是提升DNS安全可信度的黄金标准。
- 实施邮件安全协议: 配置正确的SPF、DKIM、DMARC记录,防止邮件伪造。
- 定期审计与监控: 定期检查DNS配置、解析结果、域名状态和服务器安全。
- 使用HTTPS: 为网站配置有效的SSL/TLS证书。
- 保护注册商账户: 使用强密码、开启双因素认证(2FA),防止域名被恶意转移或篡改DNS设置(域名劫持)。
- 体验 (Experience):
- 选择低延迟DNS: 为用户提供快速的域名解析体验。
- 合理设置TTL: 平衡变更灵活性与解析速度。
- 提供冗余: 配置多个权威DNS服务器(至少2个,位于不同网络),确保高可用性。
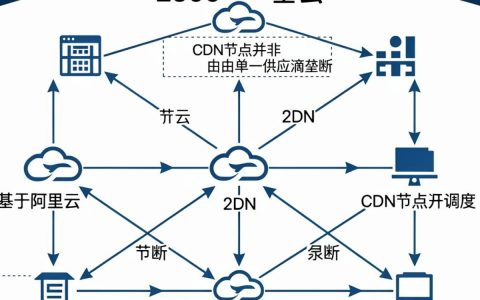
- 内容交付网络 (CDN): 利用CDN的分布式节点和智能DNS解析,将用户请求导向最近的节点,极大提升网站加载速度和稳定性(通常通过CNAME指向CDN服务商域名实现),这是现代网站提升用户体验的关键技术。
- 清晰的错误页面: 当解析或连接失败时,提供友好的错误提示(如自定义404页面)。
独立见解:超越基础配置
- 多CDN与智能解析: 对于大型或全球化业务,可考虑使用多个CDN服务商,并结合基于地理位置、网络状态、服务器健康检查的智能DNS解析(如GeoDNS),实现最优的用户访问路径选择,提升韧性和性能,这需要更专业的DNS服务支持。
- DNS即安全层: 现代安全理念将DNS视为重要的安全边界,利用DNS过滤服务阻止恶意网站访问,分析DNS查询日志用于威胁狩猎,都是提升整体安全态势的有效手段。
- 私密DNS (DoH/DoT): 加密的DNS查询(DNS over HTTPS/TLS)能保护用户隐私,防止中间人窃听或篡改,虽然可能带来轻微延迟,但安全性显著提升,是未来趋势,服务器管理员和DNS服务商也应支持这些协议。
域名与IP地址,如同互联网世界的姓名与住址,DNS则是高效精准的邮差系统,深入理解其关联与运作机制,不仅能帮助您高效地部署和管理网站服务,更能为构建快速、稳定、安全的在线体验打下坚实基础,从正确的域名注册、精准的DNS记录配置,到部署DNSSEC、启用IPv6、利用CDN和智能解析,每一步都体现着专业性和对用户体验的重视,在这个日益复杂的网络环境中,持续关注DNS/IP领域的安全威胁和最佳实践演进,是确保您的数字资产可靠运行的关键。
现在轮到您了! 您在管理服务器域名和IP地址时遇到过哪些印象深刻的挑战?对于IPv6的部署或DNS安全(如DNSSEC),您有何看法或实践经验?欢迎在评论区分享您的见解或提出疑问,我们一起探讨交流!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/9431.html





评论列表(3条)
这篇文章把域名和IP的区别讲得很透!我在国外旅行时发现,像美国DNS解析更自由,而国内管理更规范,各有特色呢。
哇,这篇文章点得真透!作为啥都爱“mark mark mark”的收藏控,这篇讲域名和IP区别的必须存起来。 以前虽然天天上网,但“www.xxx.com”和后面那一串数字(比如192.168.1.1或者更长的IPv6)具体是啥关系,确实有点模糊。文章一下就说清楚了:域名就是给咱们人看的“名字贴”,好记又方便;IP地址才是机器在网络上真正认的“门牌号”,冷冰冰的数字。这比喻太形象了! 最让我有感触的是它提到DNS系统像“翻译官”。可不是嘛,咱们在浏览器里敲个域名,它瞬间就跑去查对应的IP地址,然后才能连上网站。这背后的默默工作,平时根本感觉不到,但想想真神奇。要是没这个“翻译”过程,咱上网得背一堆数字地址,那得多崩溃啊。 文章把这种“人机接口”的转换讲得通俗易懂,明白了这个,以后看到域名和IP地址,心里特有底。这种把复杂技术掰开揉碎讲明白的文章,值得收藏起来时不时翻翻!
看了文章,感觉讲清了域名和IP的区别,很实用。不过IP地址能泄露隐私,万一被滥用,可能引发伦理问题,值得警惕。