构建永久安全的物联网并非通过单一技术实现,而是依赖“零信任架构+硬件级可信根+自动化持续合规”的三位一体体系,从设备出厂到退役全生命周期阻断攻击面。
物联网安全早已不是简单的防火墙问题,而是涉及物理世界与数字世界交汇的深层危机,随着智能家居、工业互联网和车联网的普及,攻击者不再仅仅盯着服务器,而是将目光转向了资源受限的边缘设备,传统的边界防御在海量异构设备面前显得捉襟见肘,一旦入口被突破,内网横向移动将导致灾难性后果,安全理念必须从“外围加固”转向“内生免疫”。

物联网安全的核心痛点与转型逻辑
为什么传统防御失效?
过去,企业习惯在数据中心外围部署厚重的安全网关,假设内部是可信的,但在物联网场景下,这种假设完全崩塌,数以亿计的设备分散在各地,它们往往缺乏足够的计算资源来运行复杂的安全软件,且长期处于无人值守状态。
业内专家指出,多数物联网设备在出厂时便存在先天缺陷,许多厂商为了降低成本,使用了默认密码固定的固件,或者根本未预留安全更新接口,这种“带病上岗”的设备,一旦联网,就像在自家大门上挂了一把万能钥匙。
具体场景分析
想象一下,一家制造工厂部署了数百台智能传感器,如果这些传感器使用相同的默认凭证,攻击者只需扫描一个IP段,即可批量获取控制权,随后,他们可以利用这些被控设备发起DDoS攻击,或作为跳板入侵核心生产控制系统,这种“一点突破,全网瘫痪”的风险,是传统安全架构无法承受的。
零信任:从“信任但验证”到“从不信任,始终验证”
零信任架构(Zero Trust)已成为物联网安全的共识标准,其核心理念是:无论请求来自内部还是外部,都必须经过严格验证,在物联网环境中,这意味着每个设备、每个连接、每次数据访问都需要独立的身份认证和授权。

构建永久安全的三大支柱
要实现近乎永久的安全,必须建立三道防线,层层递进,形成闭环。
第一道防线:硬件级可信根(Root of Trust)
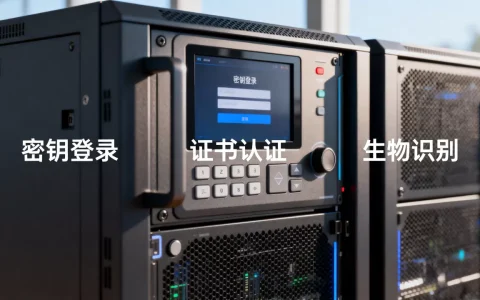
软件安全容易被绕过,但硬件安全更难被篡改,可信执行环境(TEE)和安全元件(SE)是物联网设备的“心脏”,它们在芯片内部开辟出一块隔离区域,专门用于存储密钥和执行敏感运算。
实操步骤:如何评估硬件安全能力
- 检查芯片规格:确认设备SoC是否支持硬件加密加速指令集(如ARM TrustZone或Intel SGX)。
- 验证密钥存储:询问供应商,私钥是否存储在不可读出的安全区域,而非普通闪存中。
- 测试防篡改机制:查看设备是否具备物理防篡改封装,一旦外壳被打开,密钥是否会自动销毁。
据工信部数据,采用硬件级安全模块的设备,其密钥泄露风险降低了数个数量级,这是构建永久安全的基石。
第二道防线:全生命周期身份管理
身份是物联网安全的最小单元,每个设备必须拥有唯一的数字身份,并在其整个生命周期内保持有效,这包括从生产、部署、运行到退役的每一个阶段。
动态身份认证机制
传统的静态证书容易被盗用,现代物联网安全要求实施双向认证(Mutual Authentication),即设备与服务端互相验证身份,引入短效令牌和动态密钥轮换机制,确保即使某个会话被截获,攻击者也无法复用。
第三道防线:自动化持续合规与监控

安全不是一次性的项目,而是一个持续的过程,自动化监控平台需要实时采集设备遥测数据,分析异常行为。
关键监控指标
- 通信频率异常:设备突然向未知IP发送大量数据。
- 固件完整性校验:定期比对运行固件的哈希值,检测是否被篡改。
- 资源消耗突增:CPU或内存使用率异常升高,可能暗示恶意挖矿或僵尸网络活动。
落地实施中的关键挑战与对策
老旧设备如何融入新安全体系?
对于存量巨大的老旧物联网设备,直接替换成本过高,业内共识认为,可以通过“旁路代理”或“网关隔离”的方式进行保护。
具体操作路径
- 网络微隔离:在老旧设备与核心网络之间部署微隔离网关,仅允许必要的端口通信。
- 流量镜像分析:通过镜像流量进行深度包检测,识别异常行为并实时告警。
- 应用层代理:在应用层部署安全代理,对进出流量进行加密和身份验证,弥补设备本身的安全缺失。
供应链安全:源头把控至关重要
物联网设备的复杂性意味着供应链环节众多,任何一个环节的疏忽都可能导致后门植入,企业必须建立严格的供应商准入机制。
供应商评估清单
- 代码审计:要求供应商提供第三方代码安全审计报告。
- 漏洞响应机制:确认供应商是否有明确的漏洞披露和补丁发布流程。
- SBOM(软件物料清单):要求提供完整的软件组件清单,以便追踪已知漏洞。
未来趋势:AI驱动的智能防御

随着攻击手段日益智能化,防御手段也必须升级,人工智能在物联网安全中的应用正从辅助走向核心。
行为分析与威胁预测
机器学习算法可以学习设备的正常行为基线,当设备行为偏离基线时,系统会自动判定为潜在威胁,一个温度传感器突然开始发送视频流数据,这显然不符合其正常行为模式,系统应立即阻断并告警。
自动化响应策略
- 自动隔离:检测到恶意行为后,自动将该设备从网络中隔离。
- 动态策略调整:根据威胁等级,动态调整访问控制策略。
- 协同防御:多个设备共享威胁情报,形成群体智能,共同抵御大规模攻击。
常见问题解答(FAQ)
物联网永久安全真的存在吗?
严格意义上,不存在绝对的“永久”安全,因为新的漏洞和技术总会不断涌现,但我们可以通过持续更新、动态防御和纵深防御体系,将安全风险降至极低水平,接近“永久”的安全状态,关键在于建立快速响应和持续改进的能力。
中小企业如何低成本实现物联网安全?
中小企业资源有限,建议优先关注基础安全措施,确保所有设备更改默认密码,并启用WPA3加密,选择支持安全更新的设备供应商,利用云服务商提供的托管安全服务,如IoT安全中心,以较低成本获得专业级的监控和保护能力。
物联网安全合规有哪些主要标准?
目前主要的合规标准包括欧盟的CE认证中的网络安全要求、美国的NIST IR 8259系列标准,以及中国的《信息安全技术 物联网安全参考模型》,企业在设计产品时,应参照这些标准进行安全设计,以确保产品符合法律法规要求,避免法律风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/220809.html