想知道服务器开了哪些URL,核心结论是:主动扫描端口与服务、分析服务器日志、审查配置文件和流量监控,四者结合即可完整还原,没有单靠一条命令就能百分百搞定的方法,但根据场景组合上述手段,90%以上的URL路径都能现形。
服务器URL端口检测:两种探测路径有本质区别
很多朋友把“探测URL”和“探测端口”混为一谈,这是一个常见的认知误区,端口是服务器上的大门,而URL是门后面的具体房间门牌号,比如你扫描发现服务器开放了8080端口,但你不知道访问的是/admin还是/api/v1/user,对于“服务器URL端口检测”,业内专家指出,应当分为两步走:先确认端口状态,再对端口上的服务做路径枚举。
基础端口扫描:三个高频命令的适用场景
端口扫描是URL探测的前置动作,常见的工具有nmap、masscan和telnet。
- nmap:日常运维用得最多,适合小规模精确侦察,命令示例:
nmap -sV -p- 192.168.1.10,其中-sV代表探测服务版本,-p-代表扫描全部65535个端口,扫描速度较慢,但胜在信息全。 - masscan:如果服务器数量多,或者处于外网海量IP段,masscan是无状态扫描,速度远超nmap,但输出结果比较粗糙,通常需要配合nmap二次确认服务指纹。
- telnet:轻量级验证手段,比如
telnet 192.168.1.10 8080,如果端口开启会显示连接成功,然后手动敲一个HTTP请求头也能拿到服务返回信息,只是效率低,不适合批量探测。
手段获取的是端口与协议信息,接下来的核心任务是根据端口号推测URL入口,例如8080端口多对应Spring Boot默认内嵌Tomcat,常见路径有/actuator、/swagger-ui.html、/druid;9200端口多对应Elasticsearch,根路径就能返回集群状态;9000端口可能是Portainer或PHP-FPM,路径各有差异。
URL路径枚举:从端口到具体路由的暴破思路
确认端口后,需要在不借助扫描器的情况下主动猜测URL路径,这一操作本质上是对Web服务的目录结构做字典爆破。
- 首推dirsearch,它是目前社区活跃度较高的目录扫描工具,字典内置了常见后门、备份文件、源码泄露文件等路径,命令示例:
python3 dirsearch.py -u http://目标IP:8080 -e php,jsp,json。 - 备选ffuf,灵活性和性能俱佳,支持并发调优,适合对大量URL做模糊测试,命令示例:
ffuf -w wordlist.txt -u http://目标IP:8080/FUZZ。 - 如果你只是临时确认某个特定路径是否存在,直接用浏览器访问或
curl -I看HTTP状态码即可,200是存在,404是不存在,403是存在但拒绝访问,301/302是路径有重定向逻辑。
行业共识认为,路径枚举的结果受字典质量影响较大,默认字典往往覆盖不了深度定制的接口,因此建议在字典中手动追加项目特征词,比如业务系统的模块名、拼音缩写、公司英文名等,这能让“服务器地址查询方法”从理论走向落地。
服务器地址查询方法:借助日志还原真实访问轨迹
扫描器能告诉你“有哪些门开着”,但无法告诉你“谁曾经从哪个门进来、找过哪个房间”,要回答这个问题,最可靠的数据源是服务器日志,这也是“服务器地址查询方法”中的重要分支被动监听。
解析Web访问日志的操作路径
Linux环境下,主流Web服务都会留下访问日志,Nginx默认日志路径是/var/log/nginx/access.log,Apache常见路径是/var/log/apache2/access.log或/var/log/httpd/access.log。
先查看日志是否启用以及日志格式:
grep -r "access_log" /etc/nginx/nginx.conf
确认路径后,用一条命令直接抽取所有被访问过的URL:
awk '{print $7}' /var/log/nginx/access.log | sort -u
这里的$7对应请求行中的URI字段,执行结果会列出所有被客户端请求过的路径,比如/login.php、/assets/js/app.js、/api/v1/orders,再配合awk '{print $1}'查看来源IP分布,能大致判断访问者类型。
哪些日志容易被忽略
多数人只知道查Web访问日志,忽略了下述两类日志,导致搜索结果不完整:
- 系统日志:
/var/log/messages或/var/log/syslog中记录了服务启动参数和错误输出,有些应用会在启动时打印访问路由表,偶然能捕捉到Web日志中不存在的内嵌URL。 - 应用业务日志:Java应用的
catalina.out、Python的log文件、Node.js的pm2日志,往往记录着请求参数和调用链,字段信息比Web日志更丰富。
有一种常见情况:某服务开放了3000端口,但访问日志是空的,原因多半是应用直接把请求打到了控制台而没接入Web层日志,这时就需要去应用日志里逆向搜索URL路径。
从配置文件审计URL入口,捡漏隐藏接口
日志和扫描覆盖的是“正在被使用”的URL,但有些URL或者说接口,已经存在却从未被请求过,要找到这些“静默URL”,必须审查配置文件,这一环节对服务器URL访问路径排查来说,往往是收尾阶段的关键。
关注配置文件的四个重点段落
- 反向代理配置:Nginx中的
location块就是URL映射规则,比如location /api/ { proxy_pass http://127.0.0.1:5000; }
,说明
/api/前缀下所有路径都代理到了5000端口,逐个读取location后的正则是得知URL入口最高效的方式。 - 路由注册文件:Spring Boot项目的
@RequestMapping注解、Flask项目的app.route()装饰器、Django项目的urls.py,这些代码层面的路由定义是前端页面看不到的“暗URL”,如果做过代码审计,用grep -r "RequestMapping" --include=".java"就能拉出清单。 - 定时任务或消息队列消费者:监控脚本、回调接口、Webhook地址经常只存在于定时任务或MQ消费者配置中,它们不绑定固定页面,如果只看Web层会漏掉不少URL。
配置审计还有一个鲜为人知的好处反向推导参数结构,从配置里看到一个location /download/路径,再去代码里查这个路径对应的处理逻辑,能顺藤摸瓜找到文件下载接口的完整ID参数规则,这是扫描器做不出来的。
防火墙与安全组规则反向索引
云服务器上的安全组规则和本地iptables策略,记录了外部允许访问的端口范围,命令路径如下:
iptables -L -n | grep ACCEPT
安全组的入方向规则列表会展示放行的端口,这些端口对应的服务再结合两端探测,最终形成一个“端口-URL-服务”的关系映射,不少运维师傅把这个动作作为IP地址与URL之间确认关系的最终校准手段。
抓包与流量镜像:实时捕获动态URL拼接规则
扫描是静态的,日志是滞后的,配置文件是预定义的,但存在动态URL的场景,比如时间戳签名、随机token、分页参数拼接,上面所有方法都难以覆盖全量路径,这时需要抓取实时流量。
本机抓包:tcpdump常用技巧
服务器本机抓包的优势在于能看到真实请求原文,命令示例:
tcpdump -i eth0 -nn 'tcp port 8080' -A | grep -E "GET|POST|PUT|DELETE"
-A选项能把ASCII字符打印出来,HTTP请求行直接显示在终端,但如果流量大,建议写入pcap文件再用Wireshark过滤分析:
tcpdump -i eth0 -w /tmp/capture.pcap -s 0 port 8080
镜像端口配置与抓包场景上限
有条件的话,在上联交换机配置端口镜像,把服务器网卡流量复制一份到监控机,此类操作适合排障场景,比如某个接口超时、回源异常、有恶意扫描行为,但不建议长期开启,流量体积膨胀很快。
需要明白抓包的定位:它是兜底嫌疑人的角色,不能作为日常巡检手段,常规URL暴露情况用前三种方法已经能获得足够完整的信息。
服务器对外开放URL排查的整体落地流程
把前文所有步骤汇总成一套可执行的“服务器对外开放的端口路径排查四步法”,很适合交给新接手服务器或做安全自查的人按序执行。
- 第一步:端口摸底,nmap扫描服务器IP的全部端口,记录开放端口对应的服务名。
- 第二步:目录枚举,对每个Web端口运行dirsearch,字典先用通用列表,再跑一遍行业常用路径。
- 第三步:日志提取,用awk命令拉取近30天Web日志中所有REQUEST_URI,去重、排序。
- 第四步:配置比对,把第二步和第三步的结果与Nginx/代码路由表做diff,找出未被访问过的隐藏URL。
这套流程基本不依赖商业软件,只要有一台可以SSH登录的终端就能完成,对于托管在云上的服务器,最好再结合云控制台的安全组规则做内外网访问验证,确认公网入口和私网入口是否存在差异,排查结果会更准确。
常见疑问与延伸思考
服务器开了很多端口但不知道对应的URL是哪些怎么办
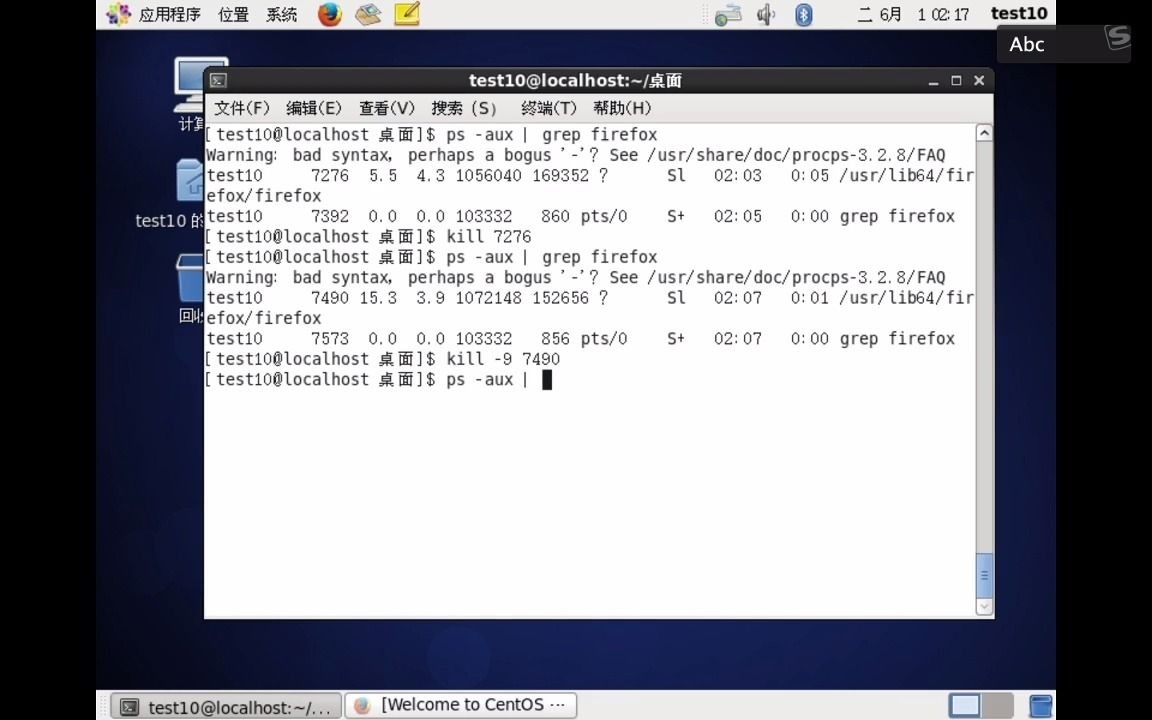
先用nmap识别端口上的服务指纹(nmap -sV -p 端口号 IP),服务指纹会给出服务类型和版本,然后根据服务类型匹配默认PATH列表,有些服务自带管理页面,比如Jenkins在8080端口、Grafana在3000端口,但多数自定义应用没有默认路径,需要结合进程名称(ps -ef | grep 端口号对应进程的PID)找到启动目录下的配置文件,再按配置文件中的路由规则去枚举路径。
服务器地址查询方法里被动分析比主动扫描准确吗
各有侧重,主动扫描是“盲猜”,能发现没被使用过的目录,比如备份文件、临时上传目录;日志分析是“复盘”,能精确还原真实访问记录,如果要评估外网暴露面,主动扫描的覆盖度更全,但如果要定位用户实际用了哪些功能,日志分析的准确度更高,多数情况下,两者结合才能描述完整URL清单。
扫到管理员后台URL但不知道账号密码
后台URL确认后,账号密码的获取与破解属于未授权攻击行为,不应展开讨论,合法操作路径是联系管理员确认账号分配或走密码找回流程,如果这是你自己的服务器,且忘记了后台地址,更推荐直接登录服务器查找Web目录下的配置文件中是否写有后台路径常量,因为很多CMS的主配置中会有ADMIN_URL这类变量,修改它还能顺便增强后台安全性。
还原服务器上的URL入口,本质上是在做信息资产管理,端口扫描、路径枚举、日志分析、配置审查这四类手段的使用顺序,取决于你手中权限的边界,做安全自查时从配置审计入手最稳妥,做渗透测试时从端口扫描起步更高效,无论哪种场景,掌握上述方法后,服务器上还没有走的URL门牌号码就不再是谜。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/738750.html