没有万无一失的“隐身术”,但通过修改虚拟化特征、隐藏驱动层指纹,多数场景下可以让你的虚拟机在检测工具眼中变得“平平无奇”。 这里讲的是合法的测试、隐私保护、软件兼容性验证等场景,搞破坏的事咱不聊,但技术原理是相通的。
为什么你的虚拟机一开机就被“认出”了?虚拟机被检测的原因
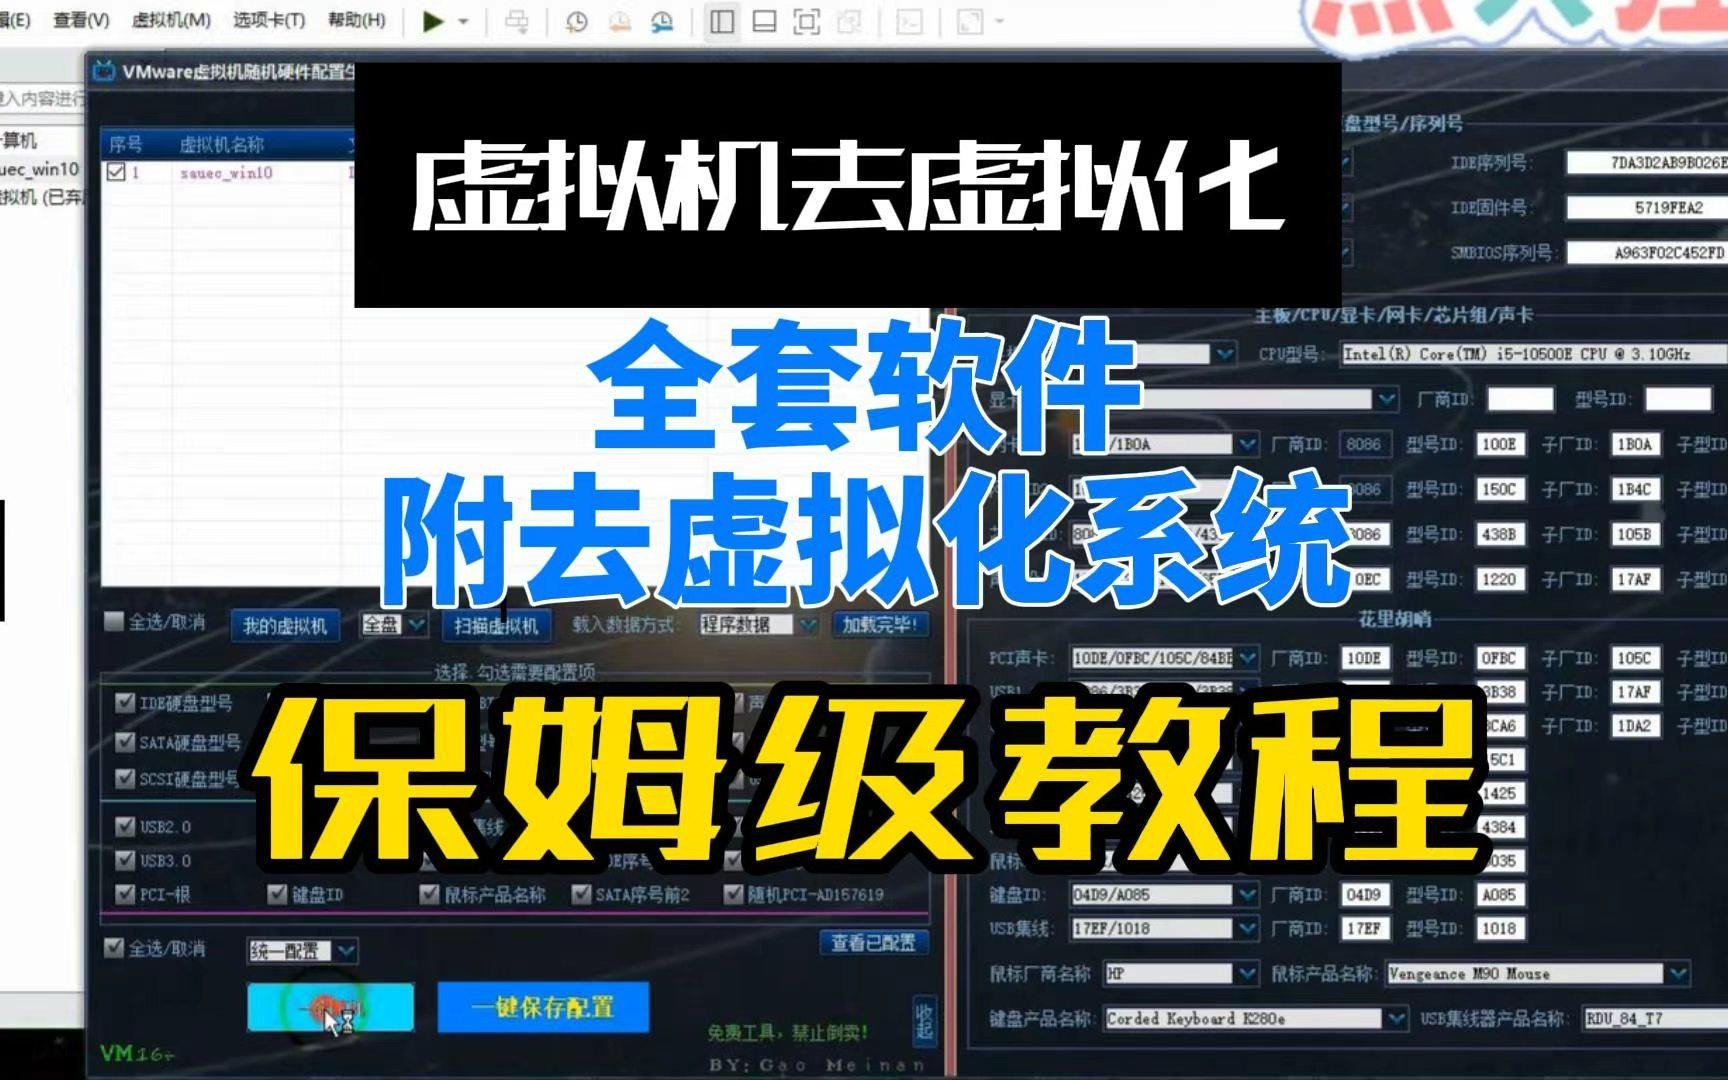
先说个扎心的事实:检测工具不是靠“感觉”识别虚拟机的,它们手里拿着一摞“身份证”挨个核对,只要有一张对不上,就会触发警报,我把这些特征整理成了三类,你可以对照着排查。

检测工具到底在看什么?
- 硬件信息里的“出厂痕迹”:虚拟机有特有的BIOS厂商字符串、主板序列号和SMBIOS信息,比如VMware的虚拟机BIOS厂商通常写着“VMware, Inc.”,VirtualBox则直接显示“innotek GmbH”,检测工具用几行代码就能读到这些字段,比喝口水还快。
- 设备与驱动的“连坐”效应:虚拟机会虚拟出一整套网卡、显卡、声卡和硬盘控制器,这些设备的硬件ID和真实设备有明显区别,例如VMware虚拟网卡的设备ID是“VMware VMXNET3”,安装虚拟机工具(VMware Tools或VBoxGuestAdditions)后,系统里会多出几个以虚拟机厂商命名的服务进程和驱动文件,这几乎是明牌。
- 系统内部的“小纸条”:虚拟化软件会在注册表里留下大量键值,最典型的是
HKLMSOFTWAREMicrosoftVirtual MachineGuestParameters这个键,里面直接写着虚拟化软件的类型,还有HKLMHARDWAREDESCRIPTIONSystem下的“SystemBiosVersion”中带有“VMWARE”字样。 - CPU指令集层面的“底层暗号”:这是最硬核的检测维度,主流检测工具会执行CPUID指令,检查返回结果中的“hypervisor present”位,如果该位为1,说明当前操作系统运行在宿主机之下,这一层几乎无法靠修改注册表来糊弄,需要从VMM(虚拟机监控器)层面做手脚。
一套成熟的检测流程是什么样?
行业共识认为,成熟的检测方案从来不会只用一个特征下结论,它会把上述信息做成一个评分卡:注册表命中加20分,SMBIOS命中加30分,CPU指令命中直接判“死刑”,当总分超过阈值时,才把你“揪出来”,这也就意味着,单纯清理一两个项目往往没什么用,你需要照顾到所有能被扫描到的角落。
虚拟机防检测设置:从入门到进阶的系统级伪装
理解了原理,下一步就是动手,我按操作难度和隐蔽程度分了三层,你可以根据实际需求选择做到哪一步。
第一层:系统内伪装清理注册表与隐藏服务
这一层最简单,适合只是想让普通软件或小工具“认不出”虚拟机的场景。
- 删除或修改虚拟机注册表键值:在Windows虚拟机中,打开
regedit,定位到HKLMSOFTWAREMicrosoftVirtual MachineGuestParameters,把里面的SystemName和VirtualMachineName键值改成和真实主机类似的名称,或者直接删除整个
Guest
HKLMHARDWAREDESCRIPTIONSystem下的SystemBiosVersion中的“VMWARE”字样删掉或改为自定义文本。 - 移除虚拟机工具包:卸载VMware Tools或VBoxGuestAdditions,注意,这会带来牺牲:剪贴板共享、拖拽文件、自适应分辨率等功能会全部失效,但“去痕迹”和“方便”自古难两全,如果非要保留功能,可以通过修改安装配置文件,让工具以“静默模式”安装,并手动启用部分驱动,但这会耗费大量时间,多数人受不了。
- 停用虚拟机相关的系统服务:在
services.msc里,找到名字带“VMware”或“VBox”的服务,右键停止并将启动类型改为“禁用”,同样,在设备管理器里,把“显示适配器”中的虚拟显卡驱动改为通用的“Microsoft Basic Display Adapter”,能避免因驱动文件名暴露身份。
第二层:配置文件与固件伪装骗过系统级扫描
这一层针对的是那些会认真读取BIOS信息、MAC地址、硬盘序列号的检测程序,操作核心在虚拟机的配置文件里。
- 修改.vmx文件(以VMware为例):在虚拟机目录下找到
.vmx文件,用记事本打开,在文件末尾追加几行指令:
monitor_control.restrict_backdoor = "TRUE"
monitor_control.disable_directexec = "TRUE"
monitor_control.disable_chksimd = "TRUE"
monitor_control.disable_ntreloc = "TRUE"
monitor_control.disable_selfmod = "TRUE"
monitor_control.disable_reloc = "TRUE"
monitor_control.disable_btinout = "TRUE"
monitor_control.disable_btmemspace = "TRUE"
monitor_control.disable_btpriv = "TRUE"
monitor_control.disable_btseg = "TRUE"这几行指令的作用是禁用VMware的后门端口通信和某些虚拟化优化特性,能让不少检测工具的“虚拟机探测指令”返回异常结果,可以修改ethernet0.addressType为“static”,并在ethernet0.address处手动指定一个伪装MAC地址,建议改成某家真实网卡厂商的OUI前缀(前六位),别用默认的自动分配地址。
- 编辑SMBIOS信息:部分虚拟机软件支持自定义SMBIOS字符串,在VMware Workstation中,可以在
.vmx文件里添加bios.vendor、bios.version、system.product_name等字段,将其修改为联想、戴尔等主流OEM的实际名称,如果用的是ESXi,还可以通过esxcli命令修改,VirtualBox则在VBoxInternal/Devices/pcbios/0/Config下有一堆可调参数,方法类似。
第三层:驱动与硬件层隐藏应对高强度检测
如果你需要应对的是带内核级驱动的检测工具(比如某些银行插件或大型软件的保护组件),前两层完全不够看,这里需要一点“硬手段”。
- 使用虚构设备类驱动:有些开源社区工具能够通过替换或过滤虚拟设备驱动,让操作系统和上层软件“看到”的设备ID都是真实厂商的,社区里俗称“VMProtect模拟驱动”,本质上是一种DLL劫持或MiniFilter过滤方案。
- 修改ACPI表与固件表:高手级玩家会直接修改虚拟机的ACPI(高级配置和电源管理接口)表和SLIC表,伪造出与某品牌真机一致的OEM信息,这种操作风险较大,一旦改错,虚拟机可能直接蓝屏,建议在操作前务必创建快照。
- 避开已知的VM检测指令:检测工具最喜欢执行
cpuid和in指令,可以通过在.vmx中开启monitor_control.restrict_backdoor和一系列disable_参数,迫使虚拟化引擎对这类指令返回模糊结果,但这么做会降低虚拟机性能,因为CPU不能再用硬件虚拟化加速的捷径了。
为了方便选择,我把三种层级的优缺点摆成了一张表:
| 伪装层级 | 操作难度 | 隐蔽程度 | 性能损失 | 典型适用场景 |
|---|---|---|---|---|
| 系统内清理 | 低 | 低,能防普通软件 | 无 | 个人软件兼容性测试 |
| 配置文件和固件 | 中 | 中,能防大部分检测器 | 较小 | 游戏场景下的环境检测(仅限自行研究) |
| 驱动与硬件层修改 | 高 | 高,能防内核级驱动 | 明显 | 专业逆向分析、授权验证研究 |
不同场景下,绕过检测的侧重点有什么不同?
不是每次“隐身”都为了同一件事,针对不同目标,需要调整策略,这比照搬教程更重要。
游戏与应用反作弊场景:更关注CPU指令和驱动特征
游戏反作弊系统(姑且不点名)普遍会读取CPUID并检查内核驱动列表,在虚拟机里玩某些游戏并不仅为了作弊,有些玩家是想用虚拟机运行工作室脚本或测试外挂,但这里我必须提醒:绕过游戏反作弊既违反用户协议,也可能破坏游戏生态,请务必三思,如果你只是研究技术,重点应放在第三层隐藏虚拟化指令标志,并重点清理一切与虚拟化关联的硬件设备字符串。
企业软件授权与远程接入场景:更关注硬件指纹
很多商业软件会绑定机器码,企业IT管理员有时会在虚拟机里部署多个授权实例,这种场景下,侧重点是修改MAC地址、硬盘序列号和主板UUID,因为这些才是授权系统核对的“硬指标”,注册表和驱动的痕迹反而在次要位置只要硬件指纹不连续变化,软件通常不会起疑。
测试环境的隐蔽性需求:更关注网络特征与时间特征
假设你在同一台宿主机上跑了多台虚拟机,并将它们组网做渗透测试或恶意样本分析,此时要担心的不是单台虚拟机的指纹,而是多台机器之间的“聚群效应”,每台虚拟机的MAC地址前三位相同,系统时间高度一致,甚至客户机操作系统的安装语言都与宿主机相同,这些“生活习惯”在管理员眼里比任何特征都显眼,建议为每台虚拟机手动分配不同OUI的MAC地址,并把系统时钟设置为随机偏移。
怎么验证你的虚拟机是否“隐身”了?虚拟机检测工具自查
不拿“照妖镜”照一下,你根本不知道自己伪装到了什么级别,这里分享几条实用自查路径。
- 用系统命令快速扫描:在虚拟机内打开命令提示符或PowerShell,运行
systeminfo,查看“系统制造商”和“系统型号”字段,如果还写着“VMware, Inc.”或“VirtualBox”,说明第一层都没做到位,在Linux虚拟机中,运行dmidecode | grep -i product效果类似。 - 用注册表反向查询:运行
reg query HKLMSOFTWAREMicrosoftVirtual MachineGuestParameters,如果提示“找不到指定的注册表项或值”,说明这一项已经清理干净。 - 下载第三方检测脚本:不少安全论坛维护着开源的环境检测脚本(这里不提供具体名称,避免引战),这些脚本会一次性检测注册表、驱动、设备ID、CPUID等二十多个项,并输出“疑似虚拟机”的概率,建议在修改前后各跑一遍,对比得分变化。
如果你完成第二层以上的修改,多数脚本会给出“未发现明确虚拟化特征”或“无法判断”的结论,如果某个脚本仍坚定地报“VM detected”,可以留意它报告的具体检测项是哪一条,再对症下药。
关于虚拟机绕过检测的常见疑问
修改注册表后,虚拟机检测就一定失效吗?
不一定,注册表只是最容易读到的特征之一,不是全部,当检测工具通过CPUID指令发现虚拟化标记时,注册表再干净也是徒劳,所以不要指望单一操作能包打天下,至少要按上面“三层”的顺序系统性修改。
为什么我用检测工具查,结果仍然显示“虚拟机”?
很可能是改得不彻底,检查几个容易漏掉的点:是否卸载了虚拟机工具包?是否修改了BIOS字符?是否改了MAC地址?如果都做了还是被认出来,那大概率是CPU指令层的暴露,需要回到第二层的.vmx文件设置,并注意monitor_control.restrict_backdoor是否真的被加载。
宿主机和虚拟机之间能否做到绝对无痕迹?
做不到绝对,只能无限趋近于“难辨”,虚拟机和宿主机共享CPU和内存,底层指令必然要经过VMM调度,任何站在VMM层以下的操作都会留下细小的时序差和中断差异,这些是纯软件无法彻底消除的,行业的共识是:只要愿意付出足够的检测成本,任何虚拟化环境都能被识别;反之,只要愿意付出足够的伪装成本,绝大多数常规检测都会被绕过。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/722670.html