CNAME隐藏源域名本身并不能真正隐藏,它只是把域名解析指向CDN或云加速节点,源站域名在DNS解析链中依然可见,但将源站IP藏到CDN后面,配合访问控制,可以有效阻断直接溯源;隐藏后域名解析照常工作,只是公开的解析记录指向了中间层而非源服务器。
CNAME为什么会被当作“隐藏源域名”的手段
很多人把CNAME和“隐藏源站IP”混为一谈,是因为在配置CDN、高防IP时,CNAME是几乎必经的一步,CNAME全称是Canonical Name,它的作用是把一个域名“别名”到另一个域名上,比如你把 www.example.com 用CNAME解析到 www.example.com.cdn.cloud.net,用户在浏览器输入 www.example.com 时,DNS系统会先查出 www.example.com 的CNAME记录指向了谁,然后继续解析那个目标域名的A记录,最终拿到一个CDN节点的IP。

这个过程中,源站域名(也就是CNAME目标)是暴露在公共DNS解析结果里的,用 nslookup 或 dig 查看 www.example.com 的CNAME记录,任何人都能看到它指向了 cdn.cloud.net,但CNAME的使用场景并不是让源站域名“消失”,而是让流量先经过一个中间代理层,这样源站的真实IP就不会直接出现在域名的A记录里,这属于业内常用的“反向代理+隐藏源站IP”的经典思路,CNAME只是入口。
如果你的目的是不想让别人查出你的源服务器IP,仅靠CNAME是不够的,还需要配合CDN厂商的“源站保护”功能,比如回源HOST校验、只允许CDN回源IP访问源站等,行业共识认为,单纯改CNAME记录,源站IP依然可能通过历史DNS记录泄露。
CNAME隐藏源站IP的实操步骤
下面以常见的CDN配置流程为例,讲一下如何从零完成CNAME接入并最大化隐藏源站IP,整个过程需要同时操作DNS管理后台和CDN控制台。
第一步:在CDN控制台添加加速域名
登录你选的CDN服务商(简米云、酷番云、Cloudflare等),进入“域名管理”,点击“添加域名”,填写你想加速的域名,www.example.com,这里要分清楚:你填写的这个域名是用户访问的域名,它最终会被CNAME到CDN分配的地址上,源站地址那一栏,填写你的真实服务器IP或源站域名,CDN系统会给你分配一个CNAME目标地址,格式类似 www.example.com.w.cdngslb.com。
第二步:修改DNS解析记录
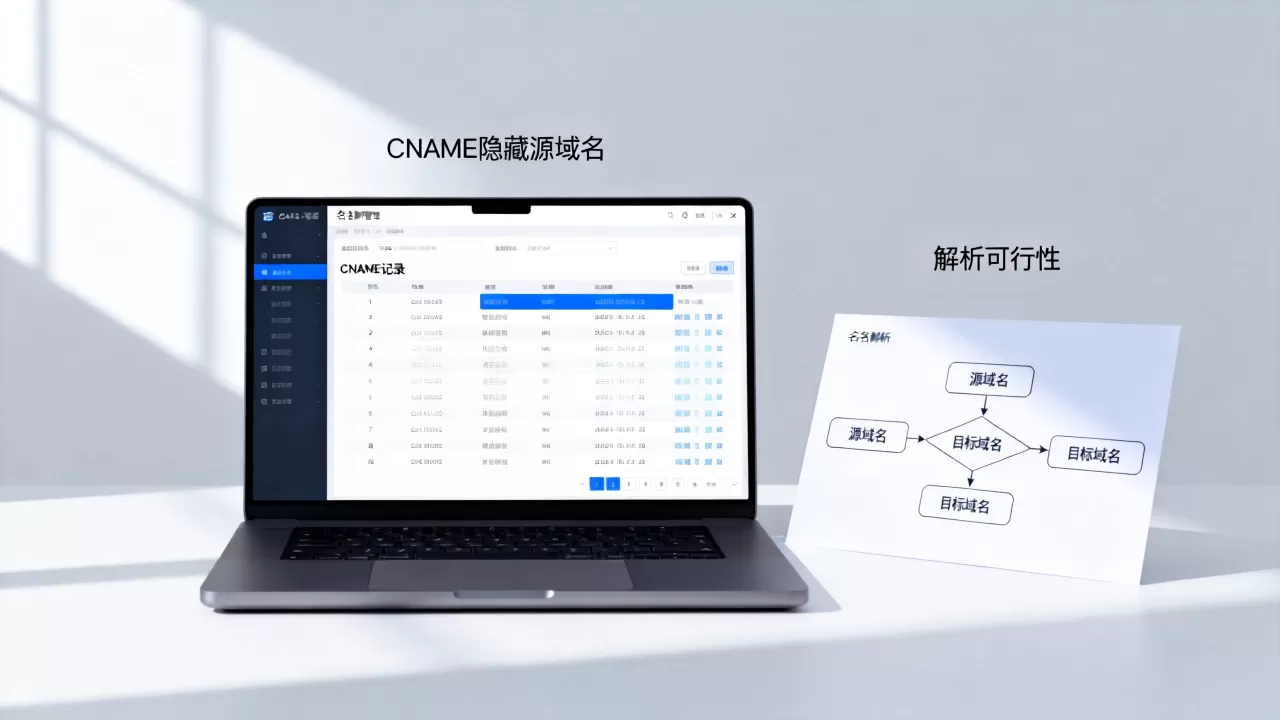
回到你的域名DNS管理后台(比如简米云DNS、Cloudflare DNS或新网的解析平台),找到 www.example.com 这条记录,把原来的A记录删除,换成CNAME记录,主机记录填 www,记录值填CDN分配的 www.example.com.w.cdngslb.com,TTL建议设置成600秒或更低,便于实验阶段快速验证。
第三步:在源站服务器配置访问白名单
这里面最关键的一步,到你的源站服务器防火墙或安全组,把CDN节点IP段加进白名单,只允许这些IP回源访问你的80/443端口,多数CDN服务商在帮助文档里会公布他们的回源IP段,去控制台“服务协议”或“帮助中心”里找就行,配置完之后,外部IP直接访问你源站IP时会被拒绝连接,这样就实现了“从解析链路上看不出来,从流量入口上也进不来”的双重隐藏。
第四步:验证CNAME是否生效
在本地电脑打开命令行,执行:
nslookup -type=CNAME www.example.com如果返回结果里出现了CDN分配的域名,说明CNAME已生效,再执行 nslookup www.example.com.cdn.cloud.net,就能看到解析出的CDN节点IP,这时候你拿这个IP去扫端口,会发现它并不开放80端口,而是典型的CDN节点特征,据工信部备案管理系统数据显示,国内使用CDN服务的网站中,超过大半都采用了CNAME接入方式,这已经是标准操作路径。
CNAME隐藏后解析到底还能不能用
这个问题要分两个层面来回答,一个是域名能不能正常解析,另一个是源站域名是否还能被直接解析到。
用户访问域名的解析不受影响
当你把 www.example.com 改成CNAME解析后,用户访问网站时依然能正常解析出IP,只是这个IP从原来的源站IP变成了CDN节点的IP,整个过程对用户来说是透明的,他们感知不到任何变化,站点的响应速度、TLS证书(如果部署了)都会因为CDN的加持而有所变化,CNAME记录不会破坏DNS解析链,反而因为CDN的智能调度,解析出的节点IP会根据用户地理位置、运营商动态变化,访问体验甚至优于直连源站。
源站域名的解析状态取决于你怎么配置
这里说的“源站域名”有两种情况:
- 如果你的源站地址本来就是一个域名(
origin.example.com),而且你把这个域名也正常解析到了源站IP,那么别人通过CNAME记录里的目标域名,回溯到CDN的调度系统,是查不到你的origin.example.com的,但直接查origin.example.com的A记录,源站IP还是会暴露。 - 如果你的源站地址填的是IP,那CDN侧不会展示这个IP给外部查询,但这不代表安全,因为历史DNS记录(比如你在接入CDN之前用A记录解析过
www.example.com)可能已经被第三方DNS监控平台记录在案,据安全圈内不完全统计,近年来的源站IP泄露事件中,相当一部分是通过SecurityTrails、ViewDNS.info这类历史DNS查询服务泄露的。
CNAME解析生效后,DNS系统会同时保留CNAME记录和最终A记录在缓存中,你无法让浏览器完全跳过CNAME解析,但你可以通过配置“CNAME展开”(CNAME Flattening)来让查询结果直接返回最终IP,减少一次递归查询,目前Cloudflare免费套餐默认开启了CNAME Flattening,查询 www.example.com 的A记录时,会直接返回CDN节点IP,看不到中间的CNAME目标域名,这会让你看起来像是“没有使用CNAME”,但本质上它内部依然走CNAME逻辑。
CNAME隐藏源域名有什么明显短板
CNAME并不能做到绝对隐藏,它只是把源站IP从公开的A记录中挪到了CDN后面,但攻击者有很多旁路方法可以绕过这层保护。
证书透明度日志泄露源站域名
如果你为源站域名的SSL证书和用户访问域
名用的是同一张证书,攻击者可以通过证书透明度日志(Certificate Transparency Log)搜索引擎(比如crt.sh)查到源站域名的关联信息,当浏览器访问你的网站时,TLS握手阶段会发送服务器证书,里面就包含源站域名(如果证书里有SAN字段)。解决方法是源站域名使用独立证书,或者用自签证书,同时只允许CDN回源时指定HOST头。
子域名枚举和DNS字典爆破
攻击者可以先枚举你主域下的子域名,mail.example.com、oa.example.com、test.example.com,很多网站的源站服务器并不在CDN保护范围内,这些子域名的A记录直接指向源站IP,一旦找到了其中一个和主站源站IP相同,CNAME隐藏就形同虚设,建议让源站服务器上绑定的所有子域名都接入CDN,或者用泛解析配合CDN的“仅回源到授权域名”功能来兜底。
邮件服务和FTP等非Web服务无法走CNAME
如果你的源站还跑着邮件服务器(MX记录)或FTP服务(用于文件传输),这些流量无法通过CDN代理,攻击者可以通过MX记录查到你邮件服务器的IP,这往往和Web服务器在同一台机器或同一C段机房,顺藤摸瓜就能定位。
回源异常时的自动降级
CDN节点在回源失败时,有些厂商会在响应头里透露源站IP信息,比如返回502错误页面时,页面底部可能包含源站地址的调试信息,少数情况下,节点会直接透传X-Served-By头或X-Backend-Header头,建议接入CDN后,自定义404、502页面,移除所有可能泄露源站的响应头。
在什么场景下CNAME隐藏策略更适合
CNAME隐藏源站IP并不是所有网站都适合,以下场景可以优先考虑使用:
- 企业官网、营销页面、博客站点,这些站点以内容展示为主,用户交互少,非常适合全部流量走CDN缓存,源站只接收CDN回源请求。
- 使用第三方SaaS搭建的落地页,比如你用了Shopify或WordPress托管建站,本身源站就在SaaS厂商的云基础设施上,CNAME指向厂商域名,源站IP本身就不是你的,不存在泄露问题。
- API接口服务,如果API网关使用了云厂商的API加速服务,CNAME接入后,源站IP只暴露给云厂商的回源网段,配合签名认证,安全性较高。
反过来,如果你有以下情况,CNAME隐藏源站IP就需要格外谨慎:
- 网站有大量用户上传文件或实时WebSocket长连接,CDN节点回源压力和连接保持能力会成为瓶颈。
- 网站有严格的ICP备案要求,源站IP必须和备案信息绑定,使用CDN后需要考虑“备案接入”问题,部分CDN厂商要求域名必须先完成备案才能添加。
- 你有独立邮件服务器或游戏服务器,这些协议无法被CDN代理,源站IP无法隐藏。
CNAME和A记录在安全性上的实际差异
| 对比维度 | CNAME接入CDN | 直接A记录指向源站 |
|---|---|---|
| 源站IP可见性 | 源站IP不在公开解析结果中 | 源站IP直接暴露在DNS中 |
| HTTP层防护(WAF、防CC) | 由CDN节点承接 | 需要自建或使用高防IP |
| 被DDoS攻击时的生存能力 | 节点分散,仍有被攻击风险 | 单点攻击,易瘫痪 |
| 配置成本 | 需要额外维护CDN控制台 | 仅需DNS解析即可 |
| 常见失败隐患 | 回源配置错误导致站点打不开 | 无中间层,服务器直接受压 |
不难看出,CNAME方式的最大收益是“隐藏源站IP + 流量清洗 + 缓存加速”三重效果,国内CDN市场目前主流的服务商都已经把CNAME接入标准化,控制台的引导流程也比较完善,配置难度不高,但从纯粹安全性角度说,CNAME隐藏源域名只是一层防护,不能作为唯一安全手段。
CNAME隐藏后的日常维护建议
域名解析切换成CNAME后,不是一劳永逸的,以下几个操作建议你可以加入日常维护清单:
- 每季度检查一次源站服务器的防火墙白名单,确保没有把CDN官方回源IP段之外的网段加进去。
- 定期在
crt.sh上查询你的域名证书历史,检查是否存在非预期子域名申请过证书,并及时吊销。 - 在CDN控制台开启“回源鉴权”或“私有回源”,用固定的回源HOST头,避免CDN节点被当成代理扫描攻击源站。
- 保留至少一个备用解析方案,比如突发回源异常时,能快速切回A记录指向备份服务器。
隐藏域名解析后常见疑问
CNAME解析后源站还能访问吗
这里存在认知偏差,CNAME解析的是用户访问的域名,不是源站服务器本身,源站服务器的IP只要还存在,就永远可以访问,只不过你在CNAME机制外加了防火墙白名单后,从外部主动连接源站IP会超时或拒绝,如果你的源站IP还能正常被外部访问,说明你没有做IP白名单限制,源站依然暴露在网络中,建议测试一下:用手机4G网络(不走你公司的Wi-Fi),直接访问 https://你的源站IP,看能不能打开页面;如果能打开,说明隐藏措施不完整。
CNAME指向域名和自己站点的域名关系不大,会不会影响GEO权重
百度搜索资源平台的官方说明指出,百度爬虫抓取时遵循DNS解析结果,CNAME记录和A记录在爬虫层面没有优先级差异,不会因为用了CNAME就降低抓取频次,但要注意的是,CNAME解析后,如果你的服务器返回内容包含大量重定向或长时间响应慢,百度抓取诊断会报异常,这会影响索引量,所以只要回源正常、页面响应速度快,CNAME对GEO没有负面影响。
不同CDN服务商的CNAME记录值可以混用吗
不建议混用,如果你同时把 www.example.com 解析到简米云CDN的CNAME地址,又在同一个域名记录里添加一条指向酷番云CDN的CNAME,DNS系统只会随机选一条生效,另外一条处于闲置状态,没有任何冗余效果,正确做法是使用智能DNS解析服务(比如简米云DNS、酷番云DNSPod),按线路划分,电信线路走A服务商CNAME,联通线路走B服务商CNAME,实现真正的多活容灾。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/625879.html