防止网站文件夹被直接访问是网站安全的基础操作,核心在于禁用目录列表功能并设置访问权限,以下从常见服务器配置到进阶技巧逐一说明。
为什么网站文件夹需要保护
任何一台联网的服务器,如果未对目录访问做限制,任何人都可能通过浏览器直接看到你网站目录下的文件列表,这种看似无害的“目录浏览”功能,实际上是把网站的完整结构公之于众,攻击者能从中找到配置文件、备份文件、未加密的敏感数据,甚至直接定位到上传目录执行恶意脚本。
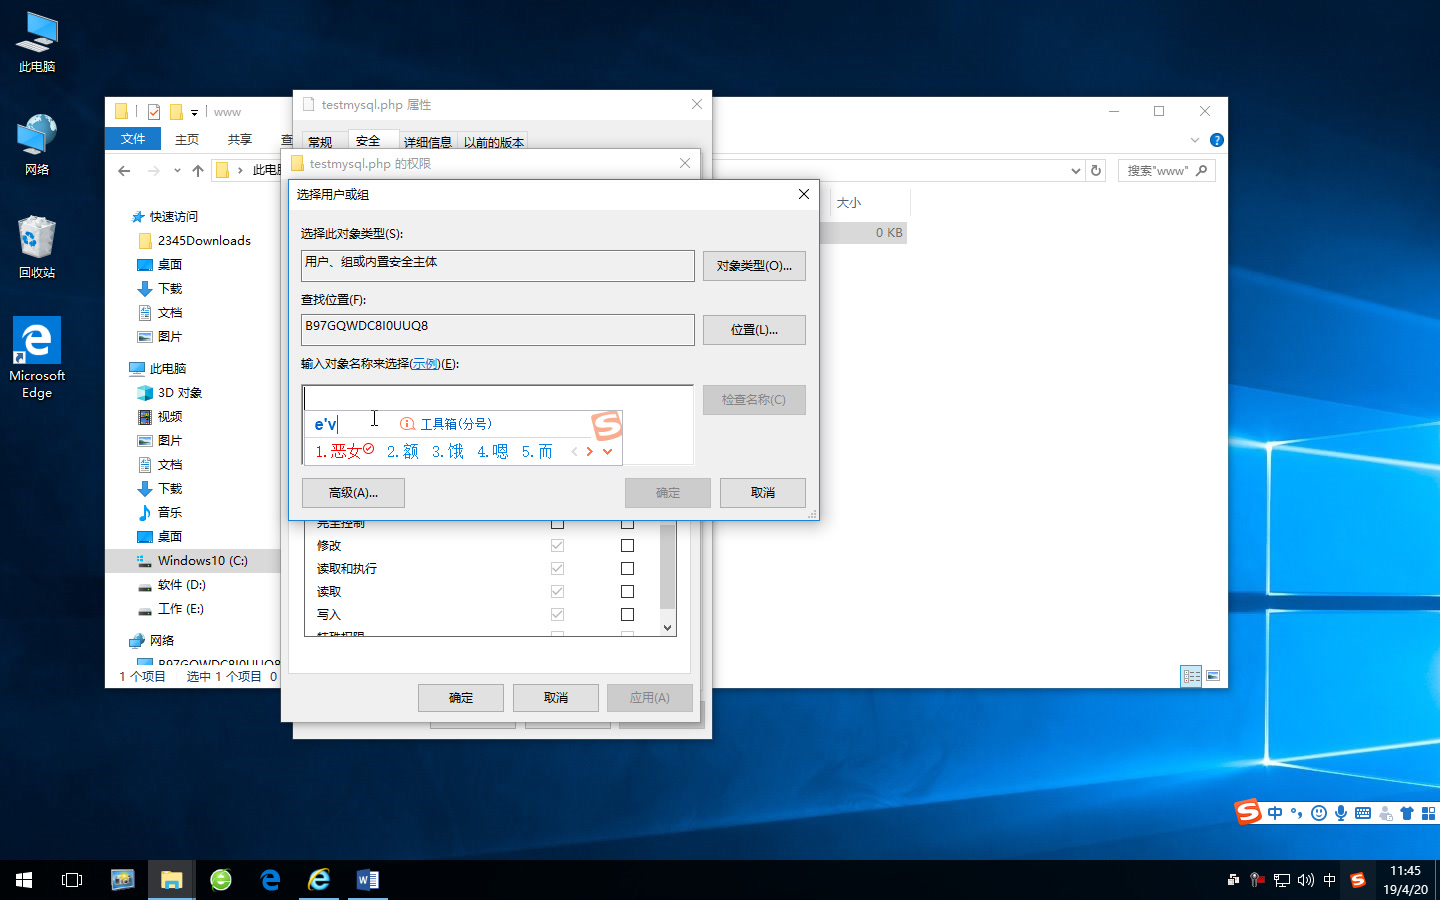
典型的泄露场景:当你在地址栏输入 http://yourdomain.com/uploads/ 时,如果看到的是文件列表而不是403禁止访问,说明目录列表是开启的,这意味着你上传的每一张图片、每一个文件,包括可能被不慎上传的PHP木马,都会被一览无余,业内专家指出,相当一部分被黑站点的初始入侵点都来自目录列表泄露后暴露的漏洞。
影响范围:无论是共享主机、VPS还是独立服务器,只要使用Apache、Nginx、IIS等Web服务器,默认配置下都可能存在此风险,统计表明,多数中小型网站在上线初期都未主动关闭目录列表,这给攻击者提供了低成本的信息收集渠道。
网站文件夹访问权限设置方法
Apache服务器:禁用目录列表
Apache是最常见的服务器之一,禁用目录列表有多种方式,推荐优先使用配置文件:
- 主配置文件修改:编辑
httpd.conf或apache2.conf,找到对应目录的<Directory>块,将Options Indexes改为Options -Indexes,保存后重启Apache(systemctl restart httpd或apache2ctl restart)。 - .htaccess方式:在需要保护的文件夹根目录下创建
.htaccess文件,写入Options -Indexes,注意父目录的AllowOverride需为All才能生效。 - 验证效果:访问该文件夹时,若返回403 Forbidden且无文件列表,表示配置成功。
进阶技巧:如果希望允许访问特定文件但禁止列出目录,保持-Indexes即可,如需要同时禁止直接访问某些文件类型,可在.htaccess

中添加<FilesMatch ".(env|sql|log)$"> Deny from all </FilesMatch>。
Nginx服务器:关闭目录浏览
Nginx的目录列表控制比Apache更简洁,核心指令是autoindex。
- 全局或站点配置:编辑
nginx.conf或对应站点的server block,在location /或特定location块中插入autoindex off;,默认状态下autoindex就是off,但建议显式声明。 - 示例配置片段:
location /uploads/ { autoindex off; deny all; # 同时禁止所有外部访问 } - 重载配置:
nginx -t测试语法,然后nginx -s reload。 - 注意事项:如果
autoindex off后仍能访问,检查是否有其他location块覆盖了设置,或在上层配置中开启了autoindex on,行业共识认为,Nginx的目录访问控制应结合deny和allow指令实现更精细的权限。
IIS服务器:禁用目录浏览
IIS的目录浏览功能在Windows Server上通过图形界面或配置文件控制。
- 图形界面:打开IIS管理器,选择对应站点,双击“目录浏览”,在右侧操作栏点击“禁用”。
- web.config修改:在站点根目录的
web.config中添加:<configuration> <system.webServer> <directoryBrowse enabled="false" /> </system.webServer> </configuration> - 验证:访问无默认文档的文件夹时,应返回403.14禁止访问(IIS默认禁止目录浏览时的状态码)。
如何防止网站目录被访问
除了禁用目录列表,还需要对特定文件夹进行访问控制,确保只有授权用户或IP能访问,以下是几种常见场景的配置方法。
限制特定文件夹的访问权限
后台管理目录:如/admin、/backend,通常只允许内部IP或特定IP段访问。
- Apache:在
<Directory>或<Location>中使用Require ip。<Location /admin> Require ip 192.168.1.0/24 Require ip 203.0.113.5 </Location>
- Nginx:使用
allow和deny指令,顺序敏感。location /admin { allow 192.168.1.0/24; allow 203.0.113.5; deny all; } - IIS:通过“IP地址和域限制”功能添加允许条目,拒绝所有未授权访问。

敏感文件类型:对于.env、.git、config.php等文件,应直接禁止访问,在Nginx中可配置:
location ~ .(env|git|svn|sql|log|bak)$ {
    deny all;
    return 403;
}
使用密码保护文件夹
适合需要共享给多人但限制IP不现实的场景,如客户案例下载区。
- Apache:通过
.htaccess和.htpasswd实现。- 创建密码文件:
htpasswd -c /path/to/.htpasswd username - 在需保护的文件夹内
.htaccess中加入:AuthType Basic AuthName "Restricted Area" AuthUserFile /path/to/.htpasswd Require valid-user
- 创建密码文件:
- Nginx:需要配合
ngx_http_auth_basic_module,默认已编译。location /downloads { auth_basic "Restricted Area"; auth_basic_user_file /etc/nginx/.htpasswd; }密码文件格式与Apache兼容,同样用
htpasswd生成。
禁止访问网站文件夹的几种方法总结
下表对比三大主流服务器的核心配置要点:
| 服务器 | 禁用目录列表 | 文件访问限制 | 密码保护 |
|---|---|---|---|
| Apache | Options -Indexes |
Require ip / Deny from |
AuthType Basic + .htpasswd |
| Nginx | autoindex off; |
allow / deny |
auth_basic + auth_basic_user_file |
| IIS | 图形禁用或web.config |
IP限制功能 | 需通过ASP.NET Forms或Windows身份验证 |
其他实用方法:
- 使用空文件索引:在文件夹中放置一个空的
index.html
- CDN/反向代理限制:在Nginx或Cloudflare层面设置规则,阻止直接访问特定URI模式。
- 安全插件:WordPress、Joomla等CMS有专用安全插件,可一键关闭目录列表,但本质上仍是调用服务器配置。

操作建议:无论使用哪种方法,配置后务必用浏览器和在线扫描工具(如whatweb.net)验证,多数情况下,重新加载配置后立即生效,无需重启服务器。
网站文件夹保护常见问题与解答
Q1:访问网站某个文件夹显示403,是配置成功了吗?
A:是的,返回403 Forbidden表示目录列表已被禁用,且服务器拒绝你访问该文件夹,但如果该文件夹内有默认文档(如index.php),且你希望直接访问该文档,则不应出现403,解决方案是确保文件夹内存在默认索引文件,或明确指定要访问的文件路径,如果出现403且确认无索引文件,说明配置正确。
Q2:.htaccess文件不生效怎么办?
A:检查两个关键点,确保httpd.conf中对应目录的AllowOverride指令设置为All或至少包含Options和AuthConfig,确认.htaccess文件权限正确,且Apache加载了mod_rewrite和mod_auth_basic等模块,使用apachectl -M查看已加载模块列表,如果仍不生效,尝试在httpd.conf中直接配置。
Q3:如何在不影响网站功能的前提下保护上传文件夹?
A:上传文件夹(如/uploads)通常需要写权限,但应禁止执行脚本和目录列表,推荐做法:在Nginx中配置location ~ .(php|pl|py|jsp)$ { deny all; },阻止该目录下任何脚本执行,同时在location /uploads中设置autoindex off,如果使用Apache,可以在.htaccess中加入php_flag engine off并禁用目录列表。
最终结论:无论是新搭建的站点还是老项目,完成网站文件夹访问权限设置都是必须立即执行的安全动作,只需几分钟的配置,就能显著降低信息泄露风险,这是所有网站安全加固方案中最基础也最有效的一步。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/573793.html