Android客户端登录与服务器“对比”的本质,就是客户端把账号密码(或临时凭证)发给服务器,服务器验明正身后签发一张带有效期的token,后续每次请求客户端都带上它,服务器再校验这张“通行证”是否合法。
很多新手朋友在开发Android应用时,纠结“登录State存客户端还是服务端”,其实这属于老一套的Session思路,2026年的主流方案早已转向更轻量的Token机制,真正的对比动作,发生在服务器接收到请求的那一刻。

android客户端登录和服务器token校验区别
Token校验不是把客户端存的token拿过来和服务器存的token比一比字符串是否相等那么简单,如果只做字符串等值比对,任何拿到token的人都能冒充用户,服务器要“对比”的东西,远比字符串内容多。
客户端手里的“凭证”从哪来
登录时客户端将用户输入的手机号、密码(或验证码)通过HTTPS协议提交到服务器接口,服务器验证通过后,会生成一串加密字符串,可能是JWT格式,也可能是随机UUID加上签名,这串字符串在服务器端可能不落库,也可以选择存入Redis用于吊销场景。
客户端拿到token后,通常会存在本地,传统做法是SharedPreferences,但更推荐使用Jetpack DataStore或者EncryptedSharedPreferences,存在外部存储的明文文件里,是非常危险的操作,很多老App的攻击案例就是从这里入手。
服务器端“对比”的维度
服务器收到客户端请求时,执行的不只是“查一下token在不在”,而是按顺序做了下面四件事:
- 格式校验,先看Authorization请求头是否拼接了Bearer前缀,token本身是不是三段的JWT结构,或者长度是否符合约定。
- 签名校验,用服务器持有的密钥对token签名部分重新计算摘要,如果对不上,直接判定伪造。
- 有效期校验,JWT里携带exp字段,当前时间超过exp则拒绝,这段逻辑通常由服务端框架的中间件完成。
- 用户状态校验,token合法了,还得看这个用户在数据库里是否被禁用、是否被删除,或者是否存在“只在某台设备登录”的限制。
这四步缺一不可,行业内很多公司把这套逻辑封装在一个叫AuthFilter的过滤器里,所有需要登录的接口都走同一个入口。
一个请求从发出到验完的完整链路
Android客户端的OkHttp拦截器会在每个请求上自动拼接Authorization: Bearer xxxxxx,请求经过服务器网关,网关先做SSL终止,然后转发到业务容器,容器里的过滤链执行上述四步校验,通过后把解析出的userId塞进请求上下文,最终落到Controller层。
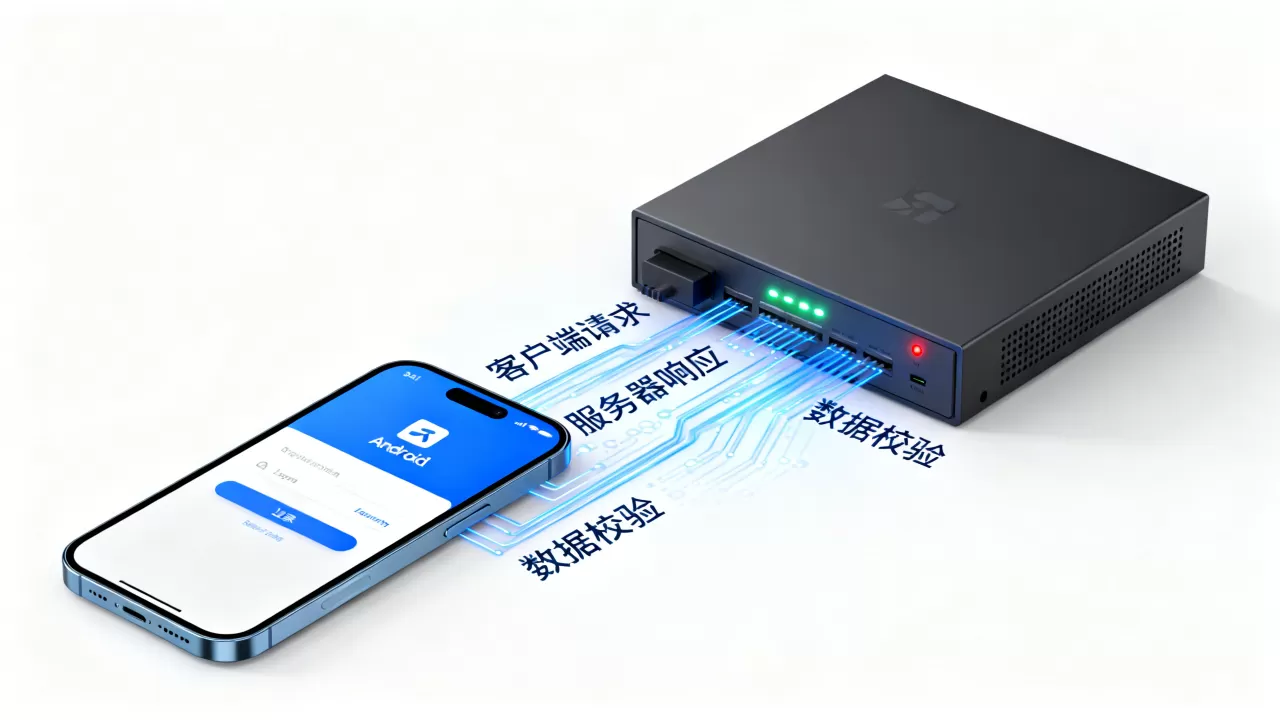
controller不用再关心“我是谁”,只管用上下文里的userId查询业务数据返回给客户端,这就是一次完整的“对比”过程。要明确的一个认知是:服务器无状态,token自带身份信息,这就是Token方案与Session方案最大的区别。
android手机客户端登录时session过期怎么办
这里说的Session过期,放到Token语境下就是token失效或AccessToken过期,Android手机上最典型的“对比失败”场景,就是用户停留在App页面很久,再点某个按钮时,请求返回401 Unauthorized。
Session过期带来的真实崩溃现场
很多初学者写网络请求时,只在回调里处理成功和失败两种情况,遇到401,直接把toast弹给用户“登录过期,请重新登录”,然后跳回登录页,要是正在提交一篇长篇内容,用户东西还没保存,体验直接归零。
行业共识认为,处理Token过期不能这么生硬,得靠“静默续期”机制。
OkHttp拦截器统一刷新方案
主流App的401处理逻辑都集中在OkHttp的Interceptor层,不需要每个页面单独写判断,具体操作路径分四步:
- 请求经过拦截器,正常放行。
- 收到401响应后,先不要直接返回给调用方,而是暂停当前业务请求。
- 用之前保存的RefreshToken去请求服务器的刷新token接口,如果刷新成功,就得到一个新的AccessToken。
- 更新本地存储的token,然后重放刚才被暂停的业务请求,拿到200结果再返回给页面。
这套操作完全“静默”,用户感知不到,RefreshToken的有效期通常比AccessToken长得多,比如一个30分钟、一个30天,若RefreshToken也失效了,才真正跳转登录页。
刷新token失败后如何“温和”踢用户下线
多数的App采用“全弹窗”策略:所有页面统一监听某个登录失效事件,收到后弹出对话框,提示重新登录,点击确认跳转登录页,这么做的原因是某个业务请求已经携带了过期token,服务器无法信任它,继续放行请求只会带来更大的数据风险。
一个细节容易被忽略:刷新token的接口本身也要做防重放设计,不能只拿着旧token就无限续期,客户端本地保存RefreshToken时,最好也做加密存储,别跟普通数据混放在同一个四级缓存目录里。
android登录接口用post还是get
这个问题几乎每过一段时间就会出现在技术问答社区里,答案非常干脆:
登录接口必须用POST,禁止用GET。
- GET请求的参数会出现在服务器访问日志、代理服务器日志、浏览器历史记录里,密码明文跟着URL走一圈,等于裸奔。
- 写过爬虫或者抓包的人都知道,Charles连上客户端,GET请求的URL在请求栏里一眼可见,POST请求头则藏在请求体里,隐蔽一些。
- 服务器对URL长度有限制(比如Nginx默认的
large_client_header_buffers是4K),如果用户密码特别长或者用了超长加密串,GET请求可能直接报414错误。
安卓客户端这边也同样约定俗成:登录接口的Content-Type设为application/json,请求体用JSON或表单格式,如果要从成本角度衡量,POST并不会比GET请求多消耗多少服务器性能,代价几乎可以忽略。
android客户端登录密码加密方式对比
不少开发者以为客户端把密码MD5加密后再传,就是安全了,实际情况是,MD5本身不具备抗碰撞性,且常见密码的MD5哈希值可直接在彩虹表中查出原文,把MD5当传输加密手段,防御力约等于零。
客户端加密与服务端加密的分工
行业通行的做法是传输层走HTTPS保证防窃听,应用层做摘要防止原文泄露,客户端对密码做一次SHA-256或者SM3(国产商用密码算法)哈希,然后将哈希值传过去,服务器自己存密码时,再对这个哈希值加盐做二次哈希,存进数据库。
这样设计的价值在于:就算抓包拿到了客户端提交的哈希值,也无法反推出原始密码;就算数据库泄露,攻击者拿到服务端存储的加盐哈希,也无法直接用撞库方式猜出密码,bcrypt或者Argon2由于计算开销较大,一般直接用服务端的Java Spring Security框架处理,客户端不必重复执行重型KDF运算。
加盐不是可选项,是必需品
- 不加盐的哈希算法,相同密码会生成相同摘要,数据库里一旦出现大量重复摘要,一眼就知道这些用户密码相同。
- 盐值要足够长且随机,最好是每个用户单独生成一份,不能用固定的“AppKey”当盐。
android客户端登录如何对接服务器地址
开发机上能跑通,一到现场就连不上,这是Android开发最常见的坑,根源出在服务器地址写死在了代码里。
环境配置分离
在项目build.gradle里配置不同的BuildConfig字段,代码里引用BuildConfig.SERVER_URL。debug版本指向测试机IP,比如
https://192.168.1.10:8080;release版本指到生产域名,比如https://api.example.com,打正式包时Android Studio会自动切换,不需要改Java代码。
抓包时应对“android客户端登录服务器返回超时”
线上最频繁的排查场景出现在这里:App装好了,登录请求一直转圈,最后报“网络连接失败”,排查顺序永远是一样的:
- 手机和服务器是否同一局域网。
- 服务器防火墙是否放行了对应端口。
- 服务器用的是不是自签名证书,客户端是否信任了该证书。
- 后端服务所在的机器DNS解析是否异常。
这里有一条非常实用的经验:先在手机自带浏览器里输入服务器地址,看能不能打开一个正常的JSON响应,打不开就说明问题在网络链路,跟App代码无关;打开了问题就锁定在证书信任域或请求参数序列化上。
Q&A:android客户端登录和服务器校验的替代方案
既然题主关心“对比”,以下这几个问题大概率同样会让你在意。
问:android客户端登录token被盗怎么处理?
答:Token一旦泄露,攻击者就能用它访问用户数据,防范措施分两级:第一级是缩短AccessToken有效期,把泄露时间窗口压到最小;第二级是服务端维护一套Token黑名单或白名单,检测到异常(例如IP地址跳跃、设备指纹变化)时立即吊销该token,Android端每次启动App时,可以拉取“当前token是否有效”的状态,发现无效则清理本地登录态。
问:android客户端登录用session和token哪个好?
答:Session方案需要服务器保存会话状态,手机App断网重连、切换WiFi时有概率丢失会话,Token方案天然无状态,服务器通过签名验证就能确认身份,更适合移动网络环境,多设备登录管理也更灵活,服务器只需要维护token映射表,旧系统里遗留的Session在Tomcat重启后全部失效,Token机制下服务器重启不影响登录态,前提是密钥没变。
问:android客户端登录和服务器校验价格怎么算?
答:大多数自研团队不做额外计费,token校验逻辑直接写在业务代码里,若使用第三方BaaS平台(比如简米云、酷番云的移动推送或账号服务),按调用量或月活数计费,中小型应用月成本通常在几百到几千元区间,包含短信验证码、token刷新等能力,选用开源框架(例如Spring Security + OAuth2.0)自建登录体系,唯一成本是服务器账单和开发时间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702145.html