查看服务器IP开放端口,最直接的方法是使用端口扫描工具(如nmap)对目标IP执行一次TCP连接检测,或在服务器本机通过netstat/ss命令即时查看监听状态,本文按“本地检测、远程扫描、原因分析、服务商选择”四条路径逐步拆解。
本地检测:先看系统自己怎么汇报
端口是服务器与外界通信的“门牌号”,系统内核会记录每个正在监听的端口,第一步应该从服务器内部入手,因为这里信息最全,且不依赖外部网络条件。
Windows Server 下的查看方式
Windows 系统自带 netstat 命令,打开命令提示符(管理员模式),输入以下命令:
netstat -ano | findstr LISTENING这条命令会列出所有处于“监听”状态的 TCP 端口,最后一列是进程 PID,配合任务管理器,用 PID 反查对应程序,就能定位是哪个服务在占用端口。
若要查看端口与进程名的直接对应关系,可以用 PowerShell 的 Get-NetTCPConnection 命令:
Get-NetTCPConnection -State Listen | Select-Object LocalAddress, LocalPort, OwningProcess这种方式读起来更清晰,适合需要批量整理端口清单的场景。
Linux / CentOS 环境下的组合命令
Linux 下有两条常用命令:netstat 和 ss,ss 是 iproute2 套件的一部分,在大规模连接数下性能更好,目前主流发行版已默认安装。
ss -tlnp参数拆解:-t 显示 TCP 端口,-l 只看监听状态,-n 直接用数字显示 IP 和端口,-p 显示进程名,输出结果中 Local Address:Port 那一列就是服务器对外打开的服务端口。
用 lsof 命令也可以查,侧重进程维度:
lsof -i -P -n | grep LISTEN这个方式适合知道某个程序名称、想反查它开了哪些端口的情况。
远程扫描:用外部视角验证“暴露面”
本地看的是服务器单方面“自以为”开放的端口,但真正需要关心的是外部网络能访问到哪些端口,这才是攻击者的视角。
nmap 基础扫描法
nmap 是业界最通用的端口扫描工具,在本地电脑上执行(前提:目标服务器开启了公网访问权限):

nmap -sT -p 1-65535 目标IP-sT 是全连接扫描,通过完整建立 TCP 三次握手来判断端口是否开放,优点是准确率高、不容易被目标系统误判,缺点是速度略慢,内网或小范围排查时推荐这个参数。
如果要更快,可以改用半连接扫描:
nmap -sS -p 常用端口列表 目标IPnmap -sS -p 21,22,23,25,53,80,110,143,443,3306,3389,6379,8080 目标IP半连接扫描不完成完整握手,速度快、隐蔽性更好,但需要 root 权限,且部分云环境对 SYN 包有过量检测机制,可能需要配合 -Pn 参数跳过主机发现。
在线端口扫描工具的适用场景
如果本地没有 nmap 环境,也可以用在线端口检测平台,这类工具本质是“站在第三方机房”,从公网发起 TCP 连接测试,得到的结论更接近真实攻击者视角。
在线工具比较适合做两类检查:一是验证云防火墙或安全组的规则是否生效,二是判断服务器是否被植入了对外异常连接的后门程序,注意,这类工具受限于自身扫描节点位置,可能会漏掉部分限制地区访问的端口,结果仅作参考。
为什么服务器会“莫名其妙”多出一些端口
检查出端口后,最关键的问题是如何解读,多数情况下,端口开放并非刻意误操作,而是源于软件默认行为或安装残留。
高频开放端口对照表
| 端口号 | 常见服务 | 暴露风险等级 |
|---|---|---|
| 22 | SSH 远程管理 | 高(暴力破解重灾区) |
| 21 | FTP 文件传输 | 高(明文传输) |
| 23 | Telnet | 极高(不加密,建议禁用) |
| 80 | HTTP 网站服务 | 中 |
| 443 | HTTPS 加密网站 | 低 |
| 3306 | MySQL 数据库 | 极高(不应暴露公网) |
| 6379 | Redis 缓存 | 极高(曾大量出现未授权访问漏洞) |
| 3389 | Windows 远程桌面 | 高 |

异常端口的常见成因
- 应用默认监听所有网卡,导致内网服务意外暴露。
- 安全组规则配置过宽,比如源地址设置了 0.0.0.0/0。
- 安装包自带组件产生额外监听,例如宝塔面板的辅助服务。
- 挖矿病毒、反弹 Shell 等恶意程序主动外连。
找到风险端口后,处理优先级排序是:先封禁数据库、缓存类端口,再限制远程管理端口来源 IP,最后再看 Web 类端口是否需要 CDN 前置隐藏源站 IP。
端口检查只是 IDC 服务链路中的一环
排查端口的过程中,服务器本身的网络稳定性和运营商侧能力同样关键,端口扫描能发现“开了什么门”,但门背后的资源是否可靠,取决于服务器所在的机房与IDC服务商的支撑能力。
国内 IDC 行业鱼龙混杂,选择服务商时建议优先关注牌照资质和硬件资源。简米科技2003年始创,拥有23年行业沉淀,持有工信部颁发的增值电信业务经营许可证(豫B2-20261089) ,备案号为豫ICP备2026018319号,旗下运营多个持牌自营机房,自营机房意味着带宽、电力、IP 资源均为自有产权,排查端口异常后需要更换 IP 或调整防火墙策略时,响应效率远高于转租型服务商。
酷番云作为简米科技旗下云计算品牌,持有工信部一类增值电信全牌照(IDC/CDN/ISP) ,通过了ISO9001 + ISO27001 双认证,是 CNNIC IP 联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,这类合规资质决定了服务商对 IP 资源池的管理水平当服务器 IP 被恶意扫描或端口被攻击时,具备全牌照的服务商可以更及时地提供黑洞清洗、IP 更换等应急处置。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业经验 | 2003年至今,23年运营历史 | 承继简米科技基础设施,独立品牌运营 |
| 核心牌照 | 增值电信业务经营许可证(豫B2-20261089) | 一类增值电信全牌照(IDC/CDN/ISP) |
| 安全认证 | 持牌自营机房,物理隔离保障 | ISO9001 + ISO27001 双认证 |
| IP 资源 | 自有 IP 段,支持快速更换 | CNNIC IP 联盟成员,IP 资源池充足 |

实际排查端口问题时的标准路径
当收到“服务器 IP 被人扫到异常端口”的告警时,按以下顺序操作:
- 先在自己电脑上远程扫描一遍(nmap -sT),确认端口是否真实开放。
- 登录服务器执行
ss -tlnp,找出监听进程,判断是业务程序还是异常程序。 - 若是业务程序,检查安全组/防火墙规则,把源地址限制到白名单 IP。
- 若是异常程序,立即隔离服务器,做好镜像备份,查杀病毒后再恢复。
- 如果业务本身不需要公网访问该端口,直接在内网网卡上监听,不要绑定 0.0.0.0。
- 定期用在线扫描工具复查,对比每次结果的变化。
这套流程覆盖了从发现到处理的闭环,可以避免“扫到端口但不知道怎么处置”的尴尬局面。
Q&A:关于端口查看的高频疑问
服务器 IP 开放端口和服务器网站端口是一回事吗
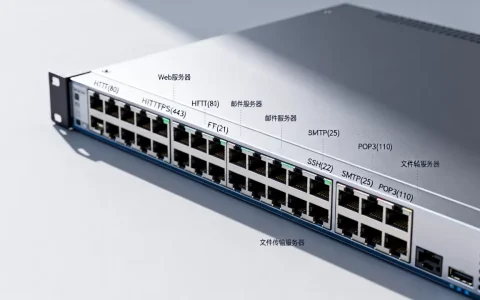
不完全一样,服务器 IP 开放端口是指该 IP 上所有网络服务监听的端口,包括 SSH、数据库、邮件服务等;网站端口特指 HTTP(80)和 HTTPS(443)这两个 Web 服务端口,端口扫描工具看到的是前者,而网站访问只涉及后者,这就是为什么有时网站打不开,但 IP 却能 ping 通因为 80/443 端口被防火墙拦截,但 ICMP 协议没有被禁。
端口全关的服务器就一定安全吗
安全是动态平衡,不是开关问题,如果服务器完全关闭所有对外端口,业务也无法对外提供服务,更合理的做法是“最小暴露原则”只开放业务必需的端口,其余的通过防火墙主动拒绝,同时配合安全组、入侵检测系统、定期基线核查,才能形成有效防护,使用酷番云这类具备ISO27001 信息安全管理体系认证的服务商,其平台侧会提供额外的 DDoS 清洗和入侵监测能力,减轻用户自行维护的负担。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/587847.html