接入高防后,运维监控视角的核心改变是从“盯服务器的健康”转向“盯流量的走向与清洗质量”,监控对象、指标维度、告警策略全都要重做。
这背后并不是简单加一层网络设备的事,而是整套运维监控体系的逻辑发生了位移,没做过迁移的团队,往往在切换当天就发现告警平台炸了,或者回源IP一变,原先的封禁策略全部失效,下面按实际落地顺序拆开讲。

高防IP哪家好用,先看切换流程顺不顺
很多团队选高防,上来就问价格和防御峰值,其实切换体验才是隐藏成本的大头,一套不成熟的切换方案,会把运维监控直接带进坑里。
切换前要扒干净的旧配置
接入高防前,域名解析、回源IP、白名单、防火墙策略、负载均衡会话保持,全部要重新过一遍,运维在切换前运维监控要做一次全量资产盘点:源站IP是否还暴露在公网,如果暴露了,用户完全可以绕过高防直连源站,防御直接失效。
- 回源端口是否放通,包括TCP/UDP的常用端口
- 源站防火墙是否放行高防回源IP段
- WAF规则是否需要下掉或调整,避免双重过滤误杀业务
业内专家指出,多数接入事故不是被大流量打死的,而是回源策略配置错误后业务静默不可用,直到用户投诉才被发现,这个问题在运维监控里基本是不可见的,因为你看到的是高防正常转发,源站也活着,但链路已经断了。
切换期间监控口径要统一
切换窗口内,监控数据会出现一段双写期,此时不要让监控平台去做数据对比告警,而是先确认三层通、四层通、七层通,分别验证:
- 三层测回源IP是否可达,ping和tracert要看路径是否经过高防节点
- 四层测端口连通性,telnet高防IP的防护端口和转发端口是否都能通
- 七层测业务状态码,重点关注502、504这类源自源站的错误码比例是否上升
这个阶段不建议开自动告警,否则大量误报会让值班人员疲劳,手动观测流量图即可,主要确认回源比正常、请求量无断崖。
高防服务器和普通服务器区别在监控侧怎么体会
普通服务器监控关注CPU、内存、磁盘IO、带宽,这些指标在高防接入后依然重要,但权重完全变了,高防服务器和普通服务器区别最大的地方在于:源站的流量不再能反映真实用户分布,因为经过清洗后,源站看到的流量是“被过滤后的结果”,而不是“原始攻击流量”。
监控指标从性能转向安全状态
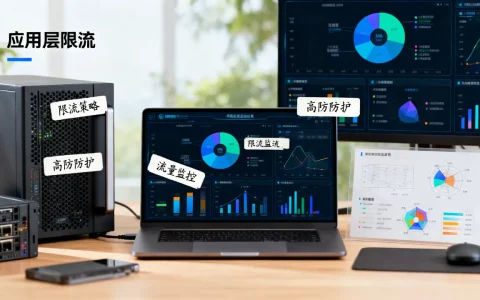
运维监控要新增一套高防侧指标,并和源站指标联动比对:
- 攻击流量峰值:需要看清洗前和清洗后的对比,判断高防是否真正拦截住了
- 回源比例:指清洗后转发到源站的流量占全部请求的百分比,回源比例一旦突然飙升,说明攻击策略变了,有绕过清洗的迹象
- 连接数变化:TCP代理模式下,高防会维持和客户端的连接,源站的并发连接数会大幅下降,这个变化是正常的,不要误报
行业共识认为,高防接入后的头两周是监控规则调优期,每天至少要人工核对三次告警事件和实际攻击事件的吻合度。
告警阈值需要区分清洗前和清洗后
普通监控的带宽告警阈值是基于网卡上限设置的,接入高防后,源站入口带宽通常被限制得很小,因为正常情况下不需要太大带宽,此时如果沿用原先的带宽告警逻辑,会发现高防一开,源站带宽利用率反而常年处于高位,实际上这正是正确状态所有流量都经过清洗后小带宽回源。
| 监控维度 | 接入前 | 接入后 |
|---|---|---|
| 源站带宽 | 按真实用户流量估算 | 按回源流量估算,阈值需重新校准 |
| 源站CPU | 受用户请求直接影响 | 相对平稳,波动小 |
| 连接数 | 客户端直连,波动大 | 代理后降低,变化平缓 |
| 公网IP暴露面 | 源站IP直接暴露 | 必须隐藏,监控新增暴露面探测 |
游戏高防服务器怎么选,监控指标先定这五个
游戏业务对延迟和连接稳定性要求极高,选高防不能只看防御峰值,监控侧能拿到哪些数据才是保障后期稳定运营的关键,游戏高防服务器怎么选这个问题,运维侧的回答往往是:谁能给到细粒度的攻击日志和实时封禁接口,谁就优先。
五个必须盯的监控指标
- 清洗事件日志完整性:不需要只看总量,要看每一次攻击事件的开始时间、结束时间、攻击类型、峰值带宽、清洗策略命中情况
- 回源延迟:高防节点到源站的内网延迟,比公网延迟低,如果回源延迟持续走高,说明链路质量出问题了
- 协议解析异常率:高防在做协议校验时,会丢弃畸形包,异常率突增直接意味着有人在探测你的业务特征
- 静态资源缓存命中率:高防一般提供缓存加速能力,命中率低会导致回源压力大,也说明缓存策略配置不合理
- 封禁接口响应速度:一旦需要手动封禁某个恶意IP,从下发到生效的时间,普通高防要1-2分钟,好的高防能做到秒级,这个数据直接影响应急响应效率
监控数据要能回传本地
运维侧需要确认高防厂商是否提供API或SDK,把攻击指标同步到自建监控平台,只有控制台看数据是不够的,时间一长就没人盯了,较为理想的方式是:
- 通过API拉取高防侧的攻击次数、清洗流量、回源流量
- 定时写入本地时序数据库,与源站监控数据做关联分析
- 自定义告警规则,例如同一源站IP在10分钟内触发3次以上封禁,自动通知安全负责人
DDoS高防价格为什么差这么多,运维成本里藏着的答案
DDoS高防价格从几千到几万一个月都有,差别不仅在于防御峰值大小,更多在于运维配套能力,价格低的产品往往只能提供基础的流量清洗,API和日志系统的成熟度也有差距,直接反映在运维效率上。
贵在可观测性和自动化程度
便宜的方案,攻击时只能看到一条“流量超过阈值,已触发清洗”的短信,具体洗了什么、漏了什么,日志很粗略,价格较高的方案一般会提供L3-L7的全量攻击日志查询、实时拦截报表、自定义清洗策略模板。
而这些能力直接决定运维监控的粒度:
- 能否区分CC攻击和真实用户突增
- 能否按地域、运营商维度查看攻击来源分布
- 能否根据攻击特征自动调整源站的限流规则
隐藏成本在切换和回源链路
部分厂商的高防节点距离源站较远,回源走公网绕路,延迟增加几十毫秒,游戏、实时音视频这类业务,这个延迟就是用户能感知到的卡顿,运维监控中要多加一项业务端到端延迟的主动探测,每隔五分钟从用户侧发起一次请求,记录实际体验指标,不能只看机房的内部监控。
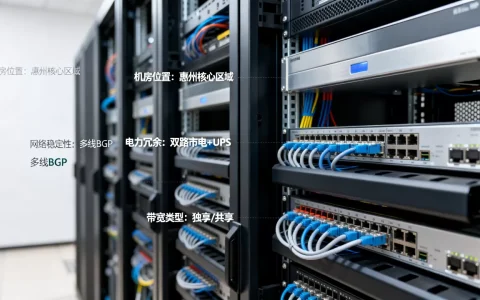
如果延迟持续超标,就算防御再强,业务也是“活着但不可用”的装填,此时就需要考虑多线路高防,让回源走内网或专线,这些成本是选型时最容易遗漏的,也是DDoS高防价格拉开差距的关键原因之一。
Q&A:高防接入后运维监控常见疑问
接入高防后源站还需要部署WAF吗?
需要,高防主要处理网络层和传输层的DDoS攻击,CC攻击中的应用层请求高防可能无法完全识别,尤其是慢速CC攻击,源站部署WAF能弥补这个缺口,但要注意在高防和WAF中配置白名单,避免高防的回源IP被WAF拦截,运维监控侧建议将WAF的拦截日志与高防的攻击日志汇总到同一平台,便于追溯攻击链路的全貌。
高防清洗会把正常用户误杀吗?
有可能,但概率不大,配置不当、阈值较低时确实会出现误杀情况,监控侧需要重点关注高防的拦截率与真实用户报障率的交叉比对,如果拦截率上升而攻击事件并未发生,大概率是误杀,此时可以通过高防控制台的实时会话记录,查看被封禁的IP是否有大量正常UA头,判断是否为爬虫或真实浏览器请求。
源站IP暴露了,只靠高防还能防住吗?
防不住,源站IP一旦暴露,攻击者可以直接打源站IP,高防形同虚设,运维侧需要监控所有公网IP的入向流量,如果发现源站IP上有未经高防转发的异常流量,说明源站IP已经泄露,正确做法是更换源站IP,并限制源站仅允许接受高防回源IP段的连接,不在源站上绑定任何域名解析记录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/652976.html