接入高防后,防火墙策略最核心的调整只有一句话:把“信任所有公网访问”改成“只信任高防回源节点”,围绕这个变化,放行回源IP段、收敛源站端口、重写限速阈值、迁移地域封禁、同步健康检查放行,五件事必须重新过一遍。
高防IP接入后防火墙怎么设置?先弄清回源流量长什么样
接入高防之前,用户流量从公网直接打到源站,防火墙看到的是真实用户IP,接入高防之后,用户先访问高防节点,高防清洗完再回源到你的防火墙,这意味着源站防火墙看到的源IP,从“成千上万的用户”变成了“少量高防回源节点”。

这个变化直接带来两个问题:
- 如果防火墙还按老策略限制单个IP连接数,高防回源IP会因为承载大量用户请求而被误封。
- 如果防火墙还开放所有公网IP访问源站,攻击者可以绕过清洗直连源站,高防等于白接。
所以第一步不是加规则,而是确认高防的回源IP段,多数高防服务商会在控制台提供回源IP列表,部分高防CDN服务商的回源IP会动态变化,需要定期同步或通过API拉取,拿到回源IP段后,防火墙基础策略就清晰了:默认拒绝所有公网访问,只放行高防回源IP到源站业务端口。
防火墙误封高防节点怎么办?先调整匹配顺序和阈值
很多运维接完高防后立刻遇到一个问题:业务间歇性打不开,排查发现防火墙把高防回源IP封了,这种情况多半不是防火墙坏了,而是规则顺序和阈值没跟着改。
高防节点要放进白名单优先匹配
防火墙策略通常从上到下匹配,如果原来的限速规则、连接数限制规则排在高防放行规则之前,高防回源IP就会先被限速规则命中,触发封禁,调整方法很直接:
- 把高防回源IP段放行规则移动到策略列表最顶部。
- 用单独的对象组管理回源IP,避免和普通公网IP混在一起。
- 如果防火墙支持白名单优先级,把高防回源IP加入全局白名单。
连接数和请求频率阈值要重新算
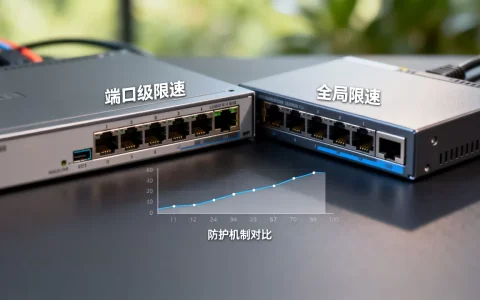
高防回源IP代表的不再是一个用户,而是几十、几百甚至上千个并发用户,原先“单IP每秒超过50次请求就封”的规则,接入高防后大概率会把回源节点误杀。
比较稳妥的做法是:
- 对高防回源IP段关闭单IP连接数限制,或者把阈值调高到业务实测峰值的2到3倍。
- 如果必须保留频率限制,改为基于X-Forwarded-For中的真实用户IP

做限速,而不是基于回源IP。
- 源站防火墙上的CC防护、连接耗尽防护可以降低敏感级别,因为前置高防已经做过一轮清洗。
高防CDN回源IP白名单怎么配置才不误伤普通用户
高防CDN和高防IP有一点不同:CDN回源节点更多、变更更频繁,而且部分服务商会混合使用多家上游线路,配置白名单时如果只放行几个固定IP,过段时间就可能出现回源失败。
用IP段而不是零散IP
高防CDN服务商通常会给出一组回源IP段,配置防火墙时,优先使用IP段或ASN,不要逐个添加单个IP,比如服务商提供了0.113.0/24这类网段,就按网段放行,如果只放行0.113.5一个IP,一旦节点扩容或轮换,就会产生间歇性回源失败。
加一层回源鉴权更安全
只靠IP白名单还不够,因为部分IP段可能存在复用,业内专家指出,高防回源时可以在源站启用回源鉴权,让高防节点在回源请求里带上自定义Header或Token,源站防火墙和应用层校验通过后才放行,这样即使有人伪造回源IP,没有鉴权头也进不来。
定期更新白名单,不要让防火墙变成“一次性配置”
防火墙策略不是接完高防就一劳永逸,高防服务商扩容节点、更换线路时,回源IP段可能变化,建议把回源IP同步做成每周或每月固定动作,或者用服务商开放的API自动拉取,如果业务对可用性要求高,至少保留人工巡检记录。
接入高防后,源站防火墙这几条策略必须改
除了放行回源IP,原来面向公网设计的策略也要做减法,很多防火墙上的规则在高防接入后不但没用,还会造成策略冲突。
关闭源站公网直连入口
接入高防后,源站公网IP仍然暴露在公网,攻击者如果扫描到源站真实IP,就能绕过清洗直连,所以防火墙要尽量做到:
- 只允许高防回源IP访问业务端口。
- 关闭源站公网IP上所有非业务端口。
- 对历史遗留的A记录、子域名解析做排查,避免有域名绕过CNAME直接指向源站。
重新梳理地域封禁和黑名单
如果原来在防火墙上配置了地域封禁,比如禁止境外IP访问,接入高防后这条规则会失效,因为防火墙看到的IP全部变成高防回源IP,地域属性不再代表真实用户,正确做法是把地域封禁迁移到高防控制台完成,源站防火墙只做兜底校验。
如果必须保留源站侧地域策略,需要防火墙开启X-Forwarded-For解析
,并信任来自高防回源IP的XFF头,否则所有用户都会被判成高防节点所在地区,误封范围会非常大。
调整日志记录方向
防火墙日志里如果只记录回源IP,出问题时无法定位真实攻击者,需要确认防火墙支持记录XFF或自定义Header中的真实IP,部分硬件防火墙需要单独开启“代理模式”或“XFF信任”选项。
健康检查和运维通道要单独放行
高防节点通常会定期对源站做健康检查,探测源站是否存活,如果防火墙把健康检查请求拦了,高防会判定源站不可用,把流量切走。
健康检查放行要点:
- 放行高防健康检查的特定User-Agent或特定路径。
- 如果健康检查来自固定IP,可以和回源IP段一起放进白名单。
- 不要对健康检查请求做频率限制。
同样,运维人员的远程管理通道也要提前放行,接入高防后防火墙默认拒绝公网访问,如果规则做得太死,运维自己也会被锁在门外。
常见的做法是保留一个运维白名单,只放行公司出口IP或堡垒机IP到管理端口,比如SSH的22端口、RDP的3389端口,这个白名单要和业务回源规则分开,避免误删。
不同接入场景下防火墙调整重点对比
| 接入类型 | 回源IP变化频率 | 防火墙核心调整 | 最容易踩的坑 |
|---|---|---|---|
| 高防IP | 较低,通常固定 | 放行回源IP,收缩源站端口 | 只放行单个IP,扩容后回源失败 |
| 高防CDN | 较高,节点多 | 放行IP段,配置回源鉴权 | 白名单更新不及时导致间歇性502 |
| 游戏高防 | 按线路调度 | 放行回源段,关闭连接数限制 | 防火墙误封UDP回源,游戏卡顿 |
| 云堤/运营商清洗 | 动态 | 放行清洗中心IP,保持BGP会话 | 源站防火墙和上游清洗策略冲突 |
这个表里的调整重点不是固定答案,具体还要看服务商给出的回源说明,但总原则不变:高防节点要优先放行,源站只对高防开放业务端口,限速和封禁策略尽量前移到高防侧。
高防服务器和防火墙策略冲突怎么避免
接高防后,防火墙和高防设备之间会出现功能重叠,重叠不可怕,可怕的是两边都在做同样的事,最后业务被双重限制。
- DDoS防护:高防已经做流量清洗,源站防火墙的抗DDoS模块可以降低触发阈值,或者关闭自动黑洞。
- CC防护:高防侧有CC策略,源站防火墙再做一次连接数限制,容易误伤回源IP,建议二选一。
- 访问控制:地域封禁、IP黑名单尽量放在高防控制台统一管理,源站防火墙只保留兜底。
- HTTPS证书:如果高防节点卸载SSL,源站防火墙可能看到的是HTTP回源请求,需要确认是否放行80端口回源,或配置源站443回源。
实际操作中,很多“接入高防后业务异常”的工单,最后查下来都是防火墙和高防策略互相打架,处理顺序应该是:先放行回源IP,再关掉重复的限速和黑名单,最后再看健康检查和日志。
接入高防后防火墙要不要关闭
这个问题经常出现在站长群和运维讨论里,答案是:不建议直接关闭防火墙,高防解决的是公网入口的流量清洗,防火墙解决的是源站侧访问控制和内部隔离,两者不是替代关系。
如果直接关闭防火墙,源站会暴露在公网下,等于把最后一道门拆了,正确的做法是让防火墙“瘦身”,但不“拆门”,把原来面向公网的过宽规则收掉,把高防回源IP放进来,把真实用户IP的识别方式调整好。
Q&A
接入高防后防火墙要不要关闭
不建议关闭,高防负责公网入口流量清洗,源站防火墙负责精细化访问控制、内网隔离和日志记录,两者职责不同,直接关闭防火墙会增加源站被绕过攻击的风险,正确做法是调整防火墙策略,只放行高防回源IP和运维白名单。
防火墙误封高防节点怎么办
先确认高防回源IP是否被连接数限制、频率限制或端口扫描规则命中,处理顺序是先在高防控制台获取完整回源IP段,接着在防火墙上把该IP段加入白名单并置顶,然后关闭对该段的单IP连接数限制,如果必须限速,改为基于X-Forwarded-For中的真实用户IP。
高防CDN回源IP白名单怎么配置
优先使用服务商提供的IP段或ASN放行,不要逐个添加单个IP,开启回源鉴权,让高防节点回源时携带自定义Header或Token,定期同步回源IP段,避免节点扩容或轮换后出现间歇性回源失败。
最后收个尾:接入高防不是把流量切过去就完事,源站防火墙的每一类规则几乎都要重新审视。只要记住一条:防火墙面向公网的老规则,不再适用于高防回源的新链路。 放行回源IP、收缩源站入口、前移限速封禁、放行健康检查,这四件事做完,高防才能真正发挥作用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653117.html