FTP服务器搭建到底用到哪些端口?一篇讲透控制通道和数据通道
FTP服务器搭建的核心端口是21(控制端口)和20(数据端口),但被动模式(PASV)下数据传输端口是动态变化的高位端口(通常是1024-65535之间)。如果你只用云服务器安全组或本地防火墙放行21端口,大概率会卡在“能登录但列不出目录列表”的经典报错上,本文从主动和被动两种工作模式出发,把端口占用逻辑拆解清楚,并给出Windows和Linux环境的实际配置步骤。
FTP协议的双通道机制:为什么不是只有一个端口
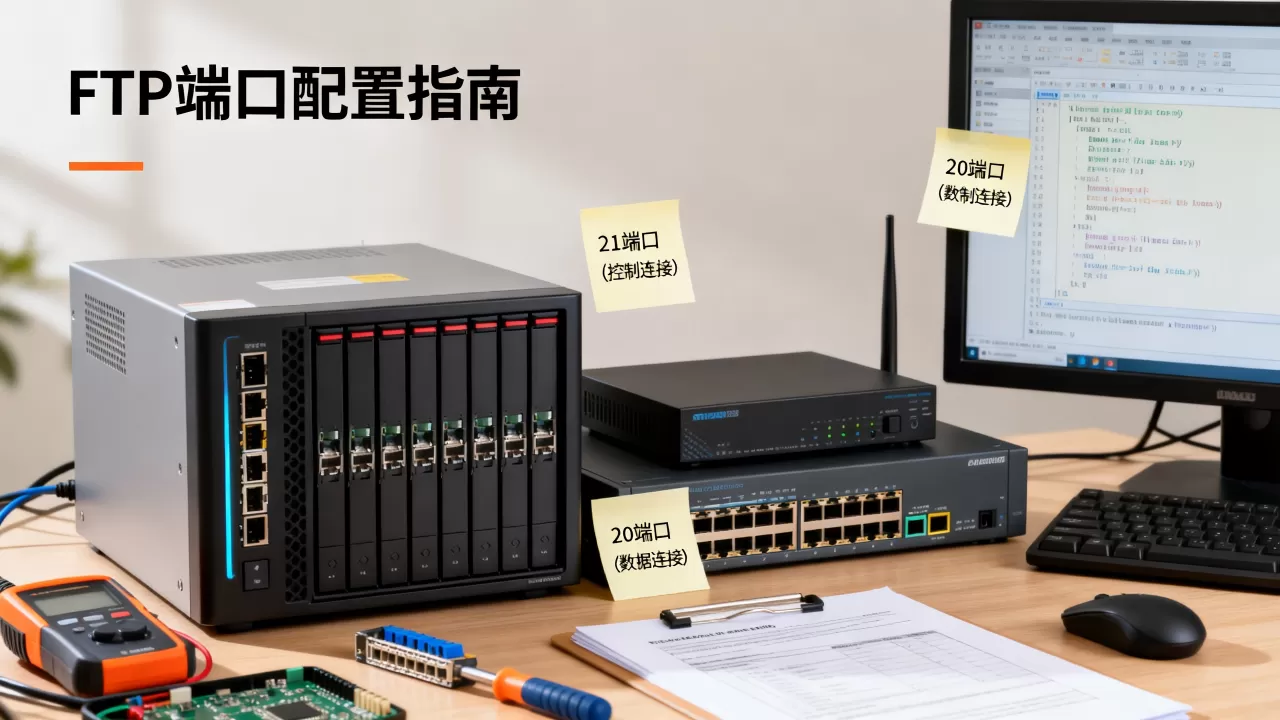
FTP与HTTP、SSH最大的不同在于它使用双通道通信:一个通道负责发送指令和接收响应(控制连接),另一个通道负责实际的文件内容传输(数据连接),这个设计从RFC 959时代延续至今,也直接决定了你要放行的不只是一个端口。
- 控制连接:始终使用21端口,客户端连接FTP服务器时,第一个连接就是发到21端口,用于输入用户名、密码、切换目录、发送删除或上传指令,这个连接在整个会话期间保持存活。
- 数据连接:根据工作模式不同,使用的端口和方向完全不同,这也是新手配置防火墙时最容易踩坑的地方。
主动模式(Active Mode)下20端口是如何工作的
主动模式是FTP协议的早期实现方式,目前在公网环境中已较少使用,但理解它有助于排查遗留系统问题。
主动模式的连接逻辑
主动模式下,数据连接的发起方向是服务器主动连回客户端,具体流程分三步:
- 客户端在随机高位端口(比如50000)向服务器的21端口发起控制连接。
- 客户端通过控制连接告诉服务器:“我这边准备好接收数据了,我的IP是x.x.x.x,端口是50001。”
- 服务器使用自己的20端口主动向客户端的50001端口发起数据连接。
主动模式在NAT和防火墙环境下的致命缺陷
主动模式下,服务器需要主动撞向客户端的随机高位端口,这意味着:
- 客户端本地防火墙必须放行入站的随机高位端口(很多家用路由器默认拦截)。
- 处于NAT后面的客户端无法被服务器直接寻址。
- 云服务器安全组通常只做入站规则,主动模式的数据回传方向是出站,一般不受云安全组限制,但客户端侧却拦住了。
主动模式最常见的识别特征是:客户端能登录服务器,但执行ls或dir命令时卡住直到超时,因为数据连接建立失败了。
被动模式(PASV)下的端口配置:为什么是1024-65535高位端口
被动模式是目前主流的选择,也是Linux vs Windows FTP服务器搭建中查阅端口最多的场景,被动模式下,数据连接的发起方向反过来:服务器开放一个高位监听端口,客户端主动连过来。
被动模式的具体交互流程
- 客户端连接服务器的21端口,完成认证。
- 客户端发送
PASV命令,意思是“我不主动开端口,请你告诉我你哪里能收数据”。 - 服务器在配置的端口范围内随机选一个(例如30001),并通过控制连接回复客户端:“请你连我的IP的30001端口。”
- 客户端主动向该端口发起数据连接,数据传输开始。
关键教训:你需要把这个端口范围显式开放
很多人在ftp服务器搭建用到哪些端口这个问题上失误,是因为误以为只需要21端口,被动模式下服务端需要开放一段连续的高位端口区间,以vsftpd和ProFTPD为例,默认配置下它们会从系统临时端口区间随机分配,具体区间因系统设置而异。
行业共识认为,将被动端口范围固定在一个较小区间(例如30000-30050)是运维最佳实践,这样做的好处是:
- 安全组规则可以精确写死,无需放行全部高位端口。
- 便于排查故障,日志中记录的端口范围可控。
- 减少被端口扫描器探测到的攻击面。
配置建议:在云服务器安全组(如简米云、酷番云)中,入站方向需要放行以下规则:
| 端口/协议 | 用途 | 源地址 |
|---|---|---|
| TCP 21 | 控制连接(必须) | 0.0.0/0(如限定IP更佳) |
| TCP 20 | 主动模式数据传输(可选) | 0.0.0/0 |
| TCP 30000-30050 | 被动模式数据传输(建议) | 0.0.0/0(可按需缩小) |
不同操作系统下FTP服务器端口的具体配置方法
Windows IIS FTP服务器的端口配置
Windows自带的IIS FTP服务在7.5版本之后支持配置被动模式端口范围,操作路径如下:
- 打开“IIS管理器”,选择FTP站点。
- 双击“FTP防火墙支持”图标。
- 在“数据通道端口范围”中填入端口段,例如
30000-30050。 - 在“防火墙的外部IP地址”中填写服务器的公网IP(如服务器位于NAT后)。
配置完成后重启FTP服务,设置生效,这里有个细节:Windows防火墙需要额外添加两条入站规则,一条针对21端口,另一条针对整个30000-30050范围。
Linux下vsftpd的端口配置
vsftpd是Linux发行版中使用最广泛的FTP服务端,其配置文件位于/etc/vsftpd/vsftpd.conf,核心配置参数如下:
# 启用被动模式
pasv_enable=YES
# 被动模式端口范围下限
pasv_min_port=30000
# 被动模式端口范围上限
pasv_max_port=30050
# 主动模式数据端口(默认20)
connect_from_port_20=YES
配置完成后,执行systemctl restart vsftpd重启服务,然后用ss -tlnp | grep vsftpd验证监听端口是否生效。多数情况下,当你看到服务同时监听了21和30000-30050端口,说明配置已经正确。
云安全组和本地防火墙的双层放行
无论哪种操作系统,都要同时检查两层:云平台的安全组(如简米云安全组、酷番云防火墙)和操作系统自身的防火墙(如firewalld、ufw、Windows Defender防火墙),很多用户只改了云安全组,结果系统自带防火墙还拦着,就会看到“连接超时”而非“拒绝连接”的错误这是一个非常典型的排查思路。
FTP over TLS/SSL(FTPS)的端口变化
如果你部署的是FTPS(FTP over SSL/TLS),那么端口逻辑有所扩展:
- 显式FTPS:客户端先连接21端口,然后发送
AUTH TLS命令升级为加密会话,此时端口与普通FTP完全一致,只是传输内容经过加密。控制连接仍然是21,数据连接仍然走被动模式高位端口。 - 隐式FTPS:传统上使用990端口作为专用控制端口,整个会话从第一字节就进行TLS加密,数据连接同样走被动模式端口范围。
关于ftp服务器搭建云服务器端口选择,业内专家指出:如果仅从兼容性角度看,21端口从未被废弃,但现代安全实践更推荐使用SFTP(基于SSH的22端口)而非FTP,除非业务系统有特殊兼容需求(例如与老旧设备的对接场景)。
常见的端口配置错误与排查方法
能登录但无法列出目录
这个现象在“家用ftp服务器搭建用什么端口”这类问题中出现频率极高,原因通常是数据连接建立失败,排查思路:
- 客户端使用
ftp -v命令观察第二次连接的端口号。 - 检查服务器是否监听在正确的高位端口范围。
- 在客户端执行
lftp -d查看详细的PASV响应信息,对比响应中的IP和端口是否与服务器实际绑定一致。
无法配置多网卡服务器返回正确的IP
多网卡或NAT环境下,被动模式回复的IP地址可能是内网地址,导致客户端无法连接,vsftpd中可通过pasv_address参数强制指定公网IP,IIS则在“FTP防火墙支持”中配置外部IP地址。
安全加固与端口收敛
从安全角度看,FTP协议本身是明文传输,密码和文件内容均可被嗅探,如果你的业务允许,建议优先使用SFTP(SSH文件传输协议)它仅需要22端口,没有被动模式端口范围的概念,也无需在防火墙规则中开放大段端口区间。
如果确实必须使用FTP,建议:
- 将被动端口范围缩小到20个以内,降低暴露面。
- 在防火墙规则中限制源IP,例如只允许公司出口IP访问21和被动端口范围。
- 开启FTPS(TLS加密),并关闭明文FTP登录。
据工信部发布的网络安全态势分析报告,FTP弱口令和端口误开放是导致服务器被入侵的常见原因之一,严谨的端口规划是服务器安全的基础。
FTP服务器搭建端口相关Q&A
FTP协议默认端口21和20在SSH或HTTPS场景下是否通用?
不通用。 21和20专属于FTP协议,SSH使用22端口,HTTPS使用443端口,如果你的业务目标是类似FTP的文件传输但希望走更安全的协议,应考虑SFTP(22端口)或WebDAV over HTTPS(443端口)。
被动模式端口范围填多大合适?
建议20-50个端口之间。 一个端口同时只能承载一个数据连接,如果并发连接数预计不超过10,设置20个端口足够;如果并发较高,可适当扩大到100个端口,端口范围越大,防火墙规则波及面越广,安全风险也随之增加。
云服务器安全组放行21端口后仍然无法连接是什么原因?
按照顺序排查以下几点: 第一,确认FTP服务已在服务器内运行并监听21端口(通过ss -lnt或netstat -ano验证),第二,检查操作系统防火墙是否单独拦阻了21端口,第三,若使用被动模式,需确认安全组已放行配置的被动端口范围,第四,若服务器位于VPC或NAT环境,检查是否有弹性IP映射或端口转发规则,以上步骤按顺序验证完毕后,绝大多数连接问题都能定位。
FTP服务器的端口问题本质上是对其双通道工作模型的理解问题,无论你是刚接触搭建还是正在排查线上故障,记住最核心一点:21端口是门,被动端口范围是门后的走廊,把这两者的访问策略配齐,FTP服务器就能稳定运行了,在2026年,如果条件允许,请优先评估SFTP或FTPS方案,明文FTP的存在本身就是一种风险暴露。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/703859.html