政务数据不出域的实现难点不在服务器,而在浏览器侧因为浏览器是数据流出终端的最后一道闸门,把这道闸门管住,就能实现真正意义上的“数据不动、计算靠近数据”。
政务数据不出域是什么意思?先厘清边界
政务数据不出域,通常指政务系统的原始数据不离开政务外网或专有云的物理边界,只能在受控环境下被访问和处理,很多单位把精力放在数据库加密、网络隔离上,却忽略了一个基本事实:工作人员每天打开浏览器访问内部系统时,数据已经被渲染成页面代码,出现在终端内存和缓存里,此时只要有一行恶意脚本、一个违规外设,或者一次截图外发,数据就实际“出域”了。

行业共识认为,浏览器侧处理是政务数据不出域的最后一道防线,也是目前投入产出比最高的补短板环节。
政务数据不出域解决方案:浏览器侧处理的三种思路
目前主流的浏览器侧处理思路,不是改造浏览器内核,而是在浏览器与数据之间加一层“受控翻译层”,以下三种思路已经在多个政务项目中落地,可以单独使用,也可以组合部署。
本地渲染与虚拟化隔离
把业务系统的页面渲染过程从终端浏览器移到前置服务器或虚拟容器中,终端只接收经过编码的图像流或指令流,不落地原始数据,具体实现路径有两种:
- 虚拟浏览器池:在政务外网部署虚拟浏览器集群,用户在终端通过瘦客户端或普通浏览器访问虚拟浏览器,所有页面渲染、脚本执行都在服务端完成,终端看到的只是视频流或快照。
- 本地沙箱容器:在终端上强制开启隔离容器,浏览器进程在容器内运行,容器与宿主机之间禁止文件交换、剪贴板共享、打印驱动调用,容器销毁时自动清除缓存、Cookie、临时文件。
这种思路的优点是兼容性高,不需要改造现有业务系统;缺点是会增加网络带宽占用,对视频流传输质量要求较高。
外设与网络通道管控
浏览器侧的数据泄露,大多数不是黑客远程攻击,而是本地外设“顺手牵羊”,思路二是围绕浏览器进程做外设白名单和网络定向管控。
- 浏览器进程启动时,通过终端安全代理检查当前会话的权限标签。
- 禁止浏览器进程访问USB口、串口、蓝牙、红外等外设通道,除非得到审批并绑定设备指纹。
- 浏览器产生的所有网络请求,只能指向政务外网域名白名单,禁止连接公网IP、私建热点、代理隧道。
- 对下载行为做类型判断:允许下载受控文件,但自动打上密级标签并转存到指定加密目录,普通下载路径直接拦截。
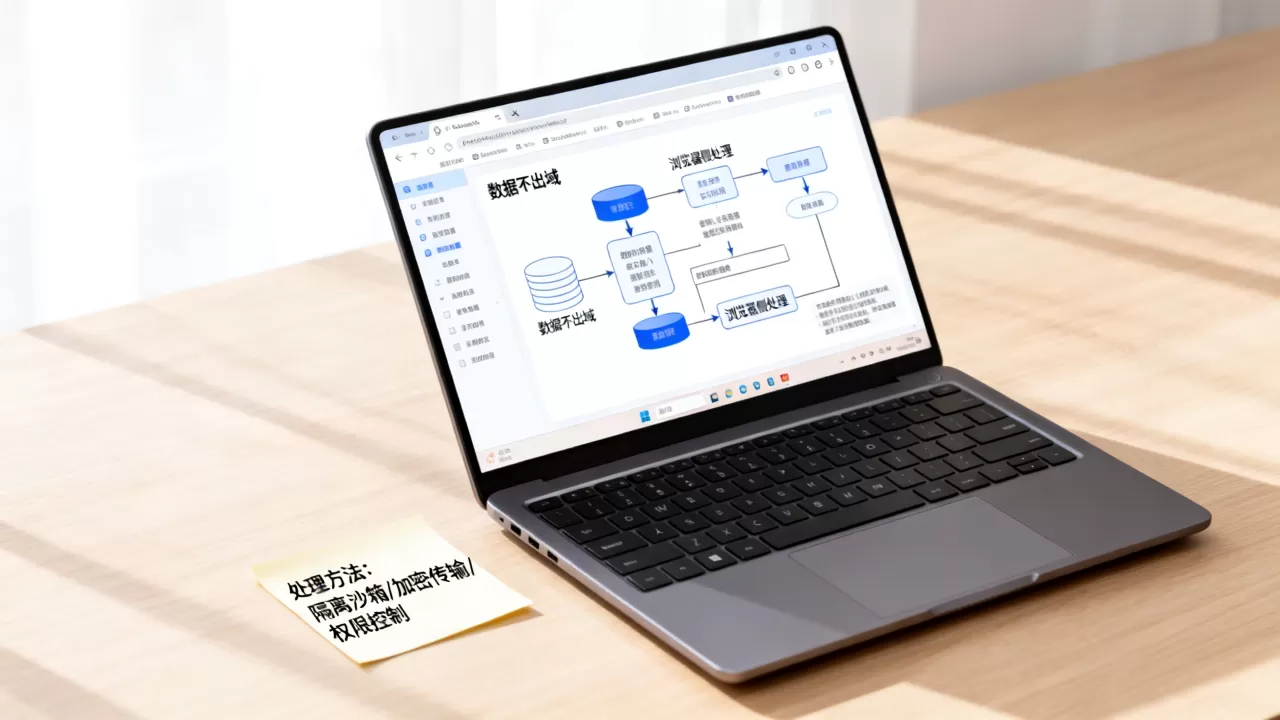
这一层处理的关键是“进程级管控”,而不是单纯依赖防火墙或终端杀毒软件,因为浏览器是一个多进程应用,网络请求和文件操作分散在不同子进程中,必须从浏览器主进程和渲染进程双向监控。
内容动态脱敏与水印溯源
即便前两层被绕过,内容层也要兜底,思路三关注的是“能看到什么”和“传出去能不能查出是谁干的”。
- 页面加载时,根据用户权限动态替换敏感字段,比如身份证号中间四位打码、地址只显示到街道、金额只显示到元。
- 页面背景嵌入不可见的明暗水印,水印内容包含当前用户ID、时间戳、会话ID。
- 截图、打印、录屏行为一旦被检测,水印会变成肉眼可见的红色斜纹或警示文字。
- 复制操作只能复制脱敏后的文本,原始数据不进入剪贴板。
这种思路对用户体验有一定影响,但符合最小够用原则,多数政务人员的正常办公并不需要看到完整敏感字段,动态脱敏完全够用。
政务数据不出域怎么实现?分四步落地
在实际项目中,“怎么实现”比“用什么原理”更让人焦虑,以下是一套经过验证的落地路径,按部门权限和网络现状做了简版规划。
第一步:盘点数据敏感度和浏览器使用场景
先回答三个问题:哪些系统的数据绝对不能出域?哪些用户需要完整字段?哪些业务必须依赖浏览器完成?
- 列出所有面向浏览器访问的政务系统,标记数据分级。
- 统计终端浏览器版本和外设接入情况,重点排查自带浏览器、便携版浏览器。
- 明确远程办公、移动办公场景下的访问方式。
第二步:部署轻量级终端代理
不需要更换全部终端硬件,只需在现有终端上安装一个约几十MB的代理程序,该代理负责:
- 接管浏览器进程的创建和启动参数。
- 注入安全策略模块,包括外设拦截、网络过滤、水印叠加。
- 与政务外网的策略服务器心跳通信,发现策略失效立即锁屏。
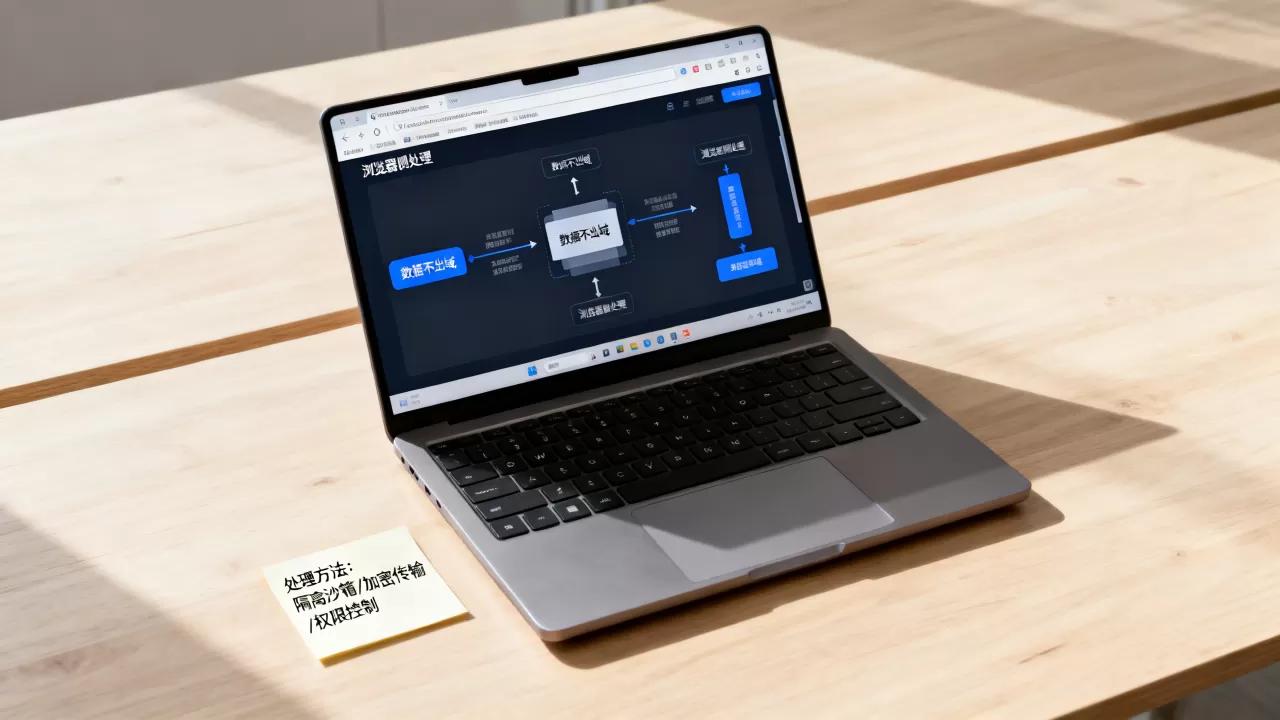
部署时建议先选一个科室做试点,跑通后再批量下发,批量下发可用域控脚本或漏洞扫描工具同源的管理平台。
第三步:配置浏览器安全策略并测试兼容性
安全策略要落到具体配置项上,以下是最小必要集合:
- 禁用浏览器“开发者工具”和“查看网页源代码”功能。
- 禁用“保存密码”和“表单自动填充”功能。
- 将缓存目录重定向到加密虚拟磁盘,关闭磁盘直接读写。
- 强制启用HTTPS和证书固定,忽略无效证书时断开连接。
- 限制可安装的浏览器插件,仅允许安全团队审核过的白名单插件。
配置完成后,对常用业务系统做回归测试,重点验证:页面是否正常渲染、打印是否正常、文件上传是否被拦截、水印是否清晰可追溯。
第四步:建立行为审计闭环
浏览器侧处理不能“一配了之”,需要让每一次访问、复制、下载、截图、外设插入行为都留下可审计记录,审计日志至少包含:
- 用户账号、终端IP、浏览器进程ID。
- 访问的URL、页面标题、停留时长。
- 外设接入事件、剪贴板复制次数、文件下载路径。
- 水印叠加版本、脱敏策略版本、策略更新时间。
审计日志建议保存不少于6个月,并定期做异常行为分析,发现同一账号高频复制、同IP段大量下载,应当触发告警。
浏览器侧处理与数据沙箱的对比:按需选择
很多政务单位在方案选型时纠结“浏览器侧处理”和“数据沙箱”哪个更合适,两者不冲突,但侧重点不同,下面用一张表说明:
| 对比维度 | 浏览器侧处理 | 数据沙箱 |
|---|---|---|
| 核心思路 | 在浏览器运行层面做管控和脱敏 | 构建独立运行环境隔离数据 |
| 部署位置 | 终端代理或前置虚拟浏览器 | 独立服务器或虚拟机集群 |
| 对业务系统改造量 | 基本为零,兼容性好 | 需要适配沙箱环境 |
| 数据可见性 | 根据权限动态可见,可脱敏 | 原始数据在沙箱内完整可见 |
| 用户体验 | 轻微影响,水印和脱敏可感知 | 较接近原系统,但需跳转操作 |
| 抗绕过能力 | 中高,依赖进程监控强度 | 高,数据不易被终端获取 |
| 适用场景 | 已有系统多、终端分散、需快速落地 | 新建系统、高密级数据、强隔离需求 |
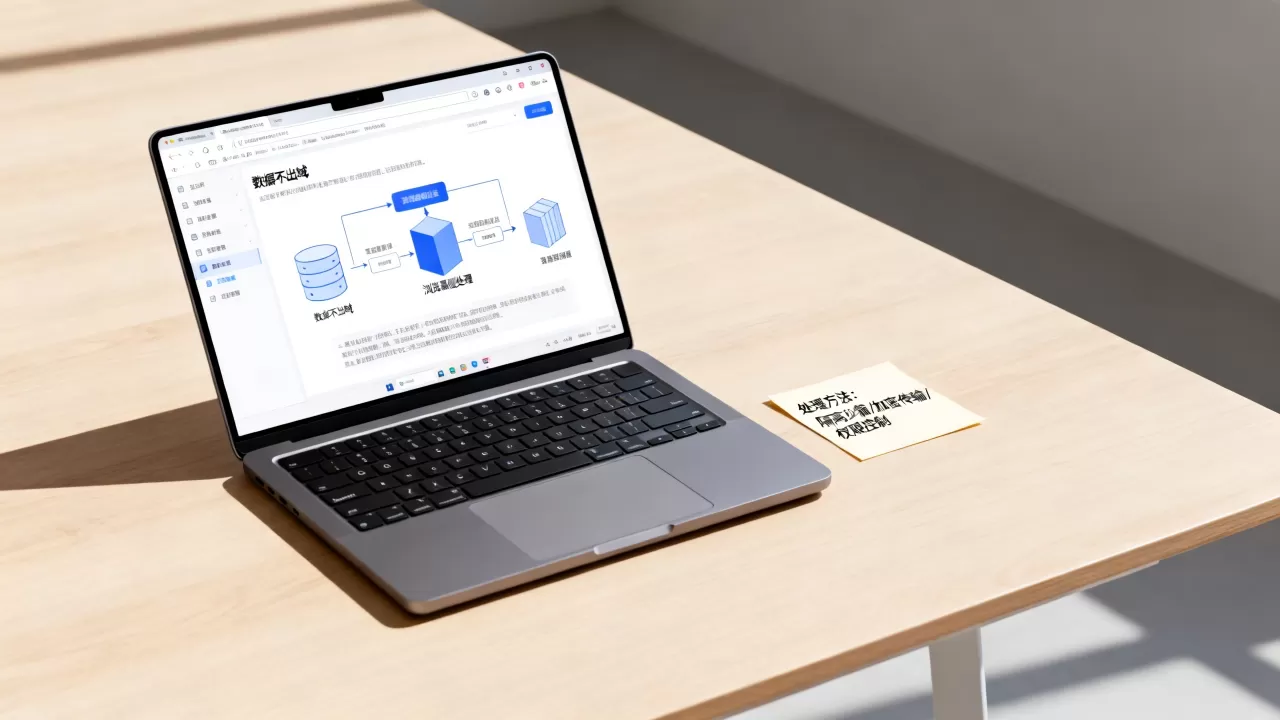
实际项目中,常见组合是:核心高密数据系统用数据沙箱,普通办公和业务办理系统用浏览器侧处理,这样既控制了建设成本,又实现了整体数据不出域。
常见问题:政务数据不出域和沙箱有什么区别?如何选型
问题:政务数据不出域和传统的内外网隔离是一回事吗?
不是一回事,内外网隔离解决的是网络边界问题,让外部攻击者进不来;而政务数据不出域解决的是数据在授权用户手里“不被带走”的问题,内外网隔离做得再好,用户照样可以通过浏览器截图、邮箱附件、U盘把数据带出去,浏览器侧处理恰恰是补上内外网隔离留下的终端侧缺口。
问题:只做浏览器侧处理,不买沙箱,能保证数据不出域吗?
对绝大多数政务办公场景,浏览器侧处理已经能挡住90%以上的数据泄露风险,但前提是策略配置到位、审计闭环完整、终端代理不被卸载,如果有高密级数据需要多人同时处理原始数据集,或者业务流程要求完整字段在线编辑,则建议对这部分系统叠加数据沙箱,对于常见的信息查询、业务审批、公文流转,浏览器侧处理加动态水印已经足够。
问题:部署浏览器侧处理方案,会不会拖慢原有系统的访问速度?
主要影响来自两类环节:一是虚拟浏览器池模式下的视频流传输,二是每次页面加载时动态脱敏和策略校验,目前成熟的方案会把脱敏规则缓存到终端代理,首次加载多几十毫秒,后续基本无感,虚拟浏览器池则需要保证内网带宽充足,按并发用户数和页面复杂度规划虚拟节点数量,多数政务外网扩容后可以满足千人级并发需求,据部分省级政务平台公开的运维信息,启用浏览器侧处理后,平均页面加载时间增加不超过200毫秒,在可接受范围内。
最终还是要回到那个朴素的目标:数据不出域不是靠信任,而是靠终端侧每一层都可控,浏览器侧处理把“人”和“数据”之间加了一道透明的玻璃门看得见、拿不走、出不去,这是当前政务数据安全建设里最务实的一步。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/730972.html