服务器中的协议是网络通信的“通用语言”,它们决定了数据如何封装、传输和解析,主流协议按层级可分为传输层协议(TCP/UDP)与应用层协议(HTTP/HTTPS、FTP、DNS、SSH等),理解它们能让你快速定位网络故障、优化服务性能。
服务器常用协议有哪些?先分清两个层级
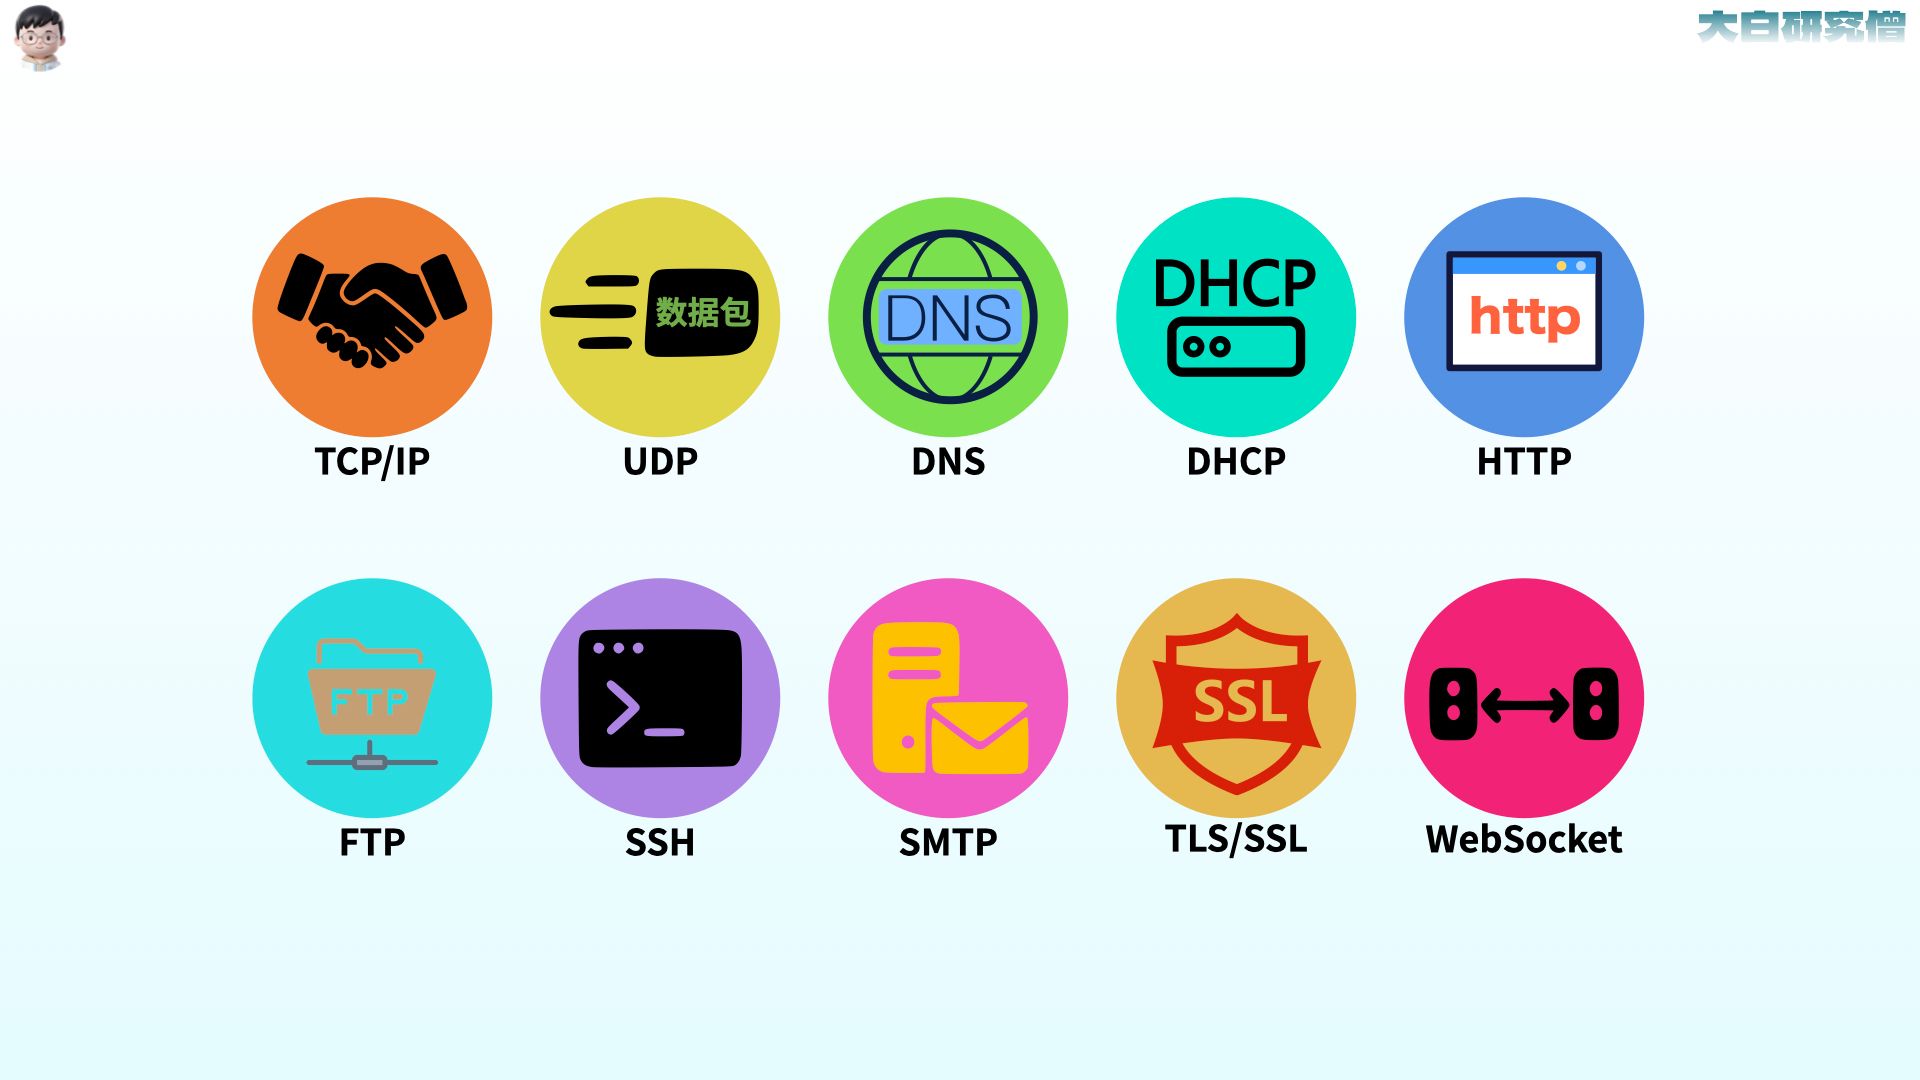
很多刚接触服务器的朋友,看到TCP、HTTP、DNS这些名词容易混在一起,它们工作在完全不同的层级,理解这个分层结构是掌握协议的第一步。

传输层协议:TCP与UDP的取舍
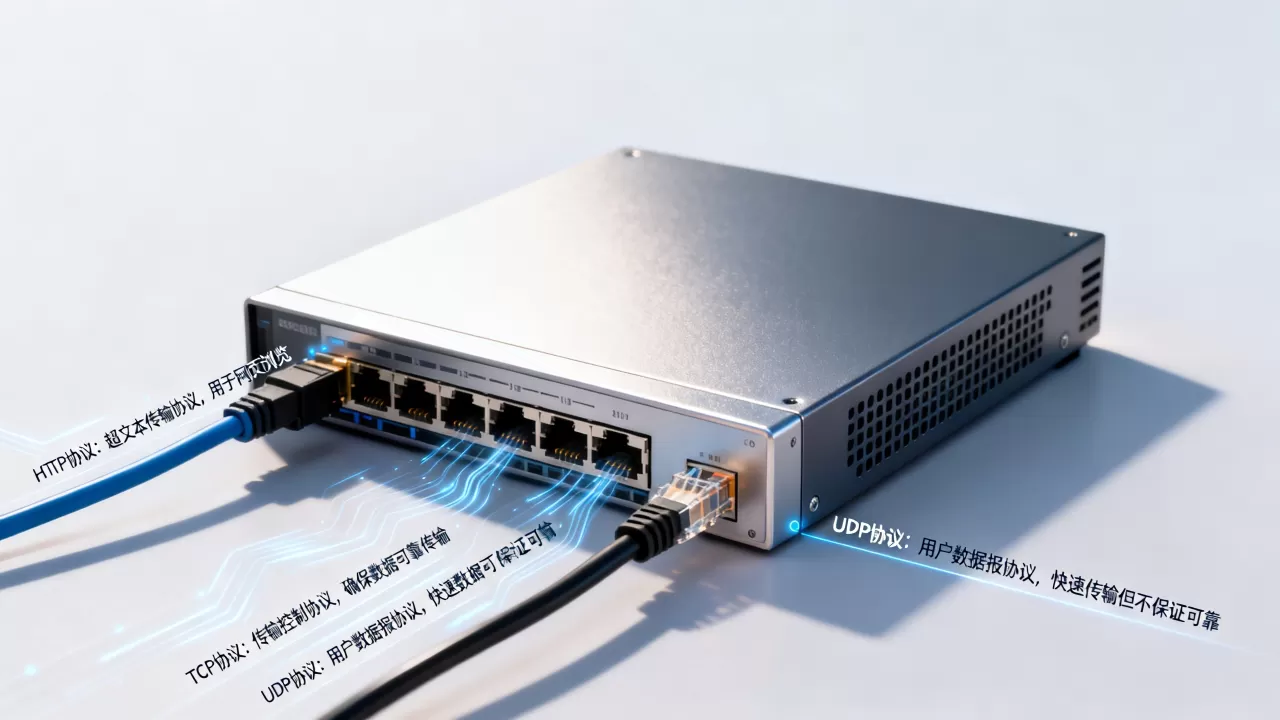
传输层负责数据在服务器与客户端之间的“运输”,行业共识认为,TCP(传输控制协议)和UDP(用户数据报协议)是这一层的两大核心。
- TCP:面向连接、可靠传输,它通过三次握手建立连接,确保数据不丢失、不乱序,适合Web服务、数据库同步、邮件传输等对完整性要求极高的场景,比如你用浏览器访问网站,底层就是TCP在保障页面数据完整到达。
- UDP:无连接、尽最大努力交付,它不保证数据一定到达,但速度极快,适合实时音视频、DNS查询、SNMP监控等允许少量丢失的场景,打游戏时语音断断续续但画面照常,多半走的是UDP。
| 对比项 | TCP | UDP |
|---|---|---|
| 连接状态 | 面向连接(三次握手) | 无连接 |
| 可靠性 | 可靠,有重传机制 | 不可靠,不重传 |
| 速度 | 相对较慢 | 更快 |
| 典型应用 | HTTP/HTTPS、FTP、SMTP | DNS、VoIP、视频直播 |
应用层协议:直接面向业务的“服务菜单”
应用层协议建立在传输层之上,是服务器对外提供服务的具体接口,以下是最常见的几种:
- HTTP/HTTPS:网页服务的事实标准,HTTPS在HTTP基础上增加了TLS/SSL加密,防止数据被窃听或篡改,据工信部公开信息,国内主流网站已基本全面启用HTTPS。
- FTP/SFTP:文件传输协议,FTP明文传输账号密码,存在安全隐患;SFTP基于SSH加密通道,是当前服务器文件管理的首选。
- DNS:域名解析协议,它把“baidu.com”这样的域名翻译成服务器IP地址,DNS通常走UDP 53端口,特殊情况下使用TCP。
- SSH:远程管理协议,运维人员通过它安全登录服务器执行命令,默认端口22,几乎成了Linux服务器的标配。
- SMTP/POP3/IMAP:邮件收发协议,SMTP负责发信,POP3和IMAP负责收信,IMAP支持多终端同步,体验远超POP3。
服务器常见协议端口速查:运维必背清单
端口是协议的服务入口,排查网络问题时,第一件事就是确认对应的端口是否开放,下方清单就是运维排查时最常用的协议端口速查表。
- 20/21:FTP数据与控制端口
- 22:SSH远程管理端口
- 23:Telnet明文远程管理(不安全,不推荐)
- 25:SMTP邮件发送
- 53:DNS域名解析
- 80/443:HTTP/HTTPS网页访问
- 3306:MySQL数据库默认端口
- 6379:Redis缓存数据库
- 27017:MongoDB数据库
这里说个常见的坑:很多人以为改了SSH端口就能彻底防住暴力破解,实际上这只是提高了扫描门槛,更可靠的做法是配合密钥认证和fail2ban(入侵防御工具)实现动态封禁。
服务器协议怎么配置?场景化实操指南
配置协议不是背命令,而是解决实际问题,下面按最常见的三类场景,给你可直接上手的操作路径。
部署一个安全的HTTPS网站
假设你有一台Ubuntu服务器,要用Nginx跑一个HTTPS网站,核心步骤是配置SSL证书并修改Nginx配置。
# 1. 安装Nginx
apt update && apt install nginx -y
# 2. 使用Let's Encrypt获取免费证书
apt install certbot python3-certbot-nginx -y
certbot --nginx -d yourdomain.com
# 3. 自动续期(证书有效期90天)
systemctl enable certbot.timer
systemctl start certbot.timer
配置完成后,用curl -I https://yourdomain.com测试,返回200状态码和Strict-Transport-Security响应头即代表生效,这里注意,HSTS头能强制浏览器走HTTPS,防降级攻击。
排查服务器协议连接故障
很多运维新手遇到“网站打不开”就慌了,按这个顺序排查,九成问题能定位:
- 确认是域名还是IP问题:
ping yourdomain.com看是否解析出正确的IP。 - 确认端口是否监听:
ss -tlnp | grep :80看Nginx是否在监听。 - 确认防火墙是否拦截:检查云服务商的安全组规则和本机
ufw status。 - 确认应用协议是否正常:
curl -v http://localhost看HTTP响应,或mysql -u root -p -h 127.0.0.1测试数据库协议。 - 抓包看深层问题:
tcpdump -i eth0 port 443 -nn抓HTTPS数据包,看TCP握手是否完成。
经验丰富的老运维通常直接跳过第一步,从ss命令开始查,因为多数故障出在服务没起来或防火墙配置错误。
优化TCP参数提升高并发性能
如果服务器要扛高并发,单纯靠加机器不现实,可以在/etc/sysctl.conf里调整内核TCP参数:
## 释放TIME_WAIT状态的连接,避免端口耗尽
net.ipv4.tcp_fin_timeout = 30
## 扩大端口范围,支撑更多并发连接
net.ipv4.ip_local_port_range = 1024 65535
## 开启TCP快速回收(内核4.12+已移除该参数,改用tcp_max_tw_buckets)
net.ipv4.tcp_max_tw_buckets = 20000
修改后执行sysctl -p生效,这些参数并不是越大越好,需要结合内存、CPU和业务模型反复压测,如果一台8C16G的机器承载数万并发连接但内存耗尽,再调参数也是白搭。
服务器协议选型:什么场景该用哪个?
不少人在服务器协议选型上吃了亏,比如内网同步用FTP明文传输,导致数据被截获,选型逻辑其实很清晰。
- 文件传输:公网选SFTP,内网可以选NFS(网络文件系统)或SMB(服务器消息块),SFTP安全性高,NFS性能好但适用Unix系统,SMB跨平台能力强但配置稍复杂。
- 数据库连接:PHP应用配MySQL用
PDO连接走TCP 3306;如果应用和数据库在同一台机器,可以改用Unix Socket协议减少TCP开销,吞吐量能提升不少。 - 实时通信:WebSocket建立在HTTP之上,适用于在线聊天、实时推送;如果是超低延迟场景(如炒股行情),考虑自定义UDP协议。
- 远程管理:SSH是唯一推荐,Telnet密码和内容全明文,抓到包就泄露,目前仅用于老设备的本地调试。
不少云厂商推出了内网专用协议版本,例如部分公有云的对象存储/内网数据库服务会采用定制协议,使用前建议咨询对应云厂商技术支持,确认它与标准协议是否兼容。
将HTTP升级为HTTPS时常见问题:证书、混合内容、重定向
旧HTTPS改造是历史遗留高频话题,从HTTP迁移到HTTPS时,常见问题集中在证书、混合内容和301重定向:
- 证书警告:中间件证书未配置完整,用第三方检测工具查证书链,补全中间证书即可。
- :HTTPS页面里加载了HTTP资源(图片、脚本),浏览器会拦截,排查方法是按F12打开控制台,看“Mixed Content”报错,把资源链接改成HTTPS或自适应协议。
- 重定向错误:配置
rewrite ^(.)$ https://$host$1 permanent;时注意别把API接口也强制跳转,部分客户端不支持跟随重定向。
服务器协议和数据安全的关系
协议本身的漏洞往往带来致命问题,例如SSLv3的POODLE漏洞(浏览器和服务器加密协议的安全漏洞)曾导致大量网站被迫禁用旧协议;再如认证协议攻击引发的数据泄露事件时有发生,相当一部分中型企业数据库遭勒索,正是因为暴露了3306端口且未限制访问源,以下安全基线越早做越稳妥:
- 禁用老弱协议:在Nginx配置里只保留TLSv1.2和TLSv1.3,关闭TLSv1.0/1.1和SSLv3。
- 限制协议暴露面:数据库端口(3306、6379)绝不暴露公网,用内网访问控制或跳板机管理。
- 及时修复协议漏洞:关注OpenSSL、OpenSSH等核心组件的安全公告,尤其是OpenSSL心脏滴血漏洞爆发时,很多团队连夜打补丁的场景还历历在目。
- 监控异常协议行为:部署Suricata或Fail2ban,实时检测非正常协议端口扫描、高频连接等行为。
- 使用安全协议版本:从SSH-1升级到SSH-2,从SMBv1升级到SMBv3,老协议版本漏洞多且缺乏更新支持。
服务器协议与云原生环境的新变化
容器和微服务改变了传统协议的部署方式。Kubernetes 采用Service抽象负载均衡(基于TCP/UDP四层和HTTP七层),集群内部通过DNS解析服务名,服务网格(Service Mesh)则把通信治理交给Envoy这些数据面代理,业务代码不需要关心协议实现,然而容器环境的协议管理也引入了新的复杂度:
- 网络策略针对的是IP和端口,不感知协议边界,导致HTTP/2等更长连接产生大量TIME_WAIT连接,需要调大端口范围并缩短TIME_WAIT回收时间。
- 容器重启IP不断变化,DNS TTL要设置得比较短(如30秒),才能让客户端及时拿到新IP。
- Ingress控制器统一终结TLS,证书集中管理在Kubernetes的Secret对象中,这比在每台服务器里手动塞证书高效得多。
Q&A
HTTP和HTTPS协议有什么区别?
HTTP数据明文传输,任何人都能抓包看到内容,HTTPS在HTTP下加了一层TLS加密,具备身份认证、加密传输、完整性校验三重能力,从HTTP切换到HTTPS后,网页首次加载会因TLS握手多出一次往返时间,但配上会话复用和HTTP/2,整体体感差异几乎可以忽略,以百度搜索为例,其HTTPS页面在有HTTP/2加持下,加载速度不输HTTP。
TCP和UDP怎么选?
看业务能否容忍数据丢失,Web网页、转账、数据库事务必须用TCP,因为少一个字节文件就打不开;视频通话、实时游戏用UDP更适合,因为延迟高比丢帧更难受,具体场景混合使用也常见,例如WebRTC(网页实时通信)的媒体走UDP,信令走TCP,各司其职。
服务器端口不通怎么排查?
先用ss -lntp确认服务监听了对应端口,然后本机curl localhost:端口测试,能通说明服务正常,再用另一台机器telnet 服务器IP 端口测网络链路,最后登录云控制台看安全组入方向是否放行了该端口,如果安全组配置正确但依然不通,检查系统防火墙iptables -L -n或firewall-cmd --list-all,还有一种令人印象深刻的案例:某公司排查了几天端口不通,最终发现是服务器上部署了云安全Agent(主机安全插件)的Anomaly Detection功能,基于协议行为分析误判了业务流量而进行阻断,临时关闭后即恢复正常。
协议世界没有万能银弹,每多理解一层封装,你就离“一眼定位故障”的运维功力更近一步,掌握TCP/IP分层模型和常用端口,再去碰具体配置,如同手握地图探索新地图方向对了,踩坑就会少很多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/711303.html