服务器初始化是保障业务稳定运行的第一道防线,需要从系统加固、网络规划、监控部署三个维度系统推进,否则后续运维只会不断踩坑。
很多团队在拿到新服务器后,直接装完系统就开干,结果等到业务上线才发现端口没开、磁盘挂载不对、密码强度太弱,这些本可以在初始化阶段一次性解决,下面按照实际操盘顺序,把整个流程拆开来讲。
服务器初始化步骤详解
硬件与系统环境确认
检查硬件资源是否达标。 先跑几条命令确认CPU、内存、磁盘信息,避免后续部署时才发现资源不足。
- 查看CPU核数:
lscpu或cat /proc/cpuinfo - 检查内存总量:
free -h - 确认磁盘分区:
lsblk或fdisk -l
选择操作系统版本时要考虑软件兼容性与长期维护周期。
- 生产环境优先选CentOS Stream 9、Rocky Linux 9或Ubuntu 22.04 LTS,这些版本社区支持强,安全更新时间长。
- 如果业务依赖特定内核模块,提前在测试环境验证后再大规模部署。
基础网络配置
IP地址与DNS设置必须踩准,否则远程连接会断。
- 编辑
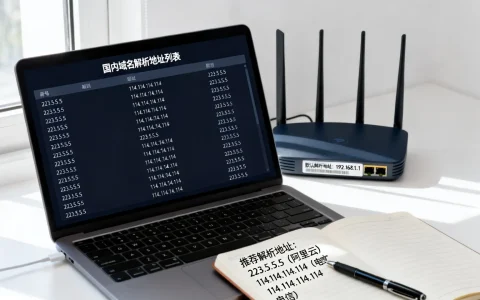
/etc/network/interfaces或使用nmcli工具配置静态IP,避免DHCP导致重启后地址变化。 - 设置国内DNS如
5.5.5和114.114.114,显著提升软件源解析速度。
主机名与域名解析同样要提前规划。
- 修改
/etc/hostname并同步/etc/hosts,确保本机名与内部DNS记录一致。 - 如果在内网环境,建议在
/etc/hosts中写入其他核心服务的IP,减少后续依赖外部DNS的故障点。

安全加固操作
防火墙规则是初始化阶段最容易忽略的环节。
- 使用
firewalld或ufw默认只放通SSH端口(如22),并限定来源IP范围。 - 示例命令:
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port port="22" protocol="tcp" accept'
SSH安全配置直接决定远程管理的安全性。
- 修改
/etc/ssh/sshd_config:关闭密码登录(PasswordAuthentication no)、禁用root远程登录(PermitRootLogin no)、更换默认端口。 - 生成密钥对并分发公钥,使用
ssh-keygen和ssh-copy-id完成部署。
用户权限管理遵循最小化原则。
- 创建普通操作员账号,加入
sudo或wheel组,日常操作使用该账号,严禁root直接操作。 - 定期清理长期不用的账号,避免幽灵账户带来隐患。
监控与日志部署
安装监控Agent是初始化阶段的收尾动作,但很多团队直到出故障才补。
- 部署 Prometheus Node Exporter 或 Zabbix Agent,收集CPU、内存、磁盘、网络等基础指标。
- 配置告警规则:磁盘使用率超过80%时触发通知,CPU负载持续高于核数时报警。
日志收集配置同样不能拖。
- 启用
rsyslog或systemd-journald的远程转发,将关键日志发送到集中日志平台。 - 设置日志轮转策略,避免日志撑爆磁盘:
/etc/logrotate.conf中按大小或时间切割,保留最近30天。
服务器初始化安全配置要点
最小化安装原则
系统安装时只选择必要的软件包,不要全选“默认带GUI”。

- 无图形化、无打印服务、无蓝牙驱动,每种多余组件都可能成为攻击入口。
- 安装完成后立即执行
yum remove或apt purge清理不需要的服务,avahi-daemon、cups等。
密钥认证与密码策略
强制使用密钥认证,并设置密码复杂度要求。
- 在
/etc/security/pwquality.conf中配置密码最小长度、字符类型要求,防止弱口令。 - 定期轮换密钥,员工离职后立即从
authorized_keys中移除对应公钥。
定期更新与漏洞修复
初始化阶段就要建立更新机制,而不是等补丁公告出来再动手。
- 配置自动安全更新:
yum-cron或unattended-upgrades,仅自动安装安全补丁,其他更新需人工审核。 - 在非生产环境搭建测试更新通道,先验证再推向生产,避免补丁兼容性问题。
初始化过程中的常见问题与解决方案
网络配置错误导致无法远程
这是最常见的初始化翻车场景。解决方法:
- 在机房或控制台直接连接到服务器本地,检查
/etc/sysconfig/network-scripts/ifcfg-eth0或/etc/netplan/01-netcfg.yaml的配置。 - 确认网关和DNS地址是否正确,使用
ip route show和ping 114.114.114.114测试连通性。 - 如果配置无误仍不通,检查物理网卡状态:
ethtool eth0。
磁盘分区不合理
默认分区经常把 / 和 /var 合在一起,日志一涨就占满根分区。推荐方案:
- 手动分区:
/boot分配 1GB, 分配 50-100GB,/var单独分区(根据业务日志量分配,至少 50GB),剩余空间留给/data或/home
。
- 使用 LVM 管理分区,便于后期扩容。

安全策略过于严格影响业务
常见场景: 防火墙只放通了22端口,但数据库需要3306、Web需要80/443。
- 在初始化阶段就梳理好业务端口清单,提前写入防火墙规则,而不是上线后再临时补。
- 使用
firewall-cmd --list-all检查当前规则,确保没有遗漏。
服务器初始化不是一次性的机器人任务,而是一套可复用的标准化流程,把系统加固、网络规划、监控部署做在前面,后续运维的故障率会大幅下降,业务上线也更顺畅。每次初始化都当作模板来对待,长期积累下来,团队效率和安全水位都会明显提升。
服务器初始化相关问答
问:服务器初始化需要多长时间?
答: 基础配置(系统安装、网络设置、安全加固)通常在30至60分钟内完成,如果包含监控部署和自动化脚本,多数情况下需要1到2小时,关键在于前期准备,比如写好配置脚本和镜像预置,能大幅缩短时间。
问:服务器初始化价格如何计算?
答: 自行操作的成本主要是人力工时;如果委托云服务商或第三方运维公司,价格通常按次或按小时计费,具体视服务器数量和配置复杂度而定,单次价格在几百到几千元之间,对于批量初始化,使用自动化工具(如Ansible、Puppet)能显著降低边际成本。
问:服务器初始化流程中最容易忽略什么?
答: 据行业共识,安全加固和监控部署最容易被忽略,很多团队只装完系统和业务就上线,等到磁盘爆满或遭遇入侵才回头补救,初始化阶段缺失的监控,往往意味着故障响应时间从分钟级延长到小时级,风险暴露窗口也相应扩大。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/550496.html