服务器配置多人登录的核心是创建独立用户账号、设置SSH密钥认证并合理分配权限,这套流程能让团队协作更安全高效。
服务器多用户登录怎么配置?先理解核心思路
很多人以为多用户登录就是开几个账号,但实际踩坑后才发现权限和认证才是关键,行业共识认为,多用户环境下的首要风险是共用账号导致审计失效,而配置的核心思路围绕三个要素:用户隔离、认证强化、权限最小化。参考2
- 用户隔离:每个团队成员使用独立账号,避免root直接登录。
- 认证强化:优先采用密钥认证,弱密码是多数服务器入侵的入口。
- 权限最小化:通过用户组和sudo控制敏感操作,不给予超出需要的权限。
理解这个框架后,无论你用的是Linux还是Windows,配置逻辑都大同小异,下面按照实际场景分步拆解。
为什么需要独立用户而不是共用root?
生产环境中root权限过大,一旦密码泄露服务器就完全暴露,多用户登录模式下,每个用户只能操作自己文件或指定命令,即使某个账号被攻破,攻击者也无法直接控制全局,用户操作日志可追溯,方便事后排查。
认证方式:密码还是密钥?
密码登录配置简单,但容易遭受暴力破解,密钥登录基于非对称加密,安全等级更高,且可绑定特定设备,对于需要长期维护的服务器,密钥认证是默认推荐方案,密码登录仅在紧急情况下启用。
Linux服务器配置多个用户登录的详细步骤
Linux原生支持多用户并发SSH,配置过程可验证,下面按操作顺序展开。
第一步:创建用户账号并设置密码
使用useradd命令创建用户,例如useradd -m zhangsan,-m参数自动创建家目录,然后运行passwd zhangsan设置密码,输入两次即可生效,如果要批量创建,可以用循环脚本或newusers工具。
第二步:配置SSH密钥登录(推荐)
生成密钥对在客户端执行ssh-keygen -t rsa -b 4096,默认会生成id_rsa
(私钥)和id_rsa.pub(公钥),将公钥内容追加到服务器对应用户的~/.ssh/authorized_keys文件中,并设置权限:参考2
chmod 700 ~/.sshchmod 600 ~/.ssh/authorized_keys
然后修改/etc/ssh/sshd_config,将PasswordAuthentication设为no,PubkeyAuthentication设为yes,PermitRootLogin设为no,最后重启SSH服务systemctl restart sshd,这样只有持有私钥的用户才能登录,暴力破解基本失效。
第三步:用户组与sudo权限分配
创建分组如team:groupadd team,将用户加入组:usermod -aG team zhangsan,如果需要赋予sudo权限,编辑/etc/sudoers(建议用visudo命令),添加%team ALL=(ALL) ALL允许整个组执行sudo,或限制具体命令,这样既方便管理,又避免直接给root。
第四步:允许同时登录多个会话
默认SSH配置能支持几十个并发连接,但如果你需要严格限制,可以修改/etc/ssh/sshd_config中的MaxSessions和MaxStartups(格式如10:30:100),重启SSH后生效,对于大多数团队,保持默认值即可,无需额外调整。
第五步:测试登录
用另一个终端尝试ssh zhangsan@服务器IP,如果密钥配置正确,不需要输入密码直接登入,多用户可同时登录,互不干扰。
服务器多人登录系统推荐:Linux vs Windows
选择哪个系统取决于团队的技术栈和业务场景,两者在多人登录的实现有明显差异。
Linux服务器:高并发命令行多用户
Linux的SSH服务天然支持多用户同时操作,资源开销极小,理论上数千个用户同时登录也不会拖垮系统,适合开发、运维、数据处理等命令行密集型团队,配置灵活,可用/etc/security/limits.conf限制每个用户的资源使用。
Windows服务器远程桌面多人登录设置
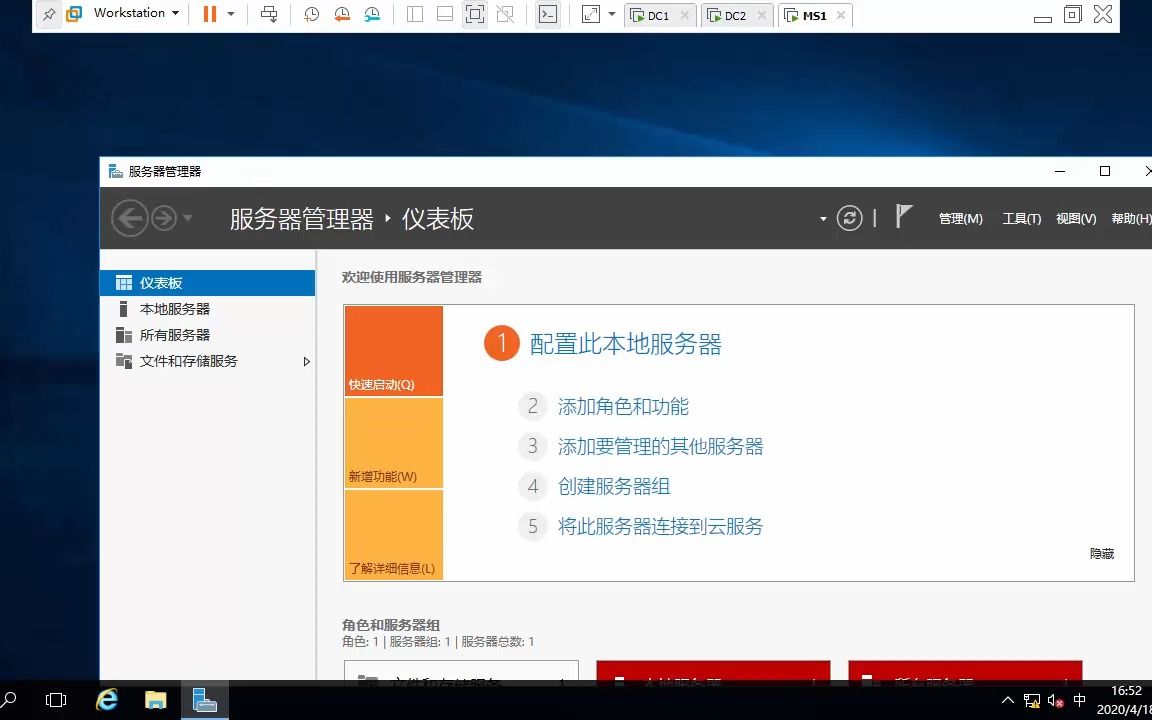
Windows Server默认允许两个远程桌面会话,但这是用于管理目的,并非真正的多用户并发办公,要实现多人同时远程桌面,需要安装
远程桌面服务角色,并购买相应的RDS CAL授权,配置步骤包括:参考2
- 添加用户到远程桌面用户组
- 通过组策略调整会话限制(如
计算机配置→管理模板→Windows组件→远程桌面服务→远程桌面会话主机→连接) - 设置每个用户只能一个会话或允许多个
服务器配置多个账号价格方面,Windows Server需要为每个并发用户支付CAL费用,长期成本比Linux高,如果你的团队预算有限且业务不依赖Windows GUI,Linux是更经济的选择。
如何选择适合团队的系统
- 纯命令行操作、开发或DevOps团队:优先Linux,配置灵活,授权成本低。
- 需要用Windows桌面软件(如ERP、设计工具)的团队:选择Windows Server并规划好RDS授权。
- 混合场景:可考虑Linux作为SSH跳板机,Windows作为桌面端,统一管理。
多用户登录的安全管理要点
用户多了,攻击面也扩大,以下几个维度必须重视。
限制登录来源IP与失败次数
使用/etc/hosts.allow和/etc/hosts.deny或firewalld限制只有公司出口IP能访问SSH端口,同时安装fail2ban,监控登录日志并自动封禁多次尝试失败的IP。
设置公钥认证并彻底禁用密码
在/etc/ssh/sshd_config中确认PasswordAuthentication no,并确保ChallengeResponseAuthentication no,这样即使密码泄露,也无法从外部登录。
定期审计用户活动
使用lastlog查看所有用户最近登录时间,journalctl _UID=用户ID或auditd记录命令操作,对于重要操作,可配置sudo日志记录,定期检查是否有僵尸账号,及时删除离职人员账号。
设置用户超时自动登出
在/etc/profile或/etc/bashrc中添加export TMOUT=600,表示10分钟无操作自动断开连接,这能有效减少空闲会话占用资源,降低被劫持风险。
常见问题:服务器多人登录失败怎么办?
即使配置正确,也常遇到一些意外情况,下面列举几个典型问题及排查思路。
问题:SSH连接被拒绝
检查SSH服务是否运行:systemctl status sshd,查看防火墙规则:iptables -L -n或firewall-cmd --list-all,确认/etc/ssh/sshd_config中AllowUsers或DenyUsers是否有误,如果使用密钥登录,检查authorized_keys文件权限和内容。
问题:用户无法使用sudo
确认用户是否在/etc/sudoers中指定,注意语法顺序,如果用户属于某个组,确保组名没有拼写错误,运行sudo -l列出当前用户可执行的命令,这是快速诊断办法。
问题:远程桌面无法多用户登录
Windows Server默认只允许两个远程管理会话,而且如果用户已经登录,新用户会踢掉旧用户,要解决需要安装远程桌面服务角色,并通过组策略设置“限制每个用户只能进行一个会话”或允许多个会话,同时检查是否已购买并激活RDS CAL授权。
服务器多人登录常见问题解答
问题:服务器配置多个用户登录会影响性能吗?
合理配置下影响很小,普通应用场景下每个用户消耗约几MB内存,同时在线几十个用户基本无感,但如果运行大量并发进程或资源密集型任务,可限制每个用户的会话数和CPU使用率。
问题:Linux服务器如何让多个用户使用同一个SSH密钥?
不推荐共享密钥,因为无法区分操作者,且一旦泄露所有用户受影响,如果临时需要,可以将公钥复制到多个用户的authorized_keys,但建议尽快为每个用户生成独立密钥并禁用共享。
问题:Windows服务器远程桌面多人登录需要额外购买授权吗?
默认情况下,Windows Server只允许两个并发远程管理会话,无需额外授权,但若要支持两个以上用户同时登录,必须安装远程桌面服务角色并购买RDS CAL,每个用户或设备都需要授权,否则违反许可协议。
服务器配置多人登录并不复杂,核心在于用户隔离、密钥认证和权限最小化,遵循这些原则即可搭建高效稳定的团队协作环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/534307.html