安全策略(CSP)是服务器安全策略中防止XSS和数据注入攻击的最有效手段,核心操作是在HTTP响应头中添加Content-Security-Policy指令,直接控制浏览器允许加载的资源来源。参考2
如何设置内容安全策略?服务器安全策略设置步骤详解
服务器安全策略包含多个层面,从操作系统加固到应用层防御,而内容安全策略属于最直接的前端防线,行业共识认为,CSP能拦截大部分外部脚本注入,是缓解跨站脚本攻击的基础设施。
安全策略的核心机制


CSP通过白名单模式告诉浏览器哪些资源是可信的,当服务器返回一个包含CSP头部的响应时,浏览器会根据策略禁止加载不在白名单中的脚本、样式、图片或连接,这种机制在2026年的Web安全标准中已普遍成为默认建议。
- 指令类型:default-src作为后备指令,覆盖所有未明确指定的资源类型;script-src专门控制脚本来源;style-src控制样式来源;img-src控制图片来源。
- 常见取值:’self’代表同源,’none’禁止所有,’unsafe-inline’允许内联,’unsafe-eval’允许eval等动态执行。
- 报告模式:通过Content-Security-Policy-Report-Only配合report-uri或report-to,在违规时不阻断仅记录,适合调试。
各服务器环境下的配置步骤
Nginx服务器
在Nginx的server块或location块中增加add_header指令,示例如下:
add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' 'unsafe-eval'; style-src 'self' 'unsafe-inline'; img-src 'self' data:;" always;
参考2

always参数确保即使非200状态码也发送此头部。- 配置后需执行
nginx -t检查语法,再systemctl reload nginx生效。
Apache服务器
在Apache的虚拟主机配置或.htaccess文件中使用Header指令:
Header always set Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' 'unsafe-eval'; style-src 'self' 'unsafe-inline'; img-src 'self' data:;"- 需提前加载mod_headers模块:
a2enmod headers。 - 配置后重启Apache使配置生效。
IIS服务器
在IIS管理器的HTTP响应头中添加,或通过web.config设置:
<system.webServer>
  <httpProtocol>
    <customHeaders>
      <add name="Content-Security-Policy" value="default-src 'self'; script-src 'self' 'unsafe-inline' 'unsafe-eval'; style-src 'self' 'unsafe-inline'; img-src 'self' data:;" />
    </customHeaders>
  </httpProtocol>
</system.webServer>
- 注意IIS版本差异,2016及以上支持更完整。
策略制定关键点
- 最小权限原则:仅允许必要的源,避免使用
'unsafe-inline'和'unsafe-eval',除非绝对需要,现代前端框架通常可通过nonce或hash来替代内联。 - nonce值:每次请求生成随机数,在script标签中通过nonce属性匹配,比
'unsafe-inline'更安全。script-src 'nonce-随机码'。 -
hash值
:对内联脚本进行哈希,指定'sha256-xxx',适合静态内联脚本。 - 测试先行:先在报告模式运行一周,收集违规报告再收紧策略。

企业服务器安全策略设置方案:内容安全策略配置要点
企业网站通常面临更复杂的混合内容环境,包括第三方分析工具、CDN、字体库等,企业服务器安全策略设置方案需要兼顾功能与安全,在内容安全策略中体现为精细化的源管理。
场景化策略示例
假设企业站点使用自建服务器、Google Analytics和CDN:
Content-Security-Policy: default-src 'self'; script-src 'self' https://www.google-analytics.com 'unsafe-inline' 'unsafe-eval'; style-src 'self' 'unsafe-inline' https://fonts.googleapis.com; font-src 'self' https://fonts.gstatic.com; img-src 'self' data: https://www.google-analytics.com; connect-src 'self' https://www.google-analytics.com; report-uri /csp-report;- 每个资源类型单独列出,避免使用过于宽泛的
default-src。 - 报告端点:设置report-uri或report-to,将违规信息发送到日志服务器,用于持续监控。
如何平衡安全与性能
- 避免过度限制:过于严格的策略可能导致页面功能瘫痪,如拒绝内联样式、正常CDN资源,业界建议逐步收紧,先报告再强制。
- 使用strict-dynamic:在script-src中使用
'strict-dynamic',允许已被信任的脚本加载更多脚本,降低维护成本,同时对非内联脚本友好。 - 缓存策略:CSP头部本身不缓存,但可通过Cache-Control控制页面缓存,减少重复验证。

服务器安全策略设置费用参考
安全策略本身是免费的,只需要在服务器配置中修改即可,但若企业需要可视化策略管理、报告分析、自动调优,则可能涉及第三方平台费用,多数情况下,企业级CSP管理平台按域名或请求量收费,年费从几千到数万元不等,开源方案如使用CSP Report Server可以自建报告接收端,节省费用。
安全策略设置常见问题解答
安全策略设置后网站报错,怎么办?参考2
查看浏览器开发者工具控制台中的CSP违规报告,具体指出哪个资源被拦截,根据报告中的来源和指令,将合法源添加到对应策略中,如果使用报告模式,先收集一周数据,再统一调整。
安全策略和X-XSS-Protection头有什么不同?
X-XSS-Protection是旧版浏览器对反射型XSS的过滤,现已逐步废弃,CSP是更全面的防御机制,不仅过滤XSS,还能控制资源加载、流量劫持等多个维度,两者互补,但CSP是主流推荐。
如何调试内容安全策略的违规报告?
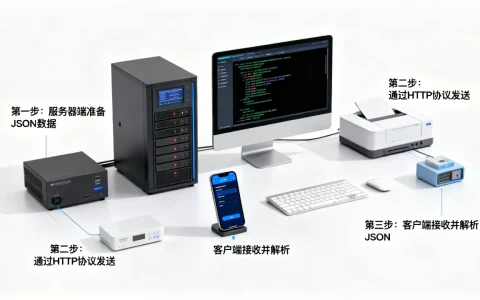
使用Content-Security-Policy-Report-Only头配合report-uri,将所有违规发送到指定URL,可以用第三方服务如CSP Report Collector,或自建接收端解析JSON,在报告模式中,违规不会阻断页面,只记录,便于安全团队查看并调整策略。
在服务器安全策略中,内容安全策略是防御前端攻击的基石,正确配置能显著降低XSS和数据泄露风险,结合报告机制和持续优化,可形成动态安全策略,适应业务变化。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/534980.html