服务器客户端通讯的本质是客户端主动发起请求、服务器响应并回传数据的过程,其核心在于协议选择、连接管理与数据格式的约定,理解这一机制是排查通讯故障和优化性能的前提。
通讯的基本流程与工作原理
服务器客户端通讯听起来高深,拆开看就是两端“对话”的过程,客户端先开口,服务器听后回答,一来一回构成一次完整的请求-响应循环。
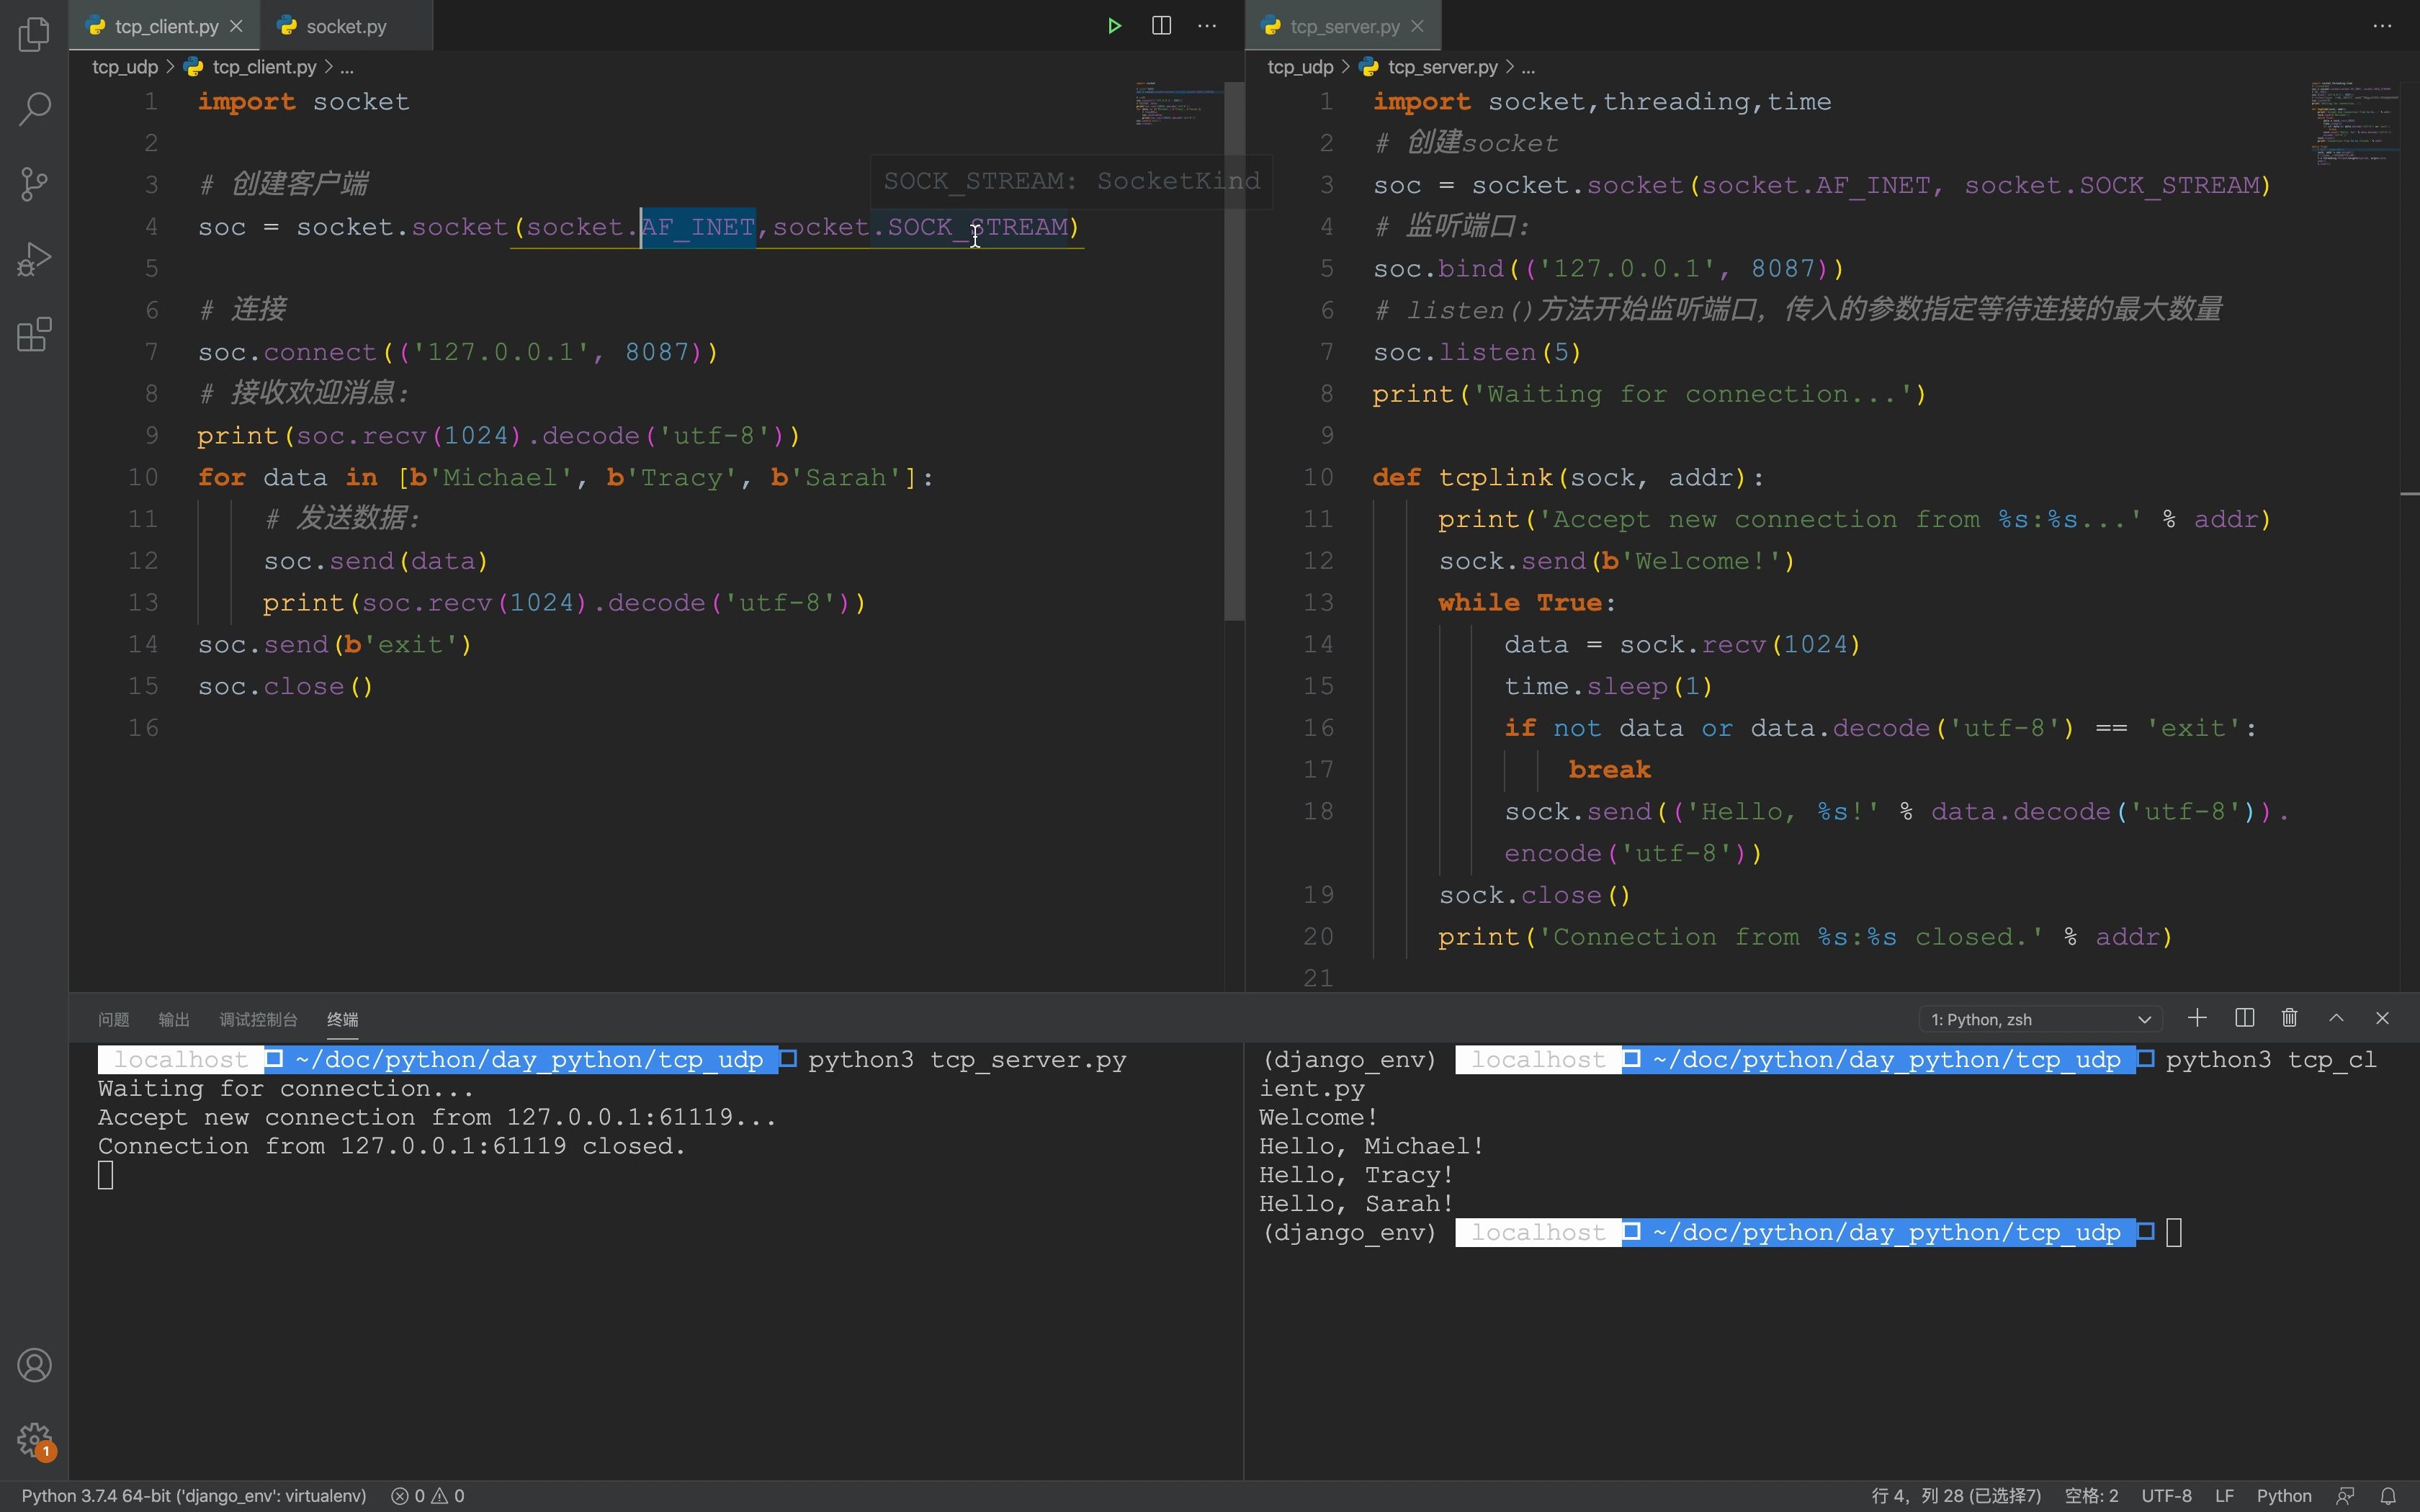
一次完整通讯的四个步骤
第一步:建立连接。 客户端通过IP地址和端口号找到服务器,双方完成握手,以TCP协议为例,这需要三次握手确认双方收发能力正常。
第二步:发送请求。 客户端把用户的操作封装成符合协议格式的数据包,包含请求方法、目标路径、请求头、请求体等内容。
第三步:服务器处理。 服务器解析请求,执行相应的业务逻辑,可能涉及数据库查询、文件读写或其他内部服务调用。
第四步:返回响应。 服务器将处理结果封装成响应报文,包含状态码、响应头、响应体,经网络回传给客户端。
连接管理方式
- 短连接: 每次请求都新建连接,完成后关闭,适合请求频率低的场景,实现简单但效率偏低。
- 长连接: 一次连接可处理多个请求,减少重复握手的开销,HTTP/1.1默认支持,HTTP/2更进一步实现了多路复用。
- 连接池: 客户端维护一组可用连接,按需借用和归还,避免频繁创建销毁连接带来的性能损耗。
协议选择的实际考量
通讯协议是双方约定的“语言”,选错协议等于鸡同鸭讲,不同场景下协议的取舍差异很大。
主流协议对比
| 协议 | 传输层 | 特点 | 典型场景 |
|---|---|---|---|
| HTTP/HTTPS | TCP | 文本协议,易调试,跨平台 | Web应用、RESTful API |
| WebSocket | TCP | 全双工,服务端可主动推送 | 实时聊天、行情推送 |
| MQTT | TCP | 轻量级,支持发布/订阅模型 | 物联网设备通讯 |
| gRPC | HTTP/2 | 二进制编码,性能高,强类型 | 微服务内部调用 |
| UDP自定义 | UDP | 无连接,低延迟,可能丢包 | 音视频传输、实时游戏 |
内网与外网环境的差异
内网环境下,网络质量稳定,延迟低,选择协议时更侧重开发效率和业务契合度,多数企业内网应用直接使用HTTP协议即可满足需求。
外网环境则要面对网络抖动、带宽限制、运营商劫持等问题,行业共识认为,面向公网的服务应在HTTP基础上启用HTTPS加密,并考虑使用CDN加速静态资源分发。

跨地域部署的通讯挑战
服务器客户端通讯延迟高怎么解决?这个问题几乎每个做跨地域业务的团队都会遇到,服务器在华北,用户遍布全国,远距离传输的物理延迟无法消除,但可以优化:
- 在华东、华南等用户集中区域部署边缘节点
- 使用Anycast技术让不同地域的用户就近接入
- 对动态请求做链路优化,减少不必要的跳转和重定向
通讯延迟的排查与优化路径
用户反馈“系统卡顿”“页面加载慢”,多半是通讯链路的某个环节出了问题,从客户端到服务器,中间每一跳都可能是瓶颈。
定位延迟的常用手段
客户端侧: 打开浏览器开发者工具,查看Network面板中各请求的耗时分布,重点看Waiting(TTFB)时间,这个指标反映服务器响应速度。
服务器侧: 使用top命令查看CPU和内存占用,用ss -t查看当前连接状态,结合Nginx或Tomcat的访问日志分析请求处理时长。
网络侧: 使用ping测网络连通性,用traceroute查看路由路径,找出耗时异常的跳点。
优化措施按优先级排序
- 启用HTTP缓存: 静态资源设置合理的Cache-Control头,减少重复请求
- 压缩传输数据: 开启Gzip或Brotli压缩,文本类资源体积可减小70%左右
- 合并请求数量: 将多个小请求合并为一个批量接口,减少往返次数
- 升级到HTTP/2: 多路复用让多个请求共享一个连接,显著降低队头阻塞
- 服务端性能调优: 优化数据库查询、增加索引、调整线程池参数
数据库查询对通讯的影响
多数情况下,服务器处理请求的耗时主要花在数据库交互上,一个接口响应500ms,可能480ms都在等SQL执行结果,优化通讯性能时,别只盯着网络层面,数据库慢查询往往是真正的罪魁祸首,通过慢查询日志找出执行时间长的SQL,分析执行计划,优化索引结构,效果立竿见影。
通讯安全的防护要点
安全性是服务器客户端通讯不可回避的话题,明文传输等于把数据裸奔在网络上,任何中间节点都能窥探内容。
数据加密的落地方式
传输层加密: 部署SSL/TLS证书启用HTTPS,确保数据在传输过程中不被窃听和篡改,这是最基础的防护,所有面向公网的通讯都应该启用。
应用层加密: 对敏感字段做额外加密处理,比如密码使用bcrypt或PBKDF2加盐哈希,关键业务参数使用AES对称加密,即使HTTPS被绕过,攻击者拿到密文也无法直接利用。
身份认证: 采用Token机制验证客户端身份,JWT(JSON Web Token)是目前应用最广泛的方案,服务端签发带过期时间的Token,客户端每次请求携带,服务端验签后放行。

接口鉴权的常见方案
- API Key: 适合服务端到服务端的通讯,简单直接
- OAuth 2.0: 适合第三方授权登录场景,流程规范但实现复杂
- 签名机制: 参数按规则排序后拼接密钥做哈希,防止请求被篡改
通讯安全实践中的常见误区
不少团队把HTTPS当作安全万能药,其实HTTPS只保护传输过程,不解决业务层面的安全问题,SQL注入、越权访问、逻辑漏洞这些风险依然存在,安全防护要分层做,传输加密只是第一道门。
高并发场景下的通讯架构演进
当用户量增长到一定程度,单台服务器扛不住了,通讯架构需要随之调整。
从单机到集群的演变路径
第一阶段:单台服务器。 应用和数据库部署在同一台机器上,适合日活千级以下的小项目。
第二阶段:应用与数据库分离。 应用服务器和数据库服务器独立部署,各自按需扩容,此时需要关注应用服务器的会话保持问题。
第三阶段:引入负载均衡。 Nginx或SLB作为统一入口,将请求分发到多台应用服务器,通过轮询、最少连接数等算法实现流量分配。
第四阶段:微服务化。 业务拆分为多个独立部署的服务,通过gRPC或HTTP进行内部通讯,服务注册与发现、配置中心、链路追踪成为刚需。
会话保持的解决方案
服务器客户端通讯里,会话保持是个经典难题,用户登录状态存在哪台服务器的内存里,下次请求被负载均衡转发到别的机器就丢了。
- Session Stick: 负载均衡根据Cookie或IP哈希,把同一用户的请求固定转发到同一台服务器,实现简单,但服务器宕机会导致会话丢失。
- Session共享: 把Session存到Redis等外部存储,所有服务器共享,可用性和扩展性更好,是目前主流方案。
- 无状态化改造: 服务端不保存会话状态,用户信息加密写入Token由客户端保存,彻底解决会话问题,但登出和强制下线处理起来较复杂。
常见问题排查手册
遇到通讯故障时,按照下面的清单逐项检查,能快速缩小问题范围。
连接超时
客户端报连接超时,先ping服务器IP确认网络通不通,网络正常的话,检查服务器端口是否监听、防火墙是否放行、安全组规则是否正确,用telnet ip port测试端口连通性,比直接看业务代码更高效。
请求成功但响应缓慢
服务器能收到请求但响应慢,登录服务器看资源占用,CPU跑满看是否有死循环或密集计算任务,内存不足检查是否有内存泄漏,磁盘IO高排查是否有大量日志写入,多数情况下,重启应用只是缓兵之计,找到根因才是正解。

数据乱码
客户端和服务器的字符编码不一致会造成乱码,统一使用UTF-8编码,在HTTP头中显式声明Content-Type: application/json; charset=utf-8,同时确保数据库连接串也指定了UTF-8。
服务器返回502或504
502 Bad Gateway表示网关或代理服务器收到了无效响应,通常是后端应用崩溃或端口未监听,504 Gateway Timeout表示上游服务处理超时,需要检查后端服务的响应时间是否超过了代理服务器的超时阈值。
服务器客户端通讯加密怎么做
给通讯加上加密保护,核心是让数据在传输过程中以密文形式存在,即使被抓包也无法还原真实内容。
启用HTTPS的完整步骤
第一步:获取证书。 从证书颁发机构(CA)购买SSL证书,或者使用Let’s Encrypt申请免费证书,国内用户访问时,建议选择有国内节点的CA机构签发的证书。
第二步:配置证书。 以Nginx为例,在配置文件中指定证书路径和私钥路径,监听443端口并开启SSL。
第三步:强制跳转。 配置HTTP到HTTPS的301重定向,确保所有请求都走加密通道。
第四步:验证生效。 访问https://你的域名,确认浏览器地址栏显示锁形图标,没有安全警告。
双向认证的适用场景
普通HTTPS是单向认证,客户端验证服务器的身份,在内网或对安全性要求极高的场景下,可以启用双向认证(mTLS),服务器也验证客户端的证书,确保只有持有合法证书的设备才能接入。
高频疑问解答
服务器客户端通讯协议有哪些常用选择?
最常用的是HTTP/HTTPS,适合绝大多数Web应用场景,需要服务端主动推送时选择WebSocket,物联网设备通讯优先考虑MQTT,微服务内部调用追求性能可以用gRPC,实时音视频场景则适合UDP协议自定义方案。
内网通讯和外网通讯在实现上有哪些区别?
内网通讯网络环境可控,延迟低,通常不需要加密也能保证安全,但为了方便后续业务扩展,建议预留鉴权能力,外网通讯必须考虑数据加密、DNS解析、带宽成本、跨运营商访问等问题,还需要防范恶意攻击和非法请求。
UDP通讯比TCP快多少?
UDP省去了三次握手和四次挥手的过程,也没有拥塞控制机制,在局域网环境下延迟可以比TCP低30%到50%,但UDP不保证数据可靠到达,丢包、乱序都需要应用层自行处理,实际选型时,宁可选择TCP加合理的超时重传机制,也不要为了追求速度盲目使用UDP,除非业务能容忍数据丢失。
服务器客户端通讯的底层逻辑并不复杂,关键在于根据业务场景做出合适的技术选型,并在问题出现时沿着连接建立、数据发送、服务处理、响应返回这条链路逐段排查,把握住协议、连接、安全和性能这四个核心维度,绝大多数通讯问题都能迎刃而解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/554682.html