服务器握手是网络通信建立可靠连接的基石,其核心价值在于确保通信双方身份验证、参数协商与传输安全,在复杂的网络环境中,一次成功的握手直接决定了后续数据传输的完整性与可用性,无论是浏览网页、传输文件还是进行远程管理,握手过程都是建立信任链条的第一步,任何环节的失败都会导致连接中断或安全隐患,理解并掌握服务器握手的机制,对于网络运维人员和安全专家而言,是保障服务高可用的必备技能。
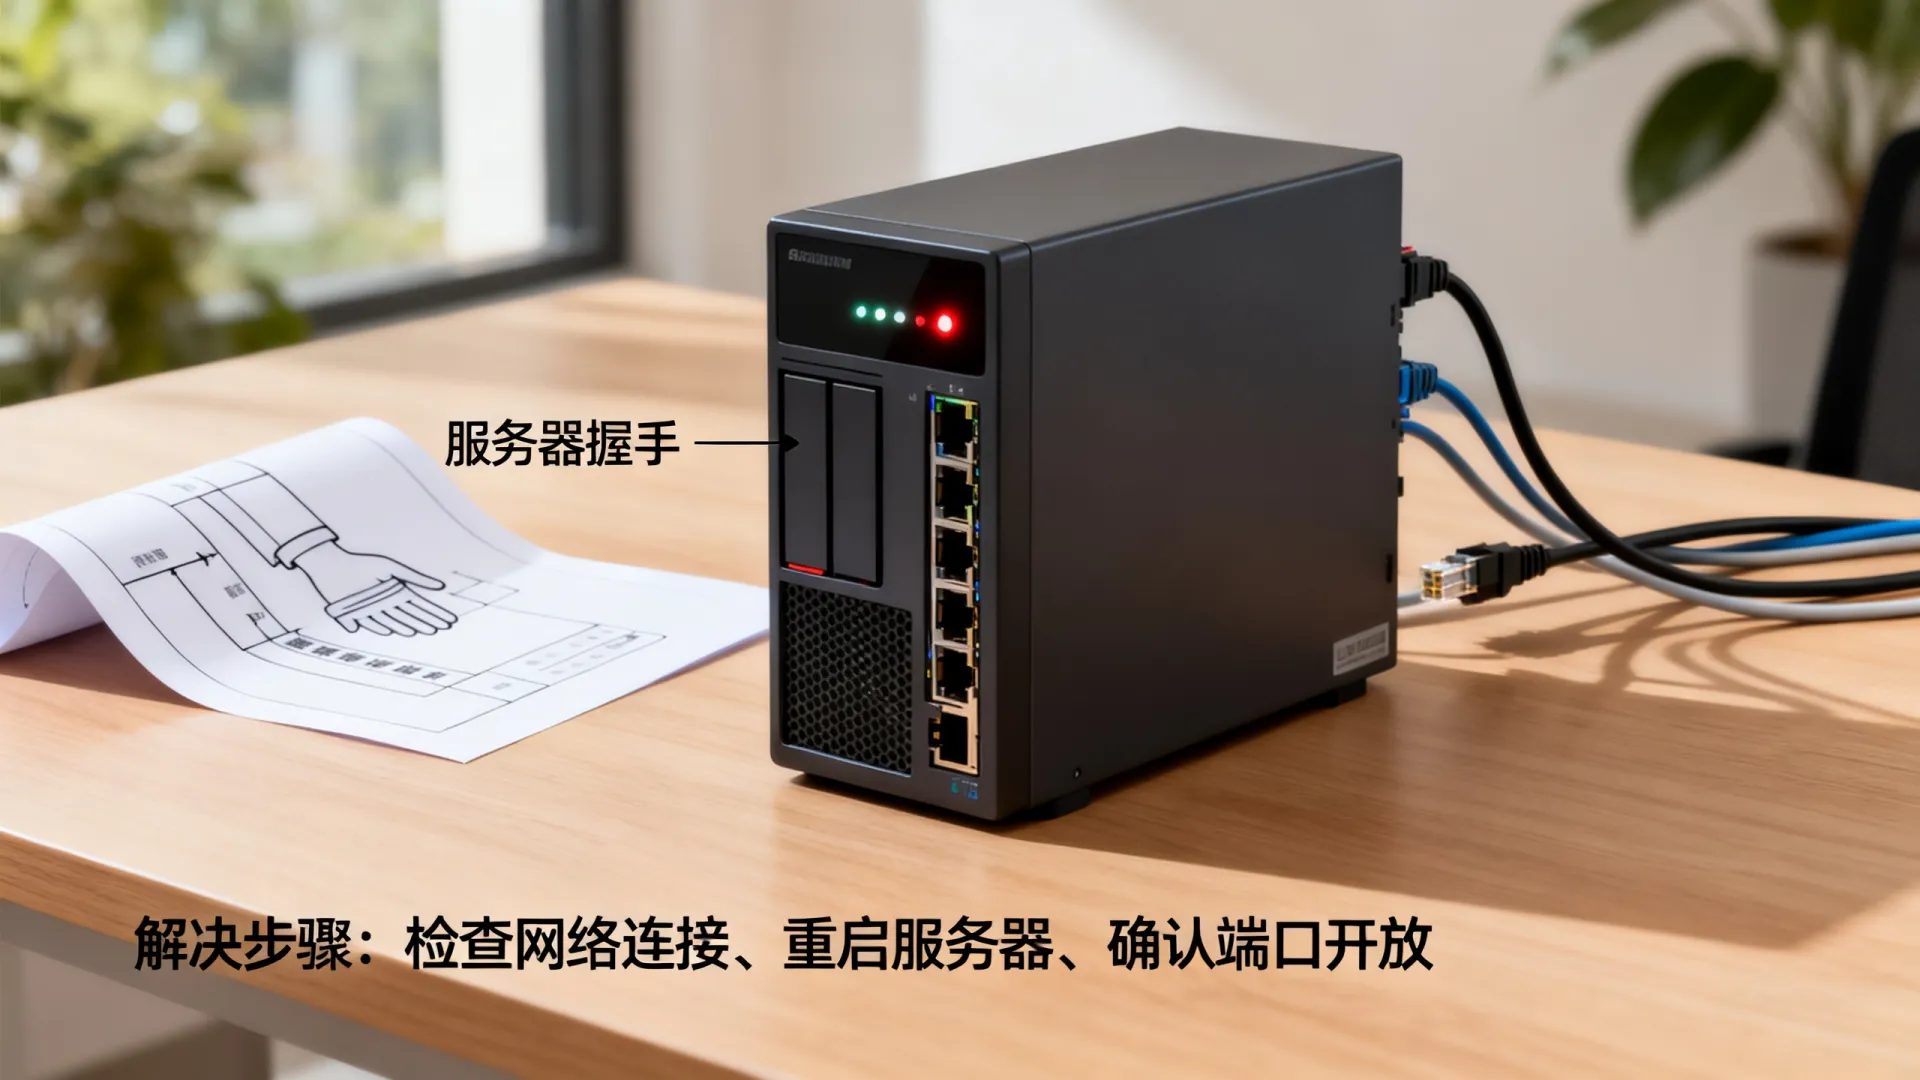

服务器握手的核心逻辑与流程解析
握手过程并非简单的“打招呼”,而是一套严密的协议交互程序,它通过预定义的规则,让客户端与服务器在数据传输前达成一致,这一过程主要解决三个核心问题:双方身份的确认、通信密钥的协商以及传输参数的设定。
-
建立连接的初始阶段
在TCP/IP协议栈中,著名的“三次握手”是所有通信的起点,这一机制通过交换特定的标志位,确保了通信双方的接收与发送能力均正常。- 第一步:请求建立,客户端发送SYN报文,携带初始序列号,表明希望建立连接,此时客户端处于SYN_SENT状态。
- 第二步:确认接收,服务器收到请求后,回复SYN+ACK报文,ACK用于确认客户端的SYN,SYN则携带服务器的初始序列号,此时服务器处于SYN_RCVD状态。
- 第三步:最终确认,客户端收到回复后,发送ACK报文确认服务器的SYN,连接正式建立,进入ESTABLISHED状态。
这套流程确保了连接是双向且同步的,防止了因网络延迟导致的失效连接请求突然传到服务端而造成资源浪费。
-
安全层(SSL/TLS)的深度交互
在现代互联网架构中,单纯的TCP握手已无法满足安全需求,HTTPS协议在TCP连接建立后,会立即进行SSL/TLS握手,这是保障数据不被窃听或篡改的关键。- 协议版本协商:客户端告知服务器支持的协议版本(如TLS 1.2或TLS 1.3),双方选择最高支持的版本。
- 密码套件选择:客户端提供支持的加密算法列表,服务器从中选定一个最强的组合,包括密钥交换算法、对称加密算法和哈希算法。
- 身份验证与密钥交换:服务器发送数字证书,客户端验证证书的合法性与可信度,随后双方通过非对称加密算法(如RSA或ECDHE)协商出对称密钥,用于后续通信。
服务器握手失败的常见诱因与排查策略
在实际运维场景中,握手失败是导致服务不可用的主要原因之一,排查此类问题需要具备系统性的诊断思维,从网络层、系统层到应用层逐级分析。
-
网络层连通性问题
物理链路故障或路由配置错误会导致握手包无法到达。
- 丢包与延迟:高丢包率会导致SYN包丢失,客户端无法收到服务器的响应,使用Ping命令或MTR工具可快速检测链路质量。
- 防火墙拦截:服务器防火墙或云服务商的安全组未放行对应端口(如80、443、22),导致握手在第一步就被阻断,检查iptables规则或安全组策略是首要操作。
-
系统资源与配置瓶颈
服务器负载过高或内核参数配置不当,会直接拒绝新的连接请求。- Backlog队列溢出:当并发连接请求超过系统内核设置的半连接队列长度时,多余的SYN请求会被丢弃,通过调整
net.core.somaxconn和net.ipv4.tcp_max_syn_backlog参数可优化承载能力。 - 文件描述符耗尽:Linux系统下一切皆文件,连接数受限于文件句柄数量,若达到上限,服务器将无法创建新的Socket句柄,握手自然失败。
- Backlog队列溢出:当并发连接请求超过系统内核设置的半连接队列长度时,多余的SYN请求会被丢弃,通过调整
-
证书与协议不匹配
在安全握手阶段,配置错误是主要障碍。- 证书过期或不受信任:服务器证书过期、域名不匹配或使用了自签名证书,会导致客户端校验失败,主动断开连接。
- 协议版本不兼容:出于安全考虑,许多服务器禁用了旧版协议(如SSLv3、TLS 1.0),若客户端仅支持旧协议,握手将无法完成,需确保服务器配置支持现代协议标准。
优化服务器握手性能的专业方案
提升握手效率不仅能改善用户体验,还能降低服务器负载,针对高并发场景,需从协议优化与架构调整两方面入手。
-
启用TCP Fast Open (TFO)
传统三次握手在数据传输前需要消耗一个RTT(往返时延),TFO允许在SYN包中携带数据,使得客户端在首次握手时就能发送请求,大幅降低了延迟,对于短连接频繁的应用,效果尤为显著。 -
优化SSL/TLS握手效率
安全握手涉及复杂的非对称加密运算,是性能瓶颈所在。- 使用TLS 1.3:相比TLS 1.2,TLS 1.3将握手过程从两个RTT减少到一个RTT,甚至支持0-RTT恢复,极大提升了重连速度。
- 启用OCSP Stapling:传统证书状态验证需要客户端连接CA服务器,耗时较长,OCSP Stapling允许服务器预先获取并缓存证书状态,随握手包一并发送给客户端,消除了客户端查询的延迟。
- Session Resumption:通过会话票证或会话ID机制,允许断开连接后的客户端快速恢复会话,跳过繁重的密钥协商过程。
-
调整内核参数适应高并发
针对高并发环境,需精细化调整TCP参数。- 缩短
tcp_fin_timeout时间,加快处于TIME_WAIT状态的连接回收。 - 开启
tcp_tw_reuse,允许将TIME_WAIT状态的端口用于新的连接,防止端口耗尽。
- 缩短
构建可靠的通信基石
服务器握手不仅是网络协议栈的机械执行,更是保障业务连续性的关键环节,从基础的TCP三次握手到复杂的SSL/TLS协商,每一个环节的稳定都至关重要,运维人员需深入理解其底层原理,结合系统内核调优与安全策略配置,才能构建起高效、安全、稳定的网络通信环境,只有确保每一次握手都能精准达成,数据的洪流才能在互联网的血管中顺畅奔流。
相关问答
为什么服务器握手过程中会出现大量TIME_WAIT状态,如何解决?
TIME_WAIT状态通常出现在主动关闭连接的一方,这是TCP协议为了保证连接可靠关闭而设计的机制,确保最后的ACK包能到达对方,以及让旧连接的重复数据包在网络中消失。
解决方案:
- 开启
net.ipv4.tcp_tw_reuse参数,允许复用TIME_WAIT状态的端口。 - 调整
net.ipv4.tcp_fin_timeout参数,缩短TIME_WAIT的持续时间(非标准做法,需谨慎)。 - 优化应用层逻辑,尽量由客户端主动断开连接,将TIME_WAIT压力转移至客户端,或使用长连接减少频繁握手与断开。
如何判断服务器握手失败是由于防火墙还是服务未启动?
可以通过返回报文的特征进行区分:
- 防火墙拦截(DROP):客户端发送SYN包后,没有任何回应,出现请求超时,这通常意味着数据包被防火墙直接丢弃。
- 服务未启动或端口未监听(REJECT):客户端发送SYN包后,立即收到服务器返回的RST(复位)包或ICMP端口不可达报文,这表明服务器收到了请求,但发现目标端口没有进程在监听,因此主动拒绝连接。
如果您在服务器握手配置或排查过程中遇到其他疑难问题,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/69491.html