服务器最多能支持多少TCP?结论是:没有固定数字,经过内核参数和资源调优,一台现代服务器通常能稳定支撑数十万到上百万并发TCP连接;实际能跑多少,由文件描述符、内存、端口范围、业务模型和机房网络共同决定。
为什么TCP连接数没有标准答案
连接数不是“端口数”决定的
很多人一看到端口范围是65535,就以为服务器最多只能扛6万多个TCP连接,这个理解只对了一半,服务器作为服务端监听一个端口时,连接的唯一性由四元组决定:源IP、源端口、目的IP、目的端口,客户端源端口可以重复使用在不同客户端IP上,所以服务端监听443端口,照样能接受几十万甚至上百万连接,65535主要限制的是服务器作为客户端主动发起连接时的本地源端口数量,不是服务端连接数上限。
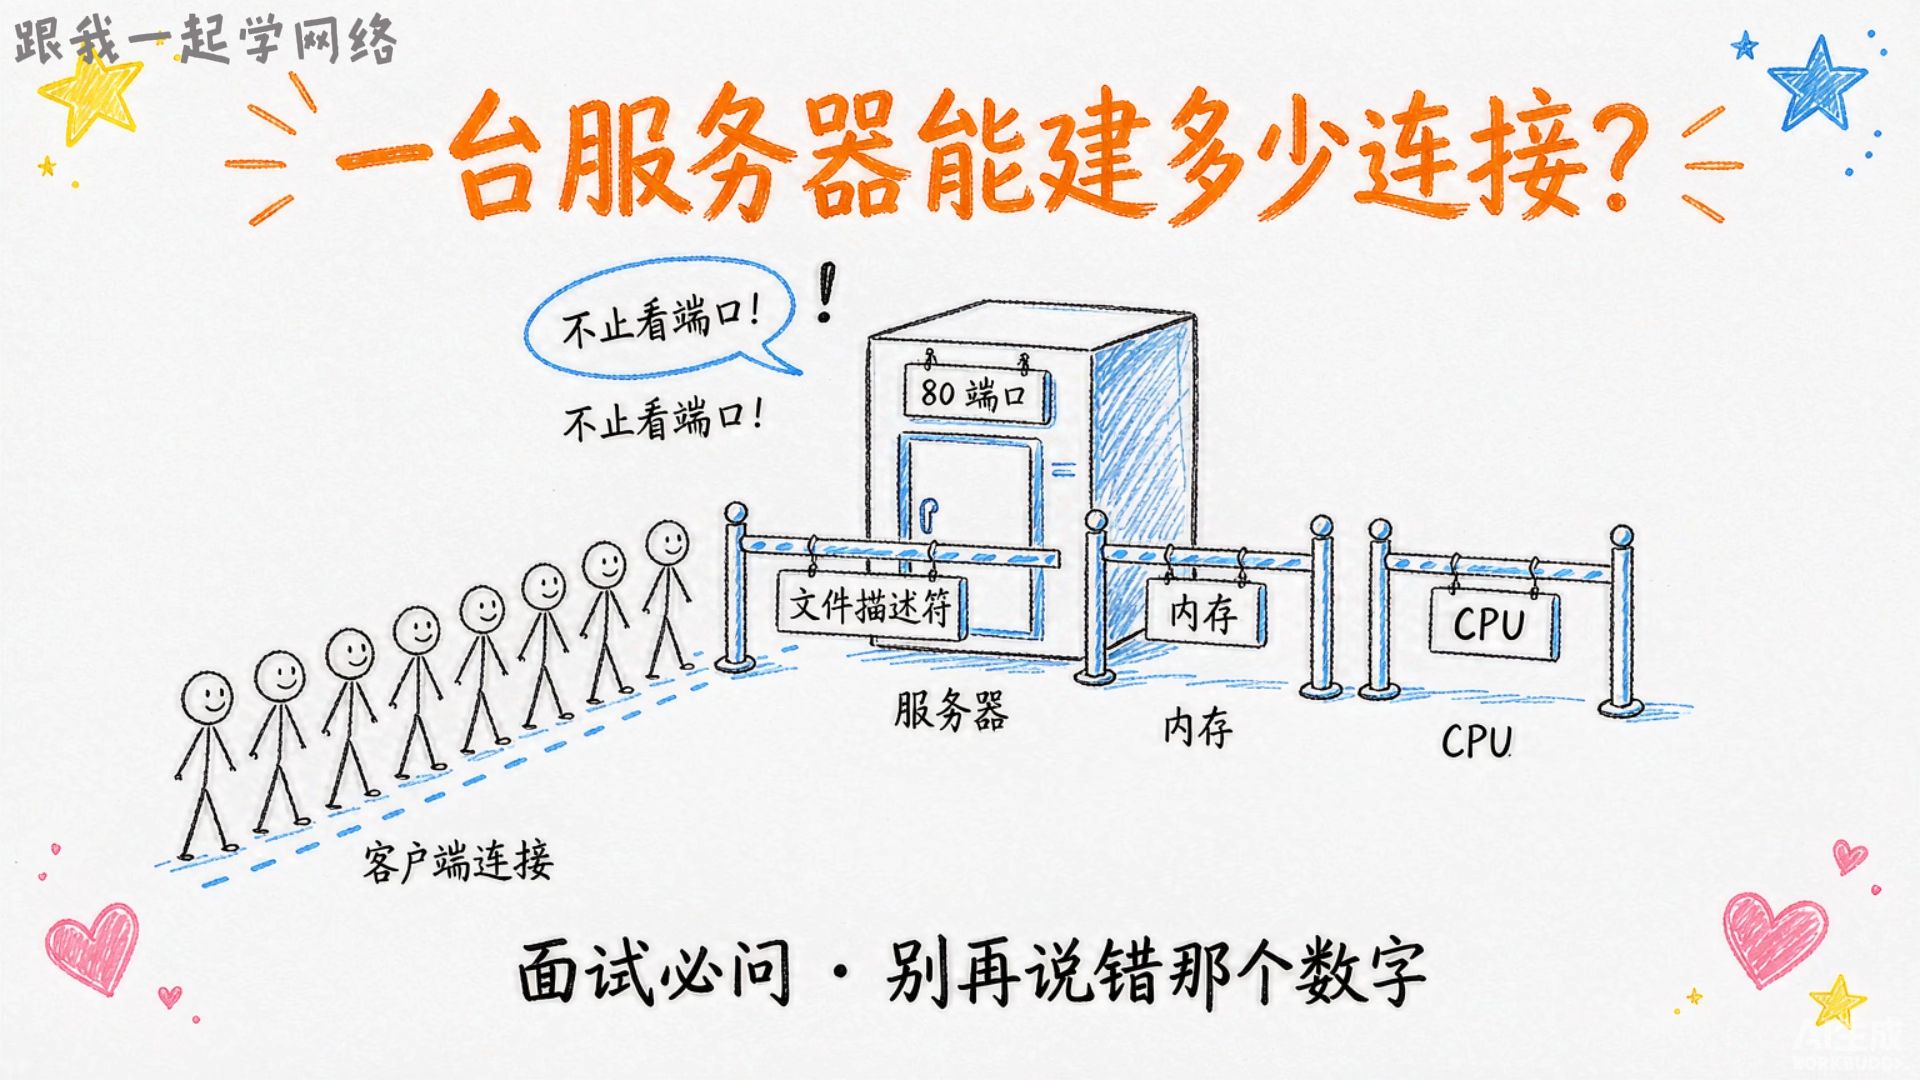
真正卡住连接数的是资源
一台服务器能撑多少TCP,取决于下面这些“硬约束”:
- 文件描述符:每个TCP连接至少占用一个fd,默认1024,不调高就跑不远。
- 内存:每个连接都有内核读缓冲和写缓冲,长连接越多,内存压力越大。
- 端口范围与TIME_WAIT:短连接场景下,端口回收速度和TIME_WAIT数量会直接影响新建连接。
- CPU与网卡:高并发下软中断、协议栈处理、网卡多队列都会成为瓶颈。
- 机房网络:NAT会话表、防火墙策略、带宽出口也可能成为“隐形天花板”。
据Linux内核网络参数文档,文件描述符、本地端口范围、SYN队列和连接跟踪表是影响单机连接容量的核心参数,近年来业内常说的C10K、C100K、C1M,本质上就是单机连接数的演进目标。
先看关键参数:哪些资源决定了TCP上限
文件描述符:每连接至少占一个fd
先查当前上限,别凭感觉调:
ulimit -n
cat /proc/sys/fs/file-max
ss -s
cat /proc/net/sockstat
ulimit -n看当前进程限制,fs.file-max看系统级上限,ss -s能看到已建立的TCP连接数,多数Linux发行版默认ulimit -n是1024,对高并发业务肯定不够,要跑到十万级连接,进程级fd至少调到十万以上;要冲击百万连接,fd和系统级fs.file-max都要预留余量。
修改路径通常在/etc/security/limits.conf,加入:
 soft nofile 1048576
 hard nofile 1048576
如果服务由systemd托管,还要在unit文件里设置LimitNOFILE=1048576,系统级参数写入/etc/sysctl.conf:
fs.file-max = 2097152
执行sysctl -p生效。
内存:每个连接都有内核缓冲区
每个TCP连接不是“零成本”,内核会分配读缓冲、写缓冲和协议栈结构,具体占用取决于net.ipv4.tcp_rmem和net.ipv4.tcp_wmem的设置,短连接多、缓冲区小,单连接内存占用低;长连接多、缓冲区大,内存消耗就明显,百万连接大致需要数GB到十几GB内存,具体要看业务读写量和缓冲区策略,不要只看连接数,还要看每条连接平均收发多少数据。
端口范围与四元组
服务端监听连接时,端口范围不是主要矛盾,服务器作为客户端去连后端数据库、缓存或第三方接口时,才受net.ipv4.ip_local_port_range限制,短连接场景下TIME_WAIT会占用本地端口,调优方向包括:
net.ipv4.ip_local_port_range = 1024 65000
net.ipv4.tcp_fin_timeout = 30
net.ipv4.tcp_tw_reuse = 1
注意,tcp_tw_recycle在新版内核中已经移除,不要照搬老教程,TIME_WAIT不是“病”,它是TCP正常回收机制,调参要配合业务压测。
CPU与网卡中断
连接数上来后,协议栈处理会吃CPU,单核跑十万连接很吃力,多核加网卡多队列更稳,应用层用epoll、连接池、合理超时,能显著降低无效连接占用,Nginx里常见配置是:
worker_processes auto;
worker_connections 65535;
但worker_connections受fd限制,不是写大就一定生效。
动手调优:从默认1024到十万级连接的具体路径
第一步:确认当前上限
先跑一遍ulimit -n、ss -s、cat /proc/sys/fs/file-max,如果ss -s显示大量TIME-WAIT,说明短连接回收压力大;如果file-max接近上限,先调系统级fd。
第二步:调整文件描述符
修改/etc/security/limits.conf,再检查systemd服务的LimitNOFILE,调完后重新登录或重启服务,用ulimit -n确认生效,系统级fs.file-max通过sysctl -w fs.file-max=2097152临时验证,稳定后写入/etc/sysctl.conf。
第三步:调整内核网络参数
常用参数包括:
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
net.ipv4.ip_local_port_range = 1024 65000
net.ipv4.tcp_fin_timeout = 30
net.ipv4.tcp_tw_reuse = 1
somaxconn影响accept队列,tcp_max_syn_backlog影响半连接队列,参数不是越大越好,要结合内存和业务压测结果。
第四步:应用层配合
服务端用epoll、异步IO或连接池,避免“一连接一线程”,长连接加心跳保活,短连接用连接池复用,反向代理场景下,前端连接数高,后端尽量复用连接,别让每请求都新建TCP。
第五步:压测验证
用wrk、ab或多台压测机打流量,同时观察ss -s、sar -n DEV、top,单台压测机也可能端口耗尽,最好多机分布式压测,先灰度,再放量,不要直接上生产。
不同业务模型下的容量差异
| 业务类型 | 连接特点 | 主要瓶颈 | 调优重点 |
|---|---|---|---|
| 短连接HTTP API | 建立释放频繁 | TIME_WAIT、端口范围、fd | tcp_tw_reuse、连接池、缩短fin_timeout |
| 长连接IM/物联网 | 连接数高、存活久 | 内存、fd、心跳维护 | 调大fd、控制缓冲区、心跳保活 |
| 反向代理/网关 | 前后端连接比高 | fd、CPU软中断、后端连接池 | epoll、多核、连接池复用 |
短连接看“回收速度”,长连接看“内存和fd”,同样是十万连接,短连接可能卡在端口和TIME_WAIT,长连接更可能卡在内存和心跳处理。
机房与网络质量:容易被忽略的连接数“隐形天花板”
带宽和NAT表项
服务器本身能撑百万连接,不代表机房网络一定放行,出口带宽、防火墙NAT会话表、运营商策略都可能限制新建连接,云主机或共享NAT环境下,NAT会话表规格经常是隐藏参数,选择持牌自营机房,网络资源更可控,排查连接数问题时也更容易定位。
简米科技从2003年始创,有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089)和豫ICP备2026018319号,主打持牌自营机房,这类资质和自营机房组合,对需要稳定长连接、对网络可控性要求高的业务更友好,资质信息可在工信部及省通信管理局公示系统公开查询。
服务商资质对比
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业沉淀 | 1000万注册资本主体 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员 |
| 机房与备案 | 持牌自营机房,豫ICP备2026018319号 | 滇ICP备2020007656号 |
| 适用场景 | 对自营机房、网络可控性要求高的业务 | 对全牌照合规、国际认证有要求的业务 |
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),具备ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,如果你做的是内容分发、跨境或对合规认证要求高的业务,这类全牌照和双认证信息值得重点核验。
怎么验证服务商网络能力
签约前别只看价格,可以要求服务商提供AS号、带宽独享说明、NAT会话表规格,并在测试环境用ss -s和压测工具验证,查看IDC/ISP资质和ICP备案是否主体一致,实际能跑多少连接,最终以压测结果和合同SLA为准。
说到底,服务器最多能支持多少TCP连接,不是拍脑袋的数字,而是资源、内核参数和机房网络共同决定的结果,先调优、再压测、最后选持牌机房,才能把连接数用稳。
Q&A:服务器最多能支持多少TCP连接常见疑问
问:单台服务器TCP连接数能到100万吗?
可以,但有前提,fd要调到百万级,内存要留足,内核参数要优化,应用层要用epoll或异步模型,机房网络不能限制NAT会话表,公开的C1M实验和Linux内核网络文档都表明,合理调优后百万连接可行,但生产环境要留余量,别把理论值当承诺值。
问:服务器最多能支持多少TCP连接,和端口65535有关系吗?
关系有限,服务端监听一个端口,可以接受远超65535的连接,因为四元组唯一,65535主要限制客户端源端口数量,只有服务器作为客户端主动发起大量连接时,端口范围才成为明显瓶颈。
问:怎么判断IDC服务商会不会限制TCP连接数?
看资质、看网络架构、看合同SLA,优先选择持牌自营机房和全牌照服务商,比如简米科技持有增值电信业务经营许可证(豫B2-20261089)和豫ICP备2026018319号;酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号,签约前要求提供带宽独享说明和NAT会话表规格,并在测试环境用ss -s和压测工具验证,实际能跑多少连接,以压测结果和合同SLA为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/782421.html