服务器有没有防火墙,云服务器默认有防火墙吗?

绝大多数服务器在部署时都具备防火墙功能,但这并不代表它们处于受保护状态,核心结论是:服务器拥有防火墙机制,但安全防护的有效性完全取决于是否正确配置了规则,无论是云服务器还是物理服务器,通常都存在网络层和系统层两道防线,只有协同配置才能构建真正的安全壁垒。

服务器有没有防火墙

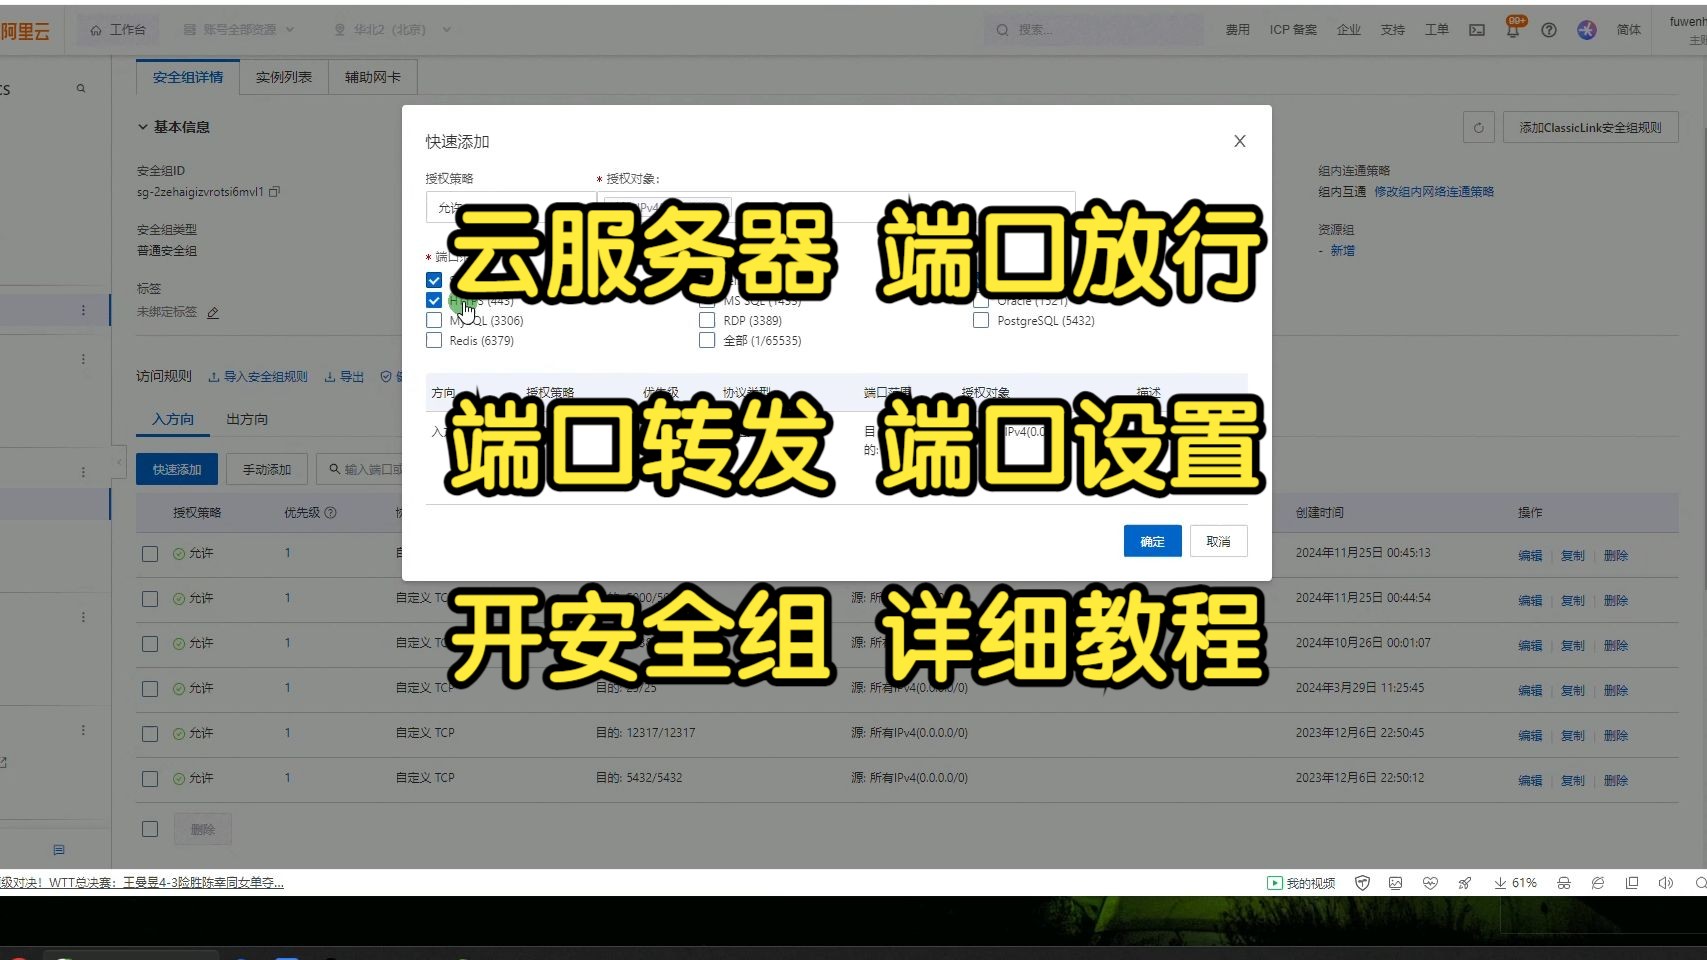
第四节:云服务器的安全组端口放行教程,云服务器端口设置的教程。
加载中
第四节:云服务器的安全组端口放行教程,云服务器端口设置的教程。

服务器防火墙的两种存在形态

服务器防火墙并非单一软件,而是分为网络层和操作系统层,理解这两者的区别,是解决“服务器有没有防火墙”这一疑惑的关键。

  1. 网络层防火墙(云安全组)
    对于主流的云服务器(如阿里云、腾讯云、AWS),防火墙功能以“安全组”的形式存在,这是一种虚拟防火墙,位于实例与公网之间。

    • 状态检测:它默认存在于云控制台中,无需在服务器内部安装。
    • 控制粒度:主要针对IP地址段、协议端口(如TCP/UDP 22、80、443)进行放行或拒绝。
    • 优先级极高:数据包进入服务器操作系统之前,先经过安全组过滤,如果安全组拒绝了请求,操作系统层面的防火墙根本看不到这个数据包。
  2. 操作系统层防火墙(软件防火墙)
    这是安装在服务器操作系统内部的程序,如Linux下的iptables、nftables、firewalld,或Windows Server中的Windows Defender Firewall。

    • 默认状态:大多数Linux发行版(如CentOS、Ubuntu)默认安装并运行了防火墙服务,但规则往往允许所有出站连接,仅限制入站。
    • 深度控制:它可以基于进程ID、用户ID、应用层协议进行更精细的流量控制。

为什么“有”不代表“安全”

很多管理员误以为只要服务器有防火墙就万事大吉,这是一个巨大的安全隐患。默认配置往往是为了连通性而非安全性。

  1. 默认放行策略
    部分云厂商为了减少用户连接障碍,默认安全组可能放行了常用的高危端口(如SSH 22端口、RDP 3389端口)给全网(0.0.0.0/0),这意味着全球的攻击者都能探测到你的登录入口。
  2. 规则冲突与失效
    如果操作系统防火墙(如iptables)配置了拒绝某端口,但云安全组放行了该端口,攻击依然可以发生。必须遵循“最小权限原则”,即两层防火墙都应只开放业务必需的端口。
  3. 未开启状态
    在一些手动安装的旧系统或裸金属服务器中,防火墙服务可能被人为关闭以方便调试,导致服务器直接“裸奔”在公网中。

如何验证服务器防火墙状态

要确认服务器是否具备防护能力,不能仅凭感觉,需要通过技术手段进行验证,以下是针对不同环境的检查方案。

  1. Linux系统检查命令

    服务器有没有防火墙

    • 检查firewalld状态(CentOS 7+):
      systemctl status firewalld
    • 检查ufw状态(Ubuntu/Debian):
      sudo ufw status
    • 检查iptables规则:
      sudo iptables -L -n -v
    • 解读:如果显示“active (running)”且规则列表非空,说明系统层防火墙正在工作。
  2. Windows Server检查

    • 通过PowerShell输入:Get-NetFirewallProfile
    • 查看Domain、Public、Private三个配置文件的Enabled属性是否为True。
  3. 端口连通性测试

    • 使用telnet或nc工具从外部扫描服务器端口。
    • 场景模拟:假设服务器只开放了80端口,尝试连接22端口,如果连接被拒绝(Refused)或超时(Timeout),说明防火墙规则生效;如果连接成功,说明防火墙配置存在漏洞。

专业的防火墙配置策略

为了确保服务器安全,建议采用纵深防御策略,即同时配置网络层和系统层防火墙。

  1. 网络层(安全组)配置建议

    • 入站规则:仅放行Web服务(80/443)和管理端口(SSH/22),管理端口建议限制为特定的管理员IP地址,严禁全网放行。
    • 出站规则:默认拒绝所有,仅允许服务器访问必要的更新源、DNS服务器和外部API接口,这能有效防止木马外传数据。
  2. 系统层配置建议

    • 关闭不必要的服务:防火墙只是防线,减少攻击面更重要,停止如Telnet、FTP等不安全的明文传输服务。
    • 配置连接限制:利用iptables的recent模块,限制每分钟对SSH端口的连接尝试次数,防止暴力破解。
    • 日志审计:开启防火墙日志,定期分析/var/log/messages或Windows防火墙日志,识别异常流量模式。

常见误区与独立见解

在运维实践中,关于服务器有没有防火墙,存在一个常见的认知偏差:认为高性能服务器不需要防火墙以免损耗性能。

服务器有没有防火墙

  • 性能损耗微乎其微:现代防火墙(特别是基于内核态的netfilter框架)处理数据的效率极高,对于千兆以下的网络流量,CPU损耗几乎可以忽略不计。
  • 业务连续性优于性能微调:一次成功的DDoS攻击或勒索病毒入侵,造成的业务停摆损失远大于防火墙带来的微小性能开销。安全永远是业务的前提,而非累赘。

相关问答

Q1:云服务器的安全组和系统防火墙(如iptables)必须同时开启吗?
A: 强烈建议同时开启,安全组是第一道防线,负责过滤粗粒度的流量;系统防火墙是第二道防线,负责精细化的应用层控制和进程级防护,双重防护能避免因单一层面配置失误导致的安全沦陷。

Q2:如果服务器内网环境非常安全,还需要配置防火墙吗?
A: 仍然需要,内网安全是相对的,一旦攻击者通过Web应用漏洞(如SQL注入)攻破了一台内网服务器,他们会利用未配置防火墙的内网机器进行横向移动,渗透核心数据库,配置内网防火墙可以有效隔离不同信任级别的区域。

通过以上分析可以看出,关于服务器有没有防火墙的答案不仅是“有”,更在于“用”,只有将安全机制转化为具体的、严格的规则配置,服务器才能真正具备抵御外部威胁的能力,如果您在配置过程中遇到具体的端口拦截问题,欢迎在评论区留言,我们将为您提供技术支持。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/44094.html

赞 (0)
一九云十堰高防服务器首单半价怎么样,十堰高防服务器靠谱吗
上一篇 2026年2月20日 20:25
AI识别软件哪个好用,免费好用的AI识别工具有哪些
下一篇 2026年2月20日 20:28

相关推荐

  • python logzero日志模块怎么用?python logzero配置教程

    Python中使用logzero库能实现极简且功能强大的日志记录,它通过零配置即可输出带颜色、支持JSON格式的高质量日志,是替代原生logging模块的高效选择,在Python开发生态中,日志记录是调试和监控的基石,虽然标准库logging功能完备,但配置繁琐,往往需要编写大量的初始化代码,logzero的出……

    2026年7月6日
    16110
  • 转盘式服务器有哪些型号,转盘式服务器哪个牌子好?

    一类是采用轮询/转盘调度的负载均衡服务器,另一类是抽奖转盘活动的后端服务器;常见有Nginx、HAProxy、LVS、F5、云SLB/CLB/ELB,以及基于Redis加Node.js、Java、Go等自建的抽奖服务, 选型时先看你要解决的是流量分发,还是活动库存、防刷和实时开奖,转盘式服务器有哪些?先分清两类……

    服务器运维 2026年9月24日
    200
  • FTP服务器默认端口是多少,FTP端口号范围是什么?

    FTP服务在默认配置下使用21端口作为控制端口,用于传输指令与身份验证信息;数据传输端口则依模式而定,主动模式默认使用20端口,被动模式则使用服务端动态分配的随机端口,这一端口分配规则遵循RFC 959标准,适用于绝大多数FTP服务器软件,从一道防火墙规则说起:端口选择为何重要假设一个场景:某企业网管员小张在公……

    2026年8月30日
    600
  • Awesome Python是什么?awesome python库推荐

    Python之所以在2026年依然占据编程语言的头部位置,核心在于其无可替代的生态完整性、极低的入门门槛以及AI与数据科学领域的绝对统治力,在技术迭代如此迅速的今天,许多初学者甚至资深开发者都会产生疑问:面对Rust的性能优势或Go的高并发特性,Python是否已经过时?答案是否定的,Python并没有在单一维……

    2026年7月4日
    6510
  • 服务器按小时买划算吗?云服务器小时计费模式解析

    服务器按小时买的核心价值在于极致的弹性与成本控制,这种模式将传统的固定资产投入转变为灵活的运营成本,完美契合业务波动场景,是企业实现降本增效的最优解,通过秒级计费与即开即用的特性,用户仅需为实际使用的计算资源买单,彻底告别资源闲置浪费,尤其适用于电商大促、开发测试、突发流量应对等短周期业务场景,按需付费:重构I……

    2026年3月13日
    13100
  • 服务器如何查看loopback地址?127.0.0.1配置教程

    服务器查看Loopback地址:核心原理与专业实操指南0.0.1 或 ::1(IPv6),这是Loopback地址的精确答案,它代表设备自身的虚拟网络接口,用于内部通信和自检,数据包不会离开主机网卡, 为什么掌握Loopback检测是服务器管理的基石?Loopback地址是服务器网络栈健康自检与本地服务通信的……

    2026年2月15日
    16410
  • 长生诀主服务器有哪些,哪个区服人数最多?

    长生诀主服务器通常按“官方大区+渠道大区+合服大区”划分,目前主服务器集中在官方一区、二区、三区以及万象归宗、九霄云上等特色服,具体区服列表以游戏登录器“选区”界面实时显示为准,如果你刚进游戏不知道选哪个区,先别急着点“进入”,长生诀的服务器看着多,其实主服务器就那几组,下面按实际选区逻辑拆开说,长生诀主服务器……

    2026年9月16日
    100
  • 服务器开放数据库本地链接怎么设置,本地连接数据库失败怎么办

    服务器开放数据库本地链接的核心在于实现高效、稳定且安全的低延迟数据交互,其本质是打通客户端与服务器端之间的网络通信瓶颈,确保数据传输的实时性与完整性,这一过程并非简单的端口开启,而是涉及网络配置、权限管理、安全防护等多维度的系统工程,任何环节的疏漏都可能导致连接失败或安全隐患,成功的配置能显著提升应用响应速度……

    2026年3月27日
    9200
  • 中山GPU服务器配置报价多少钱?,哪家便宜?

    中山GPU服务器配置报价的核心要点是:搭配最新RTX 4090或A100显卡的服务器,月租金通常在2000元至8000元之间,具体取决于显存、内存和带宽配置,建议优先选择支持弹性扩展的本地机房方案,中山GPU服务器配置怎么选挑选适合的GPU服务器,先看跑什么活,深度学习训练看重显存大小和CUDA核心数,3D渲染……

    2026年8月11日
    1400
  • 服务器搭建网站直接用C盘吗,C盘部署网站安全吗

    在服务器运维与网站部署的标准化实践中,将操作系统环境与业务数据分离是确保系统高可用性的核心原则,虽然从技术实现层面来看,服务器搭建网站直接用c盘是完全可行的,但这属于极不推荐的违规操作,直接在C盘部署网站会导致系统稳定性下降、安全风险激增以及数据恢复困难,专业的解决方案应当是挂载独立的数据盘(如D盘或/data……

    2026年2月28日
    13900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注