服务器端和客户端通过互联网协议(主要是HTTP/HTTPS协议)进行通讯,本质上是“请求-响应”模型的循环:客户端发起请求,服务器处理并返回数据。这个过程中涉及DNS解析、TCP连接建立、数据传输、内容渲染等多个环节,以下从原理到实操,拆解一次完整的通讯旅程。
服务器端和客户端通信原理:先看一次请求的完整旅程
想象你在浏览器地址栏输入https://example.com并按下回车,这背后发生的通讯流程,行业共识认为可拆分为五个关键步骤:
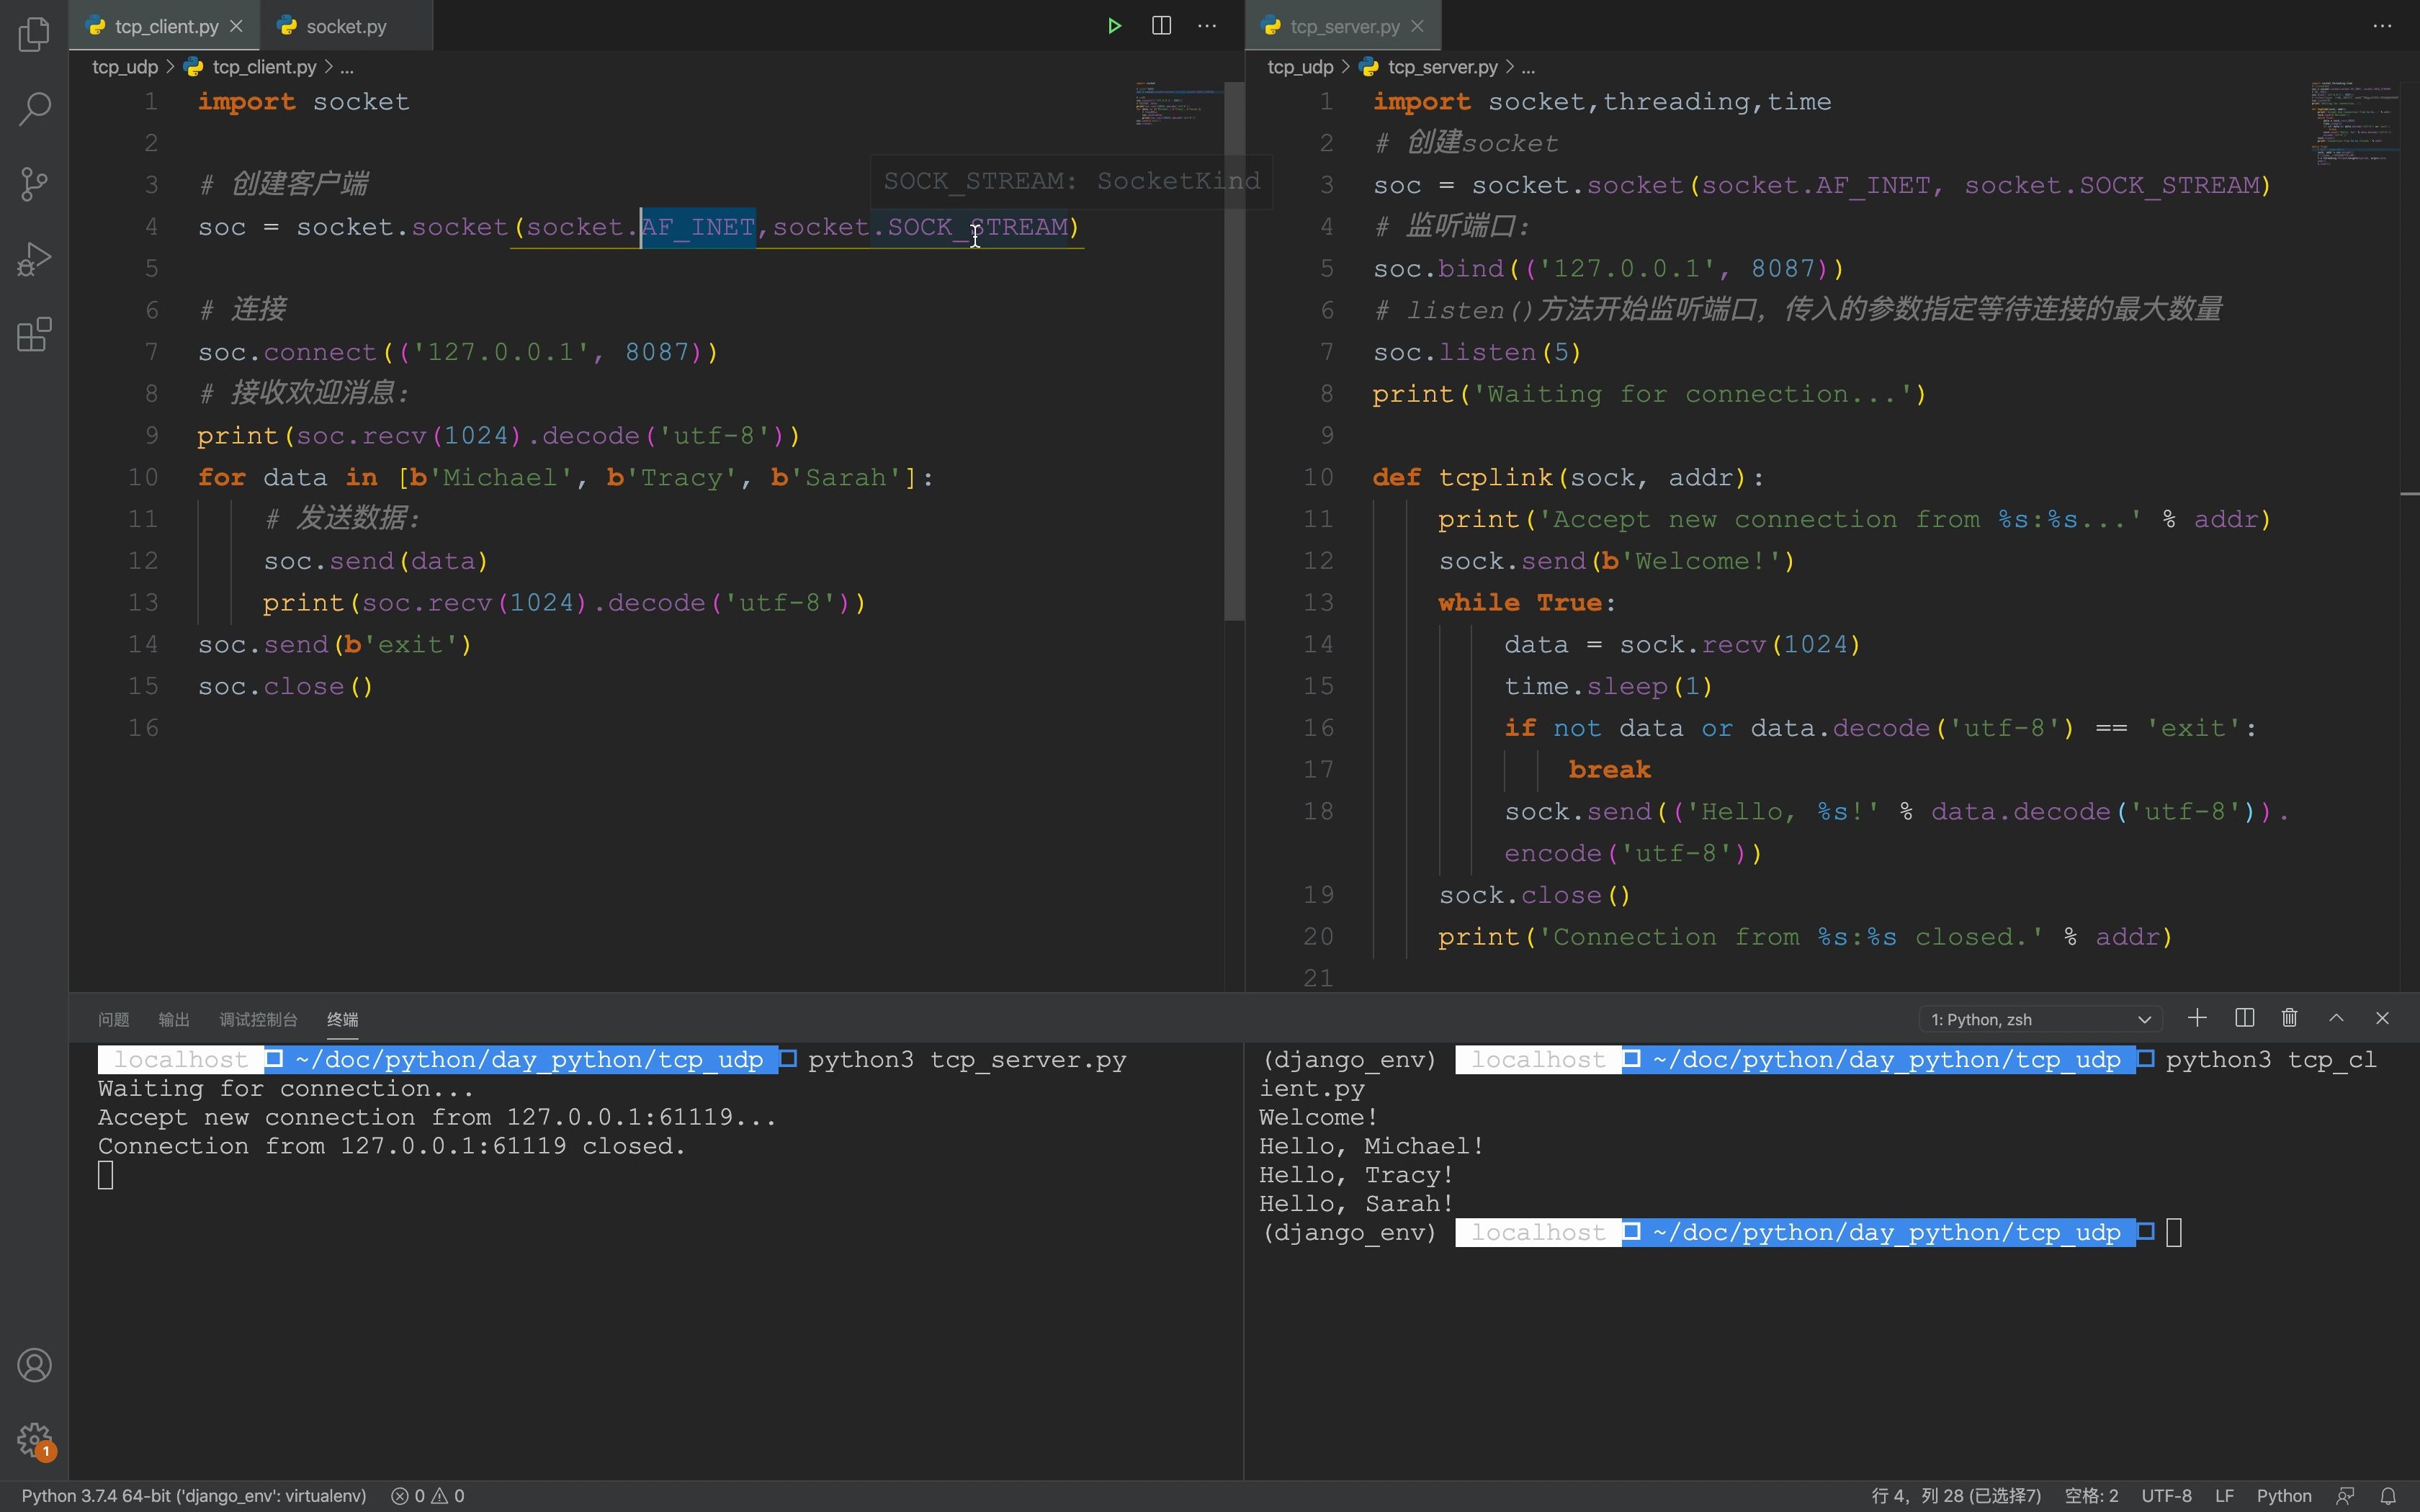
- DNS解析:浏览器先向DNS服务器询问
example.com对应的IP地址,这个环节相当于“查电话簿”,把域名翻译成机器能识别的数字地址。 - TCP三次握手:拿到IP后,客户端与服务器建立TCP连接,三次握手的过程是:客户端发SYN包,服务器回SYN+ACK包,客户端再回ACK包,只有握手完成,数据才能可靠传输。
- 发送HTTP请求:连接建立后,客户端发送HTTP请求报文,包含请求行(方法+路径+协议版本)、请求头(User-Agent、Cookie、Accept等信息)和请求体(POST请求时携带表单或JSON数据)。
- 服务器处理并响应:服务器收到请求后,根据路由规则分发到对应处理程序,查询数据库、执行业务逻辑,最终生成HTTP响应报文,包含状态码(200、404、500等)、响应头和响应体。
- 浏览器渲染:客户端收到响应后,解析HTML、CSS、JavaScript资源,最终呈现页面,如果页面中有静态资源(图片、脚本),浏览器会再次发起请求,且这些请求通常走长连接复用已建立的TCP通道。
这个流程看似简单,但其中的细节决定了网站访问速度和用户体验。服务器端和客户端交互过程中,每一个环节都可能成为性能瓶颈。
HTTP和HTTPS区别:只多了一个加密层,为什么如此关键
很多站长困惑:HTTP和HTTPS区别到底在哪里?简单说,HTTPS = HTTP + TLS/SSL加密层,这个加密层解决了一个致命问题明文传输。
明文通讯的三宗罪
以传统HTTP为例,客户端发送的请求报文在网络上以明文形式传输,假设你在公共Wi-Fi下登录后台,输入的管理员密码可以被同一网络中的任意设备抓包获取,行业共识认为,明文传输面临三大风险:
- 窃听风险:中间人可以读取通讯内容,比如账号密码、支付信息、聊天记录。
- 篡改风险:中间人可以修改通讯内容,比如在网页中植入广告、钓鱼链接。
- 冒充风险:中间人可以伪装成服务器,诱导用户提交敏感信息。
加密握手过程
HTTPS通过TLS握手协议解决上述问题,握手过程大致如下:
- 客户端发送ClientHello:包含支持的TLS版本、加密套件列表、随机数。
- 服务器发送ServerHello:选定加密套件和协议版本,附带数字证书。
- 客户端验证证书:检查证书是否由受信任的CA签发、域名是否匹配、是否过期,如果证书无效,浏览器会报警拦截。
- 密钥交换:双方通过非对称加密协商出会话密钥,之后的所有数据用对称加密传输,兼顾安全与性能。
据工信部数据,近年来国内主流网站已全面启用HTTPS,如果你的网站仍停留在HTTP,浏览器会直接标记为“不安全”,搜索引擎排名也会受到负面影响。
客户端和服务器端交互过程:短连接与长连接如何取舍
客户端和服务器端交互过程中,连接管理策略直接影响服务器负载和应用响应速度,常见的连接模式有三种:
短连接(HTTP/1.0默认模式)
每次请求都经历“建立TCP连接→发送请求→接收响应→关闭连接”的完整周期,对于页面包含大量静态资源的场景,这种方式效率极低几十个资源就需要几十次TCP握手。
长连接(HTTP/1.1 Keep-Alive)
连接建立后保持一段时间不关闭,后续请求复用同一TCP通道,HTTP/1.1默认开启Keep-Alive,减少了重复握手的开销,但长连接也有代价:占用服务器文件描述符,在高并发场景下可能耗尽连接资源。
HTTP/2多路复用
HTTP/2进一步优化,允许在同一个TCP连接上并发发送多个请求和响应,解决了HTTP/1.x的队头阻塞问题,现代浏览器和服务器普遍支持HTTP/2,国内访问海外服务器延迟为什么高的一个重要原因就是未启用HTTP/2,导致大量请求排队等待。
| 对比维度 | 短连接 | HTTP/1.1长连接 | HTTP/2多路复用 |
|---|---|---|---|
| 连接开销 | 高 | 中 | 低 |
| 并发能力 | 低 | 中 | 高 |
| 服务器资源占用 | 释放快 | 持续占用 | 占用但效率高 |
| 适用场景 | 低频简单请求 | 中小型网站 | 高并发Web应用 |
WebSocket:服务器主动推送的通讯方式
HTTP协议是单向的只能客户端发起请求,服务器被动响应,但实时通讯场景(在线聊天、股票行情、协同编辑)需要服务器主动推送数据,WebSocket协议应运而生。
WebSocket通讯流程:客户端发送HTTP Upgrade请求,服务器返回101状态码表示协议切换成功,之后双方在TCP连接上直接收发帧数据,开销远小于HTTP轮询。
- 轮询方式:客户端每隔几秒发一次请求,询问服务器是否有新数据,这种方式浪费带宽,且实时性差。
- 长轮询:服务器收到请求后挂起,有数据时才响应,虽然减少了空请求,但本质仍是“拉”模式。
- WebSocket:真正的“推”模式,服务器有新数据时主动推送,延迟以毫秒计。
行业共识认为,对于需要实时双向通讯的应用,WebSocket是当前最优解,但要注意,WebSocket不被防火墙和代理服务器友好支持,且需要额外的心跳机制维持连接存活。
服务器端通讯优化:减请求、加缓存、升级协议
理解了原理,优化方向就清晰了,针对服务器端和客户端如何通讯的更高效,实操建议如下:
减少请求数量
- 合并静态资源:将多个CSS文件合并为一个,多个JS文件合并为一个,减少请求次数。
- 使用雪碧图或CSS Sprites:把多张小图合成一张大图,通过背景定位展示。
- 内联小体积资源:Base64编码小图片直接嵌入CSS或HTML,省去独立请求。
增加缓存层级
- 浏览器缓存:配置
Cache-Control和ETag响应头,让静态资源在本地缓存,避免重复下载。 - CDN缓存:将静态资源分发到边缘节点,用户就近获取,大幅降低源站压力。国内服务器租用价格与带宽的关系直接影响CDN使用成本,高带宽服务器通常能减少CDN回源次数。
- 应用层缓存:Redis/Memcached缓存热点数据,减少数据库查询。
升级通讯协议
- 启用HTTP/2:Nginx需配置

listen 443 ssl http2;
- 开启Gzip/Brotli压缩:压缩文本资源体积,减少传输量。
- 使用QUIC/HTTP/3:基于UDP实现,减少RTT延迟,尤其适合弱网环境。
如何排查服务器端和客户端通讯问题
当网站出现访问异常时,按以下路径排查:
- 检查DNS解析:使用
nslookup example.com或在线工具确认域名解析结果是否指向正确IP。 - 测试TCP连通性:使用
telnet example.com 80或nc -vz example.com 443,确认端口是否开放。 - 查看HTTP状态码:使用
curl -I https://example.com查看响应头,重点关注状态码,200正常,301/302跳转,403权限不足,404资源不存在,500服务器内部错误,502网关异常,504超时。 - 分析请求耗时:使用
curl -w "耗时: %{time_total}s" https://example.com,如果耗时过长,逐段测量DNS解析、TCP连接、TLS握手、首字节时间。 - 抓包分析:使用Wireshark或Chrome开发者工具的Network面板,查看请求瀑布图,定位瓶颈在哪个环节。
常见问题解答
服务器端和客户端通讯需要使用什么端口?
默认情况下,HTTP使用80端口,HTTPS使用443端口,这两个端口被防火墙放行,即可正常通讯,如果服务器监听非标准端口(如8080),客户端请求时需显式指定端口号,多数云厂商的安全组策略默认放行80和443,自定义端口需手动配置。
为什么客户端可以连接服务器,但服务器无法主动连接客户端?
NAT(网络地址转换)和防火墙共同作用的结果,客户端主动连接服务器时,NAT设备建立映射表,允许服务器响应回到客户端,但服务器主动发起的连接抵达NAT设备时,映射表中没有对应记录,包被丢弃,这也是P2P通讯需要UDP穿透或内网穿透方案的根本原因。
服务器端和客户端传输数据时,数据包丢失了怎么办?
TCP协议自带确认重传机制,接收方收到数据包后返回ACK确认,发送方如果在一定时间内未收到ACK,会重新发送该包,如果网络拥塞严重,TCP还会通过慢启动算法降低发送速率,避免进一步加剧拥塞,TCP保证了数据传输的可靠性,但代价是可能增加延迟,对于实时性要求高且能容忍少量丢失的场景(如视频通话),UDP协议是更合适的选择。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/555993.html