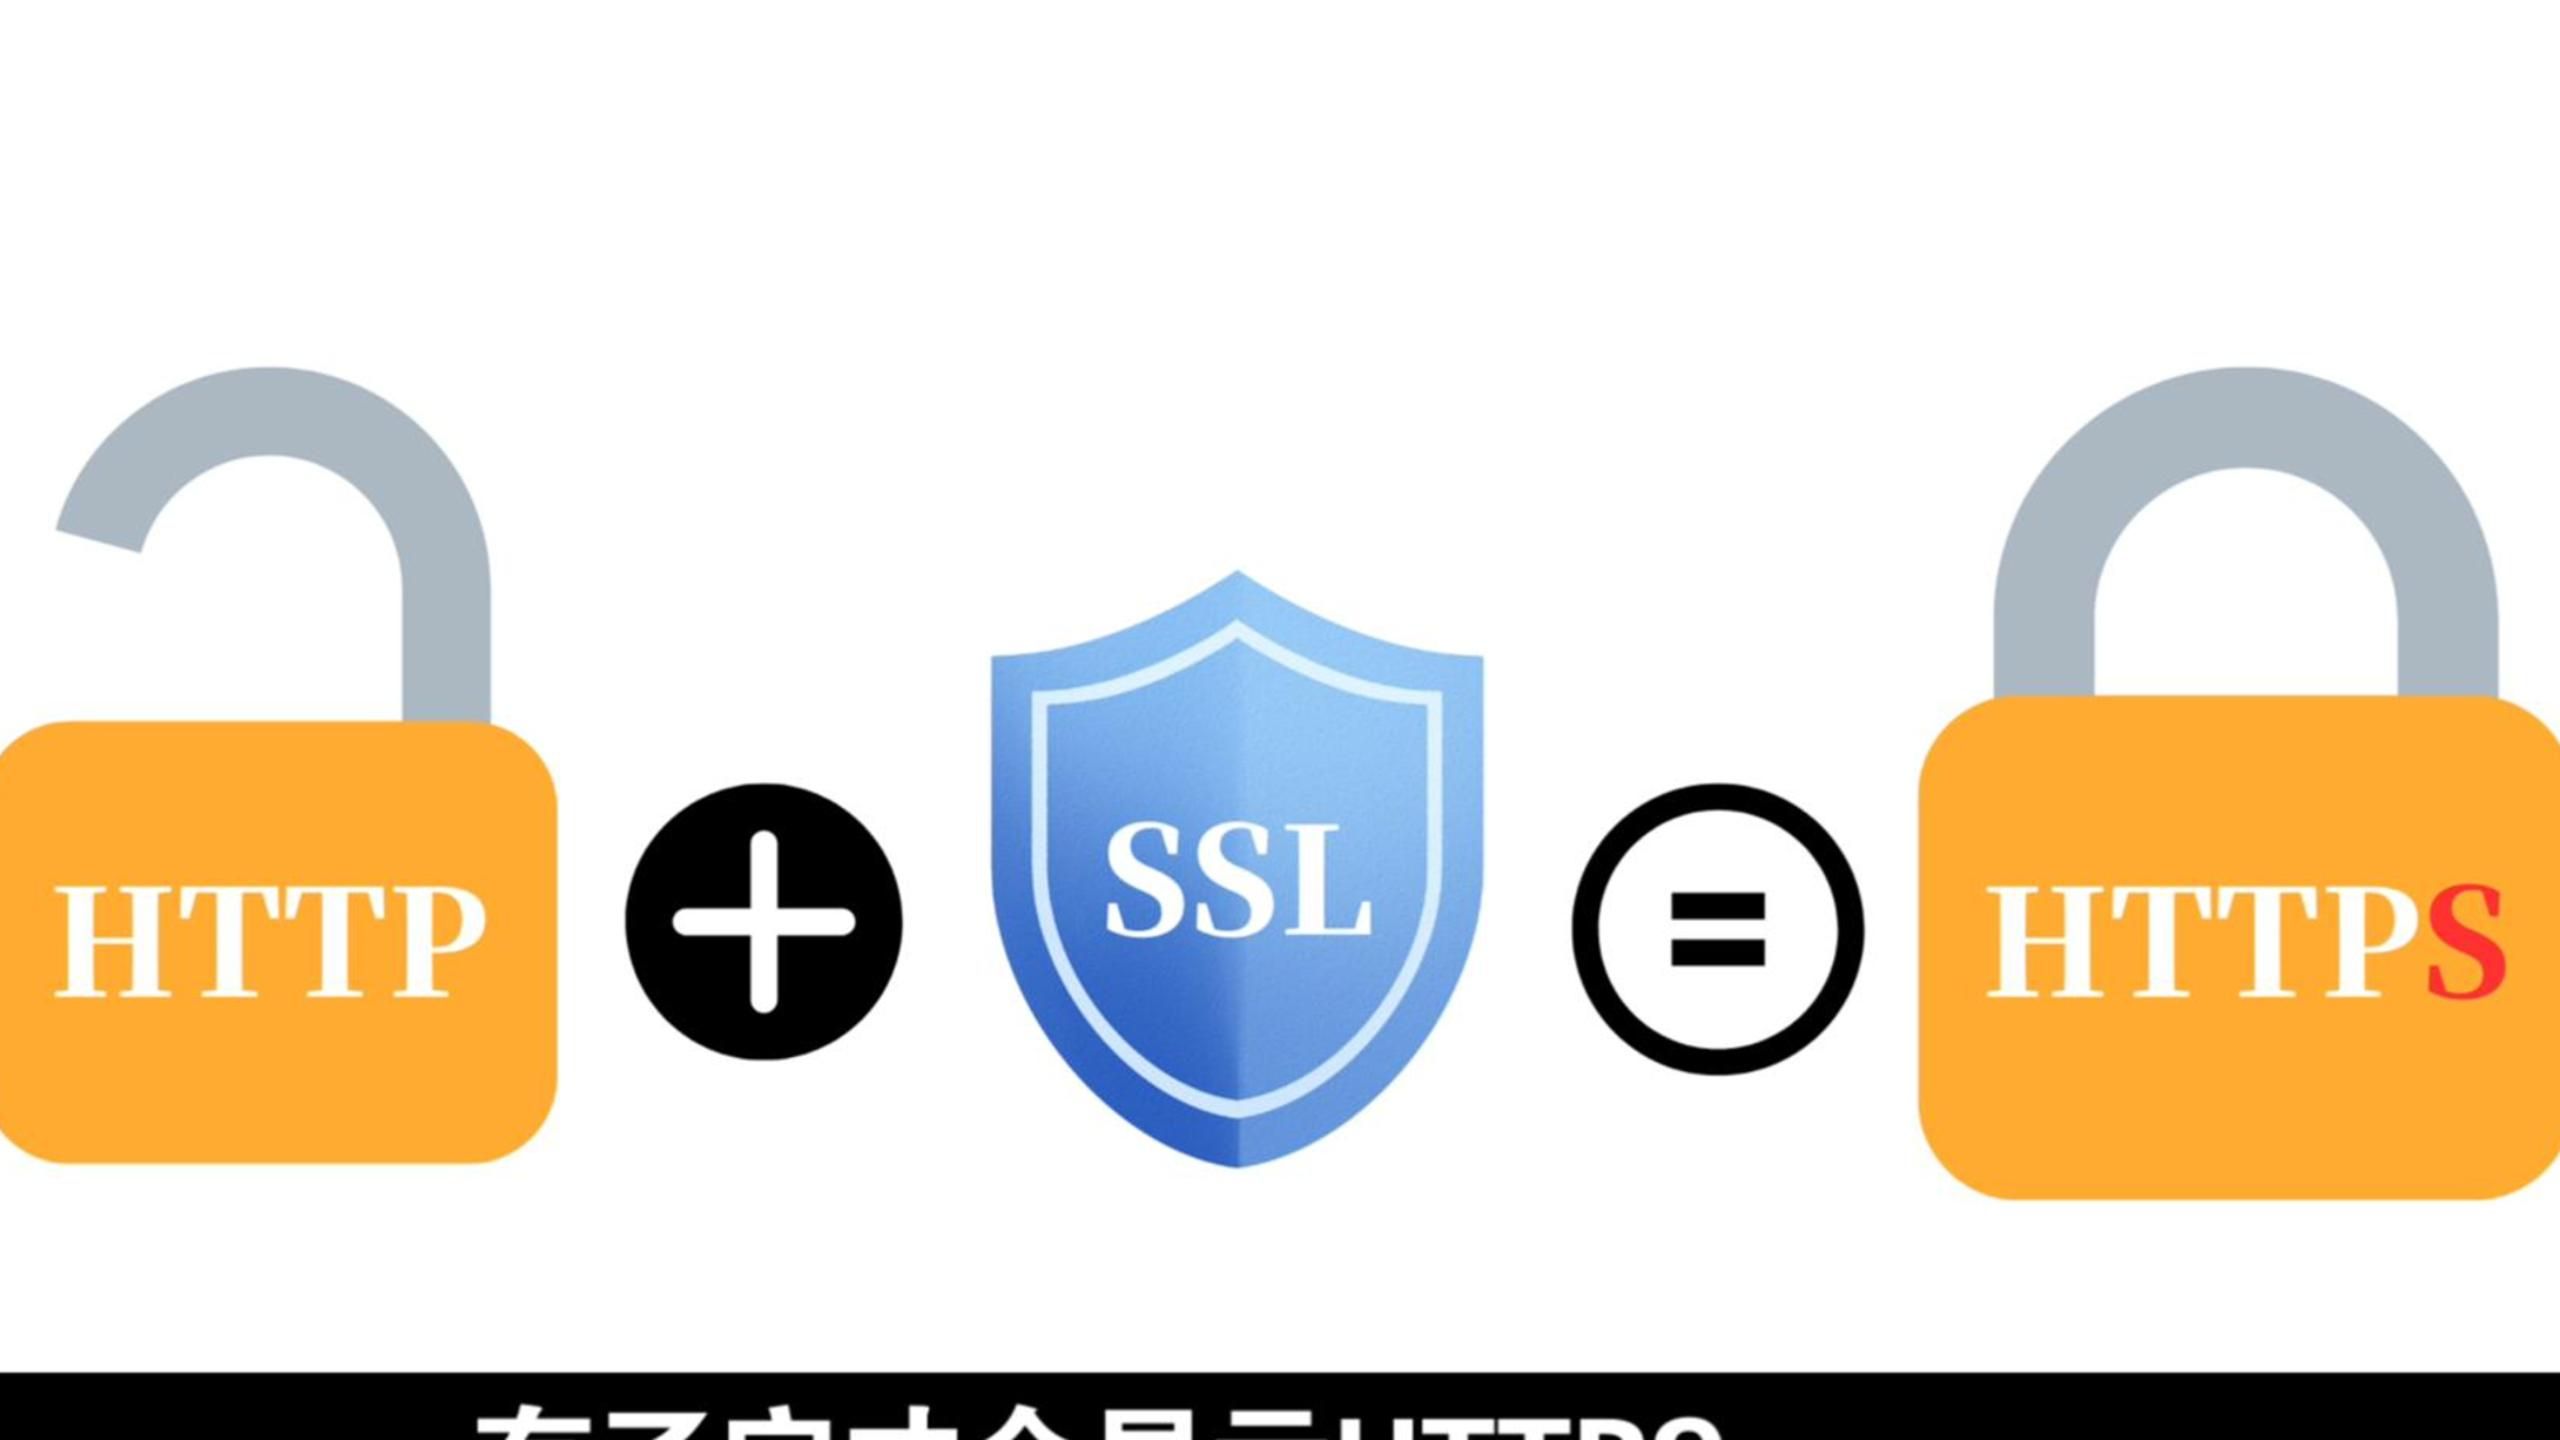
服务器证书通常指部署在服务器上的SSL/TLS数字证书,用来证明服务器身份并加密客户端与服务器之间的通信;常见类型可按验证级别、域名覆盖、部署场景和证书格式来分。 它更像服务器在网络里的“身份证+加密信封”,不是装上去就完事的装饰品。
服务器证书有哪些类型?先分清验证级别和覆盖范围
服务器证书的类型,先从两个维度看最不容易乱:CA验证了什么,以及这张证书能覆盖哪些域名。
按验证级别分:DV、OV、EV
- DV证书:只验证域名控制权,签发快,适合个人博客、测试环境、内部工具和轻量API,它不核验企业身份。
- OV证书:除域名外还核验组织信息,适合企业官网、电商、登录页和对外业务系统,用户点开证书详情能看到组织信息。
- EV证书:扩展验证,审核更严,过去浏览器会用明显标识展示,如今主流浏览器弱化了这一视觉差异,因此不必把“绿色地址栏”当成唯一目标。
按域名覆盖分:单域名、多域名、通配符
- 单域名证书:只保护一个主机名,比如
www.example.com。 - 多域名证书:通过SAN字段保护多个不同域名,适合主站、活动页、API域名一起管理。
- 通配符证书:常见形式是
.example.com,覆盖同一级子域名,但不覆盖裸域example.com,也不覆盖多级子域,买之前把域名清单列清楚,别等部署时才发现漏了。
按部署场景和文件格式分
公网HTTPS、内部管理系统、双向TLS、IoT设备都可能用到服务器证书,但文件格式不同,Nginx常用PEM,IIS常用PFX,Tomcat常用JKS,证书本身遵循X.509标准,部署时还要把服务器证书和中间证书拼成完整证书链。
| 类型 | 适合场景 | 注意点 |
|---|---|---|
| DV单域名 | 个人站、测试环境 | 签发快,不体现组织身份 |
| OV多域名 | 企业官网、业务系统 | 需准备组织材料 |
| 通配符 | 同一级子域较多 | 不覆盖裸域和多级子域 |
| 自签名证书 | 内网测试 | 不适合公网生产环境 |
服务器证书和SSL证书有什么区别?别被叫法绕晕
很多人把“服务器证书”和“SSL证书”混着叫,严格说,SSL是历史协议叫法,现在主流是TLS;SSL/TLS证书装在服务器端,通常就被叫作服务器证书,一个按用途和部署位置称呼,一个按协议历史称呼,日常沟通里经常指同一类东西。
区别可以这样记:
- 服务器证书:强调装在服务器上,用于HTTPS、API、邮件服务等场景。
- SSL证书:更偏商业叫法,实际签发的是X.509数字证书,跑在TLS协议上。
- 客户端证书:证明客户端身份,和服务器证书不是一回事,双向TLS时两者配合使用。
- 自签名证书:自己签自己,浏览器默认不信任,只适合测试和内网受控环境。
选证书时别只看名字,要看CA是否受主流操作系统和浏览器信任、证书链是否完整、是否支持OCSP或CRL、续期是否方便,业内专家指出,证书不是装上就万事大吉,证书链和自动续期同样关键。
服务器证书多少钱一年?价格差异主要看这几点
服务器证书价格从免费到千元级都有,差异不在“一张纸”,而在验证成本、域名数量和售后支持,免费证书如Let’s Encrypt通过ACME自动化签发,适合个人站和小型站点,但有效期短,需要自动续期,付费DV价格较低,OV和通配符、多域名证书价格更高,EV通常更贵。
影响价格的主要因素:
- 验证级别:DV低,OV中高,EV更高。
- 域名覆盖:单域名便宜,多域名和通配符通常加价。
- CA品牌和兼容性:老牌CA、根证书预埋广的产品通常更贵。
- :是否含部署支持、发票、SLA、证书重签和到期提醒。
- 续费价格:别只看首年价,续费价和迁移成本也要算进去。
| 选择 | 适合人群 | 价格感受 | 注意事项 |
|---|---|---|---|
| 免费DV | 个人站、测试环境 | 低 | 短周期,必须自动化续期 |
| 付费DV | 小型业务站 | 较低 | 看签发速度和兼容性 |
| OV | 企业官网、业务系统 | 中高 | 准备组织验证材料 |
| 通配符/多域名 | 子域多、域名多 | 较高 | 核对覆盖范围,避免漏域名 |
| EV | 高信任场景 | 高 | 不必迷信浏览器视觉标识 |
服务器证书怎么申请?从生成CSR到部署的实操路径
申请服务器证书的路径并不复杂,关键是别把私钥弄丢、别漏中间证书,可按下面步骤走。
生成私钥和CSR
先在服务器上生成私钥和证书签名请求,以OpenSSL为例:
openssl req -new -newkey rsa:2048 -nodes \
-keyout server.key -out server.csr \
-subj "/CN=www.example.com" \
-addext "subjectAltName=DNS:www.example.com,DNS:example.com"
生成后把server.key权限收紧,比如chmod 600 server.key,CSR提交给CA,私钥留在自己服务器上。
完成域名和组织验证
DV证书一般做DNS的CNAME/TXT记录或放HTTP验证文件;OV证书还要提交组织资料,验证通过后下载证书,通常包含服务器证书和中间证书。
部署到Web服务器
Nginx常见配置是把服务器证书和中间证书合并成fullchain.pem,再配置:
ssl_certificate /path/fullchain.pem;
ssl_certificate_key /path/server.key;
ssl_protocols TLSv1.2 TLSv1.3;
改完执行nginx -t检查,再systemctl reload nginx,Apache关注SSLCertificateFile和SSLCertificateKeyFile,IIS导入PFX,Tomcat配置Keystore,不同环境路径不同,但核心都是“完整证书链+私钥”。
验证和自动续期
用openssl s_client -connect example.com:443 -servername example.com -showcerts检查证书链,用curl -I https://example.com看响应,再在浏览器里确认证书有效期,免费证书建议用certbot或acme.sh做自动续期,付费证书也要设置到期监控,近年来公共CA持续缩短证书有效期,手动续期越来越不靠谱。
国内服务器证书哪家好?选型时看这几个硬指标
国内选服务器证书,不要只看价格,先看根证书兼容性,确认主流浏览器、移动端和API客户端都信任;再看是否支持多域名、通配符、自动签发API和到期提醒;企业场景还要看发票、SLA、技术支持和合规材料,涉及政务、金融等场景时,可能会关注国密SSL证书,但要确认终端环境和业务链路是否完整支持。
行业共识认为,证书品牌只是表层,证书链完整、私钥安全、续期可控才是长期稳定的关键,选型时可以让服务商提供测试证书,实际跑一遍部署和吊销流程。
服务器证书常见问题Q&A
服务器证书过期了会怎样?
浏览器会提示不安全,API客户端可能直接校验失败,支付、登录、回调链路都可能中断,处理方式是提前监控到期时间,能用ACME自动续期就别靠人工记日历。
免费服务器证书能用于企业官网吗?
可以用于基础HTTPS加密和域名验证,个人站、测试环境和小型官网够用,若企业官网需要组织身份展示、多域名或通配符管理、发票和售后支持,付费OV证书更合适;免费证书则要配套自动续期和监控。
服务器证书和客户端证书能混用吗?
不能混用,服务器证书证明服务器身份,客户端证书证明客户端身份;双向TLS部署时,两者分别配置在两端,信任链各自校验。
服务器证书选型先看用途和覆盖范围,再谈价格和品牌;能自动续期、证书链完整、部署验证通过,才算真正落地。 把这几件事做扎实,比单纯比较证书名字更有意义。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/782599.html