服务器运维面对的病毒并非单一概念,而是以挖矿木马、勒索病毒、WebShell后门、DDoS僵尸程序为主的恶意软件集合,其中挖矿木马和勒索病毒堪称运维事故高发源头。
如果你管理过服务器,大概率遇到过CPU突然满载、文件被加密、网站被植入奇怪脚本这类状况,下面直接切入正题,把服务器运维中最常见的病毒类型、传播路径、排查方法和清除流程讲透。
服务器常见病毒类型有哪些?运维必须先看清这六种
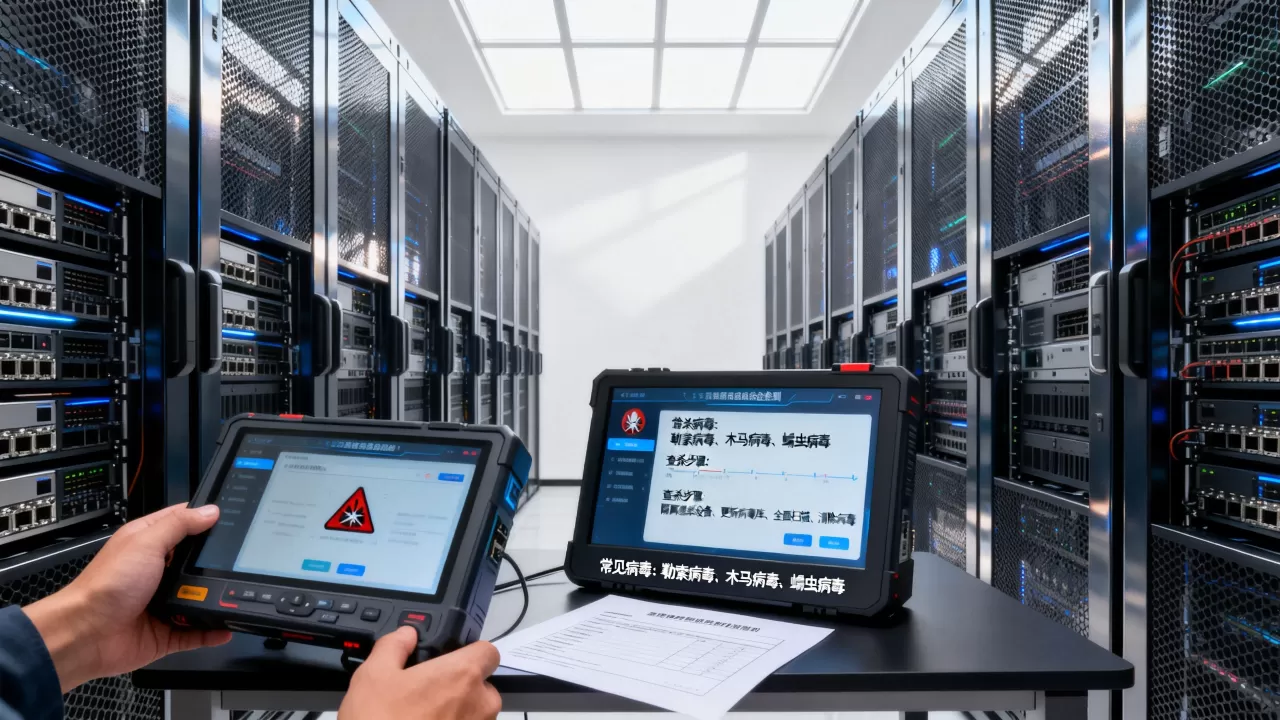
很多人以为服务器病毒就是电脑病毒搬到云端,其实差别很大,服务器运行着Web服务、数据库、容器编排等复杂环境,攻击目的也更直接:要么占用你的算力挖矿,要么加密数据勒索,要么拿你当跳板打别人,长期做服务器运维的人,基本都在和这六种病毒缠斗。


挖矿木马:服务器性能骤降的元凶
这是目前最泛滥的一类,攻击者利用漏洞或弱口令进入服务器后,植入挖矿程序,偷偷调用CPU和GPU资源计算加密货币,典型特征是top命令下出现陌生进程名,比如kdevtmpfsi、kinsing,或者CPU使用率长期超过80%,这类木马很“执着”,会写入crontab计划任务、systemd服务,甚至修改ssh配置来持久化,你就算杀了进程,它也能在几分钟内自动复活。
勒索病毒:锁定数据逼你交钱
服务器一旦中招,常见迹象是网站目录、数据库文件、备份文件全部变成.encrypted之类的后缀,并留下README.html勒索信,攻击者通常通过弱密码RDP暴力破解、利用未打补丁的Web应用漏洞进入系统,然后使用AES或RSA加密文件,大型企业受害案例中,攻击者还会先窃取敏感数据,再威胁不上交赎金就公开泄露,这就是“双重勒索”。
WebShell后门:网站被植入的隐形控制台
这类病毒专门针对Web服务器,攻击者利用文件上传漏洞、编辑器漏洞或第三方插件缺陷,向网站目录写入一句话木马,如eval($_POST[‘cmd’]),之后通过中国菜刀、蚁剑或冰蝎等管理工具就能远程控制整个网站,WebShell很难被杀毒软件发现,因为它是正常业务脚本和恶意代码的混合体,运维排查时,重点要扫描十天内被修改的php/jsp/aspx文件,并检查文件内容里有没有assert、eval、base64_decode等危险函数。
DDoS僵尸木马:把服务器变成攻击武器
这类恶意程序不会破坏你的业务,而是把服务器当成“肉鸡”,等待远端控制指令,参与对第三方的流量攻击,中毒后,服务器会大量外发UDP或SYN包,网络连接数异常增高,更隐蔽的是,有些木马以内核模块或驱动形式加载,常规杀毒难以清除。
信息窃取木马:专门偷配置文件和密钥
面向服务器的窃密木马重点偷三类东西:SSH私钥、
数据库连接密码、云平台API密钥,攻击者拿到这些凭据后,可以横向渗透到其他服务器,或者直接把云主机资源全部释放,这类木马通常伪装成库文件或系统日志,比如把恶意代码注入libcurl.so等常用动态链接库,伺机抓取内存里的明文密码。
漏洞扫描蠕虫:自动传播的定时炸弹
比如利用Log4j漏洞、Redis未授权访问、Hadoop YARN未授权接口的蠕虫,一旦一台服务器被攻破,就会自动扫描全网段开放相同端口的机器,批量安装后门,这类病毒不执着于单一目标,而是追求传播规模,运维上需要特别留意异常的外连行为,比如服务器主动连接不常见的445端口或6379端口。
服务器是怎么中毒的?四大传播途径要盯紧
病毒不会凭空出现,行业共识认为:服务器被入侵,绝大多数时候和这四个环节有关。
- 未打补丁的远程漏洞:Web应用层暴露的Struts2、Log4j、Confluence等漏洞,是挖矿木马和勒索病毒最爱的入口,攻击者经常使用自动化扫描工具,几小时内就能扫遍全网开放特定端口的IP。
- 弱密码与暴力破解:SSH 22端口和Windows远程桌面3389端口如果使用简单密码,比如root/123456,相当于把服务器钥匙挂在门边,暴力破解工具每秒可以尝试上千次,多数服务器坚持不过半天。
- 第三方组件与供应链投毒:从GitHub拉取的恶意代码库、网上随意下载的破解版运维工具、被篡改的镜像仓库,都可能携带后门,有些挖矿木马甚至伪装成常用的Redis扩展模块,诱导运维人员手动安装。
- 运维误操作与内部泄露:比如把数据库连接信息提交到公开代码仓库,在配置文件中明文写云密钥,或者运维电脑已中毒,导致本地的堡垒机凭证被偷走,攻击者通过合法的运维通道直接登录服务器。
服务器病毒排查方法:三步定位可疑进程
怀疑服务器中毒时,不要第一时间装杀毒软件全盘扫,按下列三个步骤,效率更高,也更能看清问题本质。
第一步:看资源占用和网络连接
执行top -c,按CPU降序排列,观察前几个进程的PID和完整命令行,挖矿木马通常以-bash、/tmp/xx.sh或随机字母命名的进程出现,然后执行netstat -antlp,重点看外联IP和异常端口,如果服务器持续向境外IP或非标准端口发送数据包,基本可以判定为木马上线通信。
第二步:检查计划任务和启动项
挖矿木马为了开机自启,会写crontab文件,执行crontab -l查看当前用户的计划任务,再查看/etc/crontab、/var/spool/cron/下是否有可疑脚本,systemd服务也要查,用systemctl list-unit-files --state=enabled
列出所有开机启动的服务,找到奇怪名称的service文件,并用systemctl status确认执行路径。
第三步:核对文件时间戳与登录日志
使用find / -mtime -3 -type f -name ".sh"找出近三天新增和修改的脚本文件,重点检查/tmp目录,登录日志方面,执行lastb查看暴力破解记录,或者用grep "Accepted" /var/log/secure查看成功登录记录,成熟运维者还会在用户目录下的.ssh/authorized_keys文件里搜寻陌生的公钥,攻击者常会直接添加管理密钥以便长期控制。
挖矿病毒怎么清除?实战拆解
以最常见的Linux挖矿木马为例,手动清除要遵循“先断通信,再杀进程,后清持久化”的顺序,有明确业务窗口的服务器,建议先做快照再操作。
定位并终止病毒进程
用top找到PID后,先执行kill -9 PID,如果进程名随机变化,可以执行ps aux --sort=-%cpu | head -20锁定,为了切断木马的外联能力,建议使用iptables -I OUTPUT -d 恶意IP -j DROP临时封禁对方地址,注意,只杀进程没用,要立刻删除恶意文件,用ls -l /proc/PID/exe找到原始可执行文件路径,然后rm -f删除。
清除crontab和systemd持久化
执行crontab -l,删掉包含挖矿地址或下载脚本的行,同时检查/etc/rc.local、/etc/profile.d/、/root/.bashrc等常见加载点,如果木马注册了systemd服务,执行systemctl disable 服务名并删除对应.service文件,很多挖矿木马会在/usr/lib/systemd/system或/etc/systemd/system下生成伪装成dbus、network的服务,务必核对启动命令。
修复被篡改的SSH配置
部分高级挖矿木马会修改/etc/ssh/sshd_config,增加新的公钥认证或修改Port,清除后要检查文件内容,删除未知的PermitRootLogin和AuthorizedKeysFile配置,并恢复SSH配置文件权限,最后修改所有root、MySQL、Redis等系统账号密码,密码长度至少16位,包含大小写和特殊字符。
如何构建服务器病毒防护体系
病毒清除之后,更重要的是防止再次感染,单靠杀毒软件无法覆盖所有场景,防御体系要落到日常运维动作上。
最小化暴露面
- 关闭不需要的公网端口,SSH端口改用非默认端口并限制来源IP白名单。
- 数据库、Redis、Elasticsearch 等组件只允许内网访问,禁止监听0.0.0.0。
- 如果必须开放Web应用,务必部署Web应用防火墙和API网关,拦截恶意请求。
特权账号管理
把服务器密码托管到专业密码管理平台或堡垒机,避免运维人员直接知道root密码,为每台服务器生成独立的SSH密钥,不使用通用密钥,对于云主机,强烈建议开启密钥登录并禁用密码登录。
基线加固与漏洞扫描
针对操作系统和应用中间件执行安全基线,比如禁用不必要的系统服务、限制文件权限、开启审计策略,定期用扫描工具检查系统补丁缺失情况,行业实践认为,修补被公开利用的已知漏洞的频率,应与服务器公网暴露程度挂钩,高危资产的补丁窗口不应超过72小时。
日志审计与入侵检测
配置集中日志系统,把登录日志、命令审计、Web访问日志统一收集,重点监控三个指标:同一IP的登录失败次数、进程创建时的父子关系、外联可疑域名,如果条件允许,部署HIDS(主机入侵检测系统)自动建立进程白名单,能大幅缩短从入侵到发现的时间。
数据备份策略
备份是应对勒索病毒最后的底气,备份要求做到“3-2-1”:生产数据保留三份,存储于两种不同介质,至少一份离线或异地,备份任务要记录校验值,并定期演练恢复,实际案例中,不少企业备份数据与生产环境在同一台存储上,勒索病毒一并加密,连恢复手段都失去。
关于服务器病毒的3个高频疑问
服务器中毒了怎么办?第一步做什么?
第一时间断开受感染服务器的外网访问,或者通过安全组规则收紧出入口IP,然后拍下当前进程、网络连接、计划任务的快照,这样既能阻断攻击者继续操作,也为后续清除保留最原始的现场证据,切勿直接重启系统,因为重启可能触发木马的自毁机制,让取证变得困难。
Linux服务器病毒排查常用命令有哪些?
除了前面提到的top、netstat、crontab -l,还建议用lsof -i查看端口占用,stat文件修改时间,rpm -Va校验二进制包完整性,排查后可用chkrootkit或ClamAV做辅助扫描,但要注意这类工具对内核级后门检出率有限,不能依赖它们给出最终结论。
为什么杀了毒后又会复发?
根源通常是持久化入口没有清除干净,攻击者可能在Web目录里埋了WebShell,或者在某处放置了新的公钥,只要保留一条后门通道,病毒程序就能在几分钟内被重新下载执行,处理这类问题要在杀毒后持续监控日志一周,重点观察是否有外部连接重新触发下载脚本,同时彻底修改所有系统凭据。
服务器病毒没有一劳永逸的解法,但摸清它们的运行规律后,运维保护就能从被动救火变成主动设防。
把宿主机的入口收敛、账号管好、日志盯住,再加上可恢复的备份,多数病毒都拿你没辙。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/686778.html