修改默认远程端口是服务器安全加固中最基础且最有效的手段之一。 默认端口(如SSH的22端口、Windows远程桌面的3389端口)是全网扫描和暴力破解攻击的首要目标,通过服务器更改远程端口,可以有效规避自动化脚本的盲目攻击,大幅降低系统被入侵的风险,同时减少服务器日志中的无效噪音,提升运维效率,本文将遵循金字塔原则,从核心结论出发,详细解析Linux与Windows系统下修改远程端口的完整流程、注意事项及进阶安全策略。
为什么要修改默认远程端口
服务器在互联网中暴露面越大,风险越高,绝大多数黑客攻击并非针对特定目标,而是通过僵尸网络对全网IP段进行扫描。
- 规避自动化扫描:攻击者通常使用扫描工具针对22、3389等标准端口进行地毯式搜索,修改端口后,这些扫描将直接失效。
- 减少日志垃圾:默认端口每天可能遭受数千次暴力破解尝试,导致系统日志膨胀,掩盖真正的安全警报,更换端口可显著降低日志负载。
- 增加攻击成本:虽然“隐匿式安全”不是万能的,但修改端口迫使攻击者必须进行全端口扫描才能发现服务,这增加了时间和资源成本,迫使大多数低水平攻击者放弃。
操作前的关键准备工作
在执行任何修改操作前,必须做好防回滚机制,避免因配置错误导致服务器失联。
- 备份配置文件:无论Linux还是Windows,修改前务必备份原始配置文件或注册表项。
- 配置防火墙放行:这是最关键的一步。必须先在防火墙中放行新端口,再修改服务配置,顺序错误会导致连接被阻断。
- 确保SELinux策略正确(Linux):如果系统开启了SELinux,必须允许新端口通过上下文检查,否则服务无法启动。
- 保留备用连接方式:如果条件允许,保留VNC、控制台面板或其他登录方式作为应急通道。
Linux系统(SSH)修改实战
以CentOS 7/8及Ubuntu系统为例,SSH服务配置文件通常位于/etc/ssh/sshd_config。
-
编辑SSH配置文件
使用vi或nano编辑器打开文件:vi /etc/ssh/sshd_config
找到
#Port 22这一行,去掉注释符号,并将数字修改为所需的新端口号(建议使用5位数的随机端口,如22222)。建议保留22端口一行,添加新端口一行,测试成功后再删除22端口。 -
配置SELinux端口策略
如果系统启用了SELinux,直接修改端口会导致SSH服务重启失败,使用以下命令查询并添加新端口:# 查询当前SSH允许的端口 semanage port -l | grep ssh # 添加新端口(例如22222) semanage port -a -t ssh_port_t -p tcp 22222
-
配置防火墙

- Firewalld (CentOS 7+):
firewall-cmd --permanent --add-port=22222/tcp
firewall-cmd --reload
- UFW (Ubuntu):
ufw allow 22222/tcp
- Firewalld (CentOS 7+):
-
重启SSH服务并验证
systemctl restart sshd
不要断开当前连接,另开一个终端窗口,使用新端口尝试登录:
ssh -p 22222 root@your_server_ip
确认登录成功后,即可回到配置文件删除22端口,并再次重启服务。
Windows系统(RDP)修改实战
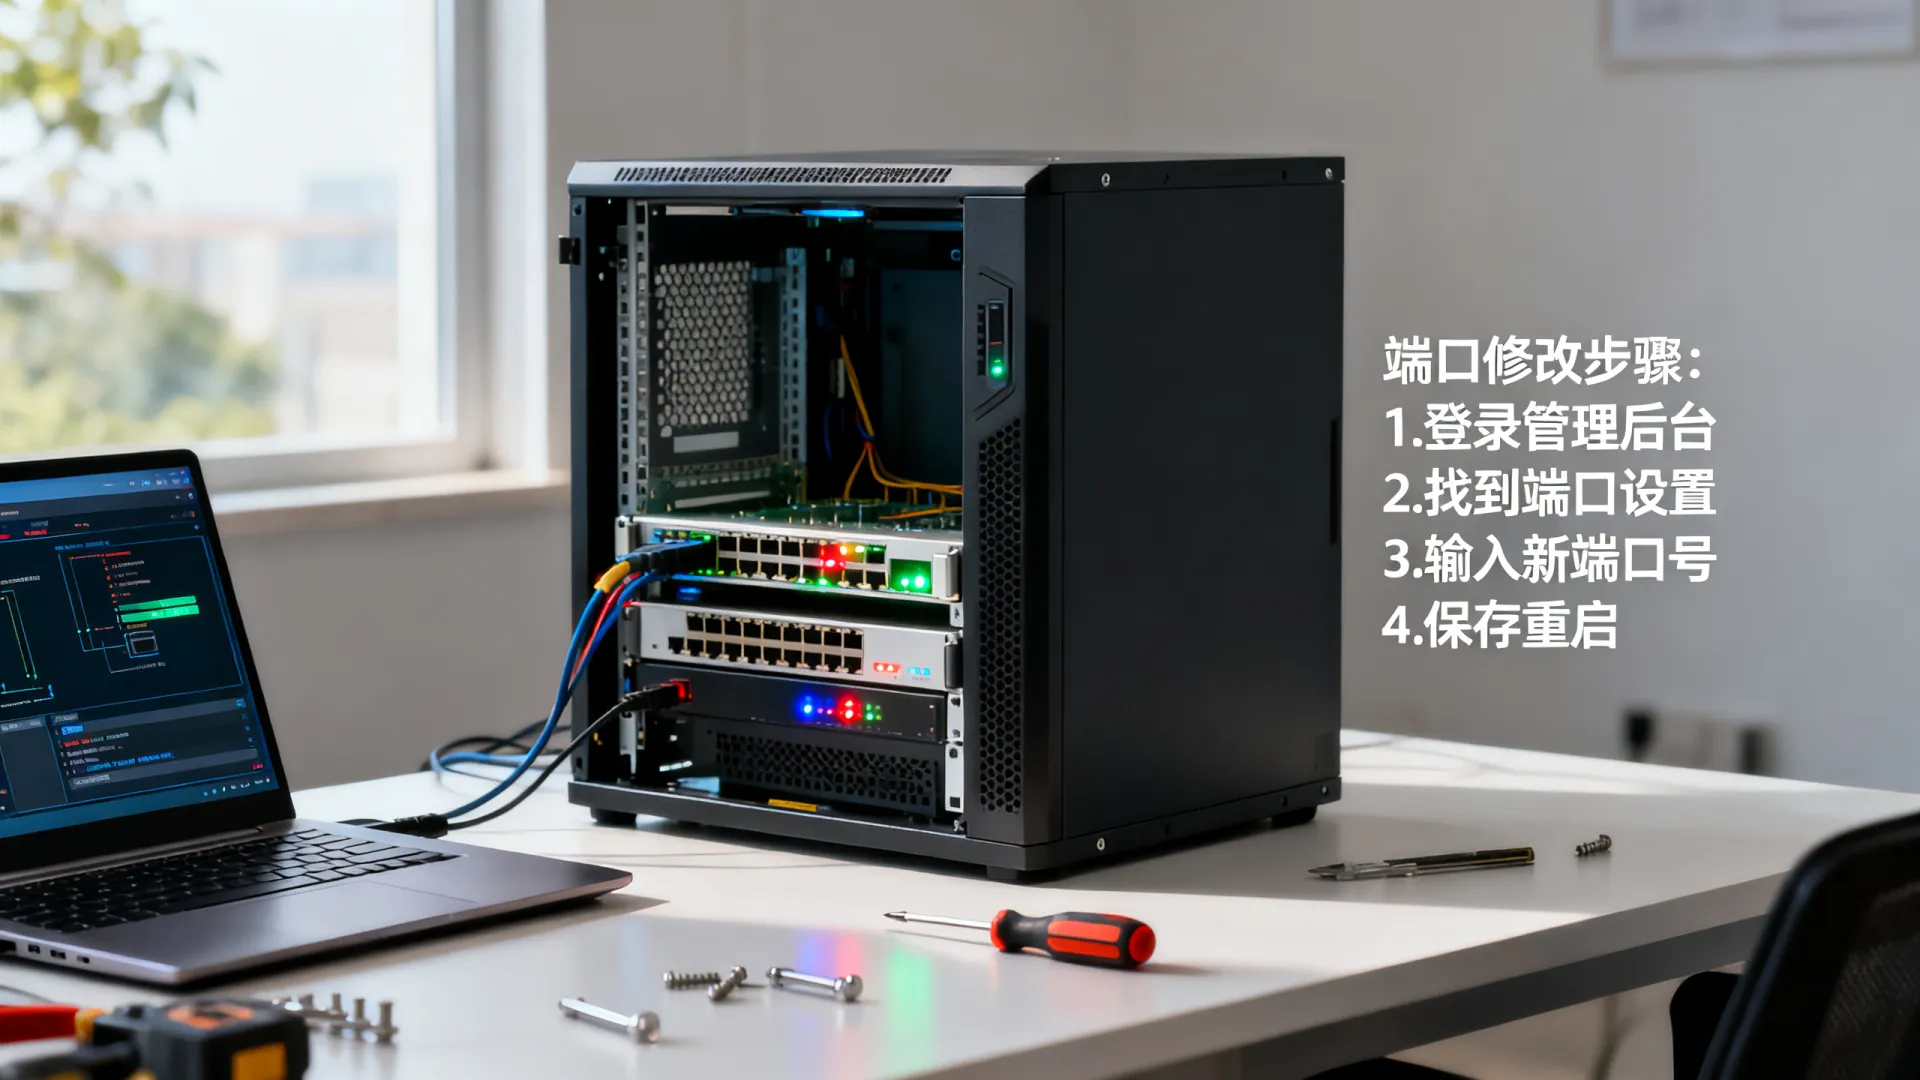
Windows远程桌面(RDP)默认使用3389端口,修改需要通过注册表实现。
-
打开注册表编辑器
按下Win + R,输入regedit,导航至以下路径:HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp -
修改端口号
在右侧找到PortNumber项,默认值为0x00000D3B(十进制3389)。- 双击
PortNumber,选择“十进制”。 - 将数值修改为新的端口号(例如
53389),点击确定。
- 双击
-
配置Windows防火墙
修改注册表后,系统不会自动更新防火墙规则,需要手动添加入站规则。- 打开“高级安全Windows防火墙”。
- 点击“入站规则” -> “新建规则”。
- 选择“端口” -> “TCP” -> “特定本地端口”(输入新端口号)。
- 选择“允许连接” -> 全选(域、专用、公用)。
- 命名规则(如“New RDP Port”)并完成。
-
重启生效
修改注册表通常即时生效,但为了确保万无一失,建议重启服务器,重启后,在远程桌面连接客户端中输入IP:新端口(例如168.1.1:53389)进行测试。
验证与故障排查
完成修改后,必须进行严格的验证。
- 本地端口监听检查:
- Linux: 使用
netstat -tunlp | grep ssh或ss -tunlp | grep ssh确认SSH是否监听在新端口。 - Windows: 使用
netstat -ano | findstr "新端口号"确认RDP是否在监听。
- Linux: 使用
- 连接超时:如果连接超时,通常是防火墙未放行或云服务商安全组未配置。
- 连接被拒绝:如果是Linux,通常是SSH服务配置错误或SELinux拦截;如果是Windows,可能是服务未重启或注册表路径错误。
进阶安全建议
仅仅修改端口不足以应对高级持续性威胁(APT),建议结合以下措施构建纵深防御体系。
- 禁用密码登录,仅使用密钥:SSH密钥认证比密码认证强几个数量级。
- 启用Fail2Ban或DenyHosts:即使修改了端口,仍可能有针对性的扫描,这些工具能自动封禁尝试暴力破解的IP。
- 限制访问来源IP:在防火墙或云安全组层面,仅允许特定的办公IP地址访问远程端口,这是最有效的物理隔离手段。
- 定期更新端口:对于高敏感服务器,可以制定策略,每季度更换一次远程端口,增加动态防御能力。
相关问答
Q1:修改远程端口后,SFTP或文件传输工具无法连接怎么办?
A1:SFTP协议通常基于SSH服务运行,修改SSH端口后,SFTP客户端(如FileZilla、WinSCP)也需要在连接设置中将端口从默认的22修改为您设置的新端口,请检查客户端的“端口”或“高级设置”选项,确保填入正确的新端口号。
Q2:云服务器修改端口后依然无法连接,可能是什么原因?
A2:云服务器通常有两层防火墙,第一层是云服务商提供的“安全组”,第二层是系统内部的防火墙,如果修改后无法连接,90%的情况是忘记了在云控制台的“安全组”规则中放行新的入站TCP端口,请务必同时检查系统防火墙和云安全组配置。
如果您在具体的操作过程中遇到任何问题,或者有更独特的安全加固经验,欢迎在评论区留言分享,我们一起探讨服务器运维的最佳实践。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/53323.html