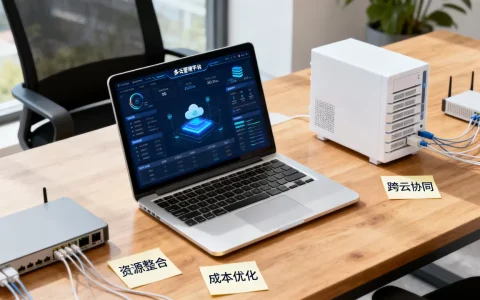
检测法虚拟机是一种专门用于恶意软件动态分析的隔离运行环境,它依靠快照与回滚机制,让病毒在可控的“假系统”里跑完整个生命周期,然后把行为记录交给分析人员。
检测法虚拟机到底是什么?和普通虚拟机有什么区别?
很多人第一次听到“检测法虚拟机”,以为就是拿虚拟机装个杀毒软件去扫描文件,这个理解只对了一小半,检测法虚拟机真正的用途,不是“扫毒”,而是“诱捕”让可疑程序在虚拟环境里真实执行,然后观察它做了什么。
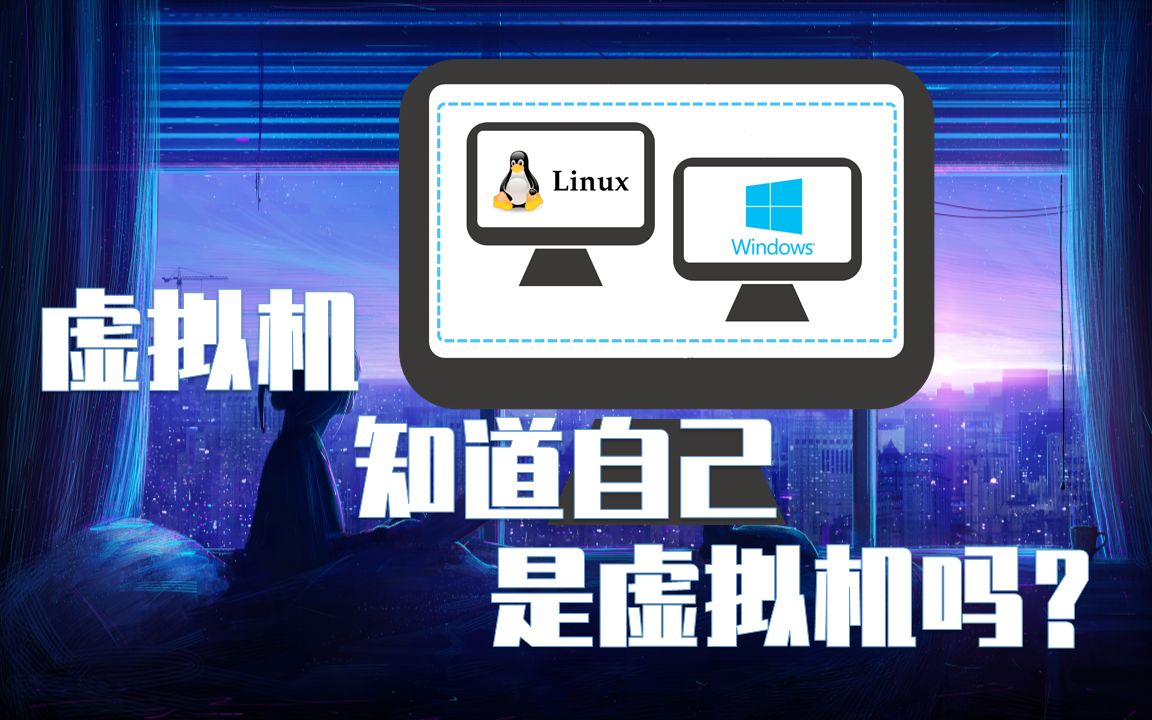
检测法虚拟机的核心原理
它的底层逻辑只有三句话:创建隔离环境、运行可疑样本、回滚系统状态。
你先准备一台干净的虚拟机,给它打上完整快照,接着把可疑文件拷进去运行,病毒会在这个沙盒里释放文件、改注册表、连接远程地址,分析结束后,不需要费力清理,直接恢复快照,虚拟机立刻回到干净状态,这种“干完一票就还原”的机制,就是检测法虚拟机最核心的价值。
检测法虚拟机与日常虚拟机的主要区别
日常用虚拟机,比如跑个老旧软件、测试个新系统,追求的是稳定和方便,检测法虚拟机追求的是可重复性和可观测性,普通虚拟机不会刻意拦截恶意行为,而检测法虚拟机通常会关闭系统更新、禁用Windows Defender、设置专用网络,为的就是让病毒毫无戒备地“发挥”。
另一个区别在于使用习惯,普通虚拟机里你会长期安装软件、保存文件,检测法虚拟机则要求每次分析后必须回滚快照,不允许任何状态残留,如果你把检测虚拟机当成日常办公环境用,那它就不具备检测能力了。
怎么搭建检测法虚拟机?从零开始的完整步骤
搭建一套自己用的检测法虚拟机并不复杂,核心就三步,下面流程基于Windows Guest系统,因为多数恶意样本以Windows为目标。
第一步:选定虚拟化平台与镜像版本
推荐优先选 VirtualBox 或 VMware Workstation Player,VirtualBox免费开源,VMware Player对个人用户也免费,两者都支持快照功能,KVM适合Linux宿主,但配置门槛稍高,新手不建议一上来就碰。
Guest系统镜像建议用 Windows 10 企业版 或 Windows 7 SP1,Windows 10兼容性好,能跑绝大多数样本;Windows 7启动轻快,但有些新恶意样本会直接判断系统过老而不执行,多数安全从业者会准备两台虚拟机,一台Win10、一台Win7,覆盖不同样本场景。
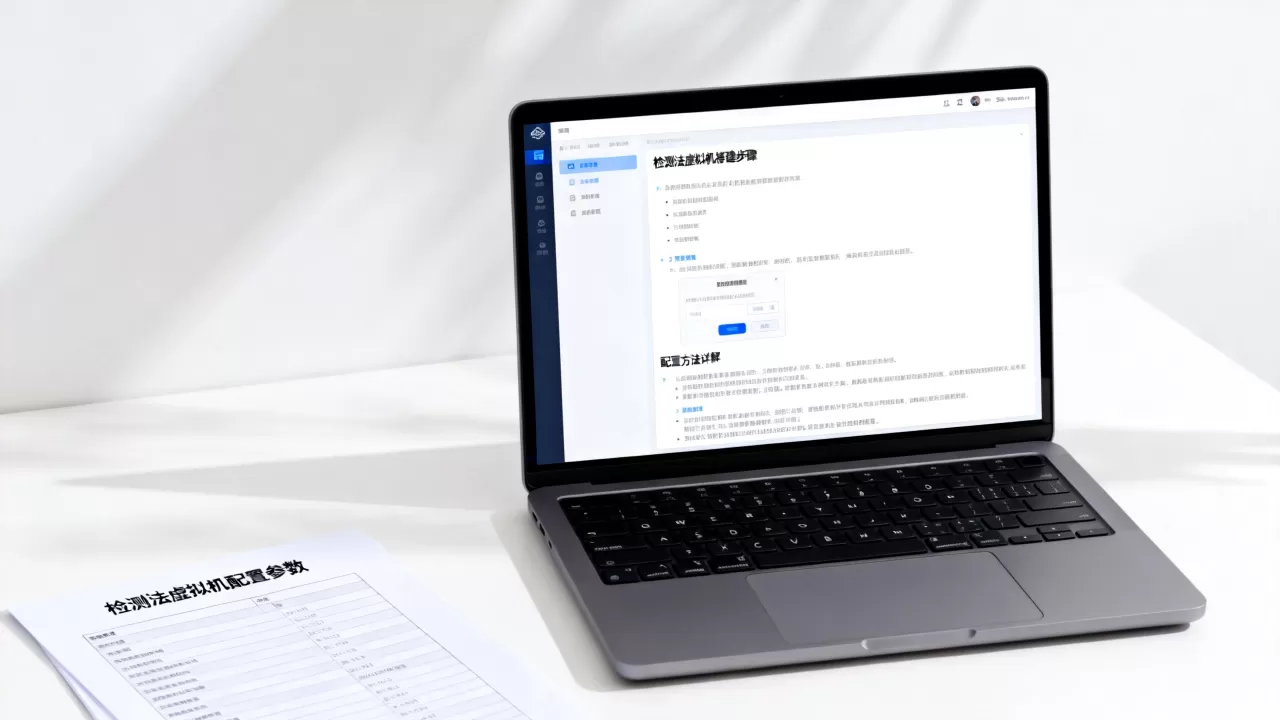
安装完系统后,先做三件事:
- 关闭系统自动更新,避免系统后台改动干扰分析。
- 关闭Windows Defender实时保护,防止样本被杀软干掉。
- 设置固定用户名和密码,密码建议简单,比如
admin,因为某些样本会尝试UAC提权。
这些都做完以后,立刻打一个“干净快照”,这叫基线快照,后续每次分析完都恢复到它。
第二步:创建快照与网络隔离
快照功能是检测法虚拟机的灵魂,在VirtualBox里,点“控制->生成备份”就能创建快照;VMware里对应“虚拟机->快照->拍摄快照”,命名时写清楚时间点和系统状态,比如Win10_clean_20260201。
网络模式需要单独说,强烈建议把网卡设为 NAT模式,不要用桥接模式,NAT模式下,虚拟机对外连接走宿主的IP地址,外部设备无法直接访问虚拟机内部,能有效降低恶意流量殃及局域网的几率。
如果你有第二块物理网卡,更专业的做法是搭建一个“假上网”环境:在宿主机上安装Wireshark监测虚拟网卡流量,同时用iptables或者Proxifier把虚拟机的网络请求引导到模拟服务上,但对初学者来说,先跑通NAT模式,配合Wireshark抓包,已经能解决多数行为分析需求。
第三步:安装分析工具链
工具不需要多,但每个都要有用,推荐基础三件套:
- Process Monitor:监控进程对文件、注册表、网络的所有操作。
- Wireshark:抓取网络流量,看样本有没有外联。
- RegShot:对比运行前后注册表快照,找出新增或修改的键值。
安装好以后,再次创建一个“工具就绪快照”,这样你以后打开虚拟机,直接恢复到带工具的状态,不用每次重装分析软件。
用检测法虚拟机分析样本的实操流程
虚拟机搭好,接下来就是正戏,一套标准的分析流程,应该从静态查看到动态执行,依次推进。
静态查看到动态执行的关键动作
拿到一个可疑样本,先别急着双击,右键扫描一下文件指纹,用
VirusTotal查哈希值,看看有没有其他杀软检出,如果已经有大量引擎报警,说明样本恶意程度高,可以直接进虚拟机跑。
进入虚拟机后,先打开Process Monitor,设置过滤规则只捕获目标进程的路径,然后启动Wireshark抓包,准备好之后,再双击运行样本。
这里有一个重要原则:观察时间控制在3到5分钟,多数木马、窃密程序会快速连接C2服务器、创建启动项,拖太久反而容易被反沙箱逻辑识破,比如某些样本会检测开机时间,发现系统只运行了几分钟就主动休眠。
如何抓取恶意行为特征
运行期间,你需要关注以下几个关键点:
- 进程链:样本有没有创建子进程、注入其他进程?比如
rundll32.exe、powershell.exe突然活跃,就要警惕。 - 注册表改动:Run、RunOnce、CurrentVersion等启动项位置容易被写入。
- 文件释放:样本是否在
AppData、Temp目录释放了新文件。 - 网络连接:有没有外联到陌生IP、使用非标准端口、发送大量DNS查询。
结束后先停止抓包,再关闭虚拟机,不要直接关机,而是恢复到快照,之后在宿主环境分析Process Monitor的日志,导出Wireshark的流量文件定位C2域名,行业共识认为,动态行为分析的证据价值高于静态特征,因为样本的完整行为链只有在真正运行后才能还原。
检测法虚拟机有哪些常见坑?怎么避坑?
新手搭建检测法虚拟机时最容易踩的坑有三个:虚拟机指纹暴露、样本“不干活”、快照被意外污染,下面逐个说。
反虚拟机检测的应对方式
很多病毒会主动检测自己是否跑在虚拟机里,它们检查的方式很朴素:看系统是否有VirtualBox或VMware的驱动、看CPU指令集、看屏幕分辨率、看是否安装了常用分析工具,如果被识破,样本会显示一个假界面,实际上什么都没干,甚至直接自毁。
应对办法是使用anti-anti VM思路,既然是测试环境,就没必要完全隐藏,但你可以做几个基础伪装:
- 修改VirtualBox虚拟机名称,不要带“VBOX”字样。
- 安装一个独立显卡驱动,避免常见的VMware SVGA识别。
- 在虚拟机里手动装一次常用软件,比如微信、Office,让系统看起来更像真实工作机。
业内专家指出,完全骗过高级反沙箱技术很难做到,但绝大多数样本的检测逻辑并不复杂,做足基本功就能让七成以上的样本正常上线。
性能与隔离的平衡
另一个常见问题是给虚拟机分配过多资源,有人为了跑得流畅,直接给虚拟机8核心、16GB内存,这反而容易暴露虚拟机特征,因为普通办公电脑很少有这么高的配置,一般建议给2核、4GB内存就足够了,打游戏类样本除外。
隔离方面,快照只是系统盘的还原,不负责网络隔离,如果你使用桥接模式,虚拟机中的恶意程序可能通过局域网感染真实电脑,因此一定要把网卡模式设成NAT,并且运行分析时注意宿主防火墙是否开启。
检测法虚拟机搭建需要什么配置?
这个问题很多人问,其实检测法虚拟机对硬件要求不高,8GB内存的电脑就可以流畅跑Win10虚拟机,16GB内存则更从容,硬盘建议预留50GB以上的空间,因为快照文件会逐渐膨胀,CPU支持虚拟化技术(Intel VT-x或AMD-V)就行,现在主流处理器基本都能满足。
检测法虚拟机价格大概多少?
如果你用VirtualBox加上Windows评估版镜像,成本是零,Windows评估版可以免费使用90天,足够个人研究使用,VMware Workstation Pro虽然收费,但也有免费的Player版本,全套检测工具如Process Monitor、Wireshark、RegShot都是开源免费的,所以说,检测法虚拟机搭建成本几乎为零,只付出时间和精力。
检测法虚拟机哪个好?
没有绝对最好,只有最适合,新手首选VirtualBox,因为免费、教程多、快照功能直观,有一定Linux基础的人可以尝试KVM,性能更贴近裸机,但配置过程繁琐,企业安全团队更倾向于购买商业沙箱,比如FireEye或Cuckoo的付费方案,这类产品自带反反沙箱对抗能力,个人学习阶段,VirtualBox完全够用,不需要盲目追求商业工具。
检测法虚拟机的核心思路并不神秘:一个能随时还原的隔离环境,一套能记录行为的工具链,再加上反复的实践练习,只要遵守“运行必回滚、联网必监控、样本不落地到真实系统”三条纪律,你就能用它处理大量恶意样本的初步分析工作,从搭好第一个快照开始,多跑几个样本,慢慢就会形成自己的检测节奏。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/761714.html