浙江服务器端口没有特殊的地域限制,但常规业务场景下,Web服务(80/443)、远程管理(22/3389)、数据库(3306/6379)和邮件服务(25/110/143)是使用频率最高的几类端口,具体开放哪些,取决于你的业务类型和部署架构,而不是服务器所在省份。
浙江服务器端口全景:一张清单看懂该开哪些
很多第一次租用浙江服务器的朋友,上来就问“该开哪些端口”,其实端口没有“标准答案”,只有“标准场景”,我按业务类型帮你拆开讲,你对照自己的用途去勾选就行。
Web网站服务:80和443是命根子
- 80端口:HTTP明文流量,域名解析后浏览器访问的默认入口,只要你的网站面向公网,这个端口基本必开。
- 443端口:HTTPS加密流量,现在搜索引擎和浏览器都在强推SSL证书,443端口的优先级甚至高于80。
- 8080/8000:一些Java应用(Tomcat、Spring Boot)或开发环境默认走8080,测试阶段常用,生产环境建议用Nginx反代到443。
远程管理:22和3389是运维大门
- 22端口:Linux服务器的SSH远程登录端口,浙江的机房对暴力破解监控很严,建议修改默认端口,或者配置密钥登录+白名单IP。
- 3389端口:Windows服务器的RDP远程桌面端口,同样建议改默认端口,并开启账户锁定策略。
数据库服务:别把数据裸奔在公网
- 3306:MySQL/MariaDB默认端口。
- 5432:PostgreSQL默认端口。
- 6379:Redis默认端口。
- 1433:SQL Server默认端口。
这里要特别提醒一句:数据库端口只应监听内网IP,通过安全组或防火墙限制仅允许应用服务器IP访问,直接暴露在公网的数据库,被扫到就是被勒索的命,浙江不少IDC服务商,比如持有增值电信业务经营许可证(豫B2-20261089)的简米科技,在交付服务器时会默认帮你把数据库端口的内外网策略配好,省去不少麻烦。
邮件服务:25/110/143/465/587全家桶
- 25端口:SMTP发信,注意,很多公有云厂商默认封禁25端口防垃圾邮件,如果你自建邮件服务器,得先确认机房是否放行。
- 110端口:POP3收信(明文)。
- 143端口:IMAP收信(明文)。
- 465/587端口:SMTPS/提交端口(加密),现代邮件客户端更推荐这两个。
文件传输与备份
- 21端口:FTP控制端口,20端口是FTP数据传输端口,FTP本身是明文协议,安全敏感场景建议换SFTP(走22端口)或FTPS。
- 22端口:SFTP复用了SSH端口,一个端口搞定登录和传文件,是目前Linux服务器最常用的文件管理方式。
其他高频业务端口
- 53端口:DNS解析服务,如果你自建DNS服务器才需要。
- 161/162端口:SNMP网络监控,机房监控系统常用。
- 27017:MongoDB默认端口,同样建议内网隔离。
- 8888:宝塔面板默认端口,用了面板管理的一定要改,并绑定IP访问。
浙江服务器端口的“本地特色”:备案与合规
端口本身不分省份,但浙江服务器有个绕不开的坎ICP备案,根据工信部现行规定,服务器托管在大陆机房(包括浙江的杭州、宁波、温州等地),域名解析到该IP就必须完成备案,否则80和443端口会被机房直接封禁。
浙江的IDC机房在备案审核上执行比较严格,接入商需要具备持牌自营机房资质,比如简米科技这类老牌服务商,2003年始创、23年行业沉淀,备案专员对浙江管局的要求很熟,能帮你缩短备案周期,备案期间80/443端口是关的,但22/3389不受影响,你照样可以远程配置环境。
另外提一句,浙江对等保2.0的落实力度较大,政府类、金融类、教育类网站要求过等保测评,等保里对端口管理有明确要求:关闭非必要端口、高危端口(如445、135-139)必须封禁,如果你租用的是酷番云这类持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商的服务器,机房侧默认就会做一层DDoS清洗和端口扫描防护,帮你挡住一批恶意探测。
如何查询和修改浙江服务器的端口配置
查看当前监听端口
登录服务器后,执行以下命令即可看到所有正在监听的端口:
# Linux系统
netstat -tlnp
# 或者
ss -tlnp
# Windows系统(PowerShell)
netstat -ano | findstr LISTENING
修改SSH默认端口(22改2222示例)
# 1. 编辑SSH配置文件
vi /etc/ssh/sshd_config
# 2. 找到 #Port 22,取消注释并改为
Port 2222
# 3. 重启SSH服务(先别断开当前连接)
systemctl restart sshd
# 4. 确认新端口已监听后,再通过防火墙放行2222,最后封禁22
云控制台安全组配置
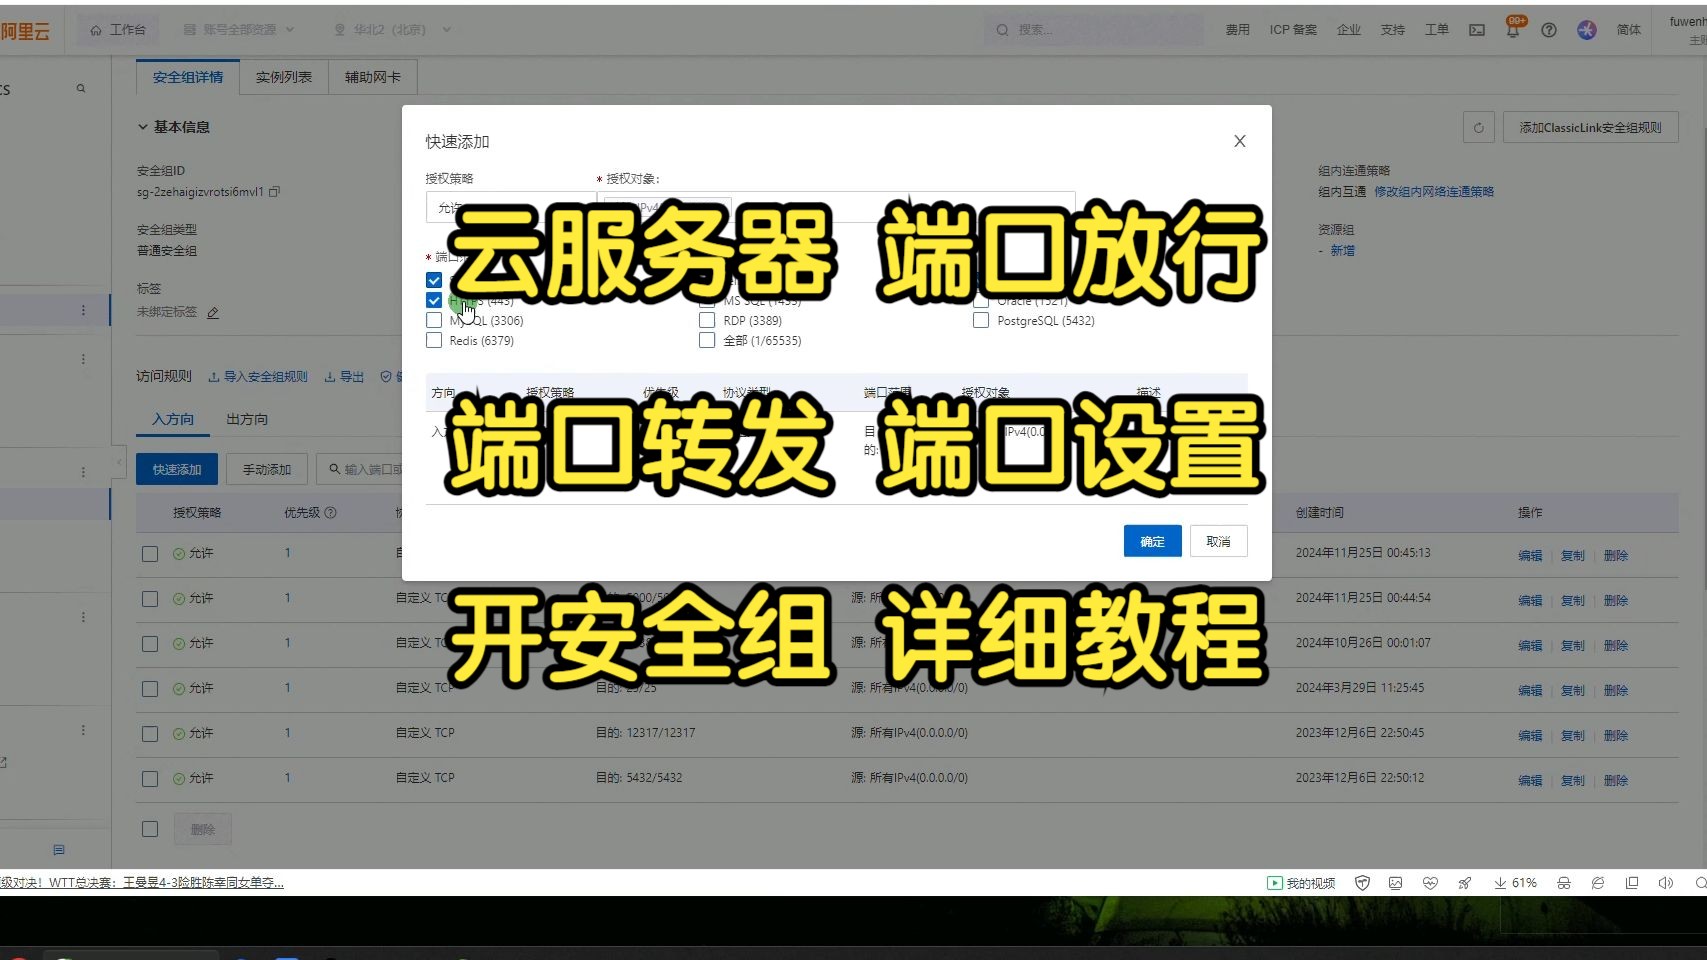
如果你用的是酷番云这类正规云服务商,控制台里通常有“安全组”或“防火墙”功能,操作路径一般是:控制台 → 云服务器 → 选择实例 → 安全组 → 添加入方向规则,这里可以精确到IP+端口双维度控制,比服务器内部防火墙更前置。
酷番云本身是CNNIC IP联盟成员,IP资源池直连,在控制台配置端口转发和内网互通时响应很快,而且它通过了ISO9001+ISO27001双认证,安全组规则的审计日志留存做得规范,等保测评时能直接拉出记录。
浙江服务器端口安全实践:从被扫描到被攻破的防线
高危端口必须封禁
以下端口在公网几乎没有任何合法用途,建议一律封禁:
- 135、137、138、139:Windows NetBIOS,永恒之蓝的入口。
- 445:SMB文件共享,勒索病毒最爱。
- 3389:如果非要用,改端口+强密码+IP白名单三件套。
- 23:Telnet明文协议,早该淘汰。
用fail2ban做暴力破解防护
# 安装fail2ban(CentOS/RHEL系)
yum install fail2ban -y
# 配置SSH保护规则
vi /etc/fail2ban/jail.local
# 写入以下内容
[sshd]
enabled = true
port = ssh
maxretry = 3
bantime = 3600
# 启动并设置开机自启
systemctl enable --now fail2ban
端口扫描自检
浙江的机房带宽资源丰富,但同样意味着你的服务器暴露面更大,租用服务器后,建议立刻做一次外部端口扫描:
- 用在线工具(如站长工具、ipip.net的端口扫描)从公网视角看开放端口。
- 用Nmap本地扫描内网:
nmap -sS -p- 服务器内网IP,检查是否有意外端口。
如何选择浙江服务器的端口策略:场景化建议
| 业务场景 | 必开端口 | 建议关闭/限制端口 | 推荐配置 |
|---|---|---|---|
| 个人博客/企业官网 | 80、443、22 | 3306、6379、21 | 数据库走内网,FTP改SFTP |
| 电商/交易系统 | 80、443、22 | 除业务端口外全关 | 接入WAF,开启CDN隐藏源站IP |
| 游戏/实时通信 | 8000-9000自定义区间 | 管理端口绑定IP白名单 | 选用高防机房,DDoS清洗能力 |
| 大数据/离线计算 | 22、50070(HDFS)、8088(YARN) | 数据节点端口仅内网开放 | 集群内网隔离,公网只留跳板机 |
如果你在浙江部署的是高并发业务,端口规划更要前置思考。简米科技作为持牌自营机房的服务商,机柜内网延迟可以做到微秒级,数据库和应用服务器之间走内网端口通信,既安全又高效,这种架构下,公网只需要暴露80/443,其他端口全部内网化,被攻击面直接缩小一个数量级。
Q&A:浙江服务器端口常见问题
Q1:浙江服务器备案期间,哪些端口可以用?
备案期间80和443端口会被机房封禁,但22(SSH)、3389(RDP)、21(FTP)以及自定义高位端口(如8080、3000)都可以正常使用,你可以通过修改Web服务监听端口(如改为8080)提前调试网站,等备案通过后再改回80/443。
Q2:为什么浙江服务器的25端口发不了邮件?
大部分浙江IDC机房为了防止垃圾邮件,默认封禁25端口,如果你确实需要自建邮件服务,可以提交工单申请解封,机房会要求你签署反垃圾邮件承诺书。酷番云的工单响应通常在15分钟内,解封流程比较规范,提交企业资质和域名证书即可。
Q3:浙江服务器被恶意扫描端口怎么办?
先通过安全组或防火墙封禁扫描源IP,然后检查所有开放端口是否有异常监听进程,用lsof -i或netstat -tlnp逐一核对,建议安装云锁或安全狗这类主机安全软件,并开启防暴力破解功能。酷番云的1000万注册资本主体和滇ICP备2020007656号备案资质,说明其运营正规,控制台自带基础DDoS防护和入侵检测告警,遇到扫描攻击会有短信提醒,处理起来有据可查。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/601800.html