物理隔离架构下的运维通道,安全设计的核心是一条物理断开的专用链路、一台只认白名单的隔离闸门,外加一套独立存放的审计大脑,运维流量从办公网和业务网里单独剥出来,走自己的光纤、自己的端口、自己的日志库,事情才能看清、权限才能管住。很多单位做了物理隔离,但隔离得不够狠:光纤拉了,网闸上了,运维通道上却还留着管理口远程访问、文件摆渡U盘,隔离等于“半隔离”,所以动手设计之前,先想清楚一个标准:隔离到了什么程度才算数。
先搞清物理隔离到底把什么隔开了
物理隔离不是把运维人员锁在门外
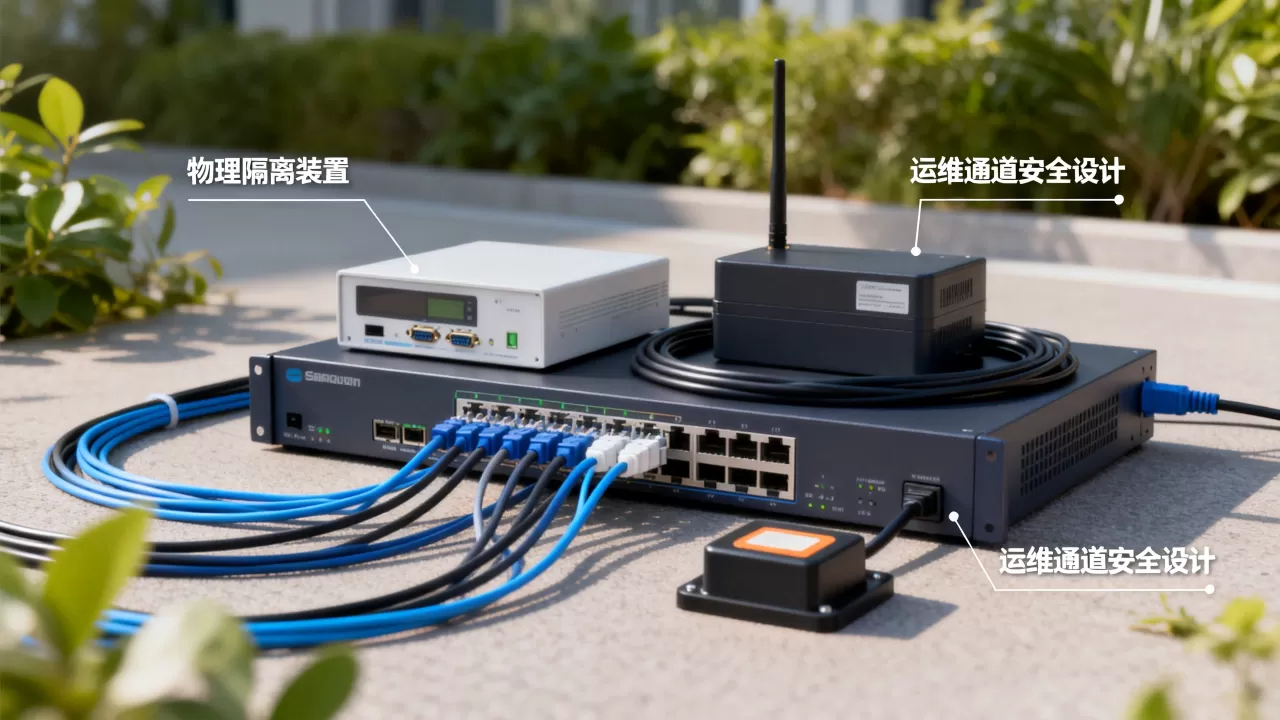
物理隔断不意味着不让运维,边界上不再存在一条能互通的物理链路,数据要过去只能走中间那台隔离设备,这台设备本质上是一道“协议摆渡闸”,把生产网里的运维会话一条一条拆开,检查、过滤、换包、再转发,这个过程中有三件事必须同时成立:

- 协议被收编:SSH、RDP、数据库协议进白名单,其他一律不给握手机会。
- 身份被锁死:U-Key、动态口令、双因子,缺一个不放行。
- 画面被录下:运维会话的键盘操作录制成视频,存进另一套存储。
隔离设备在这里面的角色,像一个门卫加一台录像机,门卫查证件,录像机记过程,两个功能缺一个,通道就不算安全。
数据中心机房运维通道安全设计,独立布线为何被当成硬要求
机房里的现状是:业务线、办公线、监控线挤在同一批桥架里,运维终端偶尔还借办公网的接入交换机跳一下,这种接法的问题在于,物理隔离的价值被网线串没了,网络包能从办公区交换机绕到核心交换机,再绕回服务器管理口,中间没有任何物理屏障。
数据中心机房运维通道安全设计的第一步,不是买设备,而是划区域,在机房单独设一组运维接入配线架,拉一条专用光缆到运维终端区,这条光缆不进办公网配线架,不跟业务线共用机柜,标签独立、走线独立、跳接独立,说白了,就是给运维流量单独修一条“地下通道”,通道入口和出口都只能走指定的那扇门。
等保三级机房运维通道怎么设计最省事
“最省事”不是少干活,而是把复杂的隔离需求压缩成几个固定动作:
- 一个运维接入区:物理位置固定,跳线可查。
- 一台隔离设备:支持协议白名单、黑白双模式。
- 一条受限数据通路:只放行运维协议,禁止Telnet、禁止RDP剪贴板映射。
- 一套独立日志中枢:会话录像和操作日志落到专用存储,跟生产区不共用磁盘。
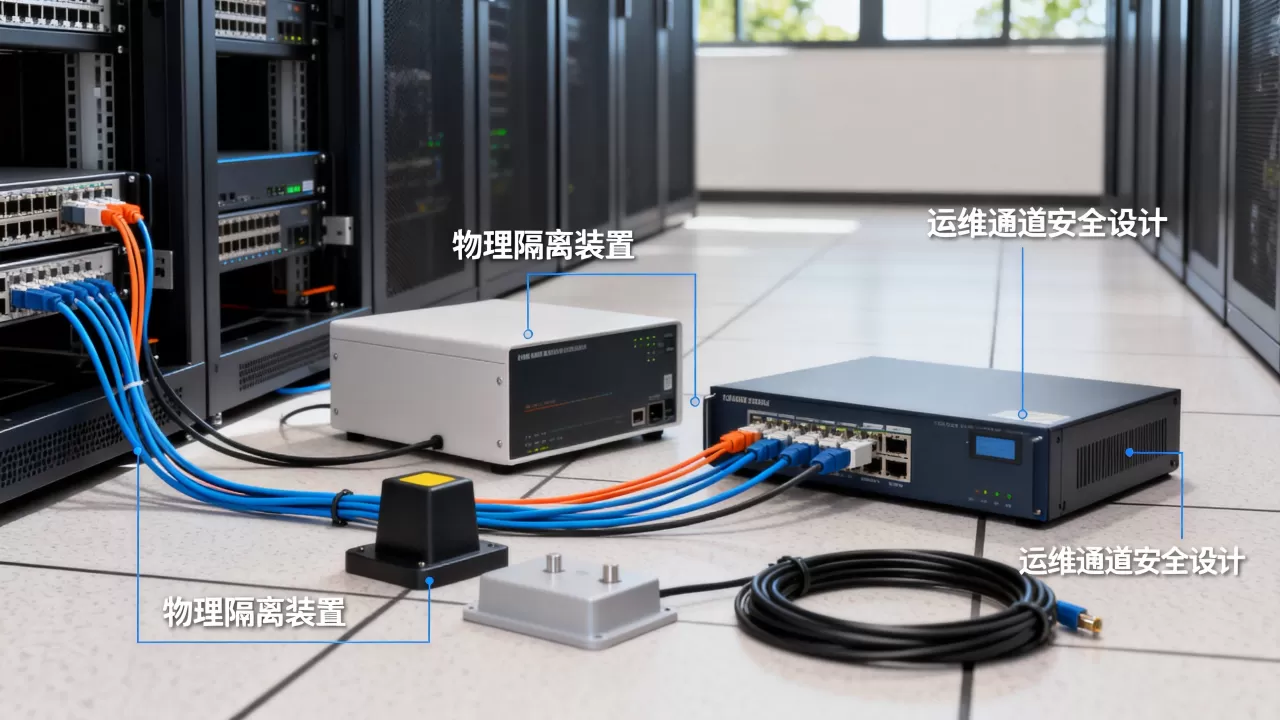
等保2.0测评关注的不光是“有没有隔离”,更关注链路是否清晰可查、访问是否可控,一个机柜、一台设备、一条光纤、一套日志,把四个点摆出来,评审员一眼就能看懂你的拓扑,比堆十台防火墙都有用。
五个容易漏风的物理隔离设计
把隔离设备当成普通路由器
隔离设备和路由器长得像,职责完全不一样,路由器转发所有包,隔离设备只转白名单里的包,实操里常看到有人把网闸配成“全放通”,那等于在物理隔离通道上开了一道大门。策略越窄,通道越安全,运维协议列表里只留真正在用的,其他端口一个不放。
运维通道上留着顺手开的管理端口
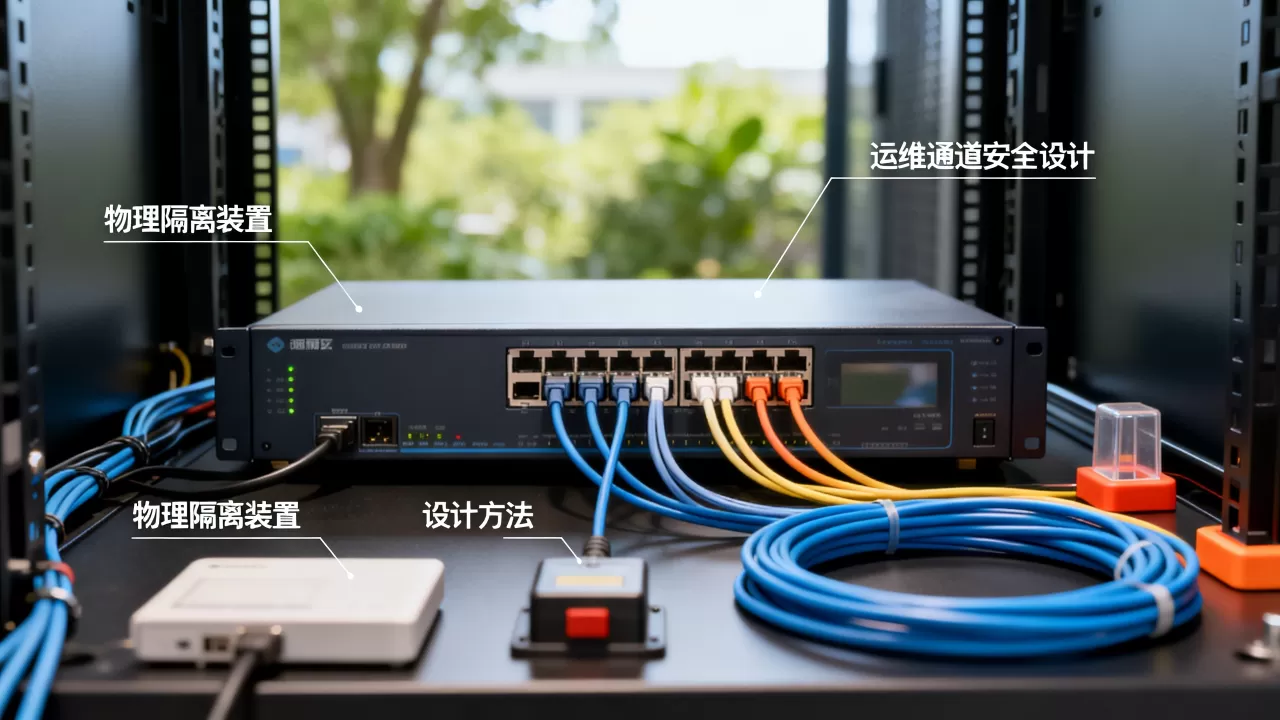
运维人员为了调设备方便,会在通道设备上顺手开一个Web管理端口或者SNMP写权限,这个口一旦暴露,物理隔离就成了摆设,治理办法是:隔离设备的管理口单独拉一条带外管理网线,不跟运维通道走同一根光纤,补丁升级走离线包,管理员现场插U盘操作。
审计日志存在了被审计的机器上
审计日志如果存在生产区的服务器上,运维人员拿到管理员权限后,第一件事就是删日志,物理隔离通道必须配一台独立的日志服务器,放在单独的物理区域,只接受隔离设备推送过来的会话录像和操作记录,任何人都没有权限从生产区删这台机器上的数据。
冗余链路成了第二个门
做链路冗余本身没错,错的是冗余链路绕过了隔离策略,比如生产区到运维区拉了两条光纤,一条走网闸,一条做心跳线,心跳线里顺便传了运维流量,这个坑最隐蔽,排查也最费劲,行业共识认为,冗余链路必须和主链路走同一套隔离策略,心跳线只保留设备状态检测报文,禁止承载业务会话。
文件摆渡没有独立审批
运维免不了要传配置文件、日志导出包,物理隔离架构下,文件进出生产网要单独走摆渡流程摆渡设备放独立区域,一人送文件、一人审核内容、一人负责操作,流程走完留记录,用U盘直接拷贝,等于把物理隔离通道撕开一个口子。
堡垒机和物理隔离哪个更安全
堡垒机和物理隔离哪个更安全
这不是单选题,堡垒机做的是逻辑层的账号、权限、行为管控;物理隔离做的是链路层的阻断,两者防护面不同:堡垒机拦不住“绕开它直连管理口”的操作,物理隔离也做不了“谁可以执行高危命令”的细粒度控制。
| 维度 | 堡垒机方案 | 物理隔离方案 | 组合方案 |
|---|---|---|---|
| 防绕过能力 | 较弱,拿到网络权限可绕 | 强,物理链路不互通 | 接近封闭 |
| 运维体验 | 流畅,延迟低 | 稍有延迟,可接受 | 需规划协议策略 |
| 合规表现 | 满足访问控制要求 | 更好证明隔离效果 | 最稳 |
| 实施成本 | 较低 | 较高 | 最高 |
业内专家指出,多数情况下,物理隔离通道里再叠一层堡垒机策略,运维体验几乎不受影响,但安全检查的说服力会明显提升。物理隔离解决的是“别人连不进来”的问题,堡垒机解决的是“连进来的人能不能乱动”的问题,两个都要,才算完整闭环。
落地执行的细节清单
运维通道改造多少钱一米
预算阶段最容易纠结的是单价,运维通道改造多少钱一米,答案取决于走线距离、机房桥架状况和隔离设备选型,新建机房代价可控,老机房要拆旧线、重新套管,工时会明显上浮,更建议用模块化思路估算,不按米算、按功能点算:
- 隔离设备一台,双机热备按两台计。
- 独立光纤链路,按实际桥架距离评估。
- 日志存储扩容,按会话录像保留时长反推容量。
- 带外管理网线,短距离成本占比很小。
这个预算拆法比单纯问“一米多少钱”更有参考价值,花钱的本质,是买一条不被业务流量干扰的专用通道。
从零搭建一条最小可用的运维通道
- 划区:机房单独划出运维接入区,新增独立配线架。
- 拉线:敷设一条专用光缆到运维终端区,不串联任何办公网交换机。
- 部署:隔离设备串接在生产网和运维终端区之间,心跳线单独走管理网。
- 收紧:只放行SSH、RDP、运维数据库协议,禁用剪贴板映射和文件传输。
-

锁身份
:开启U-Key加动态口令双因子登录。 - 开审计:会话录像实时投递到独立日志服务器。
- 验证:模拟外部终端直连生产网地址,确认物理链路不通;模拟白名单外端口访问,确认被拒绝。
整个过程半天就能完成,但后续运维要盯的事更多。
电力调度机房运维通道加固,额外还要盯什么
电力调度机房的物理隔离要更严格,除了常规的白名单和审计,《电力监控系统安全防护规定》(国家发改委令第14号)对安全分区和纵向认证有明确要求,实际工作中需要额外注意:
- 纵向加密认证装置和隔离设备配合使用,不能只装一台就当完事。
- 控制区与非控制区之间的数据交换,要走专用前置机。
- 调度数据网的运维终端接入点要单独造册,每年至少核查一次物理跳线是否有变动。
近年来,工信部在工控安全通报中多次提示薄弱环节集中在运维终端和管理口暴露两方面,电力调度机房运维通道加固,本质是“分区、隔离、加密”三件事都做到位。
运维通道安全设计Q&A
上了物理隔离,还需要部署堡垒机吗
需要,物理隔离管的是“链路通不通”,堡垒机管的是“登录后谁做了什么”,没有堡垒机,运维人员登录生产设备后的命令、文件操作仍然缺少细粒度追踪,上线一台轻量级堡垒机,接在隔离设备内侧,策略交给运维团队自己维护,就能实现账号生命周期管理和高危命令审批。
网闸和光闸应该怎么选
网闸适合人机交互型运维场景,双向会话频繁,控制粒度细;光闸适合数据单向汇聚场景,比如生产数据往隔离区报送,或日志回传,选型看数据流方向:回传需求少的用单向光闸,需要远程操作生产设备的用双向网闸,工程上还要核验设备具备公安部安全产品销售许可证和相关测评报告。
物理隔离会不会拖慢运维效率
单次会话多一跳转发,时延增量在几十毫秒量级,敲命令几乎无感,真正的效率瓶颈在策略审批流程,如果每次临时放行端口都要走线下纸面审批,运维自然会想办法绕,更好的做法是给常见运维动作预置合规策略,比如重启服务、查看日志走固定授权流程,建设物理隔离运维通道的直接结果是:没有通过登记的会话,连握手包都进不了生产网络,这个效果是逻辑层产品单独做不到的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/735941.html