在物理隔离环境中,补丁分发机制的核心是“离线中转、单向导入、校验先行”,必须通过独立于业务网络的专用介质或单向导入设备,配合完整的签名验证和审批流程,才能在不破坏隔离边界的前提下实现安全更新。
物理隔离环境常见于政府内网、军工单位、能源调度系统等涉密或关键基础设施场景,这些网络与互联网没有物理连接,常规的WSUS或云补丁服务器完全失效,很多运维团队把U盘拷贝当作唯一手段,结果要么补丁不全,要么引入病毒,要么审计缺失,要建立一套可落地、可审计、可追溯的补丁分发机制,需要从源头到终端的完整链路设计,而不是单纯买一台“补丁机”那么简单。

物理隔离环境补丁分发怎么做才安全?
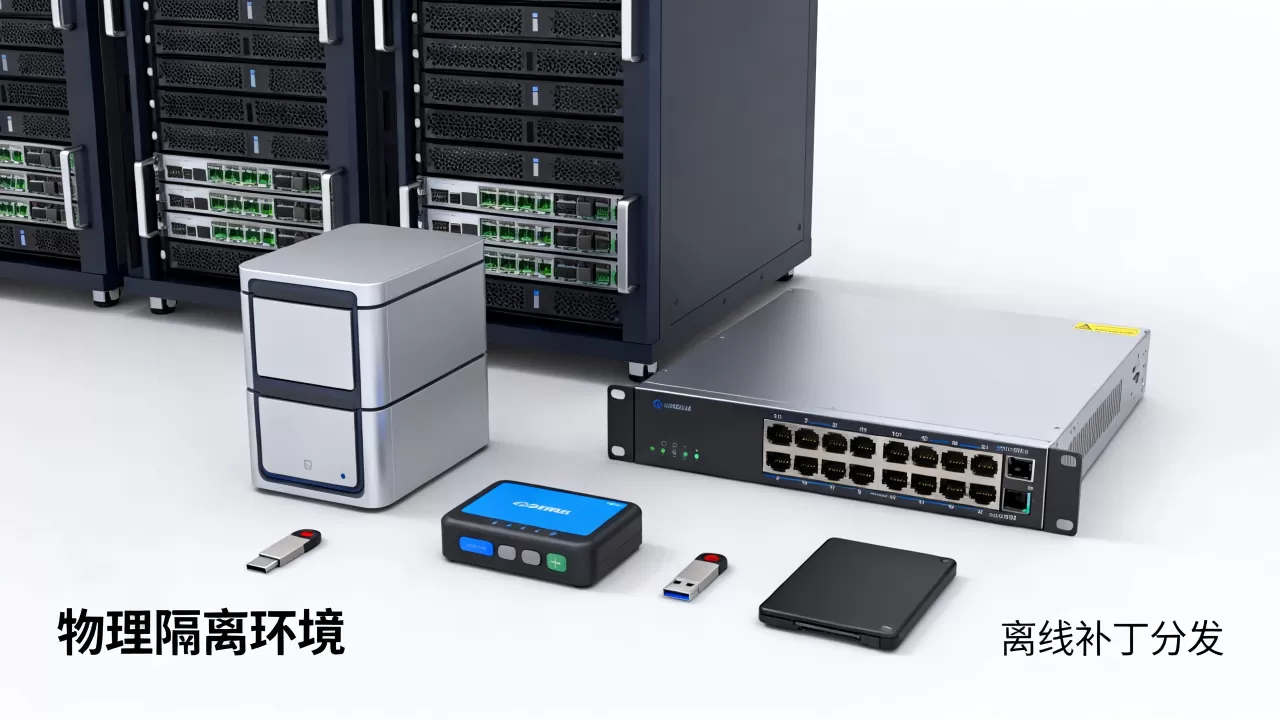
核心逻辑是“外部下载、内部验证、单向摆渡”,外部网络负责从官方渠道获取补丁,经过病毒扫描和哈希校验后,生成带有数字签名的补丁包,再通过单向导入设备或人工介质摆渡进入内网,内网部署补丁管理服务器,对补丁包进行二次校验,然后分发给终端,这套机制的关键不在于补丁本身,而在于每一步都留下操作记录。
操作上,建议分三层建设:
- 外网补丁采集区:一台独立Windows Server或Linux服务器,连接互联网,定期从微软、Oracle、统信等官方源下载补丁,该区域不连接任何业务网络,只负责“打包”。
- 摆渡与验证区:使用光盘刻录或专用单向导入设备(如安全隔离与信息单向导入系统),将补丁包传入内网,摆渡前必须执行离线病毒查杀和SHA256哈希校验,并将校验结果生成报告。
- 内网补丁分发区:在隔离网络内部署WSUS或自建补丁仓库,将从摆渡区获得的补丁包导入本地源,通过组策略或终端管理软件批量推送,所有客户端安装补丁后,需要回传安装状态,形成闭环。
这里面最容易忽略的是补丁依赖关系,很多补丁需要前置更新,比如微软的月度累积更新必须先装服务栈更新,所以在打包阶段就要按照依赖顺序整理目录,否则内网管理员拿到的是一堆乱序文件,部署时必然报错,建议采用“补丁包清单”机制,由外网维护人员生成包含补丁名称、KB编号、依赖关系、适用系统架构的元数据文件,与补丁包一同摆渡。
隔离网补丁分发方案对比:离线导入还是专用装置?
针对不同规模的物理隔离网络,方案选择有明显差异,小型隔离网络(终端数量在几十台以内)可以采用“移动硬盘+人工核对”的方式,成本低,但依赖人的责任心,中型及以上网络(数百到数千台终端)必须引入专用摆渡设备和补丁管理平台,否则人工操作量巨大且无法保证时效。
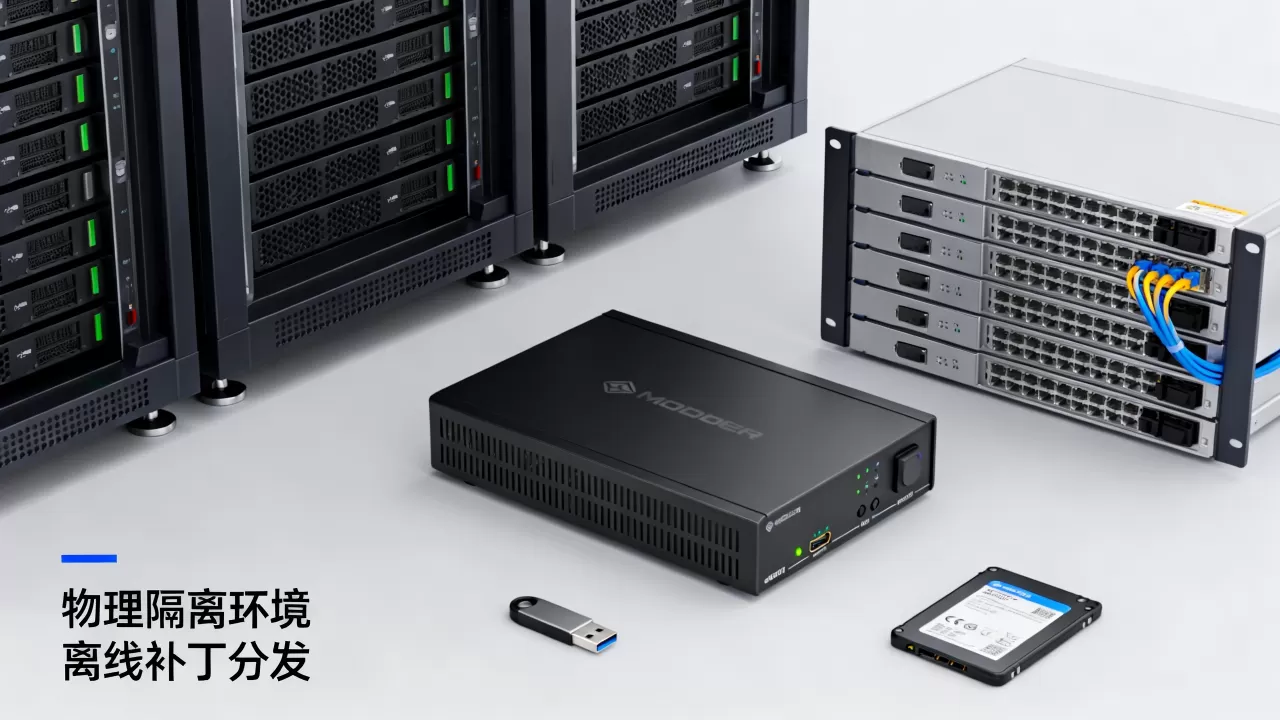
两种典型方案对比如下:
| 对比维度 | 人工介质方案 | 单向导入设备方案 |
|---|---|---|
| 初始成本 | 低(仅需硬盘和杀毒软件) | 高(设备价格从数万到数十万不等) |
| 传输安全 | 依赖操作员自觉,存在U盘摆渡风险 | 物理单向,数据只能进不能出,杜绝回传 |
| 补丁频率 | 月度或季度一次,时效差 | 可做到每周同步,配合日常更新 |
| 审计能力 | 手动登记,易遗漏 | 设备自动记录导入日志,支持追溯 |
| 适用规模 | 50台以内 | 200台以上更划算 |
涉密网络补丁分发价格为什么差异大? 这与安全等级和网络结构直接相关,普通等保三级网络使用国产单向导入设备,价格通常在10万-30万元区间;而涉密程度更高的网络要求定制化数据格式和审批流程,价格会翻倍甚至更高,行业共识认为,采购单向导入设备时不能只看单价,要算上后续的维保费用和补丁同步服务费有些厂商将补丁格式适配和目录更新打包成年费,初期报价低,但三年总成本反而更高。
如果你的网络规模不大但预算有限,推荐“离线光盘+内网共享目录”的过渡方案:在外网用刻录机写入一次性光盘,光盘不可擦写,从物理上杜绝了恶意代码回传的可能,内网服务器读取光盘后,自动解压补丁包并挂载为内部源,这套方案成本控制在万元以内,适合县级单位或小型科研院所。
三级等保隔离网络补丁同步机制的落地步骤
以主流的内网Windows环境为例,具体操作路径如下:
- 在外网下载补丁:使用
wmic qfe list获取当前系统版本基线,然后从微软更新目录网站按KB编号下载对应补丁,建议下载.msu格式文件,不下载.exe自解压包,因为后者容易捆绑不需要的组件。 - 制作验证清单:使用PowerShell计算每个补丁文件的哈希值,命令为
Get-FileHash -Algorithm SHA256,将结果导出为CSV文件,同一份CSV在摆渡后内网复核时使用。 - 摆渡前查毒:采用双引擎查毒(如国产杀毒软件+开源ClamAV)扫描整个补丁目录,不要只用单一杀毒引擎,物理隔离环境一旦中毒,排查代价极高。
- 内网补丁服务器配置:在隔离内网中部署一台Windows Server,安装WSUS角色,将摆渡进来的补丁文件复制到WSUS的更新存储目录,然后配置组策略,指定客户端从该服务器同步更新。
- 测试终端先行:先选三到五台不同硬件配置的测试机安装补丁,观察一天确认无蓝屏或性能异常,再向全网络推送,重要业务服务器建议手动备份系统状态后再打补丁。
- 回执收集:通过PowerShell脚本收集客户端补丁安装状态,命令为
Get-HotFix | Select HotFixID, InstalledOn,汇总到管理服务器生成未安装清单。

这套流程的核心在于“外网产生的数据永远不可信”即使已经在互联网上下载并查杀过,摆渡进入内网后仍然要再验证一轮,很多安全事件都发生在跳过二次校验的环节。
补丁分发机制的常见坑和应对办法
坑一:只打系统补丁,不打应用组件补丁。 物理隔离环境里,浏览器、Java运行时、PDF阅读器、办公软件往往被忽略,这些应用漏洞同样致命,建议在补丁清单里加入常见第三方软件的更新包,并设置固定更新节奏。
坑二:内网终端长期离线,补丁堆积后一次安装过多导致系统卡死。 解决办法是按“最近三个月补丁优先、历史补丁清理”的原则,对于超期未更新的终端,先推送服务栈更新和关键安全补丁,其他非必要补丁延后。
坑三:缺少兼容性测试。 某些补丁会在特定硬件驱动环境下引发蓝屏,行业共识是驱动类更新必须逐台核对硬件型号,尤其对于工控机、老款笔记本,宁缺毋滥,如果无法做完整测试,就按业务重要性分批推送,先办公终端后生产终端。
坑四:人工摆渡过程没有监督。 即使使用移动硬盘,也建议由双人操作、一人拷贝另一人复核,并在登记表上记录硬盘编号、拷入时间、拷出时间,如果条件允许,使用带有写入锁定功能的移动硬盘,防止内网数据意外被带出。
如何评估补丁分发及时性与覆盖率?
物理隔离环境最怕的是“永远打不上补丁”,建议建立以下两个指标衡量机制有效性:
- 补丁滞后期:从官方发布补丁到内网部署完成的时间差,办公网络通常要求滞后不超过一周,隔离网络最好的状态是滞后一月以内,如果超过三个月,说明流程出现了瓶颈,需要压缩摆渡环节的审批时间。
-

补丁安装覆盖率:通过内网补丁服务器统计“已安装/应安装”比例,如果覆盖率长期低于85%,要排查是终端长期离线还是组策略作用域设置错误,排查时重点检查客户端能否访问到WSUS服务器的8530端口,以及是否配置了正确的更新服务器地址。
现场解决问题时,运维人员常犯的一个错误是修改组策略后没有强制刷新,正确做法是在客户端执行gpupdate /force,然后再触发更新扫描,否则策略应用有延迟,容易误判为补丁服务器故障。
物理隔离补丁分发与应急响应的关系
补丁分发不只是日常更新,还承担着应急漏洞应对职责,当出现高危漏洞(如近期的打印服务远程执行漏洞)时,如果按正常月度流程走,可能错过处置窗口期,所以机制里要预留“紧急通道”:外网红区立即下载补丁,通过加密移动介质直接送抵安全管理员,在最小范围内先完成关键服务器加固,再批量分发。
物理隔离环境补丁分发机制怎么建这个问题,答案不是购买设备,而是设计一个信任链,从补丁来源、传输过程、内网存储、客户端安装,每一环都必须有独立的验证和记录,没有审计的补丁分发是不完整的,毕竟事后追溯漏洞来源时,你需要回答“这个补丁从哪来、谁拷的、有没有验证过”。
Q&A
问:物理隔离环境能不能直接用U盘拷贝补丁给所有电脑?
答:可以,但仅适用于终端数量极少且无审计要求的场景,U盘容易携带恶意程序,且无法记录哪个补丁装到了哪台机器,建议至少使用专用移动硬盘,并配合哈希校验清单和人工登记流程,若终端超过几十台,还是需要部署内网补丁服务器。
问:隔离网补丁分发方案对比时,需要重点考察哪些指标?
答:重点考察导入设备的单向性认证(是否具备公安部销售许可)、补丁包格式兼容性(是否支持Windows和国产操作系统)、导入吞吐量(每批能传多大文件)、以及审计日志的详细程度,根据国家保密标准,安全隔离设备必须通过国家保密科技测评中心检测,查看证书时注意适用场景是否包含你所在行业。
问:单次补丁分发流程应该控制在多长时间内?
答:从补丁下载完成到内网测试终端验证通过,建议不超过48小时;从测试通过到全网络推送完成,视终端数量而定,一般三日内完成,总时长超过一周就说明环节中有审批滞后或人工操作瓶颈,需要优化外部采集区的自动下载策略和内部审批流程。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736547.html