等保里的审计留存时长,底线是《网络安全法》规定的网络日志不少于6个月,但具体到等保二级、三级,达标要求并不一样,2026年修订后的新标准还在把留存要求往上提。
审计留存时长到底是多少:先分清法律底线和测评要求
很多刚接触等保的朋友,一上来就问“留存时长是不是6个月”,答案对,但不全对,6个月这个数字,来自《网络安全法》第二十一条,原文表述是“按照规定留存相关的网络日志不少于六个月”,这是法律层面的最低门槛,任何联网系统都绕不开,但等保测评看的,不光是这一条。
等保2.0标准里的审计记录要求
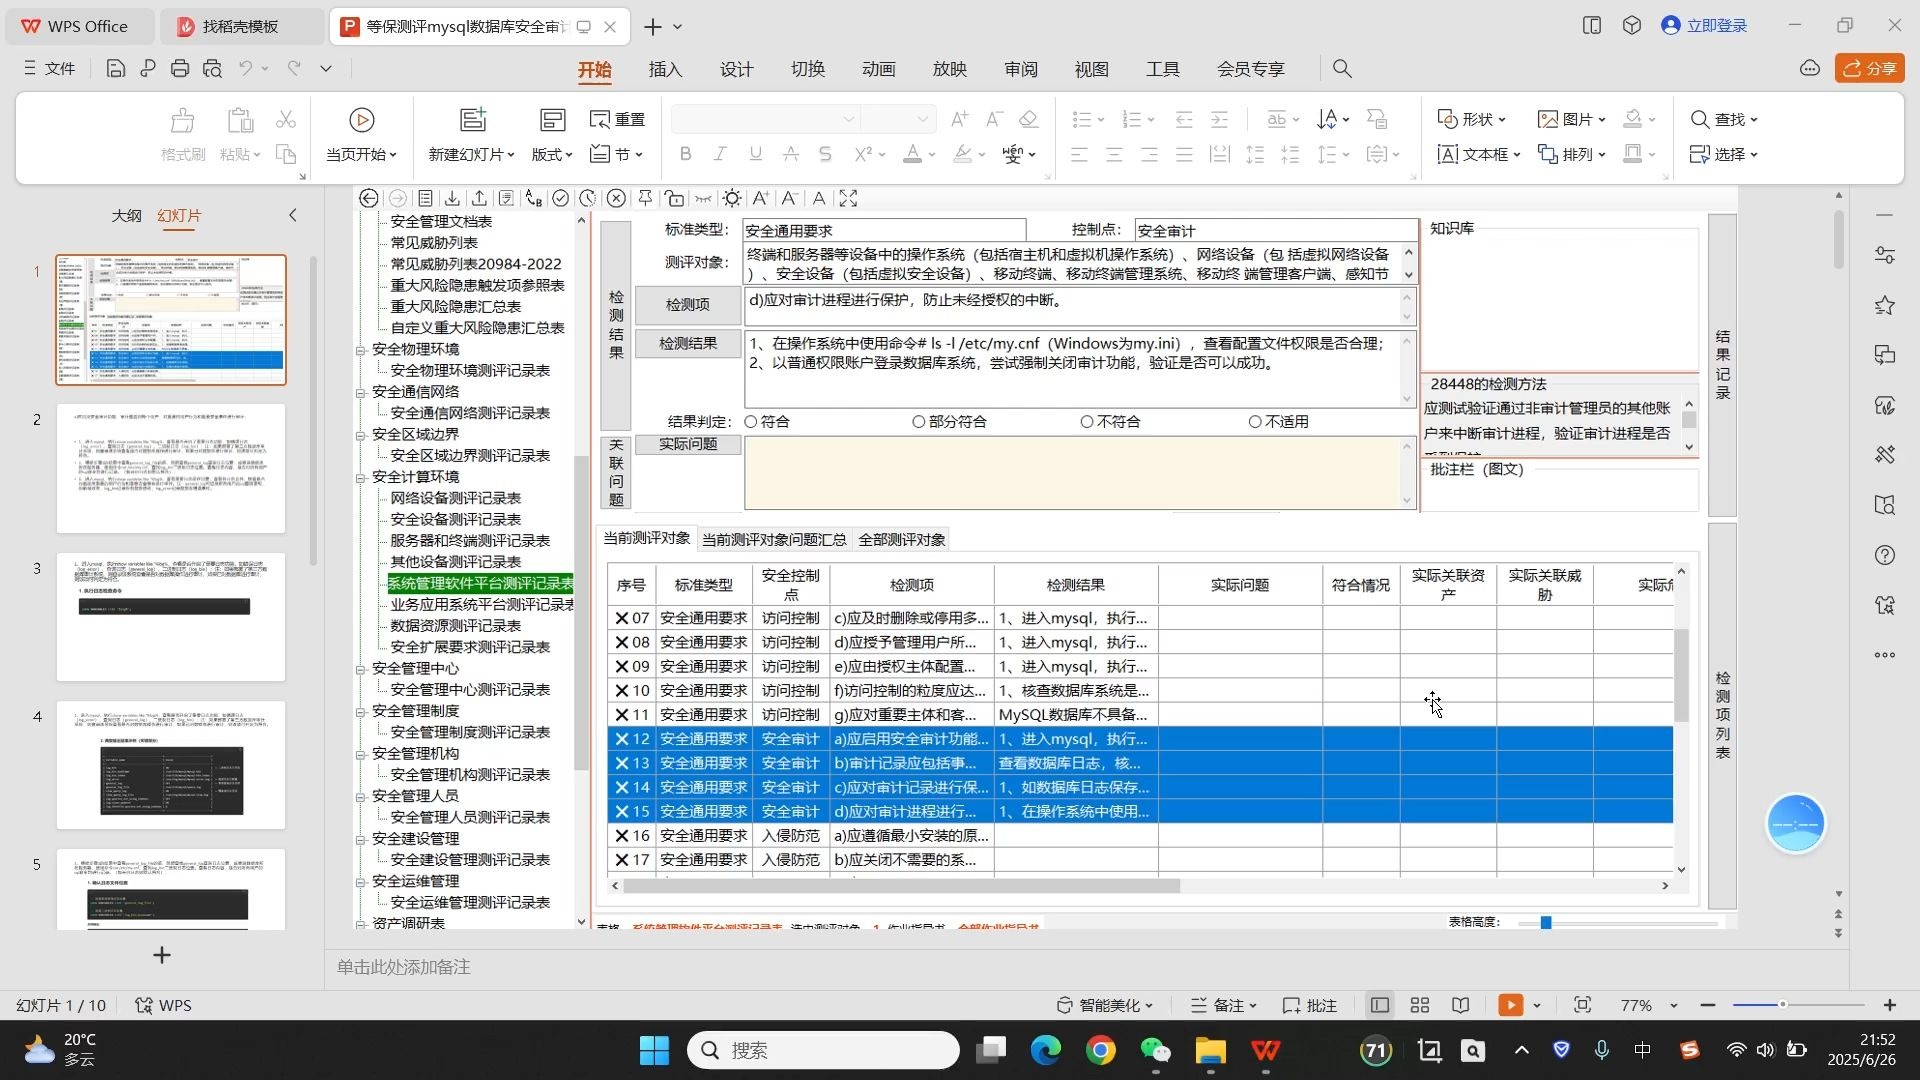
《网络安全等级保护基本要求》(GB/T 22239-2019)在安全计算环境、安全区域边界、安全管理中心三个层面都提到了审计,核心要求是:
- 安全审计功能要开启,覆盖到每个用户
- 审计记录要包含日期、时间、用户、事件类型、结果等要素
- 审计记录要保护存储,防删除、防修改、防覆盖
- 审计记录要定期备份
这里要注意一个细节:等保2.0没有在条款里单独写“必须留存6个月”,它更强调审计记录本身的安全性和完整性,但等保测评的判定依据是全文引用法规,所以6个月仍然是测评时的硬指标。
关键信息基础设施的留存要求更高
如果系统被认定为关键信息基础设施,依据《关键信息基础设施安全保护条例》,日志留存的要求会明显高于普通系统,行业共识认为,关键信息基础设施的审计留存时长至少应按1年起步,部分核心系统需要留存2年以上,具体年限以行业主管单位的细则为准,比如金融、电力、医疗行业都有各自的专项规定。
“等保二级日志留存要求”和“等保三级日志保存时间”差在哪
这是后台被问得最多的对比,二级系统通常是市级以下单位的信息系统,三级系统一般涉及地市级以上政务平台、大型企业核心业务,两者的审计留存要求差距,不是简单的时间翻倍,而是管理维度的升级
。
等保二级:存够6个月,别出漏洞
二级系统的审计留存,重点解决“有没有”的问题,实操中需要做到:
- 服务器开启系统审计功能,Linux用auditd,Windows开本地安全策略
- 网络设备、安全设备配置日志外发,防止本地存储溢出覆盖
- 日志存储空间要能撑住6个月,按日志量估算,保留半年是底线
- 每季度做一次日志完整性抽查,确认没有人为删除
二级系统的常见坑是设备本地存储太小,默认只存几周,日志一滚动,等保测评时往前翻3个月都是空的,直接判不符合。
等保三级:保存1年是普遍实践,备份策略是关键
三级系统在留存时长上虽然没有统一明文规定“必须1年”,但多数测评机构执行时会参考行业惯例和主管单位要求,实际操作中,等保三级系统按以下方式落地比较稳妥:
- 核心服务器日志留存不少于12个月
- 安全设备(防火墙、WAF、堡垒机)日志留存不少于6个月,有条件就同步到1年
- 应用系统操作日志至少保留6个月,涉及交易、审批的模块保留1年以上
- 日志要异地备份或离线备份,防止单点故障导致数据全丢
三级系统审计记录保护的三个硬指标
测评时,审计记录保护这块查得很细,行业专家指出,三级系统的审计留存不是“存在就行”,要满足三个条件:
- 防篡改:日志不可被普通用户修改,审计管理员权限单独分配
- 防覆盖:存储满了不能直接滚动覆盖,要有告警或写保护机制
- 可恢复:备份的日志能在需要时还原,做过恢复演练才算数
等保测评时“审计留存6个月”怎么查才合规
搞懂要求之后,接下来的问题是:测评师现场怎么验证?提前知道检查方式,就知道整改方向。
测评师的抽查路径
现场测评一般走四条线:
- 登录服务器,查看日志文件的最早时间戳和当前时间,计算间隔
- 检查审计配置,确认日志策略是否开启、轮转周期是否合理
- 抽取几台设备,对比本地日志和集中日志平台的记录是否一致
- 查看备份记录,确认备份介质和恢复流程真实存在
如果日志只存在设备本地且没有集中收集,测评师会直接降低该项得分。
最容易翻车的三个细节
留存时长不够之外,下面这三个问题常见且隐蔽:
- 时间不同步:服务器时间偏差超过5分钟,审计记录顺序错乱,测评时会被质疑可用性
- 审计范围缺漏:只存了Windows日志,没存数据库操作日志;只存了应用层,没存网络层
- 备份是摆设:备份脚本半年没跑过,存储盘都满了还在静默失败
审计留存时长怎么落地:一套能执行的操作路径
整改话不多说,直接给一套经过验证的落地流程,照着做能覆盖大部分测评要求。
第一步:盘点资产,明确留存范围
把系统涉及的主机、数据库、中间件、网络设备、安全设备全部列出来,每台设备标注:日志类型、是否外发、当前存储空间、备份状态,这一步决定后续工作量。
第二步:搭建集中日志平台
等保三级系统建议使用集中日志平台(ELK、Splunk、或商用日志审计系统),配置流程:
- 在服务器上安装agent或配置syslog转发
- Linux下编辑/etc/rsyslog.conf,加入
. @日志服务器IP:514 - Windows下用winlogbeat或配置事件日志转发
- 设置日志索引保留策略,按空间或时间自动归档
集中日志平台的好处是,日志分散存储的问题一次解决,测评时界面展示也很直观。
第三步:配置时间同步
配置NTP服务器,全网设备统一时间源:
- Linux下用chronyc,配置/etc/chrony.conf指向时间源
- 网络设备在全局配置模式下发ntp server命令
- 完成后用
ntpq -p验证同步状态
第四步:做一次日志恢复演练
从备份介质里恢复一周前的日志,确认能正常打开、检索,把演练过程记录存档,测评时可以作为符合项证据。
2026年等保新规:审计留存时长从“不少于6个月”走向差异化
《网络安全等级保护基本要求》修订版已进入征求意见阶段,据全国网络安全标准化技术委员会公开的征求意见稿信息,调整方向值得关注。
新标准按“重要性”分级要求
新标准把定级对象分为一般、重要、关键信息基础设施三个类别,审计留存的要求随之差异化:
- 一般对象:延续现有6个月要求
- 重要对象:留存时长明显提升,向1年靠拢
- 关键信息基础设施:覆盖全生命周期留存的趋势明显,涉及追溯期更长
这里的变化逻辑很清楚:系统越重要,留存越久,出事后越能查清楚,对于正在做2026年度等保预算的团队,建议按增量存储空间做规划,避免新标准实施后扩容被动。
等保审计留存时长常见疑问解答
等保二级系统的日志留存6个月,是指自然日还是工作日?
指自然日,连续6个月不间断,任何设备日志只要断档超时,都会影响审计连续性判定。
云上系统的审计留存由谁负责?云厂商还是用户?
用户负责,云厂商只负责底层虚拟化、物理设备的日志,业务系统、操作系统、数据库层面的审计留存是租户的责任,云上部署的系统,至少要留存云控制台的运维操作记录和自建应用日志。
如果存储成本压力大,审计留存可以压缩到6个月以下吗?
不考虑成本因素,这种做法会直接导致等保测评不通过,合规是底线,存储成本可以通过分级存储方案优化:热数据存高性能盘保留3个月,冷数据转对象存储或归档存储保留满6个月以上,既控成本又保合规。
审计留存时长的核心逻辑一句话总结:法律法规定底线,等级保护定要求,业务属性定上限,先保证6个月不丢,再按等级和行业要求往上加,同时把审计记录的保护、备份、恢复做实,这样的留存体系才是测评师认可的合规体系。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/734582.html