自建DNS服务器在2026年的技术门槛已明显降低,核心条件是一台Linux云主机、固定公网IP和基础的命令行操作能力;步骤上只需完成BIND安装、区域文件配置、防火墙放行和解析验证四个环节即可投入使用。
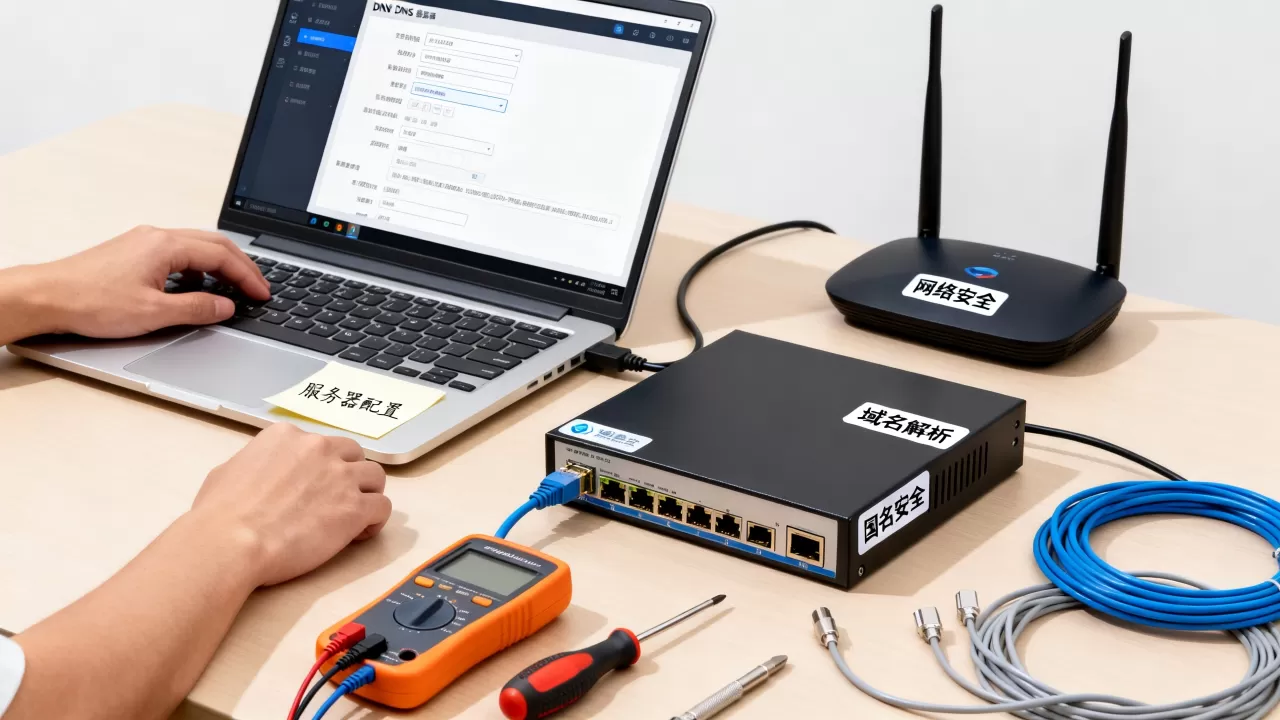
自建DNS服务器需要什么条件:硬件、网络与软件
把”自建DNS服务器需要什么条件”拆开看,实际涉及三个维度:硬件资源、网络前提和软件选型,多数人在这一步被劝退,其实条件比想象中宽松。
硬件资源的真实下限
DNS解析是I/O密集型任务,对CPU和内存的消耗远低于Web服务,一台1核1GB内存的云主机就能支撑中低并发解析,如果只服务企业内部几十台设备,树莓派级别的硬件也能胜任。
- 处理器:单核即可,大量并发时主频比核心数更重要
- 内存:BIND运行时占用通常在128MB以内,1GB配置有充足余量
- 硬盘:系统盘50GB足够,日志文件建议单独挂载分区,避免日志膨胀挤占根分区
云主机的地域选择上,华东和华南机房对国内用户延迟更低,但自建DNS对物理距离不敏感,按现有主机就近部署即可,不必为DNS单独购买服务器。
网络条件的硬性要求
没有固定公网IP,自建DNS就失去了对外服务的意义,这是刚性的前置条件。
- TCP和UDP的53端口必须对公网开放,TCP用于区域数据传输,UDP承担日常解析请求
- 出方向带宽建议不低于5Mbps,实际消耗取决于解析并发量,多数场景下1Mbps就够用
- 若只有动态IP,搭配DDNS可以勉强使用,但解析记录的TTL会不稳定,企业环境不建议这样用
软件选型各有侧重
| 软件 | 适用场景 | 配置难度 |
|---|---|---|
| BIND9 | 行业标准,资料丰富 | 中等 |
| CoreDNS | Kubernetes集群环境集成度高 | 较低 |
| dnsmasq | 局域网内网缓存解析 | 低 |
| PowerDNS | 大规模多区域管理 | 较高 |
行业共识认为,BIND9仍是首次自建用户的最优选择,它的问题解决方案在互联网上最容易找到。
域名服务器搭建教程:从安装到验证的完整流程
下面这份”域名服务器搭建教程”以Ubuntu 24.04 LTS + BIND9为例,覆盖从空机器到可用的全部关键步骤,每步都有可验证的操作。
安装BIND9与辅助工具
sudo apt update
sudo apt install bind9 dnsutils -y
dnsutils提供dig和nslookup命令,它们在后期的验证环节中会用到,建议一并安装。
配置全局选项
配置文件位于/etc/bind/named.conf.options,用编辑器打开后设置监听地址和查询权限:
options {
    listen-on port 53 { any; };
    listen-on-v6 port 53 { any; };
    allow-query { localhost; 192.168.1.0/24; };
    recursion yes;
    allow-recursion { localhost; 192.168.1.0/24; };
};
这段配置的含义是:局域网客户端可以发起递归查询,外部网络只能获取权威解析结果,这样区分能把安全风险控制在较低水平,是当前主流的内外网隔离做法。
定义区域与域名记录
编辑/etc/bind/named.conf.local,添加一个正向解析区域:
zone "example.internal" {
    type master;
    file "/etc/bind/db.example.internal";
};然后创建对应的zone文件/etc/bind/db.example.internal:
$TTL 86400
@    IN    SOA    ns1.example.internal. admin.example.internal. (
    2026010101  ; 序列号
    7200        ; 刷新周期
    3600        ; 重试周期
    1209600     ; 过期时间
    86400       ; 最小TTL
)
@    IN    NS    ns1.example.internal.
ns1  IN    A     192.168.1.10
www  IN    A     192.168.1.10
api  IN    A     192.168.1.11
保存后依次执行语法检查:
sudo named-checkconf
sudo named-checkzone example.internal /etc/bind/db.example.internal
没有任何输出即表示通过,然后重启服务并设置开机自启:
sudo systemctl restart bind9
sudo systemctl enable bind9
放行防火墙端口
sudo ufw allow 53/tcp
sudo ufw allow 53/udp
sudo ufw reload
如果服务器位于云厂商安全组后面,还需要在云控制台的安全组规则中做同样的放行操作。
解析测试验证
在局域网内任一台客户端上,将DNS指向你的服务器IP,然后验证解析结果:
nslookup www.example.internal 192.168.1.10
如果你使用dig,还能进一步看到响应时间和权威标记:
dig @192.168.1.10 www.example.internal +short
返回IP地址168.1.10即代表服务正常,如果解析失败,优先查看系统日志:
sudo journalctl -u bind9 --no-pager -n 50
错误日志会直接指明问题所在,比盲目改配置高效得多。
企业自建DNS服务器方案:按场景评估收益
自建DNS值不值得做,取决于使用场景,不同规模的公司在需求边界上差异巨大,需要具体拆解。
中小企业的内网刚需
自建DNS在内网场景中的价值体现在几个方面:
- 内网域名解析:各业务系统通过域名互相调用,不再维护IP映射表
- 容器环境服务发现:结合Docker或K8s,为动态容器分配稳定的域名记录
- 环境隔离:开发、测试、生产环境使用不同的域名后缀,互不干扰
对几十台设备的企业,一台低配服务器加半天配置时间,就能换来内网调用关系的长期稳定。
多机房的容灾需求
如果业务分散在两个或更多机房,自建DNS结合主从同步可以实现解析层面的容灾,BIND主从配置非常直接,只需在从服务器的区域配置中声明主服务器地址:
zone "example.internal" {
    type slave;
    file "/var/cache/bind/db.example.internal";
    masters { 192.168.1.10; };
};
主从之间的区域同步延迟在秒级范围,这个时延对绝大多数业务没有影响,主节点故障时,从节点自动承接解析请求,网络应用感知不到变化,自建DNS在多机房场景下的可控性,是很多企业乐此不疲的核心原因。
自建DNS服务器的大致费用与安全加固要点
费用构成
云主机年费是主要开销,根据配置和地域不同,普遍在500-1500元区间,具体价格受厂商促销和续费策略影响,精细数字无太大意义,多数情况下,企业在复用现有主机的基础上新增DNS服务,边际成本几乎为零。
一个新出现的思路是自建主DNS + 免费云DNS做backup,两套记录保持同步,成本没有增加,但解析可靠性得到显著提升。
安全加固的几条底线
DNS服务器是网络攻击的重点目标,加固措施要做在启用之前。
- 关闭递归查询的公网暴露面,仅向内网网段开放,防止被利用做DNS放大攻击
- 开启
allow-transfer限制区域的AXFR传输权限,避免区域数据被完整获取 - 配置
rate-limit选项限制单一来源的查询频率,缓解突发请求压力
rate-limit {
    responses-per-second 10;
    slip 2;
};
这套配置在BIND中属于基础防护,对正常业务无感知,但能有效过滤绝大多数控制面攻击。
最后强调的是:自建DNS服务器的技术焦虑大多来自对递归与权威查询机制的混淆,把这两个概念理清后,后续步骤只是照章操作,从零到可用,具备Linux基础的人都值得尝试。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/637523.html