端口不通时,密码再正确也连不上;密码错误时,端口再开放也登不进去,最快的排查路径是先用命令测端口,再走密码重置流程,两者不要混为一谈。
很多人在配置虚拟机远程连接时,卡在“明明输对了密码却提示错误”或者“密码正确但端口就是连不通”的怪圈里,这套逻辑很容易绕晕,当你同时管理多台虚拟机,内存里塞满了各种用户名和端口号,不搞清它们各自的职责,排查问题就是大海捞针,本期内容专门把虚拟机端口密码这件事拆开揉碎,结合我日常踩坑的经验,帮你建立一条清晰的排错主线。

端口不通时,密码再正确也白搭:先分清是两层问题
虚拟机远程连接失败,行业里九成的情况都出在端口层,而不是密码层,你敲下连接指令,系统首先尝试建立TCP握手,握不上手,后续的认证流程根本不会启动,这时候你反复检查密码,等于在一扇锁着的门外研究钥匙齿形,方向就错了。
怎么快速判断端口是否在监听
第一优先级是登录宿主机,用netstat命令观察端口状态。 如果虚拟机装了SSH服务且端口默认走22,执行:
netstat -tlnp | grep :22
看到LISTEN字样,说明服务在跑,端口没起来,那就去查看sshd_config里Port参数是否被改动,或者服务是否因防火墙策略被压制。若端口处于LISTEN却仍然连不上,错误多半出在防火墙或安全组上。
宿主机是Windows,PowerShell里用Get-NetTCPConnection -LocalPort 22也能快速验证,不少云服务器厂商的控制台安全组规则默认只放行3389或22,其他端口需要手动添加,你要是一顿操作改了虚拟机的ssh端口到22026,安全组没同步放行,必然超时。
服务没起来,端口自然“假死”
检查端口之前,先顺手确认sshd服务本身没有挂掉,用systemctl status sshd看一眼Active状态,如果显示failed(失败)或inactive(未激活),那端口根本不会出现,常见诱因是改配置时语法出错,或者磁盘满了导致服务起不来。运维圈有一句老话叫“重启大法好”,但对于SSH服务,重启前务必先执行sshd -t验证配置文件,否则直接重启服务失败,你将失去唯一的远程入口。
场景代入:KVM虚拟机端口不通怎么解决
在使用KVM虚拟化时,端口不通的排查顺序和物理机略有差异,KVM底层通过libvirt管理,虚拟机网络走的是虚拟网桥(virbr0),你在虚拟机内部改了SSH端口后,先检查宿主机iptables或firewalld里有没有对应的FORWARD规则。 有时候虚拟机里的nginx占用了80端口,外部访问却超时,多半是firewalld没放行:
firewall-cmd --permanent --add-port=80/tcp --add-rich-rule='rule family=ipv4 source address=192.168.122.0/24 port port=80 protocol=tcp accept'
firewall-cmd --reload
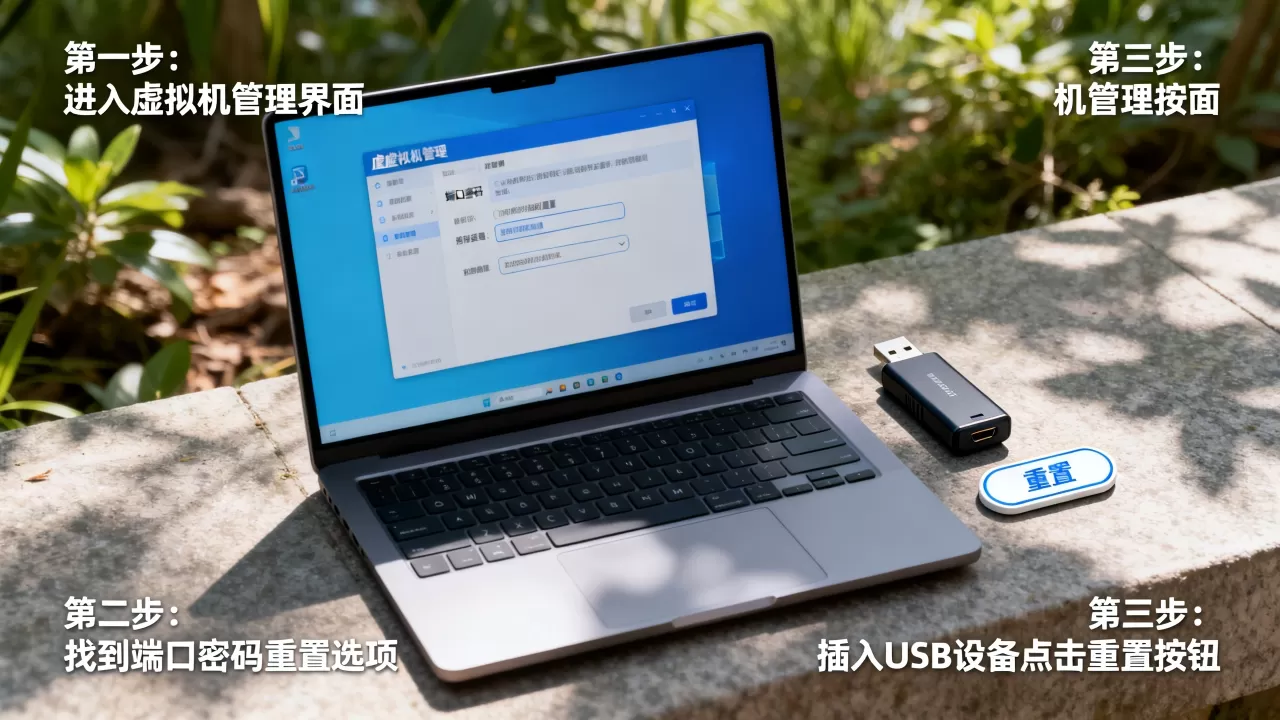
端口层面理顺了,你的注意力终于可以放到密码上,这时候你面对的是第二个独立战场。
密码错误的本质:是没设过、记错、还是被策略锁住了
密码这东西比端口更玄学,端口好歹能通过一条命令看到监听状态,密码完全在你脑子里,就算记错了系统也不会告诉你到底哪里不对,排查密码问题前,先问自己三个问题:这台虚拟机的密码,当初是镜像自带预设,还是你手动设置过?记混了多台机器的密码,是不是拿着A机器的凭据连B机器?云厂商的控制台重置密码功能,你有没有真正用对?
常见误区:云控制台重置密码后,虚拟机内部没同步
不少人在简米云或酷番云的网页控制台点了“重置密码”,满心欢喜去连接,结果依旧报密码错误,原因很简单:控制台重置只修改了系统内部的shadow文件,密码生效的前提是实例处于运行状态且cloud-init完整执行了密码同步。
资深运维都知道,重置完密码,稳妥的做法是先在控制台执行一次“重启实例”,光改密码不重启,cloud-init的服务可能没触发,导致新密码压根没写进系统里,重启完成后,再用passwd命令在虚拟机里手动设置一次,双保险,这招连云服务器的远程端口密码一起搞定了。
三步走:本地重置虚拟机的root密码
手头没有云控制台界面,只有宿主机SSH权限?别慌。
第一步,让虚拟机进入单用户模式。 在宿主机上执行virsh edit 虚拟机名,找到kernel引导参数那一行,在末尾追加rd.break或single(取决于发行版),保存退出,重启虚拟机。
第二步,重新挂载根文件系统。 单用户模式下,文件系统一般是只读状态:
mount -o remount,rw /sysroot
chroot /sysroot
第三步,设置新密码。 passwd root输入两遍新密码,然后touch /.autorelabel(仅限SELinux开启的系统),exit退出并重启,这套动作在CentOS和Ubuntu上都能走通,算是本地无工具环境下的保底方案。
端口转发场景下,密码和IP的绑定逻辑
端口转发是另一个高频翻车点,你配置了NAT转发,宿主机8080端口映射到虚拟机的22端口,结果连不上,排查时容易盯着密码不放,实际问题是转发规则里目的IP写错了。
转发规则常见配置参考
| 宿主机端口 | 虚拟机IP | 虚拟机端口 | 服务类型 |
|---|---|---|---|
| 8080 | 168.122.10 | 22 | SSH |
| 8081 | 168.122.11 | 22 | SSH |
| 8082 | 168.122.12 | 3389 | RDP |
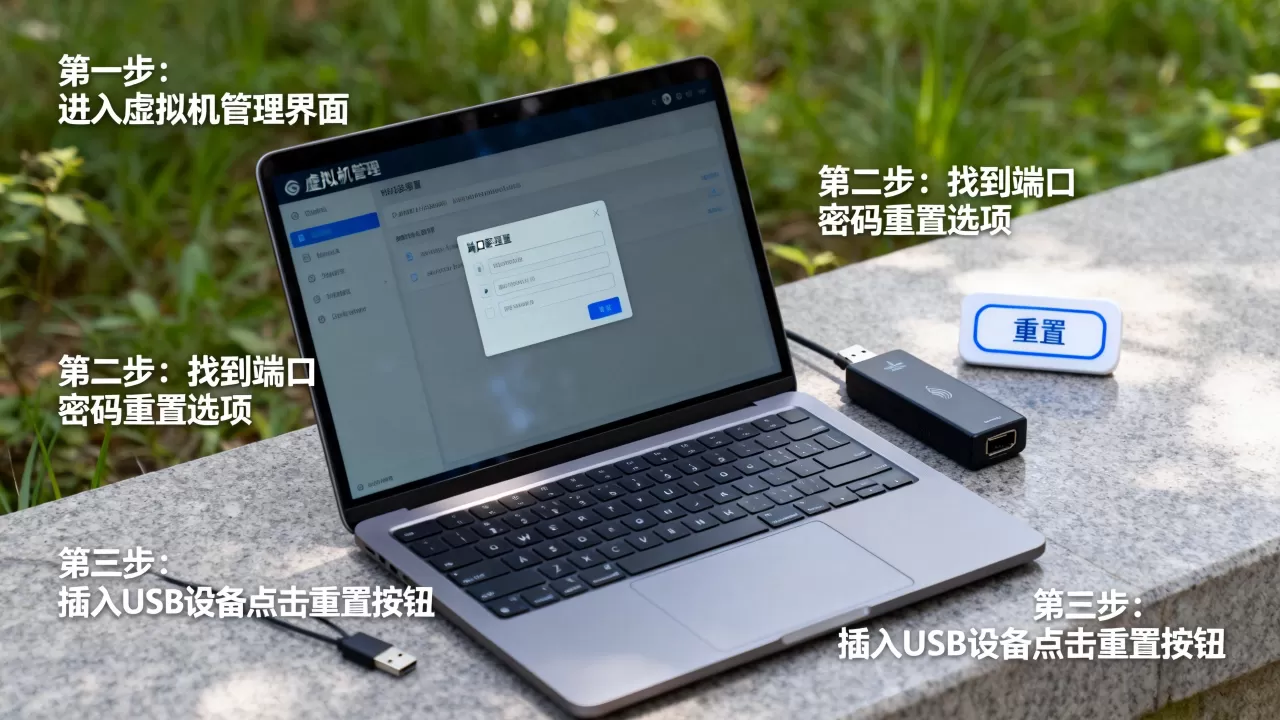
配置iptables做DNAT时,源端口、目的IP、目的端口三者必须一一对应,一个字符都不能差。 检查NAT表:
iptables -t nat -L -n --line-numbers
看到DNAT规则的目标地址是否跟虚拟机当前IP吻合,虚拟机如果开过DHCP,重启之后IP可能漂移了,这也是端口和密码都正确但连接失败的隐形杀手,建议把虚拟机的网络改为static静态配置,确保IP永久固定。
虚拟机端口转发密码正确无法连接
这种报错最让人抓狂,登录时提示密码正确(或没报密码错),但会话就是建立不了,多数情况下是SSH密钥认证优先级高于密码认证,你虽然设置了密码,但sshd_config里有PubkeyAuthentication yes,且虚拟机的authorized_keys文件里残留了一个旧的公钥,系统优先尝试密钥登录,密钥匹配失败后直接断开,根本轮不到密码上场。
解决办法:在连接命令中显式禁用密钥认证:
ssh -o PubkeyAuthentication=no root@192.168.122.10 -p 8080
或者直接编辑sshd_config,把PasswordAuthentication yes打开并注释掉PermitRootLogin相关限制。虚拟机上跑的应用越多,端口密码的排列组合越多,规范化记录越重要。
安全加固与密码配置的长期维护
端口和密码搞通只是第一步,怎么防住暴力破解才是长久课题,网络上有大量扫描器日夜不停地扫公网IP的22端口,密码设得再复杂也架不住字典硬撞。
更换默认端口是最低成本的安全手段
将SSH默认端口从22改到10022或更大范围的高位端口,能过滤掉绝大多数基于默认端口的自动扫描脚本,修改过程三步走:编辑/etc/ssh/sshd_config,找到Port行修改为自定义端口,保存后执行systemctl restart sshd,然后在云控制台安全组放行新端口。
需要提醒的是,修改端口前先把新端口在防火墙里放行,否则重启服务后连接直接超时。 我见过不少人改完端口忘了配安全组,最终只能去机房用物理终端救场的例子,这一步骤建议配合fail2ban一起使用,fail2ban能监控SSH日志,对多次登录失败的IP进行自动封禁,把暴力破解的源头掐断。
密钥登录比密码更安全但代价是管理成本
针对虚拟机端口密码的管理,业内专家指出:密码永远是最容易泄露的一环,长期维护高强度的不重复密码对多数人来说不现实,配置SSH密钥对可以免密登录,但私钥一旦丢失,恢复流程比重置密码更麻烦,各取所需,测试环境用密码图方便,生产环境建议强制密钥认证。
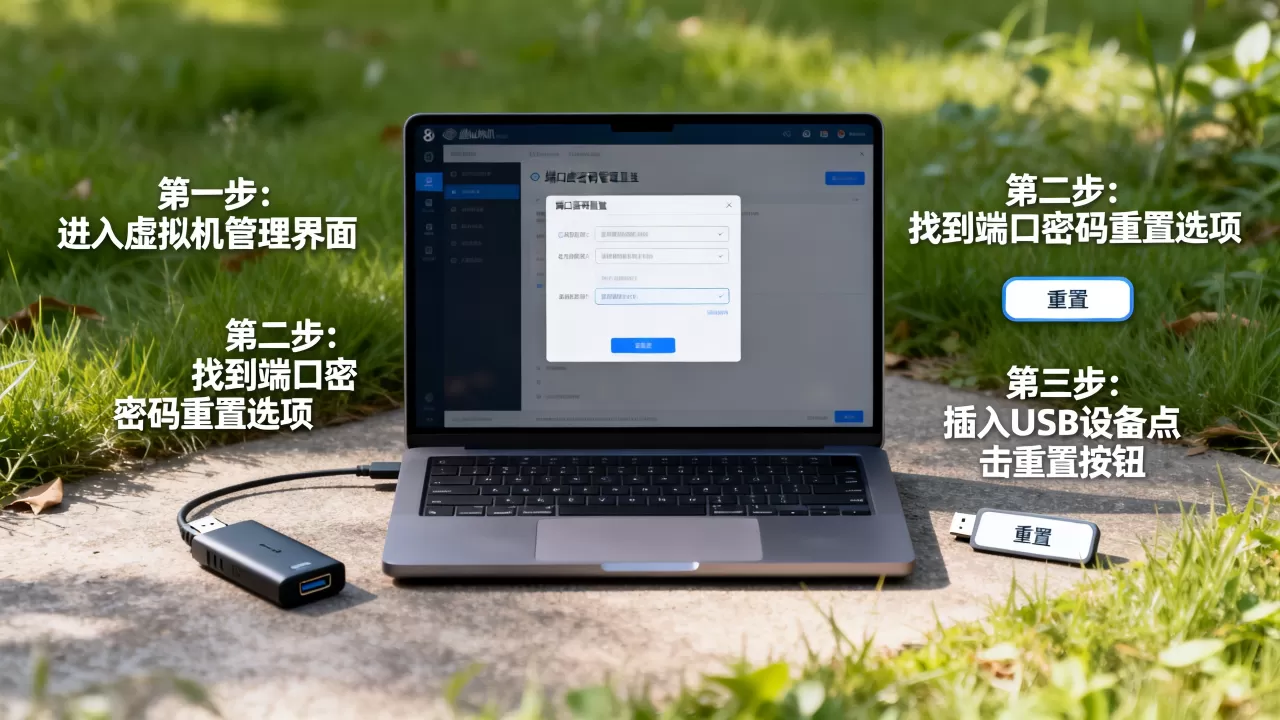
产品选择:密码在两种虚拟化形态中的差异
把虚拟机端口密码放在更大的视角来看,选择Type-2类型的VMware Workstation还是Type-1类型的KVM、ESXi,密码管理方式天差地别。
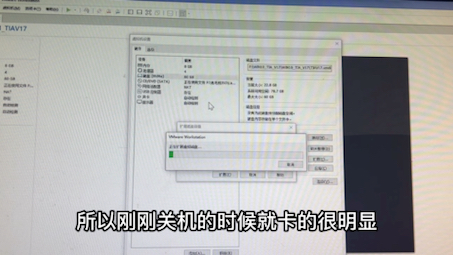
VMware Workstation这类桌面虚拟化软件,虚拟机的网络模式以NAT和桥接为主,NAT模式下,宿主机和虚拟机共享一个虚拟网段,端口转发配置在Edit > Virtual Network Editor里操作,这里的密码管理基本等同于原生Linux系统,没有控制台层面的统一密码重置入口,只能进单用户模式改,ESXi或Proxmox VE这类裸金属虚拟化平台,每个虚拟机有独立的配置文件,密码重置可以通过管理控制台直接修改。同一套密码管理思路,放在不同平台上,操作入口完全不同,这也是大家容易踩坑的地带。
Windows虚拟机通常走RDP(远程桌面协议),默认端口3389,密码是Windows账户密码,Linux虚拟机走SSH,默认端口22,密码是系统账户密码,两者的密码机制风马牛不相及,你拿着Linux的密码规则去套Windows域账户,自然一头雾水。
常见问题速查
云服务器远程端口密码正确无法连接怎么办
先去云控制台检查安全组入方向规则,确认端口白名单里是否包含你要用的端口,端口没问题,再检查sshd服务状态,排除端口变更后未重启的情况,最后确认虚拟机的IP是否为静态地址,防止DHCP租约到期后IP漂移导致转发规则失效,以上都排除了,再考虑密码同步未生效的问题,控制台重置密码后重启一次实例。
怎么改虚拟机root密码最快
拿到宿主机shell,用virsh start 虚拟机名确保虚机在跑,然后执行virsh console 虚拟机名进入虚拟机终端,有密码就用原文登录后passwd root,忘了密码就重启进入单用户模式,整个过程五到十分钟,比重新安装系统快得多。
端口转发规则配置完,宿主机访问内网虚拟机超时
检查/proc/sys/net/ipv4/ip_forward是否等于1,值为0时系统不转发任何网络包,开启后重新加载iptables规则,然后从宿主机telnet虚拟机的内网端口排查连通性,转发链路很长,逐级定位比直接怀疑密码靠谱得多。
写在最后
把虚拟机端口密码当成一个完整的链路来看:端口负责开路,密码负责开门,两者独立又互相依赖,遇到连不上的情况,先抛开密码,用telnet和netstat把端口链路走一遍,管道的每一节都通了,再回头处理密码,这顺序一到手,再刁钻的远程连接问题,你也能顺着链路找到症结所在。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/662239.html