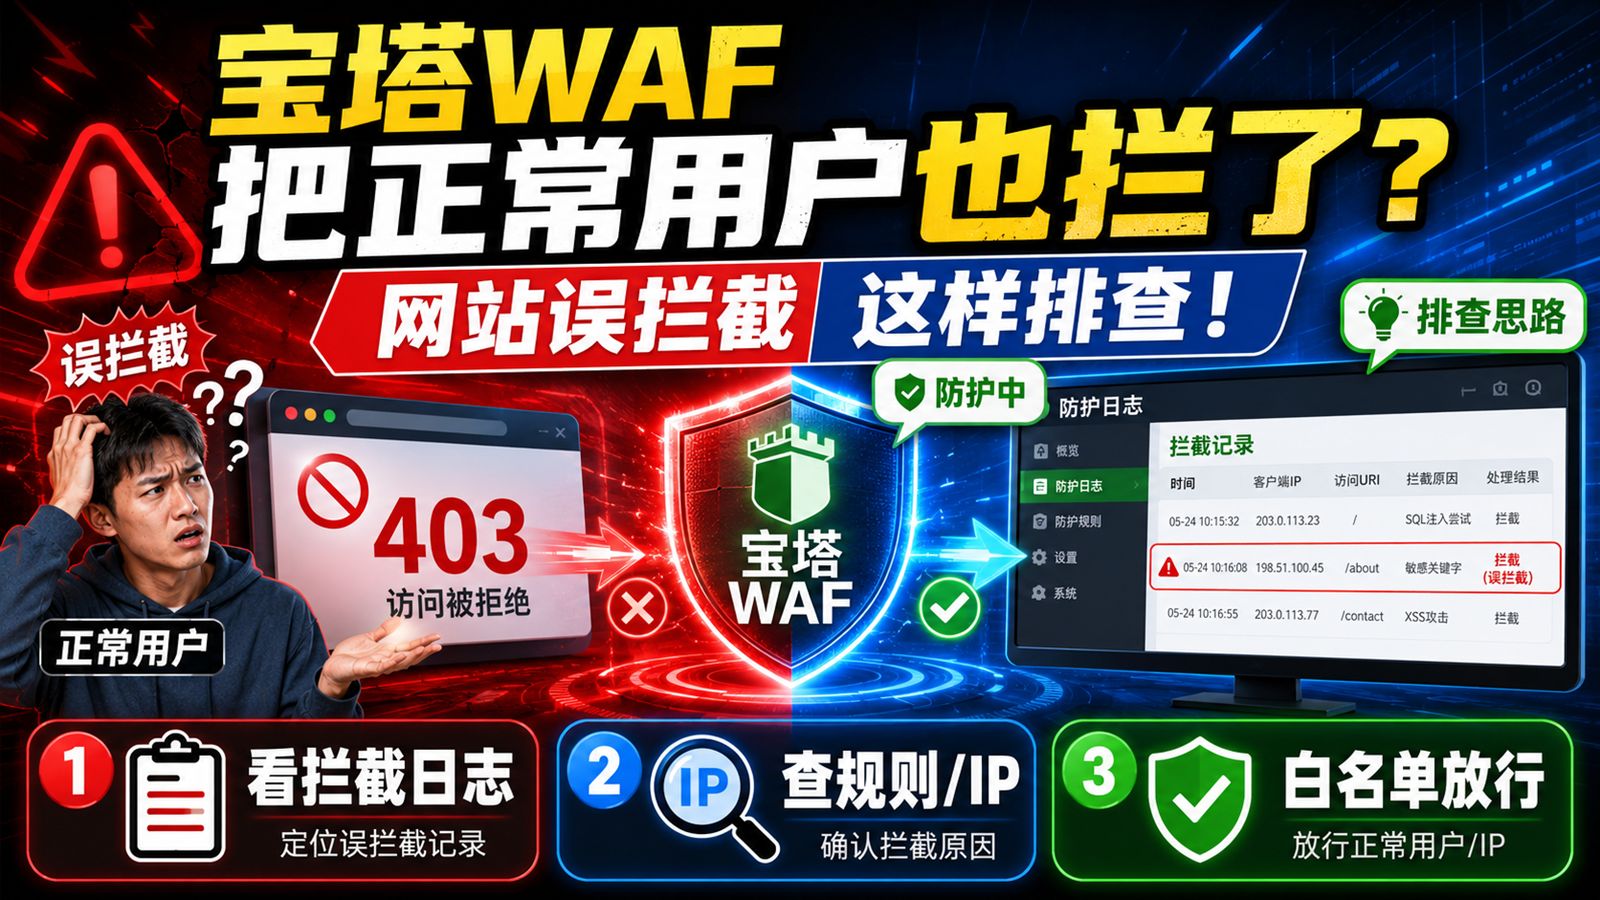
误杀发生后,先按“设备层→防护层→应用层”顺序确认第一个返回拒绝状态的位置,再从对应日志里取出规则ID或deny指令,不要一上来就关WAF总开关。
误杀发生后如何排查是哪条规则拦了正常请求:先锁定设备层不是先点规则
误杀最常见坑是用户直接冲到防火墙或WAF上一通乱关规则,结果现场被破坏,后面对比依据全没了,正确做法是先搞清楚请求死在哪一层,正常请求从用户侧到源站,可能经过CDN、云WAF、硬件防火墙、Nginx安全模块、应用自身风控,每一层都可能独立拒绝,排查第一步不是看某条规则,而是确认设备层。
- 从用户侧拿响应头,重点看
Via、X-Cache、Server、X-Request-Id,如果X-Cache: HIT且状态码403来自CDN,说明CDN节点本地规则拦截,请求根本没回源。 - 在源站执行
tail -f /var/log/nginx/access.log,如果源站没有收到该请求记录,说明上游设备或安全组拦了。 - 如果源站有记录但返回403、444、406,直接查Nginx配置里的
deny、limit_req、ModSecurity规则。
下面这张表能把请求路径和拦截位置快速对应起来。
| 设备层 | 典型响应头 | 日志位置 | 常见误杀原因 |
|---|---|---|---|
| CDN | X-Cache: HIT/MISS、Via |
CDN控制台实时日志 | 地域规则、防盗链、UA黑名单 |
| 云WAF | X-WAF-Rule-ID |
WAF攻击日志 | SQL/XSS正则误判、CC阈值 |
| 安全组 | 无HTTP响应头,TCP握手失败 | 安全组命中计数、流日志 | 端口未放行、源IP段错误 |
| Nginx | Server: nginx |
access.log、error.log | limit_req、deny、ModSecurity |
先拿request_id和五元组把请求对齐
同一个业务请求,在正常用户侧和误杀用户侧可能差几个字段,排查时要把这些信息记录下来,逐项对比:时间戳、源IP、目标URL、User-Agent、Cookie、请求体摘要,不要只看“都是访问首页”,很多误杀只在特定参数或特定头发生时触发。
- 用
curl -I https://example.com/api/test -H "User-Agent: Mozilla/5.0"
重放,看是否复现。
- 如果复现,立即顺链路逐个节点抓日志;不复现,重点查频率类规则,比如CC防护、Bot防护。
- 用
sudo tcpdump -i eth0 host 用户IP -nn -s0 -c 100在源站抓包,确认TCP握手是否完成,握手失败说明网络层设备拦了,不用再查应用层。
WAF误拦截正常请求怎么排查:从日志里挖规则ID和命中字段
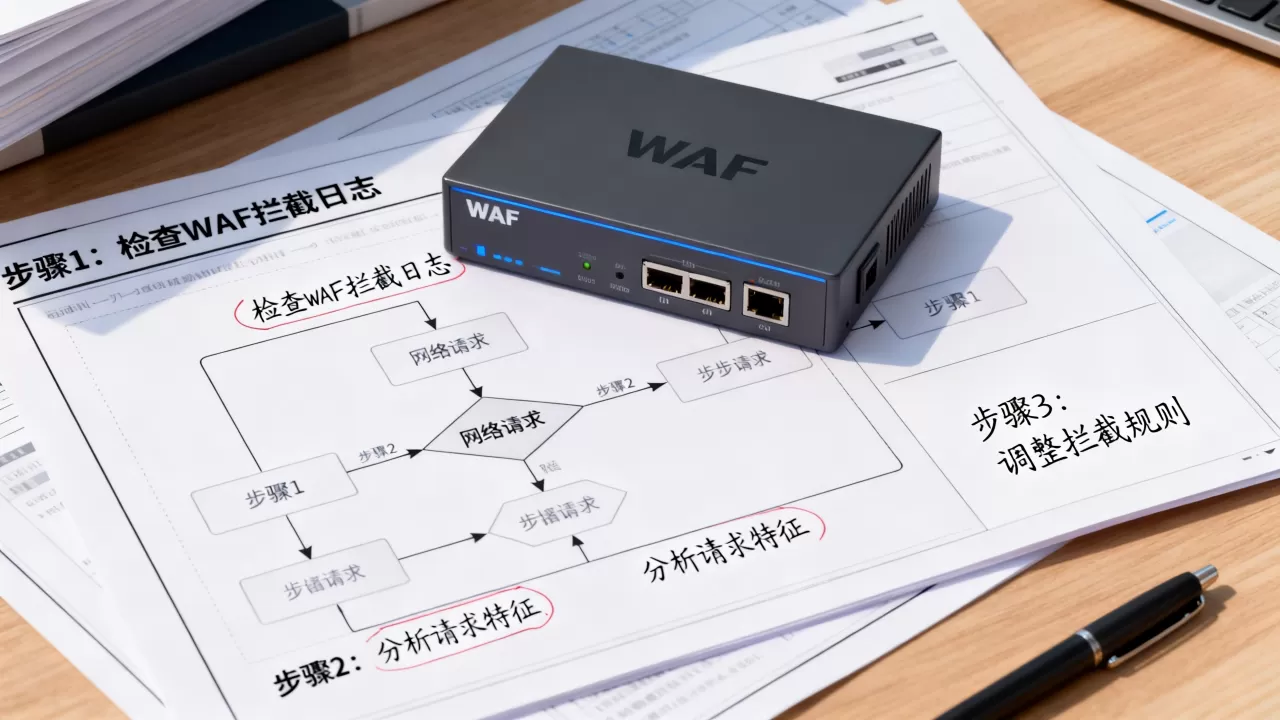
多数云WAF误杀都能在控制台“安全报表”或“攻击日志”里找到具体规则ID,操作路径很固定:进入WAF控制台,打开日志分析,找到攻击日志,搜索被误杀的URL或者客户端IP,搜到记录后不要只看状态,要展开这条记录看“命中规则ID”“命中字段”“动作”,动作是block的才是真正拦下来的规则,log只是记录不阻断。
- 复制规则ID到规则管理里搜索,看这条规则说明,判断是正则误判还是频率限制。
- 常见误杀来源:SQL注入检测误伤JSON字段、XSS检测误伤富文本、CC防护误伤快速刷新、Bot防护误伤脚本请求。
- 如果规则是某个模块自带的,先别删,切到观察模式看一段时间。
命中字段比规则名更关键
规则名称有时候很吓人,SQL注入攻击拦截”,但实际命中字段才是根因,曾经有个生产环境接口被WAF拦,规则写的是SQL注入,排查后只是请求体某个字段值是select=1,属于业务正常参数,却被正则当成注入,记下命中字段后可以做三个动作:
- 把该参数单独删除或改成纯数字,看是否放行,放行了,说明规则盯住的就是这个参数。
- 用相同参数值请求另一个URL,确认是全局规则还是该路径下的专属策略。
- 从请求快照里看原始报文,把可疑字符用URL编码试一次,部分正则对编码敏感。
免费版WAF误杀排查和付费版有什么不同
价格差异会直接影响误杀排查效率,免费版WAF通常只给基础规则集,日志保留时间短,规则ID可能不完整,甚至不支持关闭单条规则,付费版能看到命中字段、请求快照、规则正则表达式,排查起来快很多。
- 免费版看不到规则ID时,先把WAF临时切换为“观察”模式,让请求放行并持续记录。
- 导出最近1小时日志,用Excel筛选该IP和URL,看触发的规则类型或模块。
- 如果免费版不能关单条规则,只能整体关闭某个模块,优先切观察模式,不要直接关WAF总开关。
防火墙误杀排查方法:地域限制和端口策略比攻击规则更容易误伤
相当一部分误杀不是高级攻击规则引起,而是基础策略过严,场景很典型:某地分公司同事无法访问OA系统,排查一圈后发现防火墙只放行了总部IP段,分公司新扩容地址没更新进去,这就是地域限制误伤,排查防火墙误杀,先查基础策略,再查攻击特征。
- 在防火墙策略列表按“源地址”“目的端口”“服务”过滤,检查是否有deny命中日志。
- 安全组或硬件防火墙通常有“策略命中计数”,把计数增加但没有详细日志的策略列出来重点查。
- 用
nc -zv 10.0.0.5 443测试端口连通性,不通且没有回显,先看云安全组入方向。
安全组规则拦截正常请求如何快速验证
云安全组误杀很常见,尤其是只开了常用端口但业务突然换端口,或者源IP段没有全放行,验证步骤照下面走:
- 登录云控制台,进入安全组,查入方向规则,确认源IP、协议端口、放行/拒绝是否正确。
- 把请求临时换成允许的IP或端口测试,如果通,证明安全组规则过严。
- 修改前先克隆一份安全组或记录原规则,防止误删后无法回滚。
硬件防火墙和云WAF误杀排查有什么不同
硬件防火墙和云WAF排查思路不能混用,行业共识认为,硬件防火墙更靠近网络层,日志偏向五元组和NAT转换;云WAF更靠近应用层,日志带URL和参数,硬件防火墙误杀优先抓包看TCP握手是否完成、路由是否可达;云WAF误杀优先查HTTP响应头里的规则ID和命中字段,不要用WAF的思路去查硬件防火墙,也不要用防火墙的思路去查WAF。
CDN误拦截正常访问怎么办:从X-Cache回源状态反查
CDN节点本身也可能拦截正常请求,尤其是开启了地域访问控制、UA黑名单、防盗链、IP访问频率限制,排查时先看响应头X-Cache。
X-Cache: HIT说明命中CDN缓存,当前请求可能被CDN本地规则拒绝,没有回源。X-Cache: MISS且返回403,再查回源状态,确认源站是否返回403。- 进入CDN平台“日志下载”或“实时日志”,搜索该URL,观察命中的策略名称或规则标识。
CDN地域访问控制误伤本地用户怎么处理
地域词最典型的误杀场景是:用户本地使用某省运营商出口IP,CDN IP库误判为境外,地域规则直接拒绝,处理方法很具体:
- 获取用户出口IP,在CDN控制台“地域查询”里验证IP归属。
- 如果IP库误判,联系服务商刷新IP库;先临时关闭地域限制或把该IP加入白名单。
- 不要只根据用户反馈“打不开”就认定CDN误杀,要拿用户实际出口IP核验。
生产环境接口被安全策略拦截怎么办:处理步骤和临时白名单
生产环境接口被拦,最要紧的不是定位规则,而是先恢复业务,定位到规则后也不要急着永久关闭,正确顺序如下:
- 复制误杀请求,先在测试环境或临时放行窗口验证该规则是否会再次触发。
- 对该规则做“仅观察”或“计数不阻断”,持续观察误杀是否消失。
- 对特定URL、IP或参数加精准白名单,不要全局关闭整个规则模块。
- 修正规则条件:限制规则只对指定参数生效、更新IP库、调整CC阈值,或者把误伤字段加白。
- 留下变更记录,标注触发场景,方便下次同类问题快速定位。
常见问题:误杀发生后如何排查是哪条规则拦了正常请求
问:误杀发生后如何排查是哪条规则拦了正常请求,从哪一步最快?
先看响应头和状态码,如果是403且有WAF自定义响应体,直接进WAF日志搜索该URL,找规则ID;如果源站没收到请求,用抓包确认丢在哪一跳路由或安全组,不要先改规则。
问:WAF误拦截正常请求怎么排查,日志里没有规则ID怎么办?
把WAF临时切换为观察模式或对该域名开启“仅记录”,让请求到达源站,再对比触发规则的请求特征,按模块逐一排除:先关CC防护,再关Bot防护,再关基础规则,最后查地域和访问控制。
问:防火墙误杀排查方法中,如何判断是安全组还是Nginx规则拦截?
在源站执行sudo tcpdump -i eth0 host 用户IP -n或查看Nginx access.log,如果源站完全没有请求记录,说明云安全组或硬件防火墙拦截;如果源站有记录但返回403或444,查Nginx配置里的deny、limit_req、ModSecurity规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653682.html