把身份、时间、随机数和请求参数一起绑进签名串,服务端先验签再执行业务,并配合时间窗、防重放和限流,单靠HTTPS或固定Token挡不住参数篡改与重放攻击。
接口被恶意调用,常见表现不是“黑客电影式攻破”,而是脚本刷短信、爬商品数据、批量试优惠券、伪造回调、重放支付通知,请求签名解决的是“这次调用是不是原始请求、有没有被改、是不是旧请求重放”这三个问题,它不负责业务权限,也不替代风控,但它是接口安全链路里很关键的一层。
请求签名到底防什么:先把威胁模型摆正
请求签名不是给接口加一把万能锁,它更像给每次调用贴一张一次性封条:封条内容由双方共享密钥计算,中途改一个参数,封条就对不上;旧封条重复使用,服务端也能识别。
为什么只加Token挡不住重放和参数篡改
很多团队给接口加了固定Token,就认为安全了,问题在于:
- 固定Token一旦泄露,攻击者可以长期调用,服务端很难区分“正常客户端”和“复制Token的脚本”。
- Token一般只证明“你是谁”,不证明“这次请求的参数有没有被改”。
- 请求被抓包后原样重放,如果接口没有防重放机制,服务端可能再次执行扣款、发券、发短信。
- 只靠HTTPS能防传输窃听,但防不了客户端环境被逆向、密钥被提取后的伪造调用。
业内专家指出,接口安全要把身份鉴别、访问控制、防重放和审计一起设计,单独依赖一种机制容易留下缺口。
接口签名防篡改怎么实现:从规范化到验签的完整链路
签名方案要落地,关键是“签名串怎么拼”和“服务端怎么验”,拼法不能有歧义,否则客户端和服务端算出来的结果会不一致。
签名串五要素
一次请求签名通常包含以下内容:
- HTTP方法:GET、POST要区分,避免用GET签名去调POST接口。
- 请求路径:
/api/v1/order,不要带域名,避免环境切换出错。 - 规范化参数:查询参数按字段名排序,空值如何处理要写死;表单和JSON体先做哈希。
- 时间戳:例如
timestamp=1710000000,服务端只接受时间窗内的请求。 - 随机数nonce:每次请求唯一,服务端用Redis记录短期键,重复即拒绝。
签名串可以按固定顺序拼接,字段之间用换行符分隔,避免参数值里出现分隔符导致歧义,示例伪代码:
stringToSign =
  method + "\n" +
  path + "\n" +
  canonicalQuery + "\n" +
  sha256(body) + "\n" +
  timestamp + "\n" +
  nonce
signature = base64(HMAC_SHA256(secret, stringToSign))
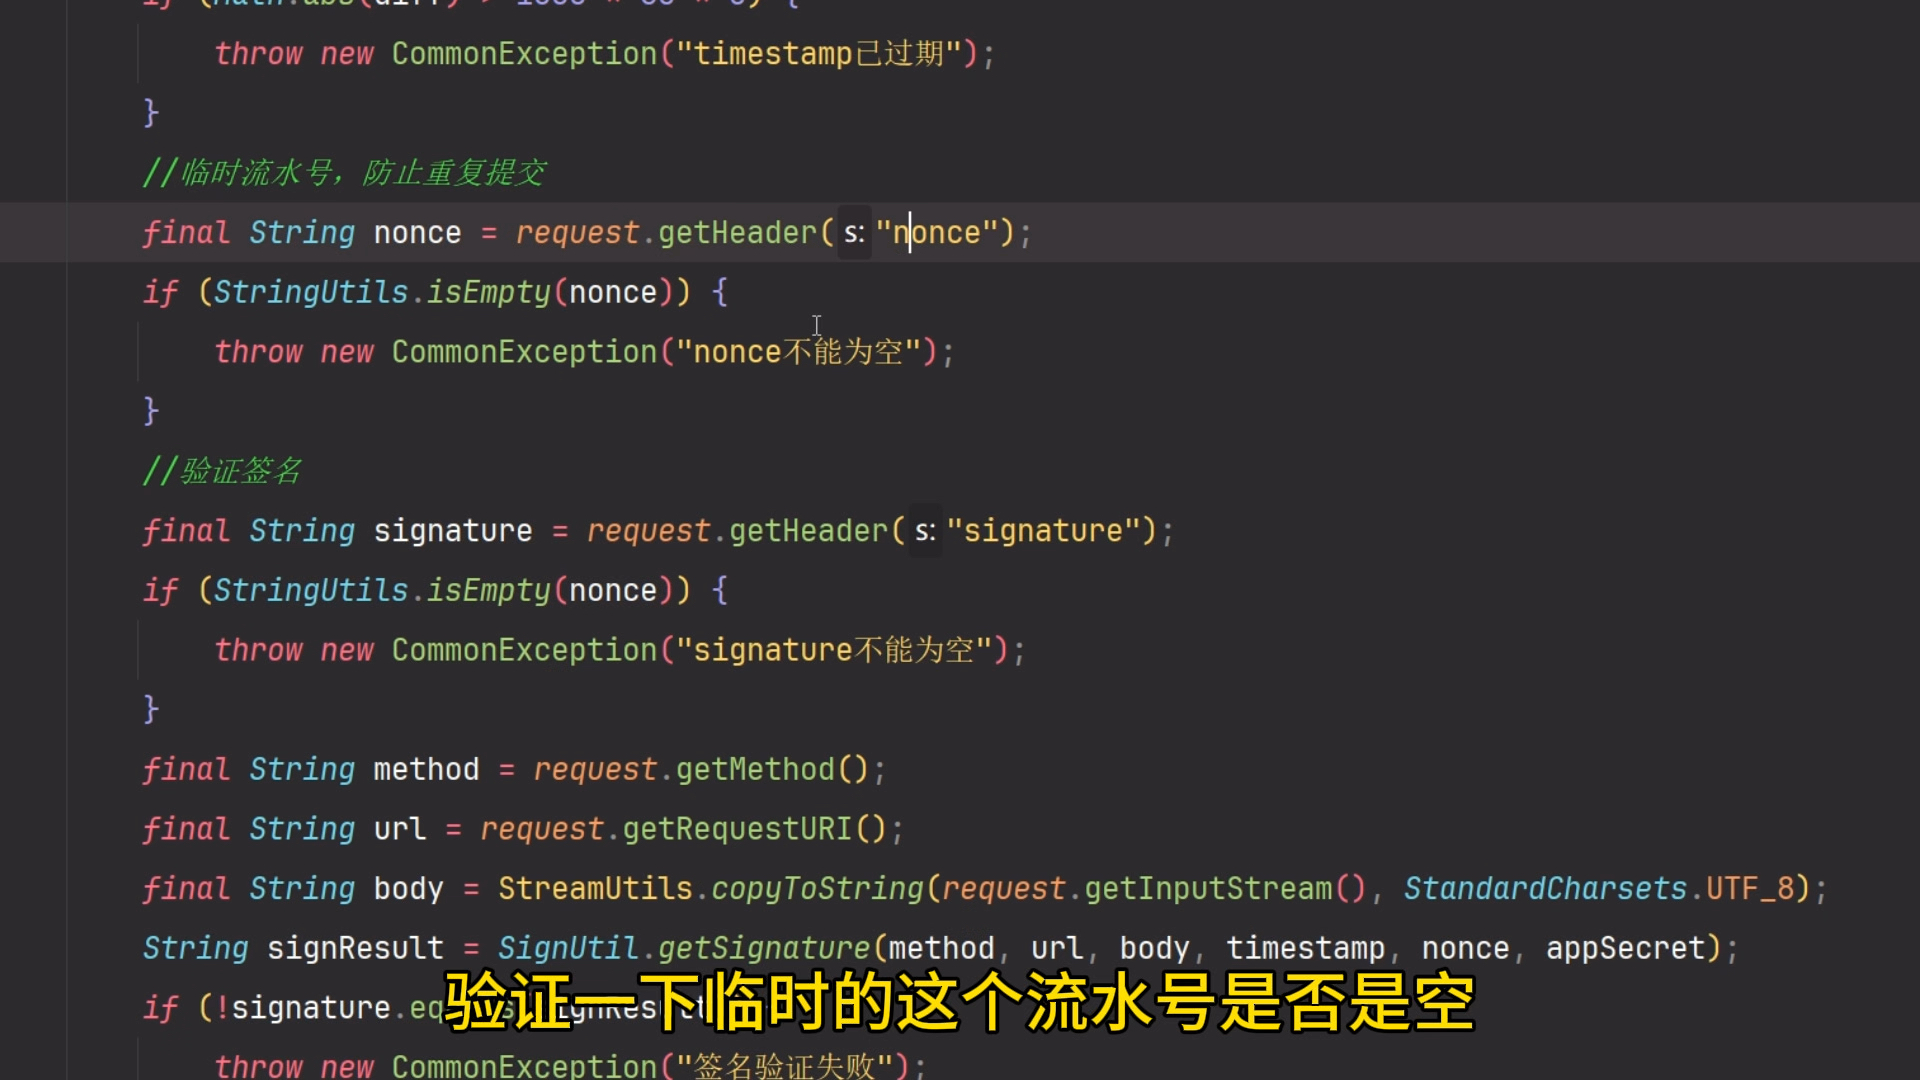
客户端把signature、timestamp、nonce、appKey放进请求头,服务端根据appKey查密钥,重算签名,再用常量时间比较。
用OpenSSL验证HMAC思路可以这样写:
printf '%s' "$STRING_TO_SIGN" | openssl dgst -sha256 -hmac "$SECRET" -binary | openssl base64
服务端验签四步
- 查密钥:按
appKey取对应密钥,密钥不要明文散落在代码库,放进KMS或配置中心并限制读取权限。 - 校验时间窗:只接受例如前后几分钟内的请求,过期直接拒绝,减少重放窗口。
- 校验nonce:用Redis执行
SET sign:nonce:{appKey}:{nonce} 1 NX EX 600,返回失败说明重复。 - 重算签名并比较:比较时使用常量时间函数,避免时序侧信道;验签通过后再做业务鉴权和限流。
验签失败不要返回“签名错误还是时间戳错误”的细粒度提示,统一返回拒绝结果,减少攻击者试探信息。
请求签名和Token鉴权有什么区别,能不能只留一个
这两者常被混为一谈,Token偏“身份凭证”,请求签名偏“请求完整性凭证”,它们不是替代关系,更多是组合关系。
| 能力 | Token鉴权 | 请求签名 | 组合后的效果 |
|---|---|---|---|
| 识别调用方 | 较强 | 依赖appKey | 身份与请求绑定 |
| 防参数篡改 | 较弱 | 较强 | 改一个字段就验签失败 |
| 防重放 | 依赖额外机制 | 时间戳+nonce | 旧请求难以复用 |
| 实现成本 | 低 | 中 | 需要密钥管理和联调 |
| 适用场景 | 登录态、开放平台基础鉴权 | 支付回调、开放API、敏感操作 | 高风险接口优先组合 |
实际项目里,可以让Token负责用户身份,请求签名负责应用身份和请求完整性,比如开放平台给每个调用方分配appKey和secret,Token表达用户授权范围,签名保证请求没被改,内部服务间调用也可以只做签名,但密钥轮换、审计日志、限流仍要补齐。
落地时最容易踩的五个坑
- 签名串不规范:查询参数没排序,空数组和空字符串处理不一致,联调时经常“客户端能过、服务端不过”。
- 密钥硬编码:密钥写进前端包或Git历史,等于公开,密钥要按应用隔离,支持轮换和禁用。
- 只验签不限流:攻击者拿不到正确签名,也可能用大量错误请求消耗CPU,验签前要做基础限流和黑名单。
- nonce存储太久:存太久占内存,存太短又给重放留窗口,通常结合时间窗设置过期时间。
- 忽略时钟同步:客户端时间偏差大,全部请求被拒,开放平台要明确时间窗,并提供标准时间接口给客户端校准。
高并发场景下接口签名性能优化怎么做
高并发场景下,签名本身不是最大瓶颈,查密钥、写Redis、打日志才容易拖慢,优化可以从这几处下手:
- 优先用HMAC-SHA256这类对称签名,性能通常优于非对称签名;只有跨信任域、需要公开验签时才考虑RSA或ECDSA。
- 密钥按
appKey做本地缓存,设置短过期时间,避免每次请求查数据库。 - nonce校验用Redis原子命令,键带过期时间;对同一
appKey加轻量限流,避免单应用打满。 - 签名头字段统一小写,参数规范化逻辑封装成公共库,减少各语言客户端实现差异。
- 验签失败走快速失败路径,不要继续查业务数据;审计日志异步落盘,避免同步写阻塞。
- 网关层做第一道验签和限流,业务服务做第二道关键接口验签,形成纵深。
行业共识认为,签名方案的安全强度不只取决于算法,还取决于密钥管理、时间窗设置和防重放存储的可靠性。
从零到一的上线路径与成本判断
落地时别一上来全站改造,先盘点接口:支付回调、发券、短信、导出数据、开放API优先接签名;普通查询接口可以先做Token和限流,然后定协议:签名算法、签名串格式、时间窗、错误码、密钥轮换流程写进接口文档,接着做SDK和联调环境,最后灰度切流并观察验签失败率、限流命中率和接口延迟。
接口签名服务收费标准怎么看,自研和云网关怎么比
接口签名服务收费标准通常按调用量、QPS峰值、日志留存、专属密钥管理和跨地域接入计费,不能只看单价,要把联调成本、密钥托管、审计合规和故障排查算进去。
自研适合接口协议特殊、需要深度定制风控的团队,但人力维护和密钥安全要自己扛,云API网关适合希望快速上线、按量付费的团队,签名、限流、日志和密钥管理通常打包提供,选型时先问三个问题:密钥能否自主轮换,验签失败能否审计,峰值流量下是否会被限流误伤。
例如北京接口安全签名方案选型时,团队常把云网关、本地反向代理和业务服务三层验签放在一起评估;地域本身不决定安全强度,链路时延、日志存储位置和合规要求才影响方案。
请求签名防恶意调用Q&A
Q:请求签名能不能完全替代HTTPS?
不能,HTTPS负责传输加密和通道认证,请求签名负责请求完整性和防重放,两者解决不同层面的问题,生产环境应同时启用。
Q:签名密钥泄露后怎么止损?
立即禁用旧appKey,轮换新密钥,排查调用日志中的异常IP、异常时间分布和失败验签集中情况;对高风险接口临时收紧限流,并通知调用方更新密钥,密钥轮换期间可以支持新旧密钥短期并存,但要记录使用来源。
Q:小团队接口不多,值得上请求签名吗?
值得优先覆盖高风险接口,比如支付回调、短信发送、优惠券领取和数据导出,签名库可以复用,成本主要在协议设计和联调;一旦发生重放或参数篡改,业务损失和排查成本通常更高。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/783347.html