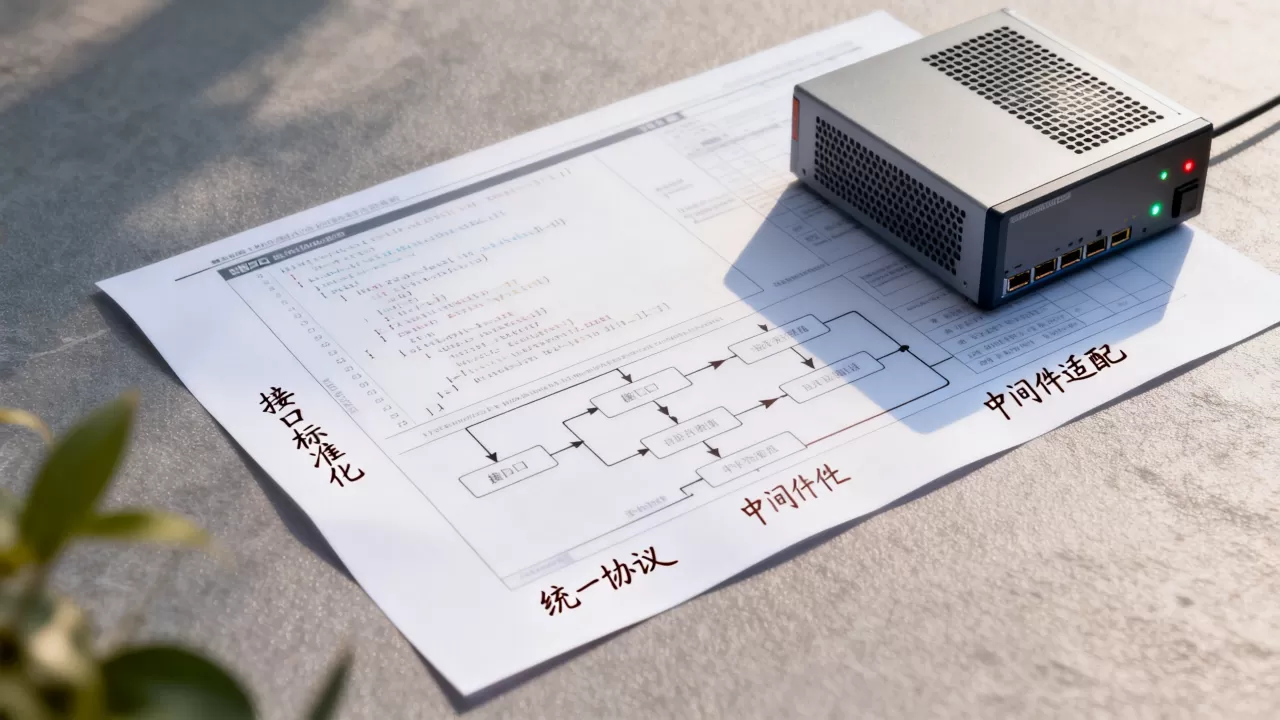
跨云接口不统一的问题没有一劳永逸的根治办法,但通过标准化治理与云原生中间件适配两层策略,能将兼容成本压缩到可控范围。这是目前业内公认的务实结论,云厂商各自维护API生态,本质是商业壁垒与开放标准的博弈,企业能做的不是消灭差异,而是让差异不干扰业务。
为什么跨云接口差异无法彻底消除
云服务商的接口设计分歧,根源不在技术实现,而在商业定位,AWS、Azure、简米云、酷番云各自的控制面API、数据面协议、鉴权机制都绑定自家生态,即便开源社区推出S3兼容协议、Terraform Provider这类统一层,也只是在存储、资源编排等相对标准化的领域达成部分共识。

行业共识认为,只要云厂商还依靠差异化功能锁定客户,接口就不可能完全一致,比如对象存储的ACL策略,AWS的Bucket Policy与简米云的RAM Policy语法不同,但语义类似,这种差异属于“可映射差异”,通过适配层能解决,更棘手的是各家独有的高阶能力,比如AWS Lambda的层功能与酷番云SCF的层机制虽然有对应关系,但触发事件结构、日志格式、配额限制都存在微妙的偏差。
跨云接口不统一的代价,主要体现在三个层面:
- 应用代码中需要维护多套SDK调用逻辑,分支条件随云数量指数增长。
- 监控、日志、费用账单等运维数据格式各异,统一观测平台需要反复清洗。
- 迁移或容灾切换时,核心业务链路要经历回归测试与改造,周期拖长。
这些问题无法根治,但可以设计出“优雅降级”的方案,让业务主体只依赖每朵云的最小公共子集,差异能力通过旁路适配。
绕过接口差异的四种实操策略
针对跨云接口不统一,目前企业落地效果较好的策略有四类,它们不追求彻底抹平差异,而是通过架构选型把差异隔离在特定边界内。
屏蔽差异:用云原生中间件接管底层API
最省心的方式是不直接调用云厂商的原生API,而是引入Kubernetes、Istio、Knative这类与具体云平台解耦的中间层,以Kubernetes为例,其声明式API已经成了事实标准,无论是ACK、TKE还是EKS,对工作负载的部署描述基本一致。
- 存储卷通过CSI插件适配不同云的云盘或NAS。
- 负载均衡通过Service类型映射到各云的SLB或NLB。
- Ingress Controller屏蔽了各云网关的配置差异。
这套思路同样适用于消息队列和数据库,比如使用Kafka协议替代各云厂商的消息队列原生SDK,使用MySQL协议对接各云的云数据库(RDS或TDSQL),因为开源协议的兼容性远比厂商私有API更好,据开源社区观察,近几年云厂商对开源API的兼容意愿明显增强,因为完全封闭会流失对可移植性敏感的客户群体。
治理差异:建立企业内部的API规范与防腐层
对于无法用开源中间件覆盖的业务场景,需要在代码层面建立“防腐层”,核心原则是:业务代码只依赖企业内部定义的统一接口,这个接口由专门团队封装各云厂商的SDK,差异逻辑集中在防腐层内部处理。
实际操作路径如下:
- 梳理业务对云资源的所有调用点,按存储、计算、网络、权限等维度归类。
- 定义企业自己的接口模型,字段命名与语义脱离任何云厂商的术语体系。
- 针对每朵云编写适配器,实现企业接口到云API的转换,包括错误码映射、重试策略、分页方式的归一。
- 防腐层本身作为独立服务部署,通过版本管理持续演进。
这种做法的前期投入较高,但后续新增云供应商时,只需要新增适配器,业务代码零改动,不少金融机构的多云架构采用的就是这种方案,因为监管合规要求数据主权,不同地域的数据必须存放在不同云上,统一内部API是刚需。
依赖标准:优先选用跨云兼容性好的服务形态
选型阶段就考虑跨云成本,比事后改造要划算得多,具体选择依据可以参考下面这张对比表:
| 服务类型 | 跨云标准化程度 | 推荐选型策略 |
|---|---|---|
| 对象存储 | 较高(S3兼容成为事实标准) | 优先选兼容S3 API的云服务 |
| 容器服务 | 较高(Kubernetes API统一) | 使用托管K8s避免自建差异 |
| 消息队列 | 中等(Kafka/RabbitMQ协议通用) | 选择支持开源协议接入的托管MQ |
| 关系数据库 | 中等(MySQL/PostgreSQL协议通用) | 用开源数据库协议,避免专有语法 |
| 函数计算 | 较低(事件结构差异大) | 尽量用Knative或开源FaaS层封装 |
| 负载均衡 | 较低(配置模型各不相同) | 用Ingress/API网关屏蔽 |
这里需要特别提醒的是,依赖标准不等于放弃多云,比如存储服务虽然S3兼容,但各云在桶策略的权限模型上仍有出入,双活场景下还是要通过中间层做策略同步。
动态适配:通过服务网格与多集群网关做流量切换
如果业务对延迟敏感,不能承受防腐层的性能损耗,可以考虑在流量入口层解决接口差异,具体做法是部署多集群服务网格(比如跨云的Istio多集群),让业务流量按需路由到不同云的Kubernetes集群,每个集群内仍然使用该云的原生SDK,但上层服务通过mesh统一暴露内部API。
这种方案的优势在于,接口差异被隔离在集群内部,对外呈现的是mesh定义的标准虚拟服务,当需要切换云时,只修改VirtualService的路由权重,代码逻辑不需要动,劣势是整体架构复杂度较高,适合中大型团队。
如何评估跨云接口统一的投入产出比
企业需要想清楚一个问题:你追求的是“彻底统一”还是“业务不感知差异”,后者是可行的,前者大概率会陷入无底洞,评估时请关注三个指标:
- 接口覆盖率:内部API防腐层能够覆盖多少比例的云服务调用,覆盖到八成以上,剩余两成可以接受降级或手动操作。
- 切换演练耗时:进行跨云容灾演练时,核心业务从A云切到B云需要多长时间、需要几个工程师参与改代码,如果小于两个小时,说明治理有效。
- 新增云适配成本:接入第三朵云时,防腐层开发工期是不是控制在两周以内,超过一个月,说明原有的抽象模型有问题。
业内专家的建议是,不要在每朵云上都追求功能对等,有些边缘功能只在一朵云上提供,那就允许它绑定该云,但业务上要标记为“非可迁移组件”,避免在迁移时误判工作量。
跨云接口不统一问题的最佳实践总结
扎根于具体场景,比较靠谱的落地组合是:Kubernetes作为资源编排底座,S3兼容存储作为数据基座,Kafka/MySQL这类开源协议作为数据通道,内部微服务之间用gRPC定义好契约,这已经能覆盖绝大多数通用业务的需求。
再配上三个执行层面的习惯:
- 每次调用云API前,先确认是否有社区维护的Provider或Operator,避免从零封装。
- 代码仓库中禁止直接引用云厂商SDK的实体类型穿透到业务层,必须经过适配转换。
- 每季度做一次跨云切换演练,用小流量业务验证适配层的完整性。
至于那些真正无法统一的部分,比如特定云厂商的AI服务、专有硬件加速接口,建议直接在架构图上标注“单云依赖”,后续通过服务降级或双实现策略来缓解,不要试图为它们打造万能适配器,收益很低。
跨云接口统一Q&A
多云管理平台能解决跨云接口不统一吗?
不能完全解决,多云管理平台(如Terraform、Ansible、云管平台CMP)主要解决资源编排和账单聚合层面的差异,它们是在各云API之上重新封装了一遍,但业务运行时的高频调用还是要走原生API,对于资源创建、销毁、配置变更这类低频操作,平台确实能提供一致体验;对业务数据面的实时读写,平台无能为力,因此定位应当是“资源层的统一入口”,而非应用层的万能适配器。
跨云接口不统一时,用API网关统一入口可行吗?
可行,但需要区分南北向与东西向流量,若只是对外提供统一的RESTful API,内部各云服务自行调用各自SDK,网关只负责协议转换和路由,这层统一接口与云厂商无直接关联,是比较轻量的做法,若想让内部服务之间也通过网关统一调用,容易引入额外的网络跳数和性能开销,更好的做法是网关只对北向流量统一输出,内部依赖使用前述的服务网格或防腐层。
小规模业务有必要做跨云接口适配吗?
不必为了统一而统一,若业务本身只部署在一朵云上,近期没有灾难恢复或混合云规划,直接使用云厂商原生SDK反而更高效,跨云接口适配建议等出现两个明确信号再启动:一是已有两朵云同时在跑核心业务,二是计划在未来半年内执行跨云迁移,提前设计抽象的接口规范没有实际业务验证,很容易过度设计。
跨云接口统一是一场持续的攻防战,不是在某一版本迭代后就能宣告胜利的事情,规划时把目标定成“快速感知差异、低成本切换”,而不是“消灭全部差异”,整个治理过程就会从容得多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/624280.html