进服务器的故事,说白了就是人跟机器打交道的过程:管理员天天远程登录,运维偶尔跑机房,安全人员还要应付各种不请自来的闯入者。 这些故事里有卡在登录界面的尴尬,有机房大汗淋漓的忙碌,也有发现被入侵时的冷汗,下面按场景拆开讲。
进服务器的故事里,登录失败占了半壁江山
远程登录服务器是日常操作,失败的原因却千奇百怪,很多故事的开头都是“密码明明对,就是进不去”,或者“昨天还能连,今天就超时”。

远程登录的经典翻车现场
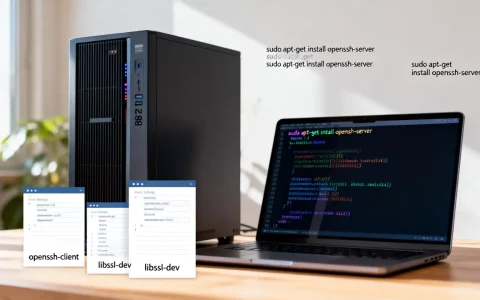
最常见的状况是SSH连接超时,服务器像睡过去一样,ping能通,端口却不理人,这时按顺序排查几件事:
- 先ping服务器IP,确认网络通不通。
- 再telnet服务器IP 22端口,看端口是否响应。
- 检查本地终端是否开了代理,有些代理会拦截SSH。
- 登录服务器后台,看防火墙规则有没有放行22端口。
第二个高频翻车是密钥文件权限过大,刚从别处复制公钥到新机器,直接用了chmod 777,结果ssh直接拒绝登录,业内专家指出,私钥文件权限必须设为600,公钥通常用644,改完权限再试,问题立刻消失,这种案例在运维社区里比比皆是。
登录成功后的账号安全细节
进服务器不是终点,进去之后怎么守住账号才是重点,几个经验值得记下来:
- 用ssh-copy-id自动分发公钥,避免手输密码。
- 把默认端口22改成一个高位端口,但要提前确认安全策略允许。
- 装fail2ban,连续输错三次密码自动封禁IP。
- 定期翻/var/log/auth.log,留意异常登录记录。
这些操作虽然老生常谈,但能挡住一大半“进服务器”变“进事故”的麻烦。
从远程到机房:进服务器的故事有哪些真实场景
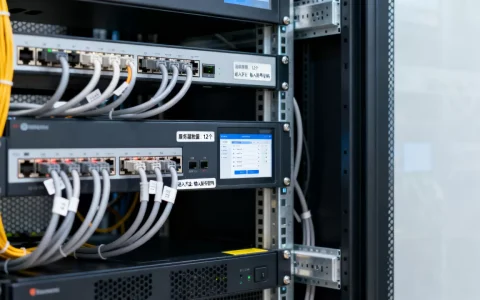
远程登录只是隔空操作,真正进服务器指的是物理接触那台机器,运维跑机房的故事比远程登录更接地气。
机房物理进服务器的完整流程
多数机房对人员进出管得很严,某次去托管机房处理重启任务,流程大致是这样:
- 先在工单系统提交进机房的申请,写明时间段和目的。
- 到达机房前台,出示身份证和审批单据。
- 门禁审核通过后,进入对应机柜区域。
- 用带外管理口或KVM连接服务器。
- 操作完,关好机柜门,归还临时门禁。
整个流程看起来简单,但“找机柜”就能耗掉半小时,机柜标签模糊,几十台服务器长一个样,不仔细核对插槽位置,很容易连错机器。用IPMI的机器序列号或主机名确认身份,是避免误操作的关键。
顺带一提,很多人会问“机房进服务器一次多少钱”,这个费用不包含在服务器月租里,各地机房价格不同,多数按小时计费,一线城市稍高,郊县机房便宜一些。
服务器宕机时的进服务器细节
系统崩溃时,远程SSH根本连不上,进服务器就得靠救援手段,常见的做法有:
- 支持IPMI的,直接用虚拟控制台看屏幕。
- 不支持IPMI的,用启动U盘进入rescue模式。
- 在rescue模式下,挂载根分区,修改配置或重置密码。
举个具体例子,某次memcached进程内存泄漏,系统OOM,SSH完全卡死,通过IPMI进到物理控制台,重启后进入单用户模式,清掉临时文件,再改掉启动参数,才算救回来,这种故事没有惊险情节,但每一步都考验基本功。
行业共识认为,物理进服务器时,记录操作日志比操作本身更重要,谁在什么时间、进了哪台机器、做了什么,出了问题才能准确复盘。
服务器被入侵的故事,最值得听
比起登录失败和机房奔波,服务器被入侵的故事更让人印象深刻,这类故事的共同点是:你还没进服务器,别人已经进去了。
暴力破解的日常
几乎每台暴露在公网的服务器,都会收到大量SSH暴力破解尝试,查看日志时经常看到一堆来自海外IP的登录失败记录,只要密码设得简单,被爆破只是时间问题。
防范手段并不复杂:
- 禁止root直接登录,改用普通用户加sudo。
- 用密钥登录,关闭密码认证。
- 安装fail2ban,自动封禁恶意来源。
- 定期查看/var/log/secure或messages,揪出可疑记录。
进服务器后发现被种挖矿木马的处理
有台服务器CPU一直跑满,top命令显示一个叫“kworkerdd”的进程占用了300%以上,进服务器查日志才发现,系统早就被人拿下了,留下后门脚本在挖矿,处理过程值得记录:
- 先断开外网,防止数据继续外传。
- 用ps -ef查出异常进程的完整路径。
- 杀掉进程,再检查crontab和rc.local有没有残留。
- 删除后门文件,更换所有账号密码。
- 检查/root/.ssh/authorized_keys,删掉未知公钥。
- 最后升级系统补丁,封禁来源IP。
这种故事里,服务器进得容易,清除后患却很麻烦,很多运维在清理完之后,还会顺手写一篇“进服务器后如何发现挖矿进程”的操作笔记,避免自己下次再踩坑。
进服务器的故事常见问题解答
问:进服务器时提示“Connection refused”是什么情况?
通常意味着SSH服务没在运行,或者端口被防火墙挡住,先检查sshd服务状态,再看防火墙规则,最后确认监听地址是0.0.0.0还是仅限内网,如果一切正常,用nc -vz IP 22测试一下端口通不通。
问:在Windows电脑上进服务器用哪种工具?
推荐PowerShell自带的ssh命令,或者Windows Terminal,先确认服务器开放22端口,再输入ssh 用户名@IP,密码认证或密钥认证都可以,传文件时直接用scp命令,不用额外安装客户端。
问:服务器被入侵后,最优先做哪三件事?
第一,断开网络或隔离机器,避免扩散,第二,保留内存镜像和日志,方便后续分析,第三,修改密码并清理后门,之后再考虑重装系统或恢复备份,事实是,大多数入侵都源于弱密码和未打补丁,基础加固到位就能挡住绝大多数攻击。
进服务器的故事,说到底就是一场持续博弈,登录失败提醒你配置有坑,机房奔波让你看清物理环境,被入侵的经历则是最直接的警示,把这些教训变成自己的操作习惯,服务器才能安安稳稳地替你干活。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/729855.html