金融数据加密传输与高防服务器配合,核心答案是:采用高防节点前置SSL卸载模式,让抗DDoS能力与加密运算各司其职。这套组合把最耗CPU的握手解密丢给高防集群扛,源站只处理业务逻辑,既躲开流量攻击又保住传输安全,下面从架构设计、证书管理、密钥保护、选型四个维度拆解这套打法。
金融数据加密传输主要挑战:SSL握手成了攻击突破口
金融场景里,加密传输不是可选项而是合规底线,但很多运维团队发现,把HTTPS直接部署在源站上后,服务器CPU动不动就飙到90%以上,行业共识认为,TLS握手计算量是普通HTTP请求的十倍左右,这给攻击者留了后门:不需要打满带宽,只要制造海量握手请求就能拖垮服务器。

高防服务器在加密链路中的角色分配
传统方案是DNS解析到高防IP,高防过滤流量后再回源到443端口,这个模式有两个致命弱点:
- 回源端口暴露后,攻击者绕过CDN直接打源站端口,高防形同虚设
- 源站独立完成全部TLS加解密,CPU成为瓶颈,正常大流量时段同样卡顿
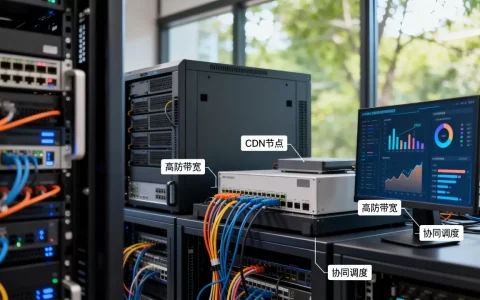
高防配合加密传输的正确姿势,是让高防节点直接终结SSL连接,据金融行业技术白皮书显示,主流云高防厂商都支持在防护节点安装证书并完成解密,回源走内部VPC网络使用HTTP协议,这样做有双重收益:
- 攻击流量在高防层就被识别拦截,握手请求根本到不了源站
- 加密计算分摊到高防集群的上百台节点上,单台压力骤降
业务高可用场景下的敏感数据旁路问题
有些金融客户担心:高防节点解密后又加密回源站,这个过程中数据是否可被截获?这里要区分两种情况,如果源站与高防在同一机房或同一云厂商内网,走VPC私网传输不经过公网,安全性足够,如果是跨地域回源,建议在源站开启双向TLS认证,或者对高防回源的HTTP流量再次做轻量级加密。
金融行业SSL卸载配置的完整实操路径
这套方案落地不复杂,核心就四步,第一步是选择支持SSL卸载的高防产品,目前国内主流高防均支持在控制台直接上传证书。
第一步:证书上传与私钥托管
在高防控制台的SSL证书管理模块,将PFX格式证书或PEM证书链+私钥文件上传,重点提醒:私钥在高防节点的存储必须是加密的,托管密钥要通过KMS服务加密后再落盘,相当一部分金融客户会忽略这一步,导致私钥明文暴露在节点本地磁盘上。
第二步:开启会话保持
因为SSL卸载后回源成了HTTP,用户登录态通过Cookie维持,必须开启会话保持功能,让同一用户的多次请求被转发到同一台源站,不然用户刚登录,下一次请求被路由到另一台服务器,登录态就丢了,高防控制台里,这个选项一般叫“会话粘滞”或“源站IP哈希”。
第三步:调整源站安全组规则
配置完成后,源站的Web服务仅允许高防节点的内网IP段访问,这一步极其关键,目的是防止攻击者通过扫描443端口找到源站真实IP,在简米云、酷番云这类环境里操作,安全组入方向规则设两套:
| 服务 | 来源IP | 端口 |
|---|---|---|
| Nginx/HTTPS | 高防节点私网网段 | 443 |
| 回源HTTP | 高防节点私网网段 | 80 |
第四步:压测验证
使用压测工具模拟20万并发HTTPS请求,观察高防节点CPU使用率和源站负载,业内专家指出,合格标准是源站CPU使用率控制在40%以下,高防节点CPU峰值不超过80%,否则需要增加高防节点数量或升级实例规格。
金融数据加密传输方案选型,按场景对号入座
金融客户做技术选型时,总在自建高防和云高防之间纠结,实际上判断标准非常朴素:你的源站有多大带宽,有没有专职安全运维团队。
自建方案适合超大型金融机构,自购三层交换机做流量清洗,配合负载均衡器分发握手请求,这套组合的灵活度最高,但起手式是几百万的硬件投入和两人以上的专职网络工程师,大多数城商行、券商资管类客户不具备这个条件,云高防的按量付费模式更贴近实际预算。
云高防方案里,要注意区分高防IP和DDoS高防(区分防护端口)。DDoS高防支持四层和七层防护,七层防护中包含HTTP和HTTPS的CC防护规则
,这是高防IP不具备的,金融数据加密传输方案下,高层协议防护优先级更高,所以直接选DDoS高防就对了。
另外值得关注的是高防产品的源站保护能力,光靠高防节点还不够,得看是否支持隐藏源站IP功能,这功能说白了,高防节点用随机源端口去回源,让攻击者无法通过抓包逆向分析出源站IP,目前大厂高防产品基本都有,小厂商不好说。
证书私钥安全与生命周期管理
在高防做SSL卸载,私钥存了几十份在节点上,管理不当就成了巨大隐患,这个问题分三个层面处理。
私钥托管方式:尽量不要把私钥文件直接放在高防机器上,国密标准要求私钥使用加密机或KMS保存,高防节点运行时通过API调用证书私钥进行TLS握手,私钥本身不落盘,做不到这条的,也得对私钥文件做AES256加密后再存储。
证书过期监控:业内专家指出,金融场景因证书过期导致的业务中断,占比超过全部故障的三成,建议在监控系统里加入证书剩余有效期告警,提前三十天通知,高防控制台普遍支持证书到期提醒,邮件和短信双通道推送,手动复核一遍总不会错。
证书更新流程:替换证书时直接在高防控制台上传新证书,但要确认旧证书是否存在缓存,相当一部分遗留事故都因为客户端缓存了旧证书链,导致部分用户访问报错,规范做法是:先在高防节点更新证书,观察日志确认握手成功,再清理源站Nginx中的过期证书文件。
TLS协议版本与加密套件配置建议
金融等保测评里,对传输层安全有硬性指标。2026年的场景下,TLS 1.0和1.1已经全面废弃,主流监管要求至少支持TLS 1.2,有条件的要上TLS 1.3。
加密套件优先级调整
在高防的HTTPS设置里,手动调整加密套件顺序,优先级如图:
- TLS_AES_256_GCM_SHA384(TLS1.3专属)
- ECDHE-RSA-AES256-GCM-SHA384
- ECDHE-RSA-CHACHA20-POLY1305
这个顺序兼顾了兼容性和安全性,禁用CBC模式套件,因为Padding Oracle攻击对CBC模式构成的威胁远大于GCM模式,高防节点配置修改后,用SSL Labs的在线工具验证评分,拿到A级评分再切换线上流量。
双向认证问题
金融行业数据加密传输的场景里,移动端App和Web的证书校验逻辑不太一样。App可以内置客户端证书做双向认证,Web端强行双向认证会带来证书分发成本,折中方案是:高防节点验证服务端证书,同时配置mTLS让源站验证高防转发过来的请求头中的签名信息,这样既实现高安全等级又不用给每个用户发证书。
金融数据加密传输常见问题
高防服务器SSL卸载性能怎么看?
核心看三项指标:新建连接数(CPS)、每秒握手次数(TPS)、并发连接数,金融场景100万并发在线的规模下,CPS要求不低于5万,TPS不能低于1万,低于这个数字,业务高峰期的握手排队会明显增加用户等待时间,具体测试方法,可要求厂商提供同等配置的压测报告,或者直接开通后做简单压测,看这三个数值是否达标。
金融行业高防SSL卸载模式下,源站IP泄露怎么处理?
立即切换源站IP,同时必须排查是否有服务器被植入木马导致主动外联,泄露渠道无非三种:DNS历史解析记录、配置不当导致的高防转发日志泄露、源站主动外联被反向探测,第一个好解决,关停DNS解析记录即可,第二个要检查高防控制台访问日志是否对公网开放,第三个最麻烦,需要全盘查杀并切断主动外联的异常进程,完成处理后再补上源站IP白名单策略。
TSL终止和SSL卸载有什么区别?
没有本质区别,只是说法不同。TLS终止指的是在高防或负载均衡器上终止TLS加密连接,解码成明文HTTP;SSL卸载是历史叫法,因为在TLS协议取代SSL之后,大家习惯性沿用,两个词在采购高防产品时经常混用,你只需要确认产品支持七层代理模式,且能上传并管理证书,具体叫什么是次要的。
金融数据加密传输服务器的这条路,核心逻辑就一条:把安全交给专业的安全设备,把性能留给业务服务器,高防配合SSL卸载不是偷工减料,恰恰是通过架构重构让加密传输更可靠,无论是自建还是上云,抓住这个核心,你的金融业务链路就稳了一大半。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/631590.html