


防火墙是网络安全的第一道防线,通过合理配置与应用,能有效抵御外部攻击、监控网络流量并保护内部数据安全,本实验将深入解析防火墙的核心功能、部署策略与实操设置,帮助您构建专业级防护体系。

防火墙的核心功能与类型选择
防火墙主要基于预定义规则,控制网络流量的进出,其核心功能包括:
- 包过滤:检查数据包的源/目标地址、端口和协议,决定允许或拒绝。
- 状态检测:跟踪连接状态,确保只有合法的响应数据能进入网络。
- 应用层网关:深度检查应用层数据(如HTTP、FTP),防御高级威胁。
- 代理服务:作为中间人代理内外网通信,隐藏内部网络结构。
根据场景选择类型:
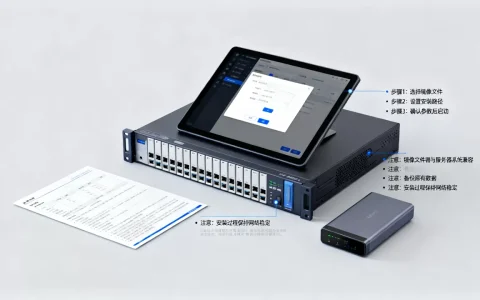
- 硬件防火墙:适用于企业边界防护,性能强、功能全面。
- 软件防火墙:如Windows Defender防火墙、iptables,灵活部署于单个主机。
- 下一代防火墙(NGFW):集成入侵防御、应用识别等高级功能,推荐用于现代企业网络。
专业实验环境搭建与配置步骤
实验目标
构建一个模拟企业网络,实现以下防护:
- 限制外部访问,仅开放必要服务(如HTTP、SSH)。
- 隔离内部部门网络(如财务部与研发部)。
- 记录并报警异常流量。
环境准备
- 工具:GNS3模拟器(或物理设备)、pfSense/iptables、Wireshark流量分析工具。
- 拓扑:外网 – 防火墙 – DMZ区(放置Web服务器)- 内网(部门子网)。
详细配置步骤(以iptables为例)
-
基础规则设置
# 清空现有规则
iptables -F
iptables -X
# 设置默认策略:拒绝所有入站、允许所有出站
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT
-
开放必要服务
# 允许SSH访问(端口22)
iptables -A INPUT -p tcp --dport 22 -j ACCEPT
# 允许HTTP/HTTPS访问
iptables -A INPUT -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j ACCEPT
# 允许内网ping检测
iptables -A INPUT -p icmp --icmp-type echo-request -j ACCEPT
-
网络隔离与DMZ配置

# 允许内网访问DMZ
iptables -A FORWARD -s 192.168.1.0/24 -d 10.0.0.0/24 -j ACCEPT
# 禁止研发部访问财务部子网(192.168.2.0/24)
iptables -A FORWARD -s 192.168.1.0/24 -d 192.168.2.0/24 -j DROP
-
日志与监控
# 记录被拒绝的流量
iptables -A INPUT -j LOG --log-prefix "IPTABLES_DENIED: "
# 定期分析日志:grep "IPTABLES_DENIED" /var/log/syslog

高级防护策略与优化建议
-
防御DoS攻击
限制单位时间连接数:iptables -A INPUT -p tcp --dport 80 -m limit --limit 100/min -j ACCEPT
-
集成威胁情报
联动黑名单IP库(如AbuseIPDB),自动封锁恶意地址:# 示例:使用ipset管理黑名单 ipset create blacklist hash:ip iptables -A INPUT -m set --match-set blacklist src -j DROP
-
零信任架构延伸
防火墙仅为基础,需结合VPN、多因素认证实现“从不信任,始终验证”。
常见误区与专业见解
-
误区1:“防火墙配置后一劳永逸”。
解决方案:建立月度审计机制,根据业务变化调整规则,并订阅CVE更新及时修补漏洞。 -
误区2:“规则越多越安全”。
解决方案:采用最小权限原则,每条规则需标注业务依据,定期清理冗余条目,避免性能下降。 -
独立见解:
未来防火墙将向“智能化策略生成”演进,通过AI分析流量模式自动优化规则,建议当前阶段引入SDN(软件定义网络)架构,实现策略集中管理与动态调整。

总结与互动
防火墙的有效性取决于精准策略与持续维护,实验表明,结合多层防护(网络层、应用层)和主动监控,可提升90%以上的威胁拦截率,企业应建立防火墙策略生命周期管理,从设计、测试到部署形成闭环。
您在配置防火墙时是否遇到过规则冲突导致的网络中断?欢迎分享您的案例或提出具体问题,我们将为您提供针对性优化建议!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/1839.html



评论列表(6条)
读了这篇文章,关于防火墙应用和设置实验的讨论,我觉得挺实用的,尤其是强调了防火墙作为第一道防线的核心功能。作为一个喜欢研究规模效应的增长黑客,我对网络安全配置在大规模环境下的表现特别感兴趣。文章里提到的实操设置在小规模实验里可能顺风顺水,但实际在企业级部署时,规模效应就会显现——比如流量激增时,防火墙规则管理变得超复杂,手动配置容易出错,误报率高,还可能拖慢网络性能。这时候,光靠基础策略不够,得结合自动化工具和实时监控才能保持高效。文章覆盖了部署策略这点挺好,但我觉得如果能多谈谈如何适配不同规模的需求就更棒了。毕竟,安全不是一成不变的,规模化会带来新挑战,但也是优化防护体系的机会。总之,这内容启发了我思考,期待更多深度探讨!
@cool830boy:你说得真对,规模一大防火墙规则管理就像SQL查询没优化,规则堆多了性能咔咔掉!自动化和监控太关键了,能提前发现规则臃肿这
读完这篇文章关于防火墙配置实验,我特别有共鸣!网络安全确实是第一道防线,防火墙那种层层监控和访问控制的思路,真的能防止大量威胁。作为一个喜欢跨界打法的创新者,我常想:这种严谨的防护体系,其实可以移植到其他领域。 比如,在企业运营中,防火墙的分层防御就像给供应链加多重“检查点”,提前过滤风险;在个人健康管理上,监控网络流量那种实时跟踪,完全可以用来跟踪身体指标,及早发现问题。文章强调的实操设置,让我联想到项目管理的风险应对——都得先评估弱点,再一步步加固。核心是预防胜于事后补救,这适用于任何需要保护的场景。 总之,网络安全这些原则,跨界应用能带来意想不到的安全感和效率提升,太值得推广了!
@大蜜4476:这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于防火墙的部分,分析得很到位,
读了这篇文章,我深有感触。作者对防火墙的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,
读了这篇文章,我深有感触。作者对防火墙的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,