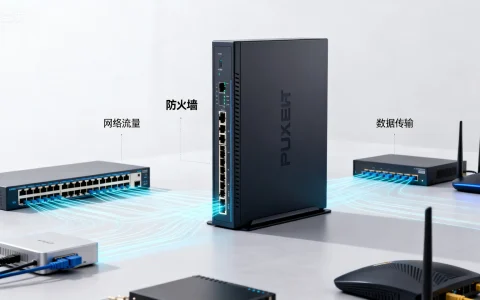
防火墙WAF架构图
现代Web应用防火墙(WAF)是网络安全纵深防御体系的核心组件,其架构设计直接决定了防护能力、性能和可靠性,一个先进、健壮的WAF架构,应超越传统的简单规则匹配,深度融合智能分析、灵活部署与自动化响应能力,为关键Web资产构筑动态、自适应的安全屏障。

传统架构的局限与现代演进方向
早期WAF常采用单一的“检查引擎+规则库”模式(即正向代理/反向代理单体架构),这种架构存在显著瓶颈:
- 性能瓶颈: 所有流量集中处理,易在高并发下成为单点故障,延迟陡增。
- 灵活性差: 规则更新、策略调整依赖手动,响应新型攻击(如0day)滞后。
- 扩展性受限: 难以无缝应对业务流量突发增长。
- 防护深度不足: 主要依赖签名规则,对复杂攻击(如业务逻辑漏洞、慢速攻击)和伪装流量识别率低,误报漏报高。
现代WAF架构演进核心目标:高性能、高可用、智能化、自动化、深度集成,典型架构呈现分布式、模块化、云原生与智能协同特征。
现代先进WAF核心架构解析 (深度技术视图)
下图勾勒了现代高性能WAF的核心组件及其协同关系:
                              [ 互联网 ]
                                   |
                                   | (HTTP/S流量)
                                   v
                        +----------------------+
                        | 流量分发层 (TDL)    |
                        | - 全局负载均衡 (GLB)   |
                        | - DNS智能解析/任播     |
                        | - TLS/SSL卸载         | <--- [证书管理]
                        +----------+-----------+
                                   |
                                   | (清洁流量)
                                   v
    +----------------+    +----------------------+    +----------------+
    | 管理平面     |    | 数据平面 (DP)      |    | 日志与遥测  |
    | - 集中控制台    |<-->| - 分布式检测引擎集群  |--->| - 实时日志流   |
    | - API          |    |    规则执行 (签名/语义)|    | - 指标(Metrics) |
    | - 策略管理      |    |    机器学习模型推理   |    | - 事件告警     |
    | - 编排自动化   |    |    行为分析          |    | - SIEM集成    |
    | - 威胁情报集成 |    | - 高性能代理          |    +----------------+
    +----------------+    +----------+-----------+
                                   |
                                   | (合法请求)
                                   v
                        +----------------------+
                        | 源站服务器/应用    |
                        | (Web/App/API Servers) |
                        +----------------------+
核心组件深度解析:
-
流量分发层 (Traffic Distribution Layer – TDL):
- 核心价值: 高可用入口、性能优化基石。
- 技术实现:
- 全局负载均衡 (GLB): 基于地理、延迟、健康状态智能路由,实现就近接入与故障转移。
- DNS 智能解析/任播 (Anycast): 同一IP全球广播,用户自动连接最优接入点,显著降低延迟,天然抗DDoS。
- TLS/SSL 卸载: 集中处理加解密,极大减轻后端压力,提升吞吐量;集成自动化证书管理(如ACME协议),确保证书有效性。
- 架构意义: 奠定整个WAF服务的扩展性与稳定性基础。
-
数据平面 (Data Plane – DP): 安全检测与执行的“肌肉”

- 核心价值: 实时流量深度检测与防护决策执行。
- 核心组件与技术:
- 高性能代理: 高效处理连接、协议解析(HTTP/1.x, HTTP/2, WebSockets等)、请求/响应流重构。
- 分布式检测引擎集群:
- 多维度检测引擎:
- 签名/规则引擎: 高效匹配已知攻击模式(OWASP Top 10、CVE漏洞利用等),仍是基础防线。
- 语义/语法分析引擎: 理解HTTP协议规范、应用参数结构,检测畸形请求、协议滥用、参数污染等。
- 机器学习/行为分析引擎 (核心智能):
- 监督学习模型: 基于海量标注数据训练,识别恶意模式(如SQLi、XSS变种)。
- 无监督/异常检测模型: 建立应用/用户正常行为基线(请求频率、参数分布、访问序列),实时检测显著偏离(如凭证填充、敏感数据爬取、API滥用)。
- 图分析: 关联用户会话、IP、设备等多维信息,识别复杂攻击链(如分步攻击、傀儡网络)。
- 智能决策融合: 综合各引擎结果,应用预设或动态调整的安全策略(如阻断、质询-CAPTCHA/2FA、记录、放行、速率限制),大幅降低误报漏报。
- 多维度检测引擎:
- 架构优势: 分布式部署,水平扩展性强;模块化引擎支持灵活组合与独立升级。
-
管理平面 (Management Plane – MP): 安全策略的“大脑”
- 核心价值: 集中管控、智能分析与自动化编排。
- 关键能力:
- 统一控制台/API: 提供策略配置、规则管理、监控视图、报告生成等全功能接口。
- 策略管理与优化: 支持细粒度策略定义(基于URL、参数、IP、地理位置等);结合威胁情报(TI) 动态更新防护规则。
- 安全编排、自动化与响应 (SOAR) 集成: 自动化事件响应流程(如自动阻断恶意IP、联动防火墙/EDR)。
- 机器学习模型管理与调优: 监控模型性能,持续反馈闭环优化。
- DevSecOps集成: API驱动,无缝嵌入CI/CD流水线,实现安全左移。
-
日志、遥测与分析 (Logging, Telemetry & Analytics):
- 核心价值: 态势感知、取证溯源、持续优化。
- 关键数据流:
- 实时日志流: 记录所有请求、响应、拦截事件详情(原始数据)。
- 聚合指标 (Metrics): 性能指标(TPS、延迟)、安全事件统计(攻击类型、源IP分布)。
- 高级分析: 关联日志和指标,进行攻击路径还原、影响范围评估、策略有效性分析。
- 集成出口: 无缝对接SIEM(如Splunk, QRadar)、大数据分析平台,实现企业级安全态势感知。

部署模式深度分析与选型策略
现代WAF架构支持灵活部署,适应不同场景:
-
云WAF (SaaS):
- 架构特点: 服务商提供完全托管的TDL、DP、MP和基础设施,用户通过DNS CNAME或修改源站IP接入。
- 核心优势: 快速部署(分钟级)、零运维负担、全球分布式防护节点天然抗DDoS、按需弹性扩展、持续自动更新(规则、威胁情报、软件)。
- 适用场景: 绝大多数公有云/混合云应用、缺乏专业安全运维团队的中小企业、需要快速获得顶级防护能力的业务。
- 选型考量: 服务商SLA、节点覆盖与性能、合规认证(PCI DSS等)、API开放程度、与现有云平台集成度。
-
边缘计算WAF:
- 架构特点: 将WAF DP能力部署在CDN边缘节点,紧邻用户,TDL通常由CDN提供,MP由服务商或客户管理。
- 核心优势: 极致性能(安全检测在边缘完成)、超低延迟、有效缓解源站压力、利用CDN全球网络。
- 适用场景: 对延迟极度敏感的全球性应用(如游戏、金融交易)、静态内容居多或大量使用CDN的业务。
- 选型考量: 与CDN服务的耦合度、动态内容处理能力、高级安全功能(如API防护、Bot管理)支持度。
-
反向代理 (On-Premises/Cloud IaaS):
- 架构特点: WAF作为独立物理/虚拟设备或软件,部署在应用服务器前端(通常在DMZ),客户完全自管基础设施和WAF软件。
- 核心优势: 物理/逻辑隔离满足严格合规、完全掌控数据流与配置、深度定制化集成(如特定硬件加速)。
- 适用场景: 受严格监管行业(政府、金融核心)、需绝对控制数据不出私有机房、有深厚安全运维团队的大型企业。
- 选型考量: 硬件/虚拟化性能要求、高可用集群部署复杂度、持续运维(更新、调优、扩容)成本。
-
混合部署:
- 架构特点: 结合云WAF/SaaS(第一层粗筛和抗DDoS)与本地反向代理WAF(第二层深度检测和合规控制)。
- 核心优势: 融合云WaaS的敏捷性、扩展性与本地部署的控制力、深度防护能力,形成纵深防御。
- 适用场景: 大型企业关键业务,需同时满足高性能、强安全、严合规要求。

选型策略建议: 优先评估业务需求(性能、延迟、合规)、安全成熟度(团队技能、流程)、成本模型(CapEx vs OpEx),对于大多数场景,云WAF(SaaS) 是最优平衡选择,关键业务或强合规场景可考虑混合部署。
超越架构:智能化与自动化是未来护城河
单纯依赖预设规则的WAF已无法应对日益复杂的威胁,构建真正有效的防御体系,需在先进架构基础上注入智能:
- AI/ML深度应用: 利用监督/无监督学习精准识别0day攻击、高级持续性威胁(APT)、自动化工具(Bots),大幅降低对已知签名的依赖,提升检出率并降低误报。
- 自动化攻防闭环: 实现攻击流量的自动分析、特征提取、规则生成/优化、策略部署,将防护响应时间从小时/天级压缩至分钟级。
- 威胁情报驱动防御: 实时集成全球威胁情报,动态调整防护策略,主动屏蔽已知恶意源。
- DevSecOps深度集成: 将WAF策略作为代码管理,融入CI/CD流程,实现安全策略与应用的同步迭代。
WAF架构图不仅是技术组件的静态展示,更是安全理念的动态诠释,理解其从传统单体到现代分布式、智能化架构的演进,掌握核心组件(TDL, DP, MP, Logging)的深度交互与关键技术点(如智能检测引擎、行为分析、自动化编排),并基于业务场景理性选择部署模式(云SaaS/边缘/反向代理/混合),是构建有效Web应用安全防线的基石,随着AI与自动化技术的深度融合,未来的WAF将更智能、更自适应,成为动态安全生态的核心枢纽。
您目前的应用部署环境更倾向于哪种WAF模式?在混合架构落地中遇到的最大挑战是什么? 欢迎分享您的见解与实践经验!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/6004.html