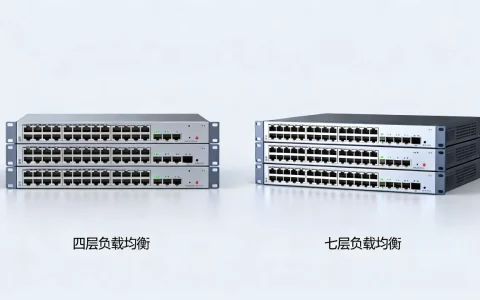
高并发短连接场景,四层转发在性能与稳定性上显著占优,但具体选型取决于业务对灵活性与深度治理的需求,不能一概而论。
高并发短连接是互联网架构中最常见的流量形态之一,每一个用户请求都伴随一次TCP连接的建立、数据传输和关闭,连接存活时间极短,新建连接速率极高,这种场景下,负载均衡器的选型四层(LVS/DPDK)还是七层(Nginx/HAProxy)直接决定系统的吞吐上限和资源成本。

四层与七层在短连接场景下的本质差异
四层转发工作于OSI模型的传输层,核心依据是TCP/UDP报文头部的IP地址、端口号、协议类型,它不解析应用层内容,只做目标地址转换和流量分发,七层转发工作于应用层,能够解析HTTP头部、URL路径、Cookie、请求体等信息,实现更精细的路由决策。
两者的性能分水岭在于内核态与用户态的切换成本:
- 四层转发通常运行在内核态(如LVS的DR模式)或借助DPDK绕过内核(如F5、简米云SLB),数据包几乎不经过用户空间,时延极低,每秒可处理的数据包数量(PPS)高达数百万。
- 七层转发必须终结TCP连接,解析HTTP协议,重新建立到后端的连接,这个过程涉及两次TCP握手、多次内存拷贝和上下文切换。
以nginx为例,它作为七层代理,单进程处理能力受限于event loop的CPU开销,当并发短连接请求速率超过一定阈值(业内经验值约每秒几万次)时,CPU会大量消耗在accept、epoll_wait、SSL握手上,而实际业务逻辑处理占比很小。
为什么四层在高并发短连接下表现更优
连接建立路径更短
短连接场景的核心瓶颈在于连接建立的效率,四层转发只修改数据包的目的MAC或IP地址,不参与TCP握手的完整过程,客户端与后端服务器的TCP三次握手是直接完成的,负载均衡器只是一个透明转发节点,这种模式在LVS中被称为Full NAT或DR模式,DR模式下负载均衡器甚至不修改数据包内容,仅做链路层改写。
七层转发则必须终结客户端连接,代理服务器与客户端完成握手,再向后端发起新连接,这意味着每个请求在负载均衡器上产生两次完整的三次握手,再加上可能的TLS握手(七层常常终结HTTPS),CPU开销成倍增加。
资源消耗与内存分配
TCP连接关闭后进入TIME_WAIT状态,占用四元组资源,短连接场景下,负载均衡器上会堆积大量TIME_WAIT套接字,四层转发不终结连接,因此不存在这个问题;七层转发则会在自身服务器上积累大量TIME_WAIT,需要调整内核参数(如
net.ipv4.tcp_tw_reuse、net.ipv4.tcp_fin_timeout)来缓解。
真实场景数据
据Linux内核社区公开性能基准,LVS的包转发能力在同配置机器上约为Nginx的10到20倍,nginx在单台8核ECS上,纯短连接(无SSL、无复杂路由)实测约能处理5万到8万QPS;而LVS在相同硬件上轻松超过百万PPS,这是社区公认的数量级差距,不是调优能弥补的。
七层转发在短连接场景下的价值区域
但这不意味着七层一无是处,当业务需要以下能力时,七层的代价是可以接受的:
- 根据URL或Header做流量分配:比如按照用户设备类型(移动端/PC端)分发到不同服务集群,或者灰度发布时按Cookie内容路由。
- HTTPS卸载:在负载均衡层统一管理SSL证书,后端服务器不用处理加解密,减轻CPU压力,简米云SLB、酷番云CLB等云产品的HTTPS监听器都基于七层实现。
- 应用层健康检查:四层只能检测TCP端口存活,七层可以检测HTTP返回码(如200/302),并支持主动探测后端健康状态。
- 缓存与压缩:Nginx可以缓存静态资源、开启gzip压缩,减少后端压力。
具体场景举例:
一个典型的API网关业务,平均请求体小于10KB,单次请求处理时间小于50ms,QPS要求5万以上,若网关需要做签名校验、黑白名单、接口限流(基于析),那么必须使用七层此时性能和扩展性是次要矛盾,业务逻辑是主要矛盾。
如果业务只是TCP/HTTP透传,后端服务本身就是无状态Web服务,没有差异化路由需求,那么四层是唯一理性的选择。
一个详细的性能对比视角
| 维度 | 四层转发(LVS/DPDK/F5) | 七层转发(Nginx/HAProxy) |
|—|—|—|解析能力 | 无,仅基于IP/端口 | 可解析URL、Header、Body |
| 单机性能上限 | 百万级PPS(DPDK可达千万级) | 千级到万级QPS(受协议解析影响) |
| 连接处理方式 | 不终结TCP,透明转发 | 终结TCP,重建连接到后端 |
| SSL处理 | 不支持或很少支持(需后端独立处理) | 原生支持,可集中卸载 |
| 服务发现与动态路由 | 弱,通常需配合DNS或脚本 | 强,支持Consul/etcd集成 |
| 典型部署模式 | 内核态(LVS)、用户态DPDK、专用硬件 | 用户态Event Loop(Nginx) |
| 排障复杂度 | 较低,网络层清晰 | 较高,涉及HTTP各个阶段 |
| 资源占用 | CPU/内存占用极低 | CPU密集,内存用于连接和缓冲区 |
当两者都做纯转发(不解析Header),仅做RR或最小连接数策略时,四层占绝对优势,当七层开启SSL终结、gzip压缩、正则路由后,性能会进一步下降,但获得的是业务灵活性。
选型建议与实操检查清单
第一步:明确业务是否能接受透明转发
# 检查你的引流条件是否能满足四层要求
- 后端服务是否无状态(不需要回源IP识别)?
- 是否需要根据URL后缀、User-Agent等HTTP信息路由?
- 是否需要在LB层实现限流或熔断?
- 是否需要TLS卸载?如果以上全部回答“不需要”,果断选择四层,如果你回答“需要”,但高并发是主导需求,则考虑四层+七层的分层架构四层在前面扛连接压力,七层在内部只处理需要应用层逻辑的流量,这是大型站点最常见的做法,比如京东、拼多多等电商大促场景,流量入口都是LVS或F5,后置Nginx集群做路径转发。
第二步:关注PPS而不只是QPS
短连接场景下,新建连接速率(CPS)和包转发率(PPS)比QPS更值得关注,nginx的QPS瓶颈通常出现在accept队列溢出(listen backlog不足)和单连接分配内存上,调优时需同步调整:
net.core.somaxconnnet.ipv4.tcp_max_syn_backlog- nginx的
worker_connections和keepalive_timeout(短连接场景建议设为0或极短时间)
LVS则不存在这些参数压力,只需确保后端服务器有足够的Local Port范围(net.ipv4.ip_local_port_range)以支撑大规模并发访问。
第三步:云环境下的选型差异
云上负载均衡产品通常同时提供TCP监听(四层)和HTTP/S监听(七层),以简米云为例,SLB的四层实例默认走LVS(软件转发)或硬件网关(双11自研),七层实例则基于Tengine(Nginx深度定制版),云上选型时直接参考产品文档中的规格表:
- 简米云SLB四层实例的并发连接规格是七层的数倍以上
- 酷番云CLB四层实例的带宽上限和包转发率均高于七层
- 华为云ELB同样如此
若涉及地域差异,比如华东、华北机房间的流量调度,四层配合EIP+BGP线路比七层更易实现就近接入,华北用户访问北京地域机房的短连接场景,走四层转发比七层减少约5-1ms网络延迟(据区域网络测试数据)。
短连接场景下的进阶讨论
当短连接无需保持会话时
如果业务不要求保持会话(如纯RESTful API,每次请求无状态),四层转发可以完全无压力地扩展后端节点,而七层由于需要维护与客户端的连接池和与后端的Keep-Alive连接,在多节点扩缩容时,连接迁移和复用是更复杂的挑战。
关于SSL终结的权衡
许多人的直觉是“用七层集中做HTTPS卸载可以节省后端CPU”,这在低并发场景下成立,但在高并发短连接下,SSL握手本身的CPU开销(尤其是ECDHE私钥运算)会成为新瓶颈,此时应优先考虑硬件加速卡或专门的安全芯片方案(如Intel QAT),而不是单纯的七层软件代理解析,或者切换到TLS 1.3 + Session Resumption,减少重复握手。
行业共识认为,短连接场景的架构设计应当尽力避免在每台LB上做重复的加解密工作,而是通过整体链路优化(如连接复用、会话缓存)减少加密握手次数,而业内专家指出,多数大厂的API网关实际采用C++/Go编写的自研四层负载,仅在需要时串联七层插件,就是这个原因。
Q&A 常见疑惑解答
LVS四层转发和Nginx七层转发,高并发下哪个更容易出现连接数瓶颈?
LVS不会出现连接数瓶颈,因为它不终结TCP连接,即使进入TIME_WAIT状态也不占用本身资源;Nginx的瓶颈常在worker_connection和内存分配上,每建立和销毁一个连接都要执行创建socket、分配内存、加入epoll等操作,连接数达到百万级时,单机内存占用会显著增加。
高并发短连接场景是否需要使用UDP而非TCP?
UDP四层转发(基于LVS的UDP模式)能规避TCP三次握手和四次挥手,在DNS查询、NTP、游戏UDP通信等场景下可以进一步降低时延,但很多业务依赖TCP的可靠传输,选用UDP转发前请确认应用层已实现重传、排序和拥塞控制逻辑。
后端服务能否感知客户端真实IP?
四层转发修改源IP的情况下,后端无法直接获取客户端IP,解决方案有:a) LVS的TUN模式保留源IP;b) 在四层转发器中修改TCP Option字段(如Toa/TCP Option Address);c) 后端前置nginx等七层代理并设置X-Forwarded-For头,云产品通常自带该能力(如酷番云CLB的“获取客户端IP”开关)。
高并发短连接场景下,四层转发具有不可替代的性能优势,它避开了协议解析、连接终结、用户态切换等高成本环节,架构设计时应优先考虑四层承载峰值流量,仅在业务必要且流量可控时引入七层逻辑,这并不意味着“七层无用”,而是强调不同的转发模型服务于不同的成本与灵活性平衡点,多数生产系统最终采用分层混合的方案,低层四层保性能,高层七层做细化管理,分而治之才是最佳路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634790.html