移动端接口在高防场景下不能只靠加大带宽和清洗流量,必须针对连接特征、证书指纹、鉴权节奏和DNS切换做专项适配,否则防护一开,APP先崩。
搞高防的人都知道,PC端浏览器挂了,用户刷新一下还能忍,但移动端不一样,APP里接口挂了,用户直接卸载,尤其是接高防之后,流量路径从“用户-源站”变成“用户-DDoS高防-源站”,多一跳,多一层NAT,多一堆TCP连接复用,问题就全出来了,这篇文章只聊移动端接口在高防场景下那些“不显眼但致命”的坑,以及对应的处理思路。


高防与移动端接口的本质冲突:连接特征暴露
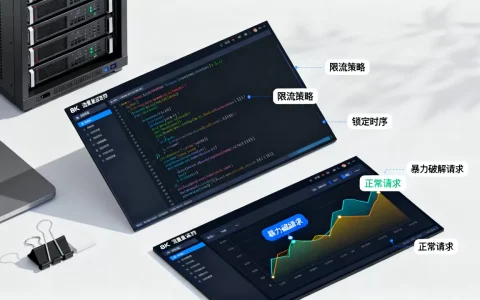
移动端请求和PC浏览器请求的差异,在高防清洗策略下会被无限放大,PC端可以接受“慢速连接检测”“JS挑战”“Cookie验证”这些手段,但APP里完全行不通。
- 移动端网络切换频繁,Wi-Fi和4G/5G切换时IP变、连接断,高防的源站IP白名单机制如果绑定太死,切换网络的瞬间就会误杀正常用户。
- 移动端弱网环境占比高,TCP握手延迟大,如果高防节点对“半连接数”或“建连频率”有严格阈值,弱网用户的表现和CC攻击的特征极其相似。
- APP请求头比浏览器简单得多,UA固定、无Cookie、无Referer,这种“干净”的请求在高防的WAF规则里反而容易被判定为异常流量。
行业共识认为,高防清洗策略的核心是为“浏览器流量”设计的,直接套用到移动端,会带来相当一部分比例的误杀。
移动端接口请求特征与高防检测模型的错位
现实情况是,防守方调整高防策略时,拿着PC端的访问日志做基线,然后套到APP接口上,这就导致一个常见问题:
- 真实APP用户请求频率分布和爬虫/攻击脚本的频率分布高度相似,因为真人用APP是“点一下、等一下、再点一下”,而脚本是“固定间隔、均匀频率”。
- 高防的“人机识别”依赖JS执行能力,APP内嵌WebView可以执行JS,但纯原生请求完全不支持。
- 移动端DDoS攻击的流量包特征更接近“大流量小包”,因为攻击者控制的是真机肉鸡或模拟器,发包特征和真实用户流量几乎一样。
移动端接口接高防后,第一件事不是调清洗阈值,而是让高防知道“哪些流量来自你的APP”,这就涉及SDK埋点或请求签名。
APP接口高防如何配置:基于请求签名的身份前置验证
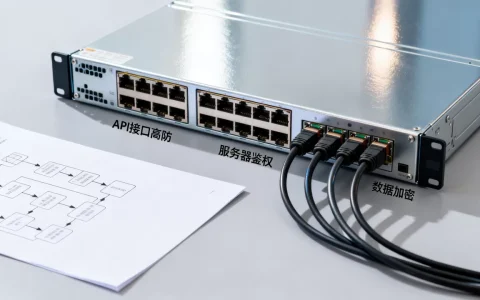
移动端接口防护和PC端最大的不同在于,API网关层必须做请求签名验证,而不是依赖Cookie或Session,高防在清洗层只能做四层防护,七层防护必须要配合APP端的主动身份标记。
签名机制在七层防护中的关键作用
高防的七层防护,本质上是“检查请求是否由真人浏览器发出”,APP没法做JS挑战,所以需要自己造一个“APP身份凭证”:
- 客户端生成签名串:把时间戳、设备ID、用户Token、请求参数拼接后做HMAC-SHA256加密。
- 高防侧下发密钥,并在清洗节点上验证签名,签名合法的请求直接放行,非法的直接丢弃。
- 签名必须设置时间戳有效期,通常不超过60秒,防止重放攻击。
实际操作路径:申请高防IP后,在“非网站接入”或“四层转发”中,将TCP 443端口转发至源站的API网关,然后在API网关层部署独立签名验证中间件,高防负责流量清洗,API网关负责身份验证,两层各管一段。
高防与API网关的联动策略
- 高防侧:设置“源站保护”策略,只允许高防回源IP访问源站API端口,直接在源站防火墙屏蔽其他IP。
- API网关侧:配置“频率限制”时,不要只按IP维度限制,要按“设备指纹+用户ID”维度限制,因为移动端用户出口IP经常变化,按IP限频容易误伤。
- 数据反馈:高防日志和API网关日志做关联分析,高防封禁的IP,如果同时出现在API网关的成功请求日志中,说明存在误杀,需要调整清洗策略。
移动端接口防护方案选型:高防IP与高防CDN的取舍
很多团队纠结选高防IP还是高防CDN,这个问题在移动端场景下答案其实很清晰:看你的APP是直连IP还是走域名。
直连IP场景:高防IP优先
如果你的APP里写死了服务器IP,或者用Socket长连接,那么只能选高防IP,移动端直连IP的好处是延迟低、路径可控,坏处是一旦IP暴露,源站就会被打穿,使用高防IP时,需要特别注意:
- 移动端网络环境复杂,TCP连接容易被运营商劫持或重置,所以APP层面必须做断线重连和请求重试机制。
- 长连接场景下,高防IP的“连接保持”超时时间建议配置为900秒以上,否则APP的推送通道会频繁断开重连,消耗大量电量。
域名接入场景:高防CDN更灵活
APP请求走域名,且能接受稍微增加一次DNS解析延迟,那么高防CDN是更好的选择,高防CDN能自动识别移动端流量特征,并和移动推送服务做链路优化。
行业专家指出,近年来移动端APP攻击流量中,来自云主机和IDC机房的流量占比逐年降低,而来自移动真机肉鸡的流量占比明显上升,这种趋势下,单纯依赖IP信誉库的高防方案效果持续走弱,而结合行为分析的防护方案更符合移动端实际威胁态势。
| 对比维度 | 高防IP | 高防CDN |
|---|---|---|
| 接入方式 | IP转发 | 域名CNAME |
| TCP长连接支持 | 良好 | 一般 |
| 自定义端口 | 支持 | 部分支持 |
| 证书卸载 | 不支持 | 支持 |
| 移动端弱网优化 | 无 | 有专属链路优化 |
| 备案要求 | 无 | 需要备案 |
高防切换时的移动端会话保持陷阱
接高防最大的坑不在防护效果,而在切换过程中的会话中断,移动端用户的会话维持依赖Token和Session,一旦IP路径变化导致TCP连接重置,APP会表现为“白屏”或“正在加载”。
降低切换影响的五个具体动作
- 在DNS切换生效前,让高防厂商提前把源站IP加入白名单,并开启“全力防护”模式,避免切换瞬间的流量波动触发封禁。
- APP中配置多个API域名,高防切换期间自动轮询备用域名,确保请求不断流。
- 源站开启TCP的TIME_WAIT复用,加快旧连接的回收速度,防止高防回源IP的端口被占满。
- 高防的“连接超时”参数调整为30秒左右,太短会导致弱网用户请求被截断,太长会占用高防节点连接数。
- 监控APP的API成功率,切换高防后的24小时内,成功率告警阈值建议放宽至95%,预留误杀调整窗口。
移动端高防的证书与SSL指纹处理
移动端接口走HTTPS加密,这是基础要求,但高防场景下,SSL证书的处理和普通网站不一样,因为APP内置了证书校验逻辑。
高防证书卸载与APP证书校验的冲突
- 如果高防做SSL卸载,高防返回给APP的证书是“高防的证书”,不是源站的证书,APP端如果有证书绑定校验(Certificate Pinning),会直接拒绝连接。
- 解决方案:关闭高防的SSL卸载,做TCP四层转发,由源站自己处理HTTPS,高防只清洗流量,不解密内容。
- 如果源站性能不够,必须用高防卸载SSL,那么APP端要提前发布版本,把高防证书加入信任列表,否则老版本APP会全部失效。
移动端接口高防配置的高频问题
高防如何避免误杀正常移动端用户?
高防的误杀主要来自频率限制和特征匹配,移动端用户IP变化频繁,建议在高防上将频率限制的统计周期调整为10分钟以上,且触发限频后返回429状态码,由APP端识别后自动切换备用通道,而不是直接丢包。
移动端接口被刷量和被攻击怎么区分?
刷量通常来自固定IP段的脚本,请求间隔均匀,且没有登录态,攻击流量则来自大量不同IP,请求随机参数或不存在路径,可以配置“状态码监控”:刷量一般返回200,攻击则产生大量404或500,根据状态码分布设置不同的清洗策略。
高防能够有效抵御HTTPS洪水攻击吗?
HTTPS洪水攻击要先完成TLS握手,高防有硬件加速卡可以快速处理握手请求,但在高并发下仍会消耗资源,有效的方案是结合签名验证:在TLS层之后,要求客户端在指定时间内完成一次轻量级API调用,通过验证后才放行到业务逻辑,握手完就断开的IP,直接拉黑。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634224.html