Ajax通过浏览器异步发送请求并局部更新页面,避免了整页刷新,从而实现了流畅的用户体验。
在Web开发的演进历程中,Ajax(Asynchronous JavaScript and XML)早已不是新鲜词汇,但它依然是构建现代单页应用(SPA)和动态网页的基石,很多开发者在初期接触时,往往只知其然不知其所以然,导致在实际项目中遇到性能瓶颈或跨域问题时束手无策,理解Ajax的本质,不仅仅是掌握几个API调用,更是理解浏览器与服务器之间数据交换的完整生命周期。

Ajax核心机制与浏览器交互原理
要深入理解Ajax,首先要打破“页面刷新”的传统思维,传统的Web交互是同步的:用户点击按钮,浏览器发送请求,等待服务器响应,然后重新加载整个HTML文档,这个过程不仅耗时,而且用户体验极差,因为用户必须忍受白屏等待。
异步通信的建立过程
Ajax的核心在于“异步”二字,当用户触发某个动作时,JavaScript引擎会在后台创建一个XMLHttpRequest对象(或现代的Fetch API实例),向服务器发送HTTP请求,浏览器的主线程并不会被阻塞,用户依然可以操作页面其他部分。
业内专家指出,这种非阻塞式的交互模式是提升Web应用响应速度的关键,具体流程如下:
- 初始化请求:JavaScript代码实例化请求对象,配置URL、请求方法(GET/POST)等参数。
- 发送请求:调用send方法,数据被封装在HTTP报文中发送给服务器。
- 监听状态:浏览器后台处理网络I/O,同时JavaScript注册回调函数,监听readyState的变化。
- 接收响应:服务器处理完业务逻辑后,返回JSON或XML格式的数据。
- DOM更新:回调函数被触发,JavaScript解析数据,并动态修改页面的局部DOM结构。
与现代Fetch API的对比
虽然传统的XMLHttpRequest(XHR)曾长期占据主导地位,但近年来,基于Promise的Fetch API逐渐成为主流,两者在实现细节上存在显著差异,选择合适的工具对开发效率影响巨大。
| 特性 | XMLHttpRequest (XHR) | Fetch API |
|---|---|---|
| API风格 | 基于事件回调,代码嵌套深 | 基于Promise链式调用,逻辑清晰 |
| 错误处理 | 网络错误不触发reject,需手动判断 | 网络错误直接触发reject,符合直觉 |
| 请求控制 | 支持abort取消请求,但较复杂 | 使用AbortController,更简洁直观 |
| 兼容性 | 所有浏览器均支持 | 现代浏览器支持,IE需Polyfill |
对于追求代码可维护性的团队而言,使用Fetch API或基于其封装的Axios库,能显著降低维护成本,特别是在处理复杂的数据转换和错误边界时,Promise的链式调用比层层嵌套的回调函数更易读。
解决跨域问题的常见方案
在前后端分离的开发架构中,前端运行在浏览器端,后端运行在服务器端,两者往往处于不同的域名、端口或协议下,浏览器出于安全考虑,实施了同源策略(Same-Origin Policy),限制了Ajax请求的跨域访问,这是开发者最常遇到的痛点之一,尤其是对于刚入门的新手,配置不当极易导致请求失败。
CORS机制详解
跨域资源共享(CORS)是目前解决跨域问题的标准方案,它通过在HTTP响应头中添加特定的字段,告知浏览器哪些外部源可以访问资源。
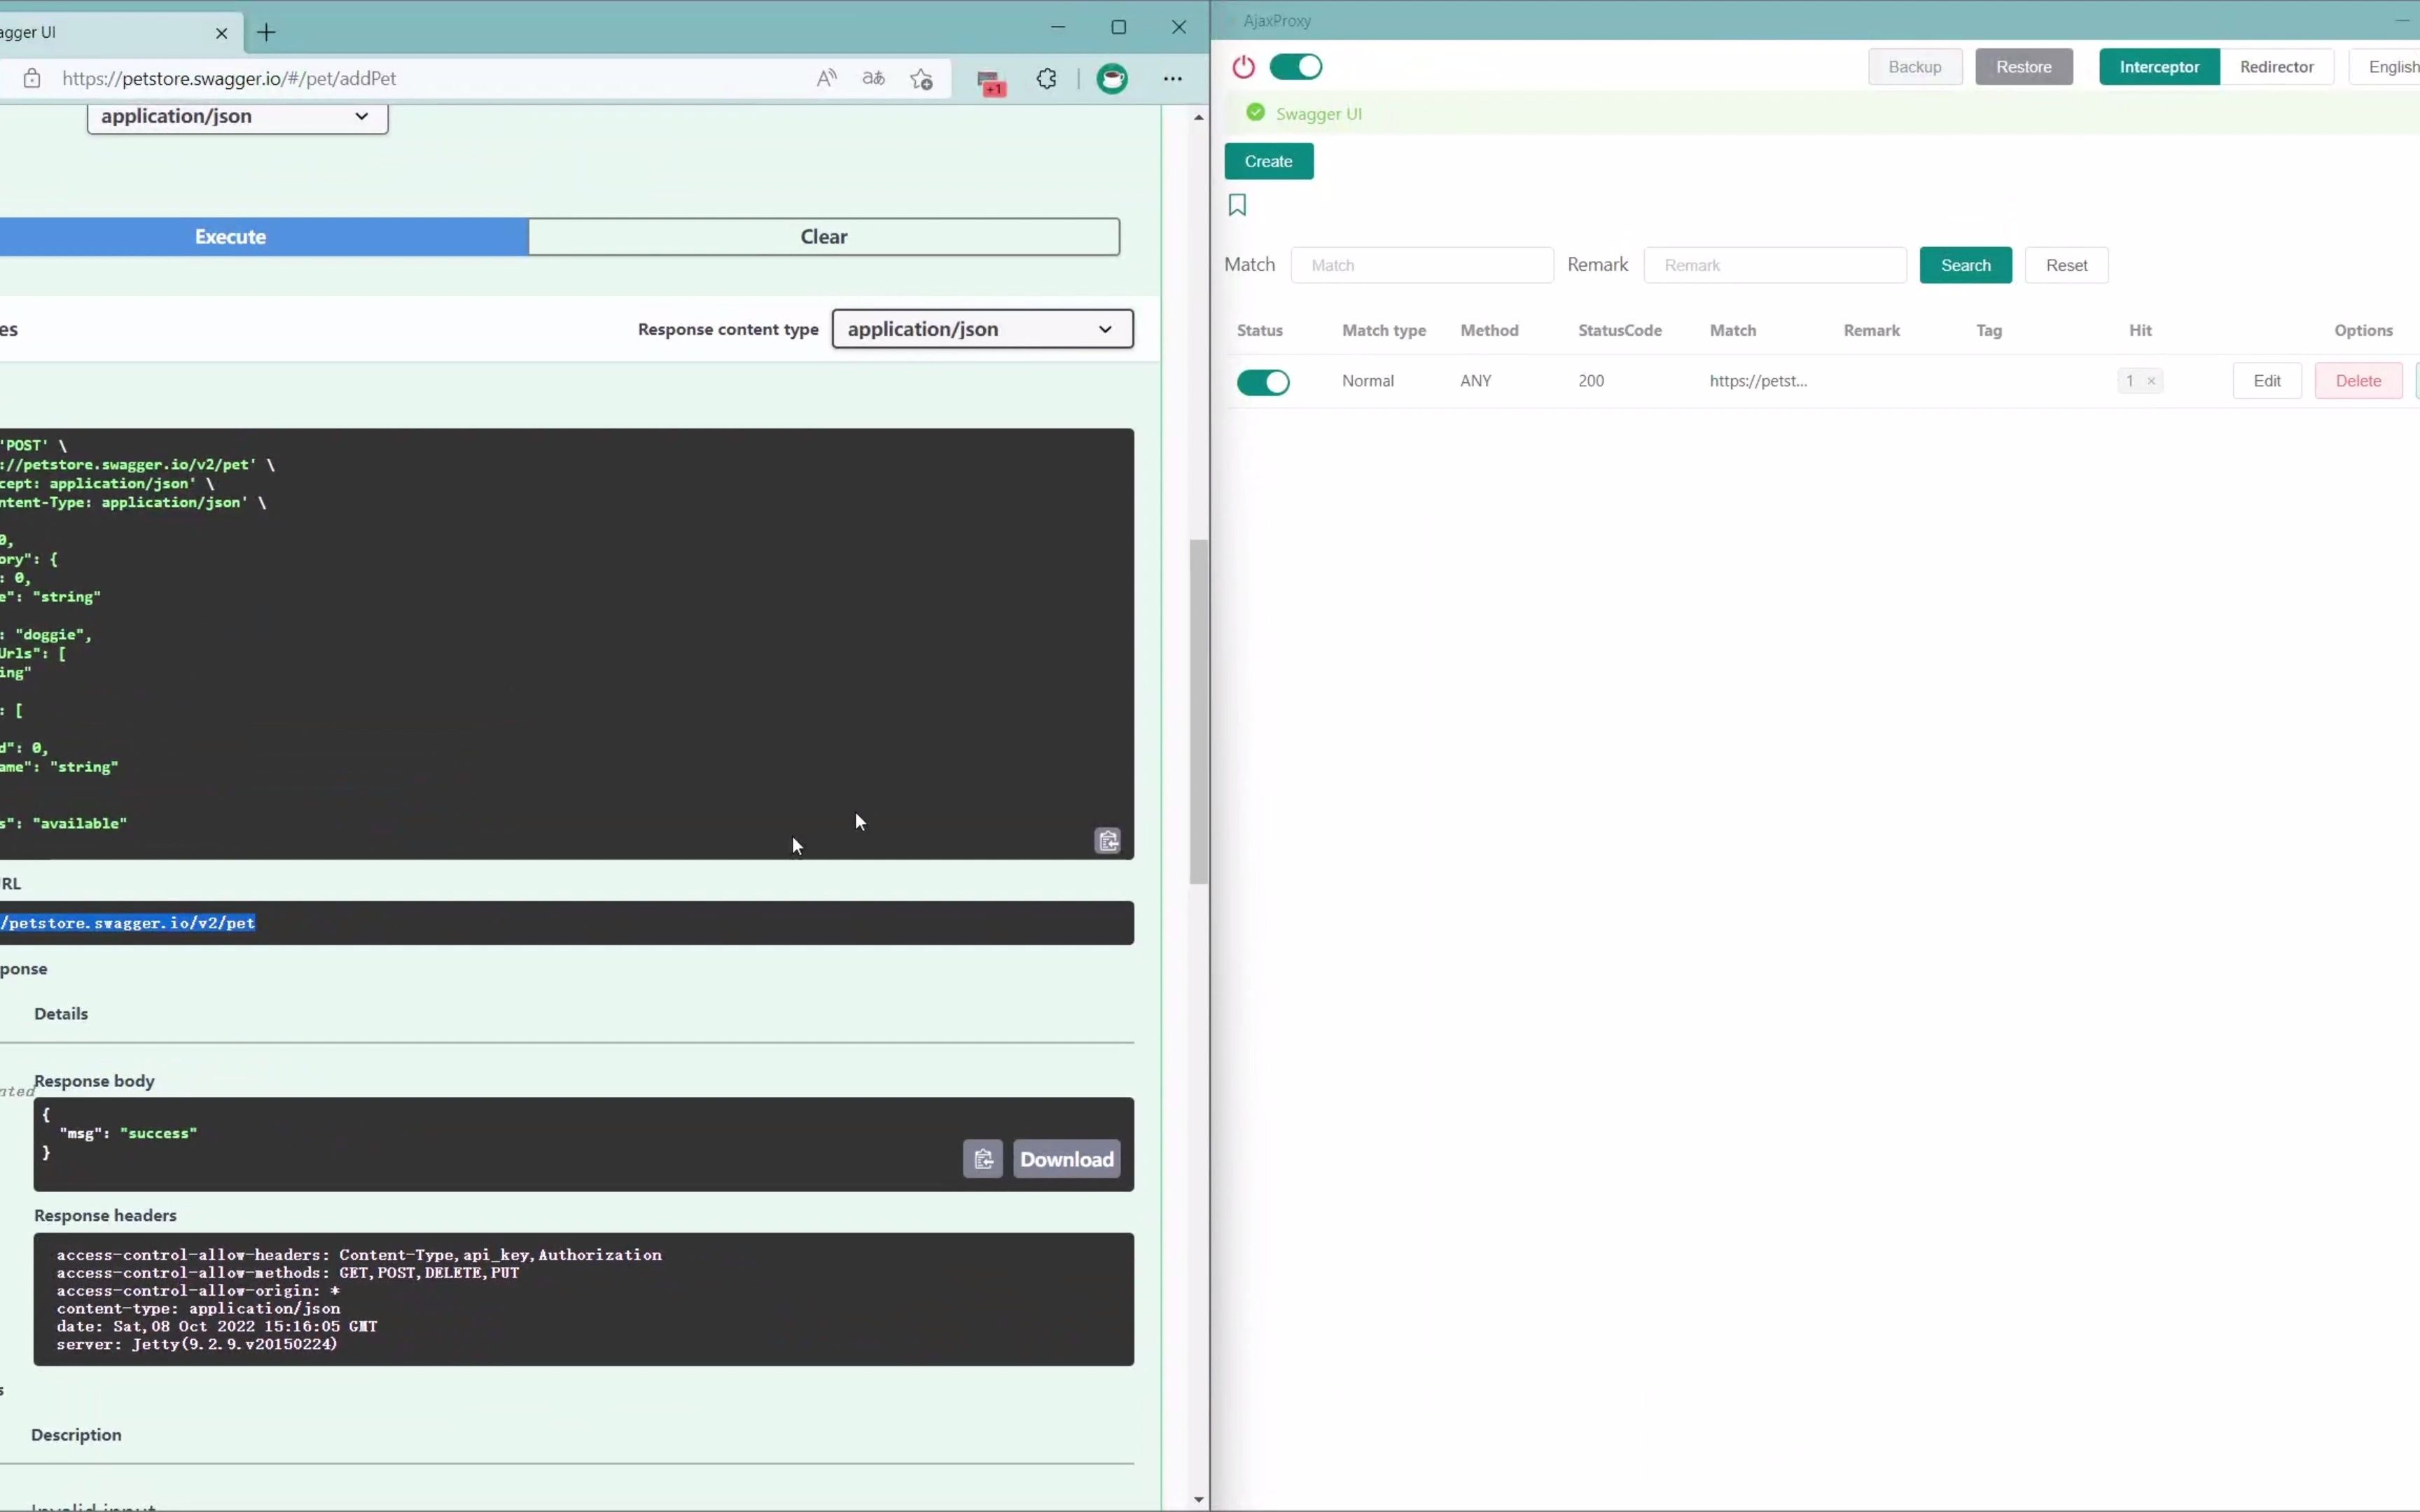
要实现CORS,后端服务器需要在响应头中设置Access-Control-Allow-Origin,如果允许所有域名访问,可以设置为;如果只允许特定域名,则设置为具体的URL,对于包含自定义Header或复杂方法的请求,浏览器会先发送一个OPTIONS预检请求,后端需正确响应以确认权限。
据统计,多数情况下,通过正确配置Nginx反向代理或后端中间件,即可解决90%以上的跨域问题,在Nginx配置中添加以下代码:
add_header Access-Control-Allow-Origin ;
add_header Access-Control-Allow-Methods 'GET, POST, OPTIONS';
add_header Access-Control-Allow-Headers 'DNT,X-Mx-ReqToken,Keep-Alive,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Authorization';
JSONP与代理方案
在CORS普及之前,JSONP(JSON with Padding)是主流的跨域方案,它利用<script>标签不受同源策略限制的特性,通过回调函数接收数据,JSONP仅支持GET请求,且存在XSS安全风险,目前已逐渐被淘汰。
另一种常见方案是使用开发服务器代理,在Vue或React项目中,配置proxy表,将本地开发环境的请求转发到后端服务器,这种方式不仅解决了跨域问题,还简化了本地调试流程,对于需要处理复杂鉴权场景的项目,建议采用后端网关统一处理跨域,前端保持纯净。
性能优化与最佳实践
Ajax虽然提升了交互体验,但如果使用不当,也可能成为性能瓶颈,大量的并发请求、未优化的数据载荷以及频繁的DOM操作,都可能导致页面卡顿,掌握性能优化技巧是高级开发者的必备技能。
请求合并与去抖
在搜索框输入场景中,用户每输入一个字符都会触发一次Ajax请求,这会造成服务器压力过大且响应滞后,应引入去抖(Debounce)或节流(Throttle)机制。
- 去抖:在用户停止输入一段时间后才发送请求,设置300ms的延迟,只有当用户停止打字超过300ms,才发起请求。
- 节流:限制单位时间内的请求次数,每500ms最多发送一次请求。
对于需要获取多项数据的情况,可以考虑将多个小请求合并为一个批量请求,减少HTTP握手开销。
缓存策略的应用
对于不常变化的数据,如用户信息、字典列表等,合理利用浏览器缓存可以显著减少网络传输。
- 强缓存:通过设置
Cache-Control或Expires头,让浏览器直接读取本地缓存,不发送请求。 - 协商缓存:通过
ETag或Last-Modified头,让浏览器向服务器验证资源是否更新,若未更新,服务器返回304状态码,浏览器继续使用本地缓存。
在实际操作中,建议对静态资源使用强缓存,对动态API数据使用协商缓存,并根据业务需求设置合理的过期时间。
安全性考量与防御措施
Ajax请求涉及敏感数据的传输,安全性不容忽视,开发者必须警惕常见的Web攻击,如跨站请求伪造(CSRF)和跨站脚本攻击(XSS)。
CSRF防护
CSRF攻击利用用户已登录的身份,伪造请求发送恶意操作,防御CSRF的关键在于验证请求的来源。
- Token验证:在表单或请求头中携带随机生成的Token,后端验证Token的有效性。
- SameSite Cookie:设置Cookie的
SameSite属性为Strict或Lax,限制第三方网站携带Cookie发送请求。
XSS防御
XSS攻击通过注入恶意脚本,窃取用户信息或篡改页面内容,在使用Ajax返回数据动态渲染页面时,务必对数据进行转义。
- 避免innerHTML:尽量使用
textContent或框架提供的自动转义功能,避免直接插入HTML字符串。 - 内容安全策略(CSP):通过配置HTTP头
Content-Security-Policy,限制页面加载外部资源和执行内联脚本的范围。
常见问题解答
Ajax中浏览器和服务器交互详解中如何处理大文件上传?
处理大文件上传时,传统的FormData方式可能导致内存溢出或进度条无法实时更新,建议使用分片上传技术,将大文件切割成多个小块,逐个上传至服务器,最后由服务端合并,利用File API获取文件对象,通过XMLHttpRequest或Fetch的upload事件监听上传进度,实现精确的进度条展示,这种方式不仅提升了稳定性,还优化了用户体验,是目前业内处理大文件的主流方案。
为什么我的Ajax请求有时成功有时失败?
这种情况通常与网络波动、服务器负载或跨域配置有关,首先检查浏览器控制台的网络面板,查看请求状态码,如果是4xx错误,多为参数错误或权限不足;如果是5xx错误,多为服务器内部异常,检查CORS配置是否正确,特别是预检请求是否被正确响应,考虑添加重试机制,对于偶发的网络错误,自动重试往往能解决问题。
Ajax中浏览器和服务器交互详解里,如何优化列表页的加载速度?
列表页加载慢通常是因为一次性加载过多数据或DOM操作频繁,优化策略包括:一是采用分页或虚拟滚动技术,只渲染可视区域内的DOM节点,大幅减少内存占用;二是后端接口支持字段过滤,前端只请求需要的字段,减少数据传输量;三是使用骨架屏(Skeleton Screen)在数据加载期间提供视觉反馈,提升感知速度,这些措施结合使用,能显著改善列表页的性能表现。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/317008.html