


直接回答核心问题
ASP三层架构被黑的核心原因在于其安全链路的断裂:黑客利用架构层间信任传递、输入验证缺失、配置不当或已知漏洞,实现一点突破、多点渗透,典型攻击路径包括:Web层注入攻击直达数据库、业务逻辑层漏洞导致越权、数据层明文存储或弱加密遭拖库,防御的关键在于打破层间无条件信任,实施纵深防御。

ASP三层架构被黑:深度解析攻击原理与坚如磐石的防御体系
黑客如何撕裂你的三层防线?攻击手法深度还原
ASP三层架构(表现层/UI层、业务逻辑层/BLL、数据访问层/DAL)的设计初衷是解耦与复用,但安全短板常被利用:
-
表现层沦陷:注入攻击的跳板
- SQL注入: 黑客通过未严格过滤的Web表单(如登录框、搜索框),注入恶意SQL片段,由于DAL层通常直接拼接SQL语句执行,攻击者可窃取、篡改甚至删除核心数据库。
- 跨站脚本攻击: 用户输入未净化即输出到页面,植入恶意脚本盗取用户会话Cookie或进行钓鱼。
- 文件上传漏洞: 未校验文件类型、内容,导致WebShell上传,黑客获得服务器控制权。
-
业务逻辑层信任滥用:越权与逻辑缺陷
- 水平越权: 仅依赖前端传递的ID(如用户ID、订单ID),后端未校验当前用户是否真正拥有操作权限,导致用户A可访问用户B的数据。
- 垂直越权: 普通用户通过篡改请求参数(如角色标识)或访问本应只有管理员可见的API接口,获取特权。
- 业务逻辑漏洞: 如支付流程中重复提交未校验、优惠券无限领取逻辑缺陷,造成直接经济损失。
-
数据访问层:最后防线的崩溃
- 数据库直接暴露风险: 弱口令、默认配置、未及时修补的数据库漏洞(如SQL Server的远程执行漏洞)。
- 敏感数据裸奔: 用户密码、身份证号、银行卡信息等未加密或使用弱加密算法(如MD5、DES)存储,一旦拖库损失惨重。
- DAL层过度信任上层: 认为BLL传递的数据已安全,自身缺乏二次校验,成为注入攻击的帮凶。
-
层间通信的隐秘通道:配置与传输风险

- 明文传输: 层间(尤其是Web Server与App Server/Database Server)通信未使用HTTPS/TLS等加密协议,数据在传输中被嗅探。
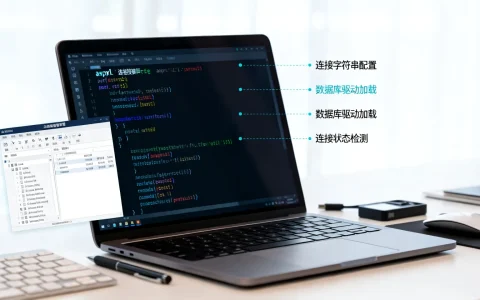
- 不安全配置: Web.config等配置文件包含数据库连接字符串明文、API密钥,被攻击者读取。

漏洞根源:不只是技术问题,更是架构安全思维的缺失
- “信任链条”的致命弱点: 架构设计中,下层(如DAL)默认信任上层(BLL)提供的数据是安全有效的,这种“信任传递”是最大隐患。
- 防御深度不足: 仅在表现层做简单过滤,缺乏贯穿三层的纵深防御机制。
- 安全与开发的割裂: 安全被视为上线前的“附加项”,而非贯穿设计、编码、测试、部署全生命周期的核心要素。
- 对“已知”的忽视: 未及时更新框架、组件(如过时的Log4j版本),未修复已公开的漏洞。
- 过度依赖前端验证: 前端JS验证可被轻易绕过,后端无二次校验。
构筑铜墙铁壁:ASP三层架构纵深防御实战解决方案
打破层间无条件信任,实施“纵深防御、层层校验、最小权限”策略:
-
表现层:严格净化输入,控制输出
- 强输入验证: 使用白名单机制(
Regex、类型检查),对所有用户输入(包括URL参数、Headers、Cookies)进行长度、类型、格式的严格校验,拒绝非法字符(如SQL元字符< > ' " ; --)。 - 参数化查询/ORM: 彻底杜绝SQL注入! 强制要求DAL层使用
SqlParameter或Entity Framework等ORM,绝不拼接SQL字符串,这是最重要防线。 - 输出编码: 所有动态输出到HTML、JS、CSS的内容,使用
HttpUtility.HtmlEncode、AntiXSS库等进行编码,防范XSS。 - 文件上传安全: 校验文件头(Magic Number)、MIME类型、扩展名、文件内容;重命名文件;存储在Web根目录外;设置严格的执行权限。
- 强输入验证: 使用白名单机制(
-
业务逻辑层:权限与流程的核心守卫
- 身份认证加固: 使用强身份验证(如ASP.NET Identity + OAuth 2.0/OpenID Connect),启用多因素认证(MFA)。
- 细粒度授权: 在BLL方法入口处,强制实施权限校验(如
[Authorize(Roles="Admin")]),校验主体(用户)对客体(数据/资源)的操作权限。 - 会话安全管理: 使用安全的Session存储机制(如Redis),设置合理超时,Token绑定设备/IP,关键操作使用防重放Token。
- 业务规则引擎化: 将核心业务规则(如支付、库存扣减)抽象独立,便于集中校验和审计。
- 日志审计: 详细记录关键操作(登录、权限变更、数据修改),使用结构化日志(如Serilog+ELK),便于追踪溯源。
-
数据访问层:敏感数据的终极堡垒
- 连接字符串保护: 使用
aspnet_regiis -pef加密Web.config中的连接字符串,或使用Azure Key Vault/AWS KMS等密钥管理服务。 - 最小权限原则: 为DAL连接数据库的账号配置严格的最小权限(SELECT/INSERT/UPDATE/DELETE),禁止
sa等高权限账号。 - 敏感数据强加密:
- 传输中: 强制使用TLS 1.2+加密数据库连接(配置连接字符串的
Encrypt=True)。 - 存储中: 密码使用慢哈希(如Argon2id, bcrypt, PBKDF2)并加盐;其他敏感信息(身份证、银行卡)使用AES-256等强加密算法,密钥由HSM或云密钥管理服务管理。
- 传输中: 强制使用TLS 1.2+加密数据库连接(配置连接字符串的
- DAL层二次防御: 对传入参数进行二次简单校验(如非空、范围),作为最后兜底。
- 连接字符串保护: 使用
-
架构与基础设施加固:
- 层间通信加密: Web Server <-> App Server <-> Database Server之间强制使用HTTPS/TLS或VPN/IPSec。
- WAF部署: 在Web层前部署Web应用防火墙(WAF),有效拦截常见攻击(SQLi, XSS, 文件包含)。
- 安全配置基线: 遵循OWASP安全配置指南,禁用不必要的服务/端口,及时更新OS、.NET Framework、IIS、SQL Server及所有组件。
- 入侵检测与监控: 部署HIDS/NIDS、SIEM系统,实时监控异常行为(如大量失败登录、异常SQL查询)。
- 定期渗透测试与漏洞扫描: 主动发现并修复安全问题。

亡羊补牢:被黑后的紧急响应与修复
- 立即隔离: 断开受影响系统网络,防止进一步扩散。
- 遏制止损: 重置所有相关密码、密钥、令牌;下线被植入的WebShell或恶意文件。
- 取证分析: 保护日志(Web/IIS/SQL/系统日志),分析攻击入口、路径、影响范围、泄露数据。
- 漏洞修复: 根据分析结果,应用前述安全方案彻底修复漏洞。
- 恢复与验证: 从干净备份恢复系统,确保所有漏洞修复到位后再重新上线。
- 通知与合规: 如涉及用户数据泄露,按法律法规要求通知用户和监管机构。
- 复盘改进: 完善安全流程,加强监控和应急演练。
安全是持续旅程,而非终点
ASP三层架构的安全性,并非一劳永逸的配置,而是融入开发运维血脉的持续实践,每一次代码提交、每一次配置变更、每一次依赖更新,都是加固防线的契机。真正的安全,始于对“信任”的审慎,成于对“纵深”的坚守。
您是否曾遭遇过ASP架构的安全挑战?您最关注哪一层的防护实践?或是对于文中提到的“纵深防御模型”有更优的实践经验?欢迎在评论区分享您的真知灼见,共同构筑更安全的数字世界!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5451.html

评论列表(3条)
读了这篇文章,我深有感触。作者对数据访问层的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,
@草草7993:这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于数据访问层的部分,分析得很到位,
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于数据访问层的部分,分析得很到位,