CDN缓存劫持本质是攻击者利用CDN缓存策略配置不当或协议漏洞,将恶意代码注入到原本合法的静态资源缓存中,导致所有访问该资源的用户都被迫加载恶意脚本,这是一种隐蔽性极强且危害巨大的Web安全威胁。
在2026年的网络环境中,随着边缘计算的普及,CDN节点已深入城市甚至社区,这种分布式架构在提升速度的同时,也扩大了攻击面,CDN缓存劫持并非简单的服务器入侵,而是对“信任链”的破坏,当用户请求一个图片、JS文件或CSS样式表时,CDN节点通常会从源站获取内容并缓存,后续请求直接由节点响应,如果攻击者能诱导CDN节点缓存恶意内容,或者篡改缓存中的内容,就能实现“一次注入,全网受害”。

CDN缓存劫持的核心原理与攻击路径
理解这一攻击方式,首先要明白CDN的工作逻辑,CDN节点被视为“中间人”,它负责存储和分发内容,攻击者通常不会直接攻击源站,因为源站防护通常更严密,相反,他们会寻找CDN配置中的逻辑漏洞。
基于HTTP响应头污染的注入
这是最常见的攻击手法,攻击者通过构造特殊的请求,诱导CDN节点返回带有恶意内容的响应,如果CDN配置允许缓存带有特定Header的请求,攻击者可以发送包含恶意Payload的请求,使CDN将该响应缓存起来。
- 缓存键混淆:攻击者利用URL参数差异,使CDN误以为不同请求对应不同资源,实则指向同一缓存键。
- 响应头篡改:部分老旧或配置错误的CDN节点,可能未严格校验源站返回的
Vary头,导致针对不同User-Agent的响应被错误缓存。 - 时间戳绕过:通过精确控制请求时间,利用CDN缓存刷新间隙,插入恶意内容。
协议层面的中间人攻击
当CDN节点与源站之间的通信未完全加密,或证书验证存在瑕疵时,攻击者可以在网络链路中拦截并修改数据,虽然HTTPS普及率极高,但在某些内部网络或配置错误的场景下,源站可能仍使用HTTP,或者CDN回源使用HTTP。

- DNS劫持联动:攻击者先劫持DNS解析,将用户引导至恶意CDN节点,再结合缓存污染,实现更持久的攻击。
- SSL剥离:强制用户降级为HTTP连接,从而在传输过程中注入恶意脚本。
如何识别与防御CDN缓存劫持
防御此类攻击需要多层策略,从配置优化到实时监控,缺一不可,业内专家指出,单纯依赖CDN厂商的安全功能是不够的,网站管理员必须主动介入配置管理。
严格的缓存控制策略
正确的HTTP头设置是防御的第一道防线,管理员应确保源站返回的缓存指令清晰且严格。
-
禁止缓存动态内容:对于包含用户数据或敏感逻辑的页面,必须设置
Cache-Control: no-store, no-cache, must-revalidate。 -
差异化缓存:使用
Vary头明确指示CDN根据User-Agent、Accept-Language等变量区分缓存,避免不同用户看到不同内容。 -
短生命周期:对于易受攻击的资源,设置较短的
max-age,并配合stale-while-revalidate机制,在保持速度的同时减少恶意缓存驻留时间。
完整性校验机制与源站一致,是防止劫持的关键。
-
ETag与Last-Modified:启用这些验证机制,让浏览器或CDN在获取缓存前检查内容是否变更。
-
Subresource Integrity (SRI):在HTML中引用外部JS或CSS时,添加
integrity属性,即使CDN被劫持,浏览器也会校验内容哈希值,拒绝执行不匹配的脚本,这是目前最有效的客户端防御手段。 -
Content-Digest:部分新型CDN支持内容摘要校验,可在边缘节点直接比对源站返回的数据指纹。
实时监控与异常检测
建立自动化监控体系,能在攻击发生初期迅速发现并阻断。
- 缓存命中率监控

:突然的命中率下降或上升可能暗示缓存策略被滥用。
- 指纹比对:定期抓取关键资源,与源站版本进行哈希比对,发现不一致立即触发告警。
- 日志分析:分析CDN访问日志,寻找异常的User-Agent分布、请求频率或来源IP聚集现象。

2026年CDN安全最佳实践对比
不同规模的网站在应对CDN缓存劫持时,应采取不同的策略,下表对比了基础防护与高级防护的差异。
| 防护层级 | 基础配置 | 高级配置 | 适用场景 |
|---|---|---|---|
| 缓存策略 | 默认CDN缓存设置 | 精细化Cache-Control与Vary头 |
所有网站 |
| 监控告警 | 基础流量监控 | 指纹比对 + AI异常检测 | 金融、电商核心站 |
| 回源安全 | HTTP回源 | HTTPS回源 + 双向证书认证 | 敏感数据平台 |
行业共识认为,对于高价值网站,仅靠基础配置已不足以应对日益复杂的攻击,必须引入自动化校验和实时监控,形成闭环防御。
常见误区与实操建议
许多网站管理员在配置CDN时存在误区,导致安全漏洞。
- CDN默认就是安全的,默认配置往往为了兼容性而放宽限制,管理员必须手动收紧策略。
- HTTPS能解决所有问题,HTTPS仅保障传输加密,若CDN节点本身被污染或配置错误,HTTPS无法防止缓存内容被篡改。
- 忽视移动端缓存
,许多攻击针对移动端User-Agent,若未正确设置
Vary头,可能导致移动端用户受到特定攻击。

实操建议:
- 审计现有配置:定期检查CDN控制台,确保
Cache-Control头设置正确,特别是no-store和no-cache的使用。 - 启用SRI:为所有外部JS和CSS资源添加SRI哈希值,这是成本最低且效果显著的防御措施。
- 实施灰度发布:在更新CDN配置或源站内容时,先在小范围用户中灰度发布,监控响应内容一致性。
- 定期渗透测试:聘请安全团队进行针对CDN缓存策略的渗透测试,模拟攻击者行为,发现潜在漏洞。
CDN缓存劫持相关Q&A
如何判断我的网站是否遭受了CDN缓存劫持?
如果发现网站部分用户访问时出现异常弹窗、重定向到陌生页面,或浏览器控制台报错显示脚本加载失败,可能是遭受了劫持,通过对比不同地区、不同设备的用户访问结果,或使用第三方在线网站检测工具,查看页面源码是否与源站一致,可初步判断,若发现缓存资源哈希值与源站不符,即可确认。
CDN缓存劫持与DNS劫持有什么区别?
DNS劫持是通过篡改域名解析记录,将用户引导至恶意服务器,属于网络层攻击,CDN缓存劫持则是利用CDN节点的缓存机制,将恶意内容注入到合法资源的缓存中,属于应用层攻击,DNS劫持影响范围通常较广且持久,而CDN缓存劫持更隐蔽,可能只针对特定资源或特定用户群体,且修复需刷新CDN缓存。
刷新CDN缓存能彻底解决劫持问题吗?
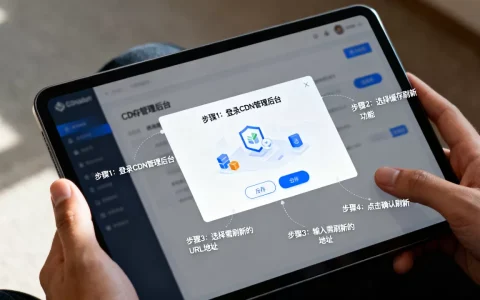
刷新CDN缓存可以清除已被污染的缓存内容,迫使CDN节点重新从源站获取正确内容,是紧急处置的有效手段,但这只是治标,若源站配置漏洞未修复或攻击者持续利用同一漏洞,劫持可能再次发生,刷新缓存后必须同步加固CDN配置,如启用SRI、收紧缓存策略,并监控源站安全,才能彻底解决问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/313353.html